Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Hipcam-RTSP-Format-Validation-Vulnerability — Данный POC эксплуатирует уязвимость проверки формата в RTSP-сервисе Hipcam RealServer/V1.0, вызывая сбой примерно на 45 секунд путём внедрения случайных данных в параметр 'client_port' при RTSP SETUP-запросе. Hipcam RealServer/V1.0 используется во многих камерах Hipcam. | CVE-2023-50685 | Kitploit
Инструменты/GitHubGitHub/maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
Безопасность IoTАнализ уязвимостейЭксплуатацияФаззингТестирование на Проникновение
GitHubmaximilianljungblut/hipcam-rtsp-format-validation-vulnerability

Hipcam-RTSP-Format-Validation-Vulnerability

Репозиторий

Описание

Данный POC эксплуатирует уязвимость проверки формата в RTSP-сервисе Hipcam RealServer/V1.0, вызывая сбой примерно на 45 секунд путём внедрения случайных данных в параметр 'client_port' при RTSP SETUP-запросе. Hipcam RealServer/V1.0 используется во многих камерах Hipcam. | CVE-2023-50685

Сайт
186432 лет назадПроверено Kitploit
Поделиться

Hipcam RealServer/V1.0 — Proof-of-Concept уязвимости проверки формата RTSP | CVE-2023-50685

Proof-of-Concept уязвимости проверки формата в RTSP-службе Hipcam RealServer/V1.0.

Описание

Данный PoC эксплуатирует уязвимость проверки формата в службе Real Time Streaming Protocol (RTSP) сервера Hipcam RealServer/V1.0, вызванную недостаточной проверкой вводимых данных и обработкой параметра 'client_port' в RTSP SETUP-запросе.

Сведения об уязвимости

Параметр 'client_port' в RTSP SETUP-запросе модифицируется, вызывая уязвимость в проверке формата RTSP-сервера. В отличие от обычных эксплойтов с конкретным значением переполнения, эта уязвимость срабатывает из-за неправильного форматирования, особенно когда 'client_port' не находится в ожидаемом формате (например, client_port=[custom_port]-[custom_port+1]). Уязвимости проверки формата возникают, когда приложение не может должным образом проверять или обрабатывать ввод, что потенциально может привести к непредвиденному поведению. В данном случае цель — нарушить работу службы.

cam_address = "rtsp://120.75.111.XX:554/11" #The RTSP port is normaly 554 with the path /11 which is also normaly used in Hipcam Cameras
random_data_value = 8712429 #It can be anything except the correct format of [custom_port]-[custom_port+1]
rtsp_request = f"SETUP {cam_address}/trackID=1 RTSP/1.0\r\nCSeq: 3\r\nTransport: RTP/AVP;unicast;client_port={random_data_value}\r\n\r\n"

Эксплуатация

Шаги

  1. Составьте RTSP-URL для целевой камеры.
  2. Сформируйте RTSP SETUP-запрос с изменённым параметром 'client_port' (убедитесь, что он не соответствует ожидаемому формату).
  3. Установите соединение с RTSP-службой на целевой камере.
  4. Отправьте сформированный RTSP-запрос на камеру, пытаясь вызвать уязвимость проверки формата.

Использование скрипта

python3 poc.py 120.75.111.XX 554
python3 poc.py -h

Воздействие

При успешной эксплуатации RTSP-поток отключается примерно на 45 секунд. Это нарушение может быть использовано в сценариях физических атак, где временная недоступность записей видеонаблюдения может предоставить возможность для несанкционированного доступа или других вредоносных действий.

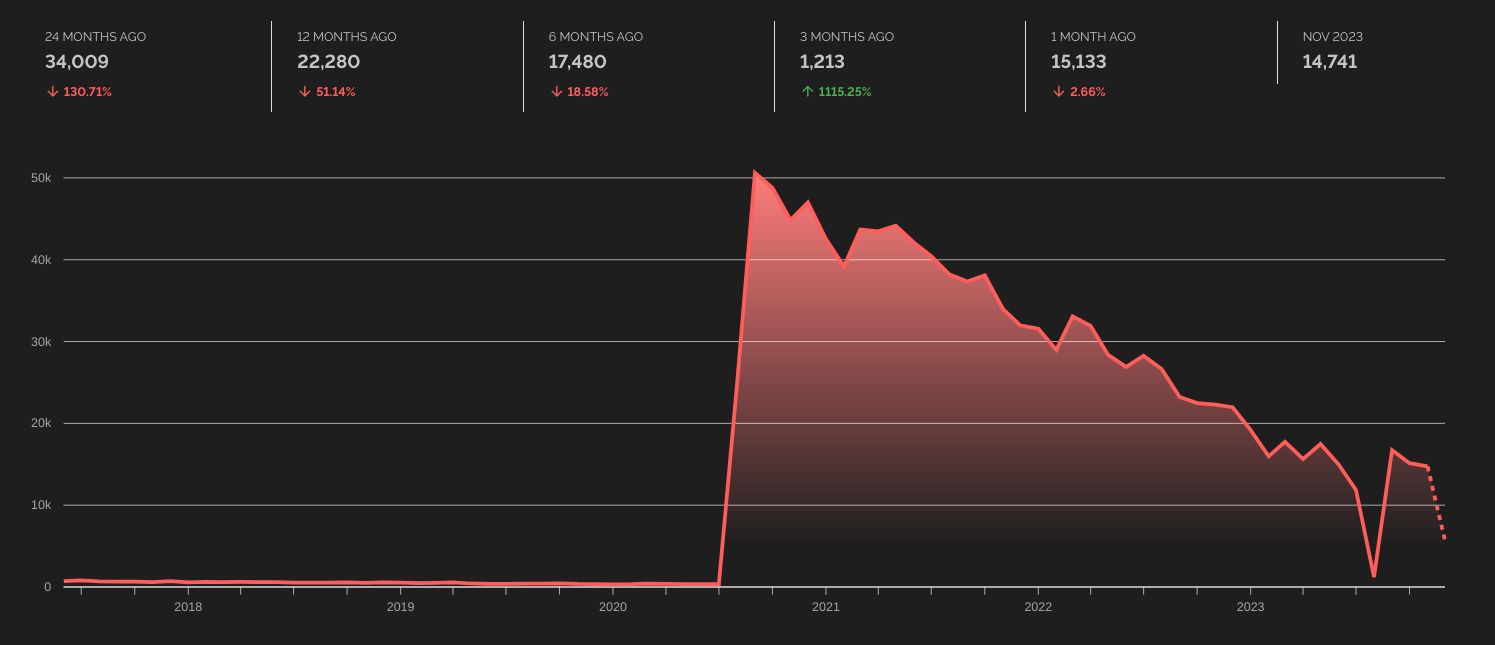
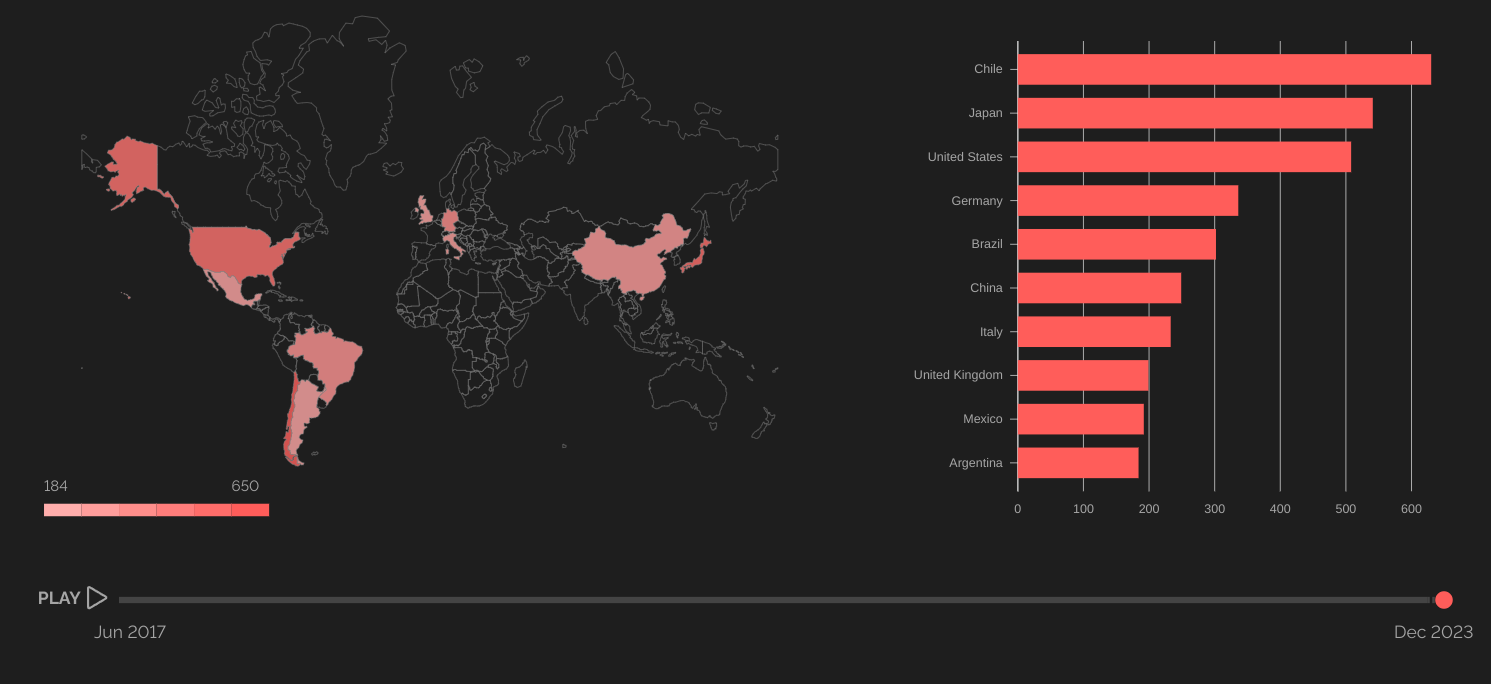
Тенденции Shodan

Динамика Тенденция Shodan для устройств Hipcam RealServer/V1.0

Страны Страны с наибольшим числом устройств Hipcam RealServer/V1.0

Для получения дополнительной информации о тенденции Shodan для Hipcam RealServer см. Shodan Trends.

Используемый поисковый запрос: has_screenshot:true port:554 "Hipcam RealServer/V1.0".

Отказ от ответственности

Этот скрипт предназначен только для образовательных целей и ответственного раскрытия информации. Несанкционированное использование этого скрипта на системах без надлежащего разрешения незаконно и неэтично. Пользователь несёт ответственность за соблюдение правовых и этических норм.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →