
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PoC-CVE-2026-21858 — # Эксплойт Proof-of-Concept для CVE-2026-21858 (ni8mare), затрагивающий версии n8n < 1.121.0 | Kitploit
Инструменты/GitHubGitHub/masterwok/poc-cve-2026-21858
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и Образование
GitHubmasterwok/poc-cve-2026-21858

PoC-CVE-2026-21858

# Эксплойт Proof-of-Concept для CVE-2026-21858 (ni8mare), затрагивающий версии n8n < 1.121.0

Репозиторий
347 месяцев назадЕщё не проверено
Поделиться

PoC-CVE-2026-21858

n8n — это платформа с открытым исходным кодом для автоматизации рабочих процессов. Версии, начиная с 1.65.0 и ниже 1.121.0, позволяют злоумышленнику получить доступ к файлам на базовом сервере через выполнение определённых рабочих процессов на основе форм. Уязвимый рабочий процесс может предоставить доступ неаутентифицированному удалённому злоумышленнику, что приведёт к раскрытию конфиденциальной информации, хранящейся в системе, и может позволить дальнейшую компрометацию в зависимости от конфигурации развёртывания и использования рабочих процессов. Эта проблема устранена в версии 1.121.0.

https://nvd.nist.gov/vuln/detail/CVE-2026-21858

Использование

❯ python CVE-2026-21858.py -h
usage: CVE-2026-21858.py [-h] --command COMMAND form

PoC exploit: CVE-2026-1357

positional arguments:
  form               Target form URL

options:
  -h, --help         show this help message and exit
  --command COMMAND  Command to run on target

Пример

Этот PoC был написан для минимального рабочего процесса n8n, имитирующего простой процесс конвертации файлов:
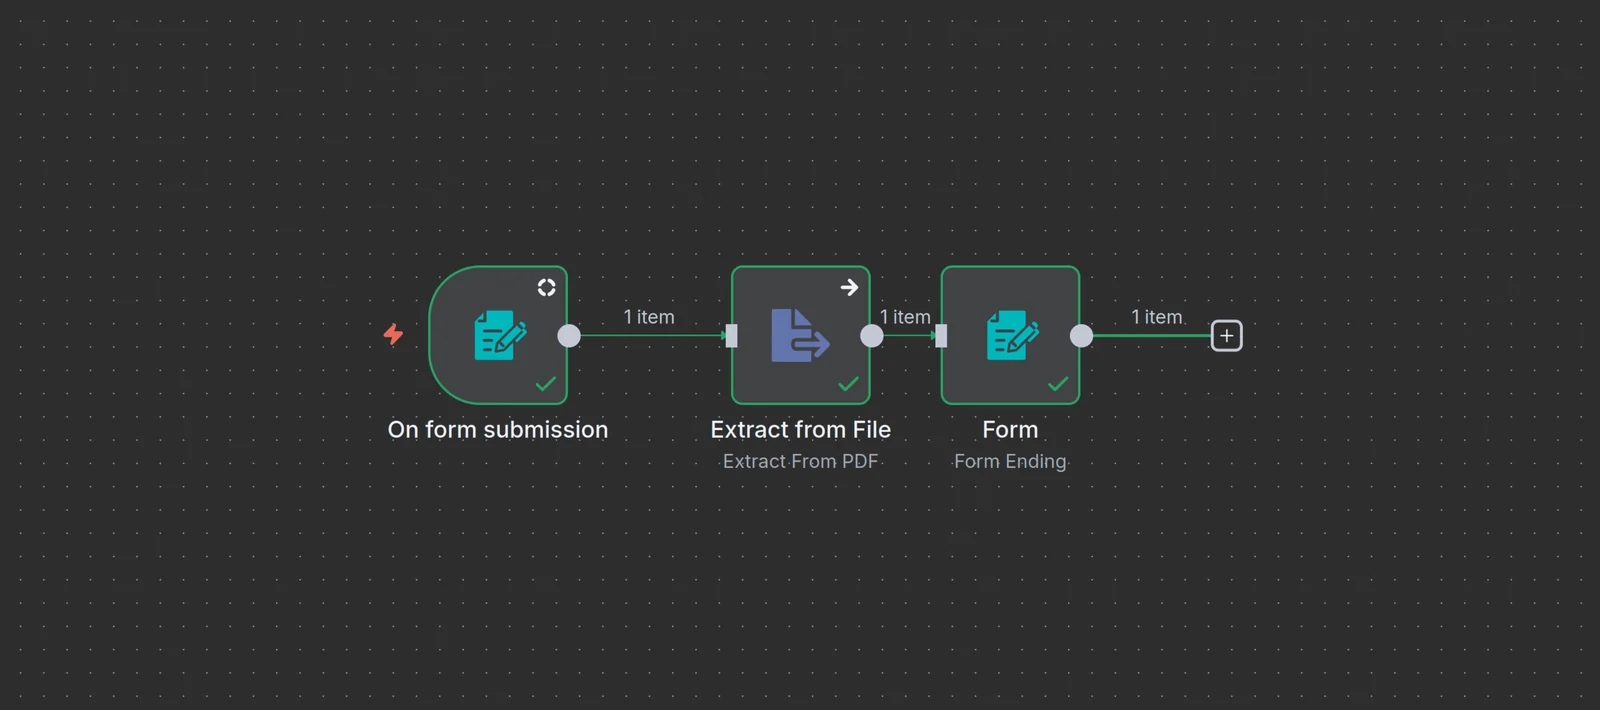
Пример рабочего процесса

Клонируйте репозиторий и создайте уязвимый экземпляр Docker:

mkdir n8n-data
sudo chown -R 1000:1000 n8n-data
docker-compose up -d

После создания экземпляра создайте рабочий процесс, показанный на скриншоте выше. Для шага Extract from File вам нужно установить параметр On Error в значение Contine, чтобы рабочий процесс мог завершиться. Кроме того, установите для потока значение Active на панели инструментов.

После создания потока установите зависимости и запустите эксплойт:

pip install -r requirements.txt

python CVE-2026-21858.py http://localhost:5678/form/1d6de4f6-23dc-4163-ad39-a69252189d5e --command "uname -a"
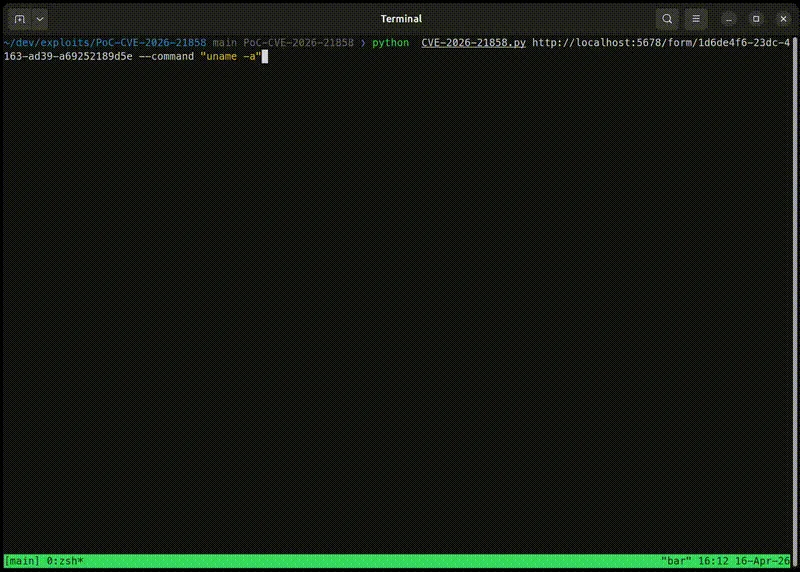
Пример вывода


Этот проект предоставлен только для образовательных и исследовательских целей. Автор не несёт ответственности за неправомерное использование или ущерб, причинённый этим кодом.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




