
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve_2026_31431_audit — Набор инструментов для аудита безопасности при исследовании уязвимости CVE-2026-31431 | Kitploit
Инструменты/GitHubGitHub/mariohy/cve_2026_31431_audit
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubmariohy/cve_2026_31431_audit

cve_2026_31431_audit

Набор инструментов для аудита безопасности при исследовании уязвимости CVE-2026-31431

Репозиторий
316 месяцев назадЕщё не проверено
Поделиться

CVE-2026-31431 Аудит

Python Version Linux Kernel Security Research

Этот проект предоставляет профессиональный Python-скрипт, предназначенный для проверки уязвимости системы к CVE-2026-31431, а также демонстрирует способы её эксплуатации в исследовательских целях.

🎬 Полный рабочий процесс

На диаграмме ниже показан полный рабочий процесс: от аудита окружения (SCAN), внедрения патча (PUNCH) до повышения привилегий до root (SHELL) и, наконец, очистки следов (CLEAN):
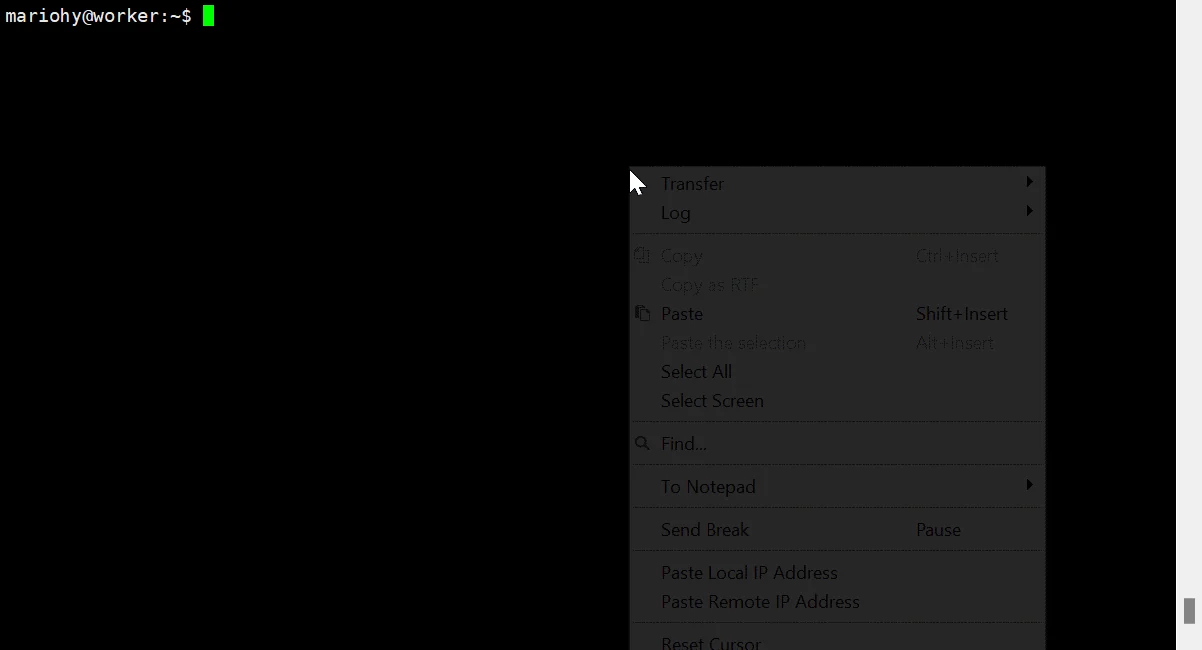
Полная демонстрационная последовательность


🛠 Основные возможности

  • Обнаружение: Проверяет, затронут ли текущее ядро уязвимостью CVE-2026-31431, с помощью неразрушающей теневой последовательности.
  • Эксплуатация: Использует уязвимость через перехват страничного кэша для внедрения данных в /etc/passwd с целью имитации повышения привилегий.
  • Проверка: Запускает интерактивную среду для проверки повышенных привилегий и получения root-доступа.
  • Очистка: Сбрасывает системный страничный кэш для восстановления состояния аудита и обеспечения согласованности системы.

🚀 Использование

curl -fsSL https://raw.githubusercontent.com/MarioHY/cve_2026_31431_audit/main/exploit.py -o exploit.py && chmod +x exploit.py && ./exploit.py

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





