
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/marinafabregat/cve-2025-41089
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьСтатьи и Исследования
GitHubmarinafabregat/cve-2025-41089

CVE-2025-41089

Отражённый межсайтовый скриптинг (XSS) в Xibo CMS v4.1.2 от Xibo Signage, вызванный отсутствием надлежащей проверки пользовательского ввода.

Репозиторий
4401 год назадЕщё не проверено
Поделиться

CVE-2025-41089: Отражённый XSS в Xibo CMS

Я обнаружил уязвимость Reflected Cross-Site Scripting (XSS) в Xibo CMS v4.1.2. Проблема связана с тем, что приложение не выполняет надлежащую санитизацию пользовательского ввода в поле 'Configuration Name' определённых виджетов в редакторе шаблонов.

Злоумышленник может создать специальную ссылку или инициировать действие, которое внедряет вредоносный скрипт в это поле. Когда пользователь взаимодействует с затронутой страницей, скрипт отражается с сервера и выполняется в браузере жертвы.


Proof of Concept (PoC)

Чтобы вызвать уязвимость, аутентифицированный пользователь должен выполнить следующие шаги:

  1. Перейти в раздел Design > Templates и создать новый шаблон.
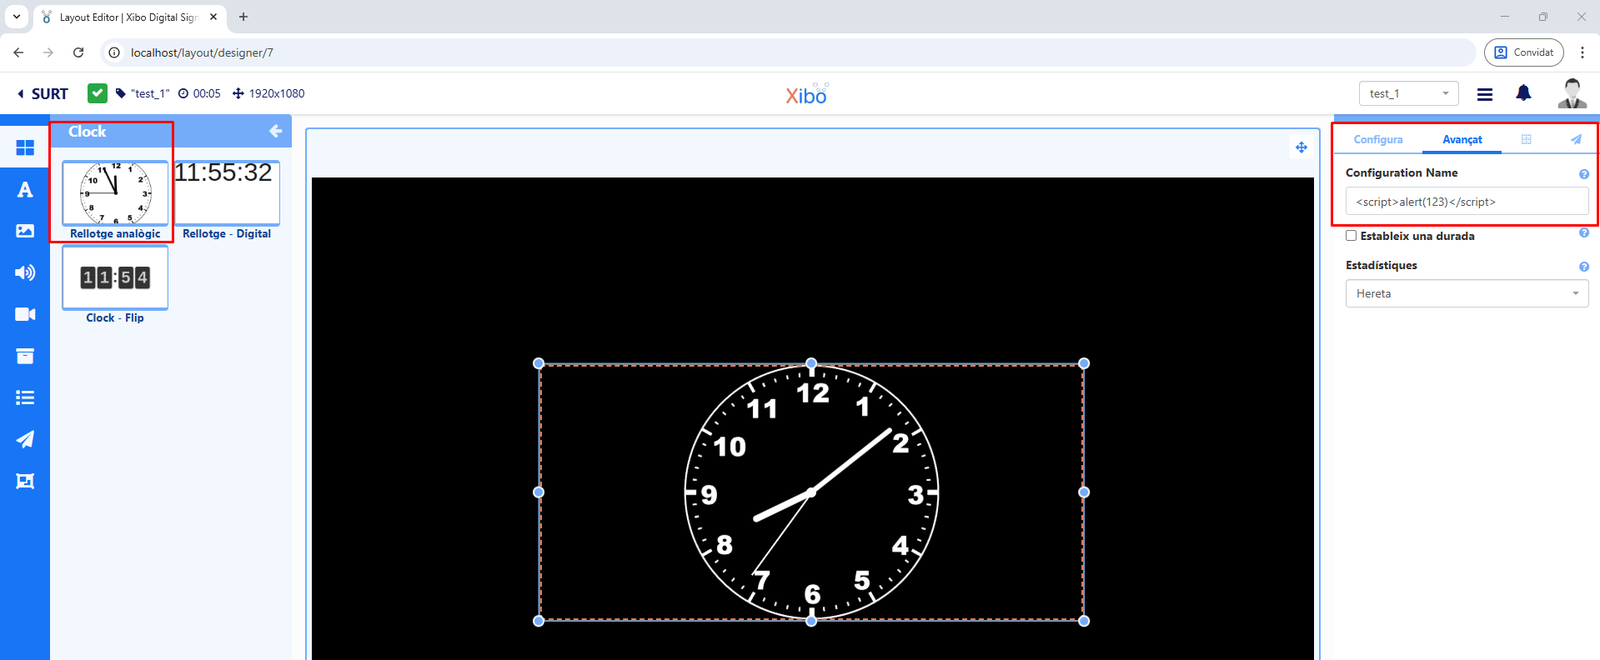
  2. Добавить виджет, содержащий поле 'Configuration Name', например виджет 'Clock'.
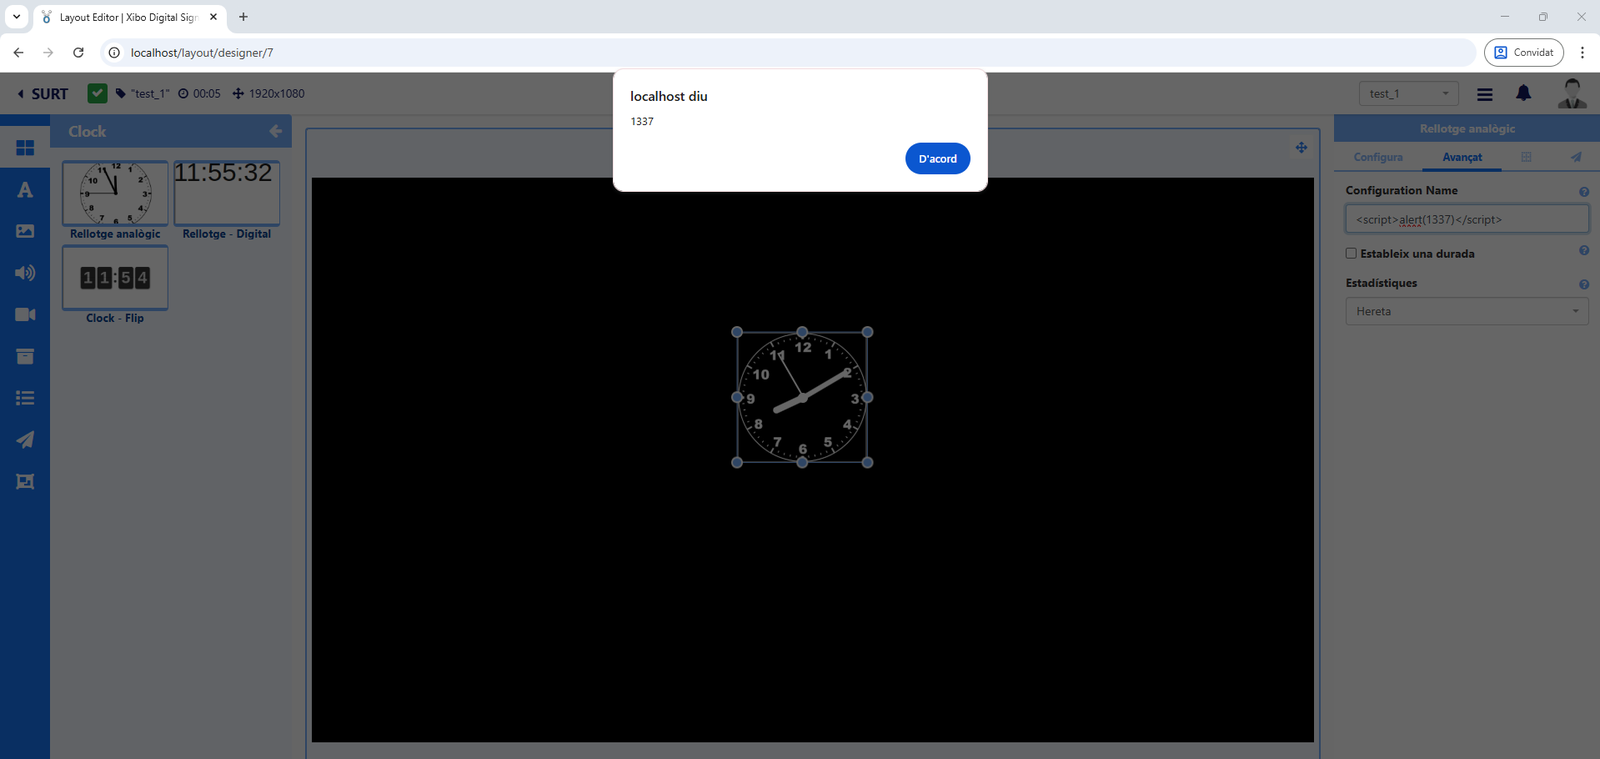
  3. В поле 'Configuration Name' (расположенном на левой панели) вставить вредоносную XSS-нагрузку (например, <script>alert(1337)</script>).
  4. Когда форма будет отправлена или страница перезагружена с этими данными в URL или теле POST-запроса, сервер отразит нагрузку обратно в браузер, что приведёт к выполнению скрипта.

Эксплуатация и воздействие

В отличие от Stored XSS, нагрузка Reflected XSS не сохраняется в базе данных. На следующем изображении показан скомпрометированный компонент:
Script_Location_2

Поскольку нагрузка не сохраняется, она не затрагивает других пользователей, которые посещают страницу обычным образом. На следующем изображении показан конечный результат:
Result

Ссылки

  • INCIBE-CERT (испанский): Múltiples vulnerabilidades en Xibo CMS
  • INCIBE-CERT (английский): Multiple vulnerabilities in Xibo CMS

Отказ от ответственности

Эта информация предоставлена исключительно в образовательных и исследовательских целях. Я НЕ несу ответственности за любое неправомерное использование или ущерб, причинённый этой информацией.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




