
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
byob — Открытый фреймворк для пост-эксплуатации, предназначенный для студентов, исследователей и разработчиков. | Kitploit
Инструменты/GitHubGitHub/malwaredllc/byob
Сниффинг и анализ пакетовПовышение привилегийГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовПост-эксплуатацияКомандование и УправлениеОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHubmalwaredllc/byob

byob

Открытый фреймворк для пост-эксплуатации, предназначенный для студентов, исследователей и разработчиков.

9.5k2.1k402 лет назадПроверено Kitploit
Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Banner

license version Coverage Status Discord Tweet

Вопросы? Ознакомьтесь с документацией или присоединитесь к нашему серверу поддержки в Discord

Отказ от ответственности: Этот проект следует использовать только для авторизованного тестирования или в образовательных целях.

BYOB — это фреймворк с открытым исходным кодом для пост-эксплуатации, предназначенный для студентов, исследователей и разработчиков. Он включает такие функции, как:

  • Сервер управления и контроля с интуитивно понятным пользовательским интерфейсом
  • Генератор пользовательских полезных нагрузок для нескольких платформ
  • 12 модулей пост-эксплуатации

Он спроектирован так, чтобы студенты и разработчики могли легко реализовывать собственный код и добавлять новые возможности без необходимости писать C2-сервер или инструмент удаленного администрирования с нуля.

Этот проект состоит из двух основных частей: оригинальное консольное приложение (/byob) и веб-интерфейс (/web-gui).

Веб-интерфейс

Панель управления

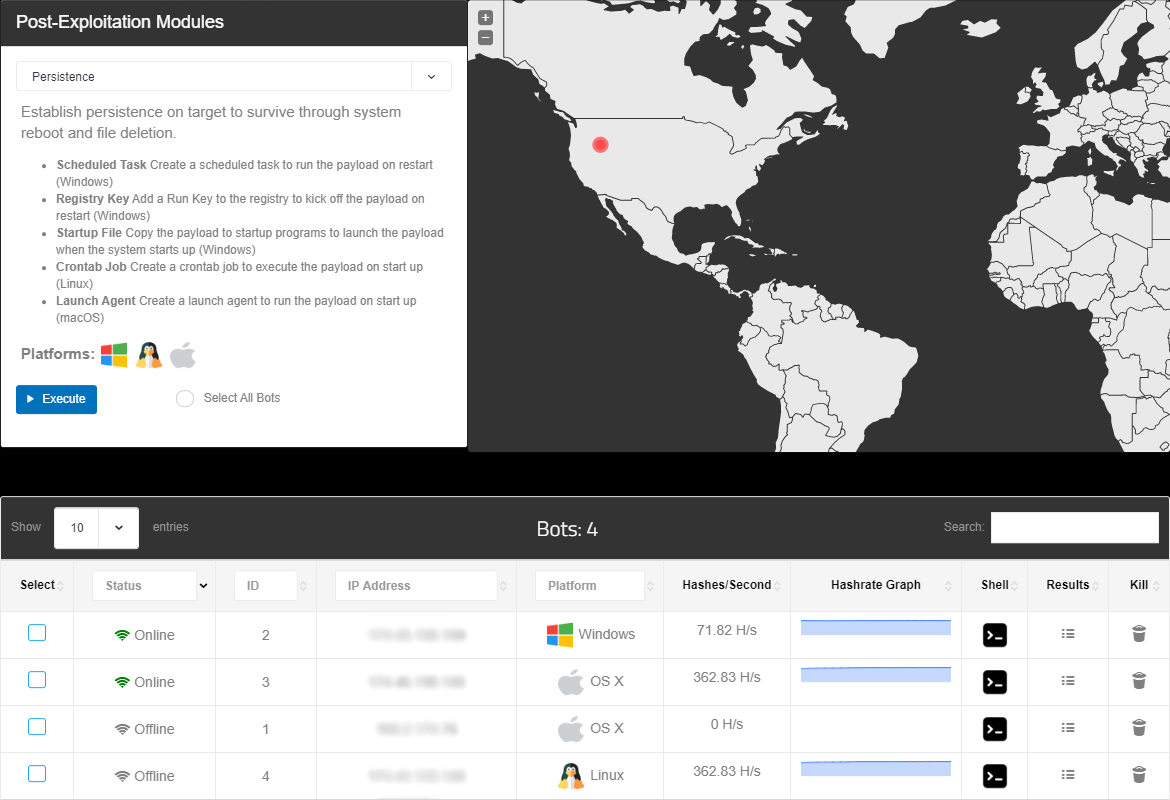
Панель управления для вашего C2-сервера с интерфейсом «укажи и щелкни» для выполнения модулей пост-эксплуатации. Панель включает интерактивную карту клиентских машин и дашборд, обеспечивающий эффективное и интуитивно понятное администрирование клиентов.
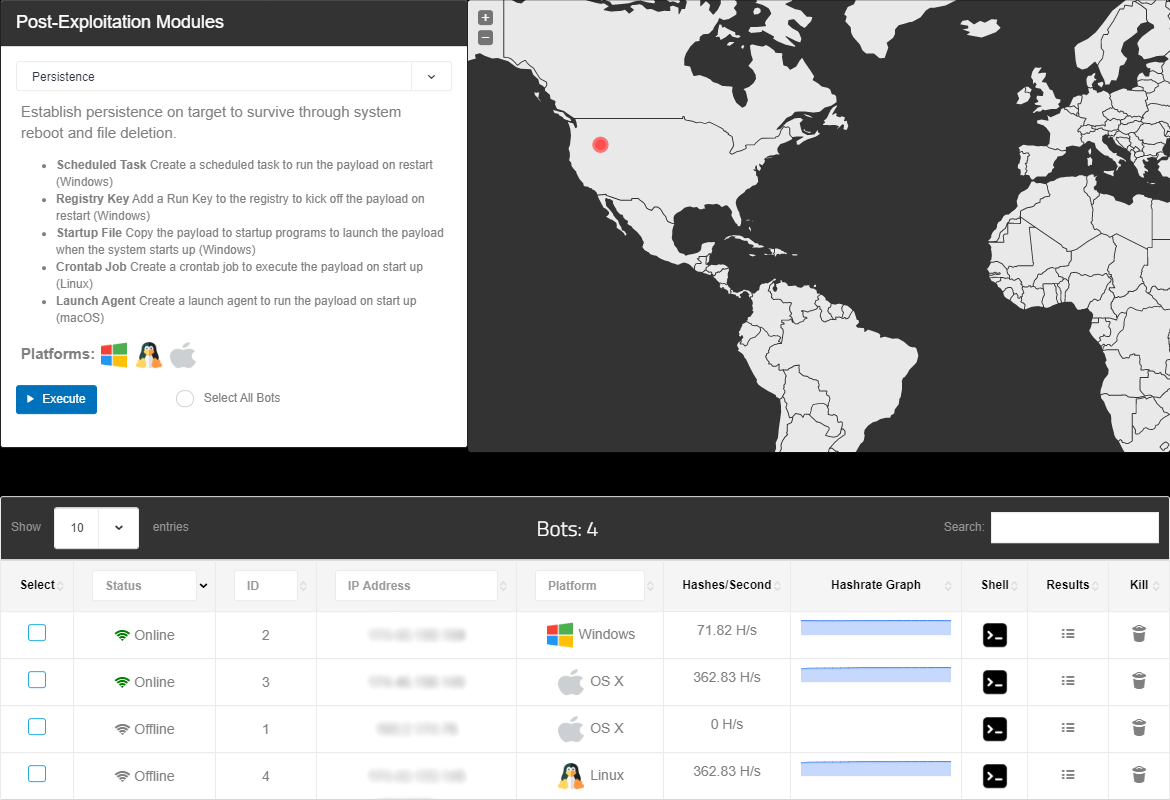
dashboard_preview

Генератор полезных нагрузок

Генератор полезных нагрузок использует черную магию с Docker-контейнерами и Wine-серверами для компиляции исполняемых нагрузок для любой выбранной платформы/архитектуры. Эти нагрузки создают обратные TCP-шеллы с шифрованием сетевого трафика через AES-256 после генерации безопасного симметричного ключа с помощью Diffie-Hellman IKE.
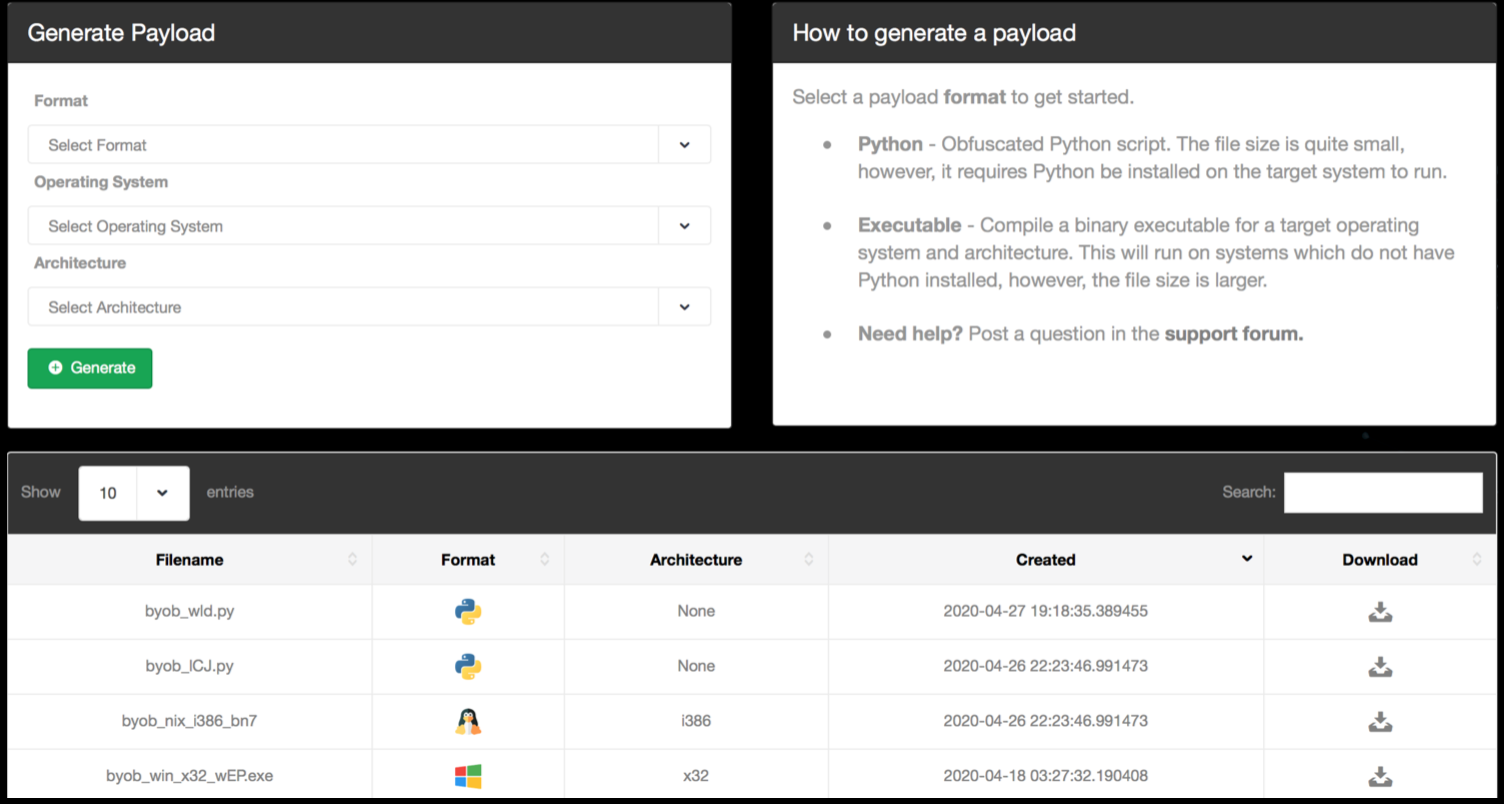
payloads_preview

Эмулятор терминала

Веб-приложение включает встроенный эмулятор терминала, чтобы вы могли сохранить прямой доступ к шеллу даже при использовании веб-интерфейса.
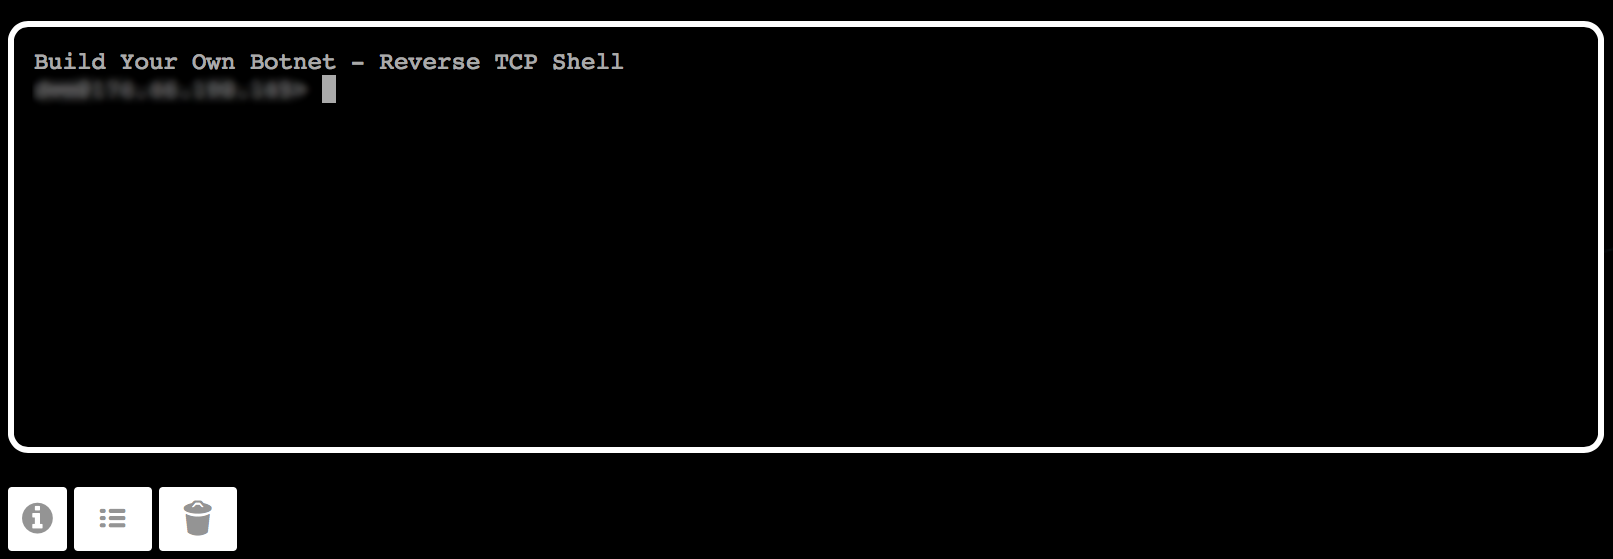
terminal_preview

Консольное приложение

Клиент

client

Генерируйте полностью необнаруживаемых клиентов с поэтапными полезными нагрузками, удаленными импортами и неограниченными модулями пост-эксплуатации

  1. Удаленный импорт: удаленно импортируйте сторонние пакеты с сервера без записи на диск или скачивания/установки
  2. Ничего не записывается на диск: клиенты никогда ничего не записывают на диск — даже временные файлы (не производится ни одного системного вывода ввода-вывода), поскольку удаленный импорт позволяет динамически загружать произвольный код в память и напрямую импортировать его в текущий процесс.
  3. Нулевые зависимости (даже сам Python): клиент работает только со стандартной библиотекой Python, удаленно импортирует любые нестандартные пакеты/модули с сервера и может быть скомпилирован с автономным интерпретатором Python в портативный бинарный исполняемый файл, отформатированный для любой платформы/архитектуры, что позволяет ему работать где угодно, даже если на целевом хосте отсутствует сам Python.
  4. Добавьте новые функции одним щелчком: любой скрипт, модуль или пакет Python, скопированный в каталог ./byob/modules/, автоматически становится удаленно импортируемым и напрямую используемым каждым клиентом, пока ваш сервер управления и контроля работает.
  5. Пишите свои собственные модули: в каталоге ./byob/modules/ предоставлен базовый шаблон модуля, чтобы написание собственных модулей было простым и беспроблемным процессом.
  6. Запускайте неограниченное количество модулей без увеличения размера файла: используйте удаленный импорт, чтобы добавить неограниченное количество функций, не добавляя ни одного байта к размеру файла клиента.
  7. Полностью обновляемые: каждый клиент будет периодически проверять сервер на наличие нового контента для удаленного импорта и динамически обновлять свои ресурсы в памяти, если что-то было добавлено/удалено.
  8. Независимость от платформы: всё написано на Python (платформонезависимом языке), и сгенерированные клиенты могут быть по желанию скомпилированы в портативный исполняемый файл (Windows) или упакованы в автономное приложение (macOS).
  9. Обход брандмауэров: клиенты подключаются к серверу управления и контроля через обратные TCP-соединения, которые обходят большинство брандмауэров, поскольку стандартные конфигурации фильтров в основном блокируют входящие соединения.
  10. Контрмера против антивирусов: предотвращает анализ антивирусом, блокируя запуск процессов с именами известных антивирусных продуктов.
  11. Шифрование полезных нагрузок для предотвращения анализа: основная полезная нагрузка клиента шифруется случайным 256-битным ключом, который существует только в загрузчике полезной нагрузки, генерируемом вместе с ней.
  12. Предотвращение обратной разработки: по умолчанию клиенты прерывают выполнение, если обнаружена виртуальная машина или песочница.

Модули

modules

Модули пост-эксплуатации, удаленно импортируемые клиентами

  1. Постоянство (byob.modules.persistence): обеспечение постоянства на хост-машине с использованием 5 различных методов.
  2. Сниффер пакетов (byob.modules.packetsniffer): запуск сниффера пакетов в сети хоста и загрузка .pcap файла.
  3. Повышение привилегий (byob.modules.escalate): попытка обхода UAC для получения несанкционированных привилегий администратора.
  4. Сканер портов (byob.modules.portscanner): сканирование локальной сети на предмет других онлайн-устройств и открытых портов.
  5. Кейлоггер (byob.modules.keylogger): запись нажатий клавиш пользователя и имени активного окна.
  6. Скриншот (byob.modules.screenshot): создание снимка экрана рабочего стола текущего пользователя.
  7. Outlook (byob.modules.outlook): чтение/поиск/загрузка писем из локального клиента Outlook.
  8. Управление процессами (byob.modules.process): список/поиск/завершение/мониторинг текущих процессов на хосте.
  9. iCloud (byob.modules.icloud): проверка авторизованной учетной записи iCloud на macOS.

Сервер

server

Сервер управления и контроля с постоянной базой данных и консолью

Скачать инструмент