Ответьте на вопрос «подвержен ли я Nginx HTTP/2 RCE?» одной командой — проверьте вашу версию nginx и конфигурацию HTTP/2 на соответствие CVE-2026-123007 / CVE-2026-123633 (раскрыто 2026-11-18, CVSS 9.2).

Ответ на вопрос «подвержен ли мой nginx паре RCE в HTTP/2?» за 0,06 секунды — одна команда, ноль сетевых вызовов, ноль зависимостей.
CLI на Python, использующий только стандартную библиотеку, который проверяет две вещи, определяющие, подвержен ли хост CVE-2026-123007 и CVE-2026-123633: версию nginx и то, включён ли HTTP/2 в конфигурации. Реальная проверка занимает медианное время 0,062 с (7 запусков, замерено 2026-11-19 на этой машине) — быстрее, чем открыть страницу с рекомендациями. Никаких полезных нагрузок, никакого сетевого сканирования, никакого эксплойт-кода: только защитный чекер.
2026-11-18 компании Wiz, Ikotas Labs, Metnir, Rapid7 и Xint раскрыли две уязвимости удалённого выполнения кода без аутентификации в обработке HTTP/2 в nginx — CVE-2026-123007 (целочисленное переполнение вниз в управлении потоком HTTP/2) и CVE-2026-123633 (use-after-free в HTTP/2 на проксируемых соединениях). Обе имеют CVSS 4.0 9.2 (CVSS 3.1 8.1); nginx.org оценивает 123007 как «major», а 123633 как «medium». Новость вышла на первое место Hacker News 2026-11-19 (~1 152 балла), а nginx работает на более чем 225 млн сайтов — поэтому окно для установки патча измеряется часами, а не неделями.
Что было подтверждено по источникам ниже:
http2 off является временной мерой для этих двух, а не заменой обновлению.Источники: Wiz write-up · deploybase explainer · IFIN advisory summary · nginx.org security advisories
git clone https://github.com/Mahgal/nginx-http2-rce-check.git
cd nginx-http2-rce-check
python3 nginx_http2_check.py              # check this machine
Без pip install, без зависимостей — только Python 3. Попробуйте без установленного nginx:
python3 nginx_http2_check.py --demo      # labelled fixtures: 1 vulnerable, 1 patched
python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --nginx-path examples/fake-nginx-vulnerable.sh --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --json      # machine-readable output for CI
Проверено на чистой копии (свежий checkout в /tmp, 2026-11-19): --demo запускается, и весь набор тестов проходит, 40/40, код выхода 0.
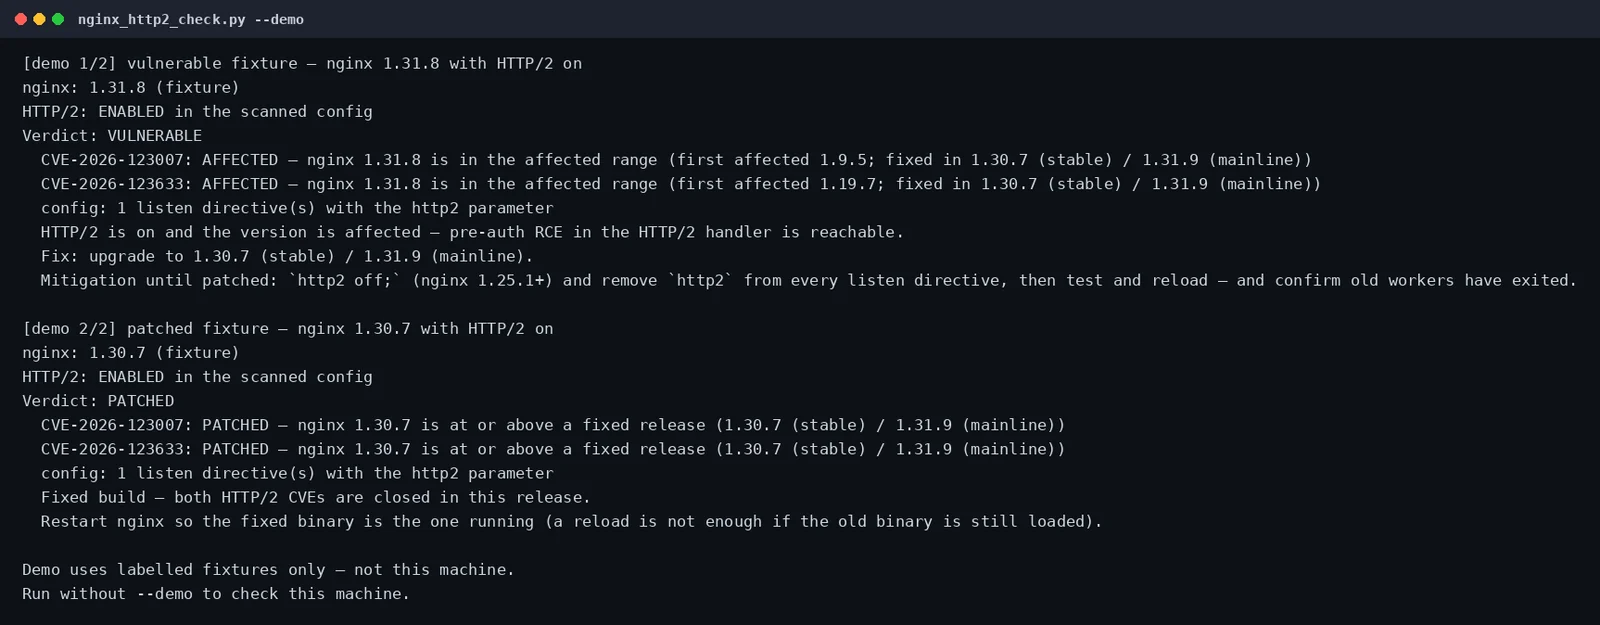
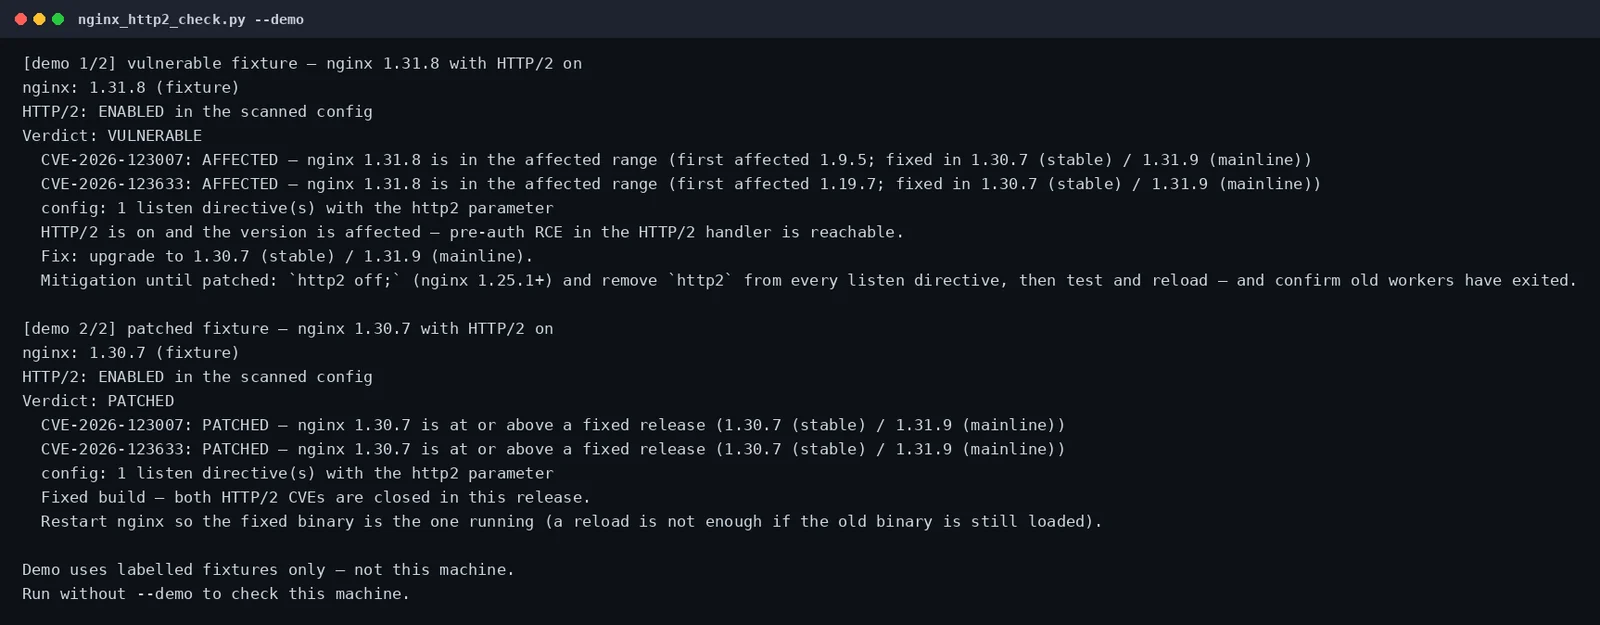
Реальный вывод python3 nginx_http2_check.py --demo (записан дословно в demo.txt; повторные запуски воспроизводят его побайтово, sha256 e6a50babb87a98a704b802b3bbab6d5db6da256b45a45b9628ab1a930eae7f27):
[demo 1/2] vulnerable fixture — nginx 1.31.8 with HTTP/2 on
nginx: 1.31.8 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: VULNERABLE
  CVE-2026-123007: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.9.5; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.19.7; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  HTTP/2 is on and the version is affected — pre-auth RCE in the HTTP/2 handler is reachable.
  Fix: upgrade to 1.30.7 (stable) / 1.31.9 (mainline).
  Mitigation until patched: `http2 off;` (nginx 1.25.1+) and remove `http2` from every listen directive, then test and reload — and confirm old workers have exited.

[demo 2/2] patched fixture — nginx 1.30.7 with HTTP/2 on
nginx: 1.30.7 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: PATCHED
  CVE-2026-123007: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  Fixed build — both HTTP/2 CVEs are closed in this release.
  Restart nginx so the fixed binary is the one running (a reload is not enough if the old binary is still loaded).

Demo uses labelled fixtures only — not this machine.
Run without --demo to check this machine.
Те же случаи на реальных флагах:
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
Verdict: VULNERABLE        # exit 1 — HTTP/2 on, version affected
$ python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
Verdict: PATCHED           # exit 0 — same config, fixed build
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-off.conf
Verdict: NOT_AFFECTED      # exit 0 — HTTP/2 off closes both flaws
$ python3 nginx_http2_check.py --version 1.24.0-0ubuntu1 --config examples/nginx-http2-on.conf
Verdict: UNKNOWN           # exit 3 — distro package: version string says nothing
1.30.7 исправлена, но 1.31.0–1.31.8 всё ещё уязвимы. Наивная проверка — «версия ≥ 1.30.7 означает безопасно» — сочла бы 1.31.8 безопасной. Это не так. Этот инструмент сравнивает с явными диапазонами для каждой ветки, а не с простым числовым порогом:
| Версия | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| < 1.9.5 | не затронута | не затронута |
| 1.9.5 – 1.19.6 | затронута | не затронута |
| 1.19.7 – 1.30.6 | затронута | затронута |
| 1.30.7 (исправление в stable) | исправлена | исправлена |
| 1.31.0 – 1.31.8 | затронута | затронута |
| 1.31.9+ / 1.32.0+ (исправление в mainline) | исправлена | исправлена |