Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-7238_Nexus_RCE_Tool — CVE-2019-7238 Nexus RCE Графический инструмент для однокнопочного обнаружения уязвимостей. CVE-2019-7238 Nexus RCE Vul POC Tool. | Kitploit
Инструменты/GitHubGitHub/magicming200/cve-2019-7238_nexus_rce_tool
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного Доступа
GitHubmagicming200/cve-2019-7238_nexus_rce_tool

CVE-2019-7238_Nexus_RCE_Tool

CVE-2019-7238 Nexus RCE Графический инструмент для однокнопочного обнаружения уязвимостей. CVE-2019-7238 Nexus RCE Vul POC Tool.

Репозиторий
249246 лет назадПроверено Kitploit
Поделиться

Маймэн CVE-2019-7238 Инструмент обнаружения уязвимости RCE Nexus

Описание инструмента

Написал этот небольшой инструмент на Java в свободное время. Поддерживает однокнопочное обнаружение уязвимости CVE-2019-7238, выполнение системных команд, поддерживает как графический интерфейс, так и командную строку. Инструмент предназначен только для использования специалистами по безопасности в рамках, разрешенных законодательством. Нарушение влечет ответственность.

Способы запуска

Графический интерфейс:

Дважды щелкните по cve-2019-7238.jar или java -jar cve-2019-7238.jar

Командная строка:

java -jar cve-2019-7238.jar http://127.0.0.1:8081 id

java -jar cve-2019-7238.jar http://127.0.0.1:8081 "ls -al"

Среда выполнения

Кроссплатформенная, JRE>=1.6.

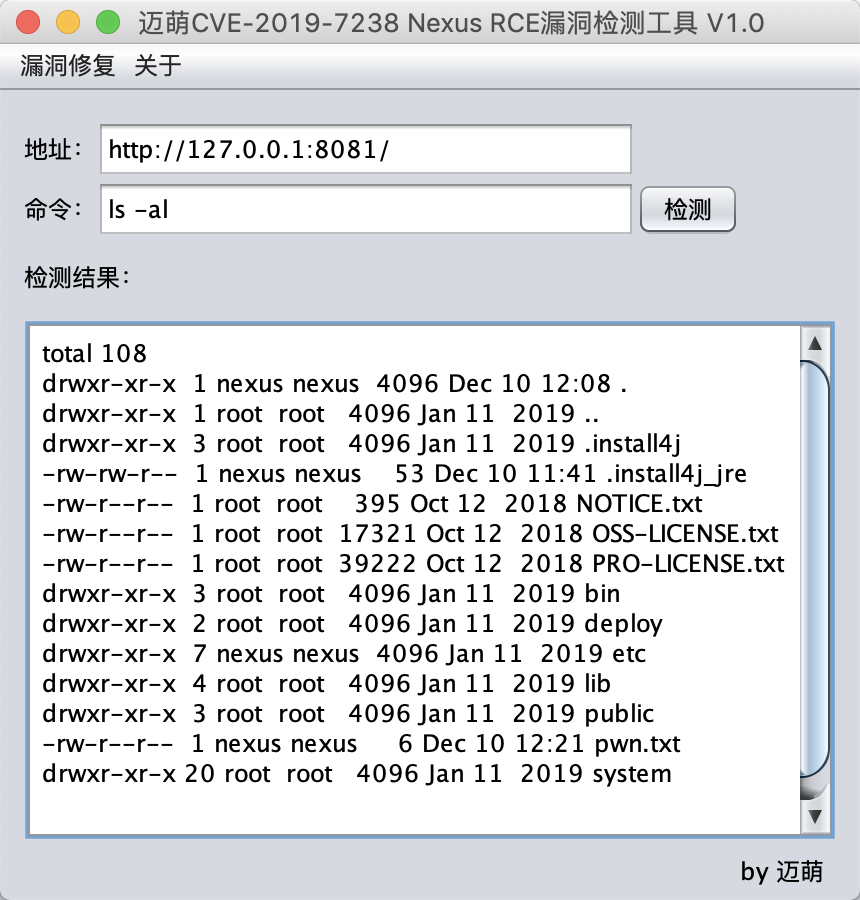
Скриншоты работы

Контекст уязвимости

5 февраля 2019 года Sonatype опубликовал бюллетень безопасности. В Nexus Repository Manager 3 из-за недостаточных мер контроля доступа неавторизованные пользователи могут использовать эту уязвимость для создания специальных запросов и выполнения Java-кода на сервере, что приводит к удаленному выполнению кода.

Исправление уязвимости

Обновите Nexus Repository Manager OSS/Pro до версии 3.15.0 или новее.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →