
Пошаговое руководство по обнаружению и анализу эксплуатации CVE-2024-24919 с использованием SIEM-платформы, включая анализ трафика, документирование IOC, процедуры сдерживания и эскалации.

Этот проект был проведен для расследования возможной попытки эксплуатации шлюза безопасности Check Point, в частности с использованием уязвимости нулевого дня – CVE-2024-24919. Целью было определить, является ли это предупреждение ложным срабатыванием или законной попыткой взлома, проанализировать трафик и предпринять соответствующие шаги по сдерживанию и реагированию.
172.16.20.146203.160.68.12aCSHELL/../../../../../../../../../../etc/passwdCVE-2024-24919 — это уязвимость обхода пути нулевого дня, затрагивающая шлюзы безопасности Check Point. Она позволяет неаутентифицированным удаленным злоумышленникам читать произвольные файлы, такие как /etc/passwd и /etc/shadow, путем отправки специально созданных HTTP-запросов на уязвимые конечные точки.
Этот тип запроса (видимый в наших журналах) соответствует данной уязвимости и вызывает оповещения из-за попытки эксплуатации чтения системных файлов.
Я перешел на страницу управления журналами, отфильтровал по IP-адресу назначения 172.16.20.146 и проверил входящий HTTP-трафик.
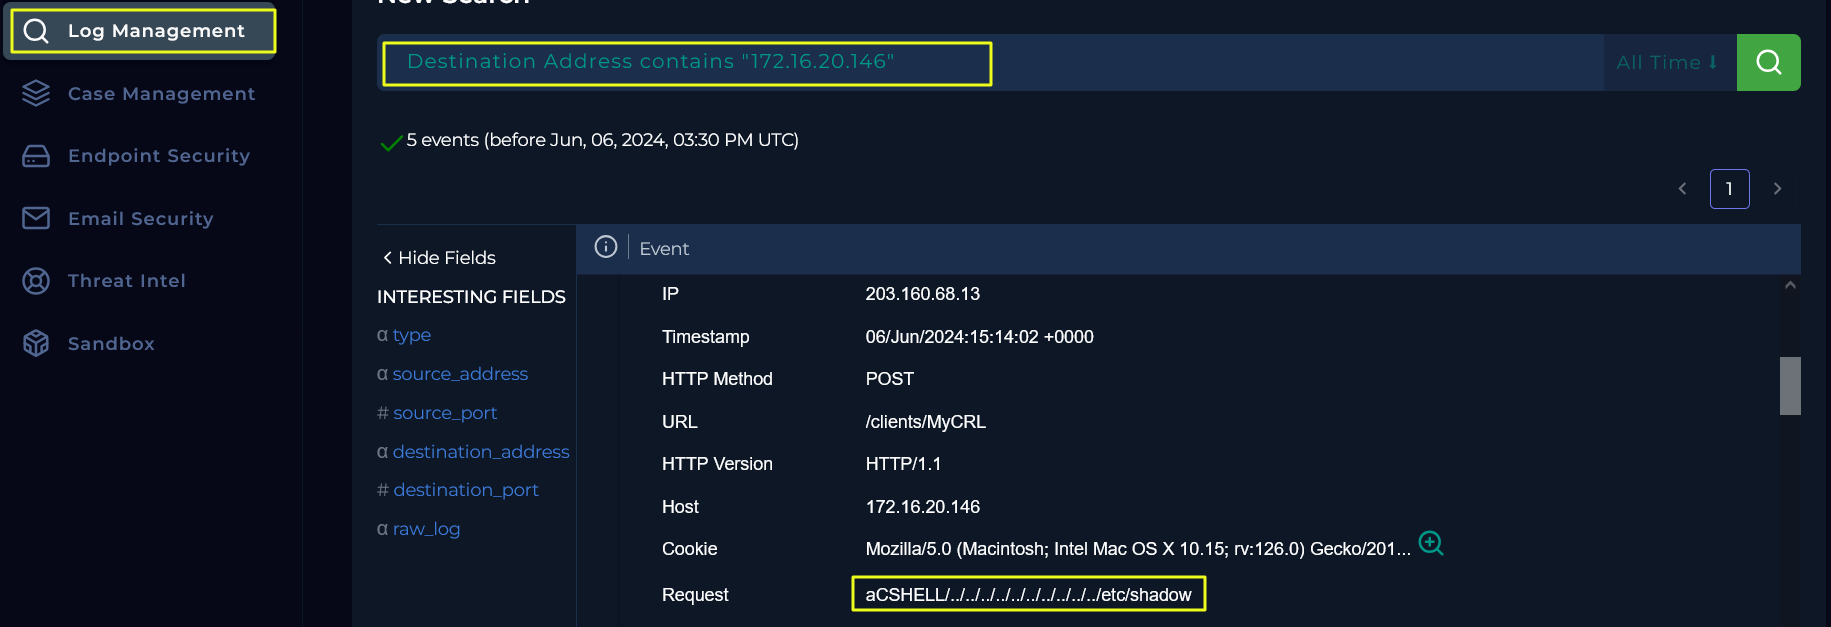
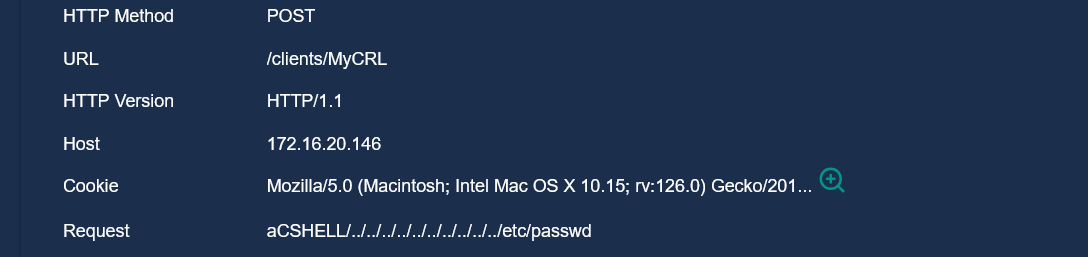
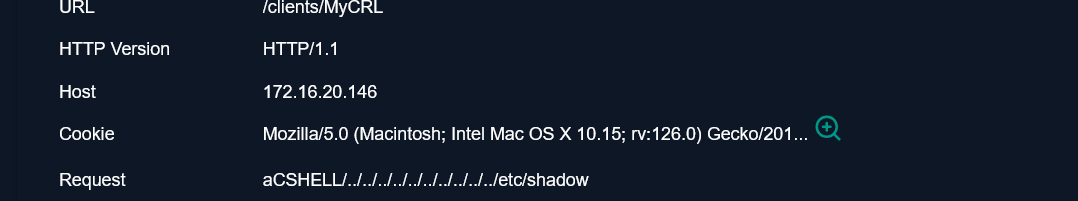
| Время | Путь запроса | Полезная нагрузка |
|---|---|---|
| 15:12:45 | /clients/MyCRL | aCSHELL/../../../../etc/passwd |
| 15:13:10 | /clients/MyCRL | aCSHELL/../../../../etc/shadow |
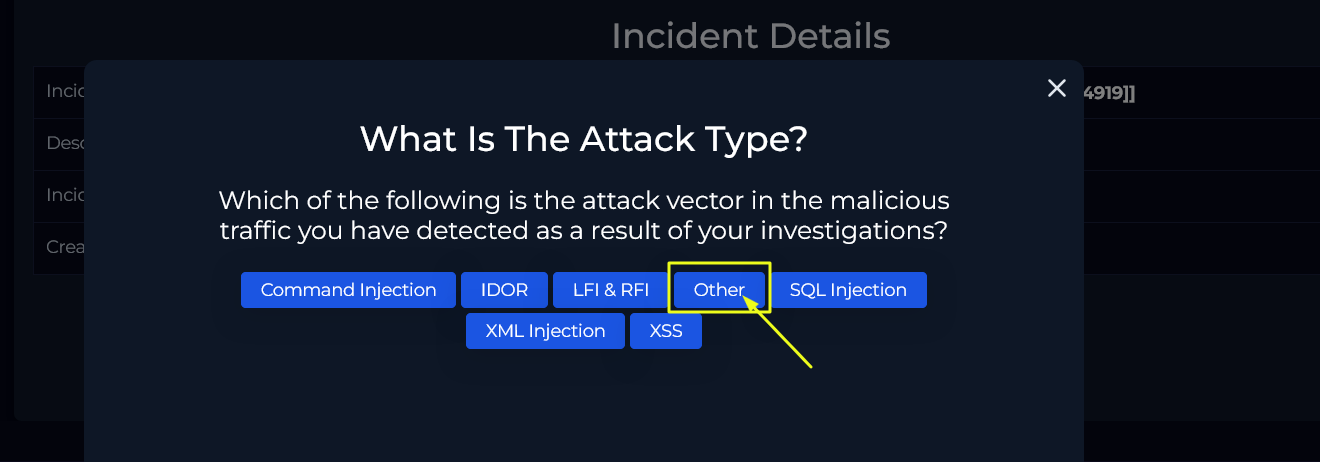
Это атака обхода пути, также известная как обход каталогов. Она позволяет злоумышленникам перемещаться за пределы предполагаемого веб-каталога и получать доступ к защищенным системным файлам.
Почему мы пришли к этому выводу:
../ (точка-точка-слеш)./etc/passwd и /etc/shadow, являются стандартными индикаторами.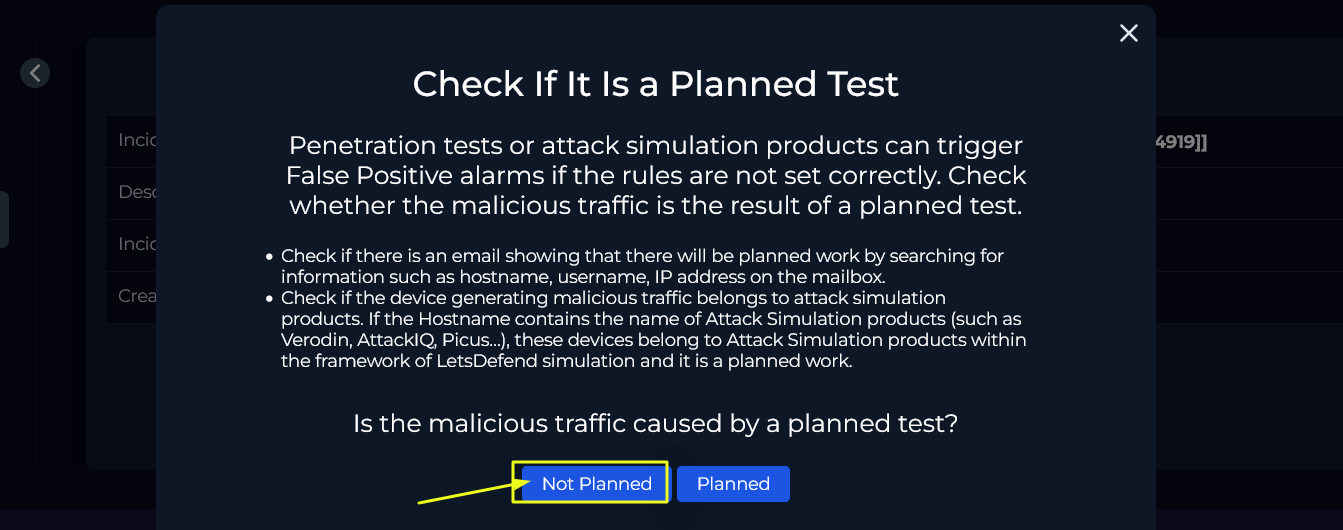
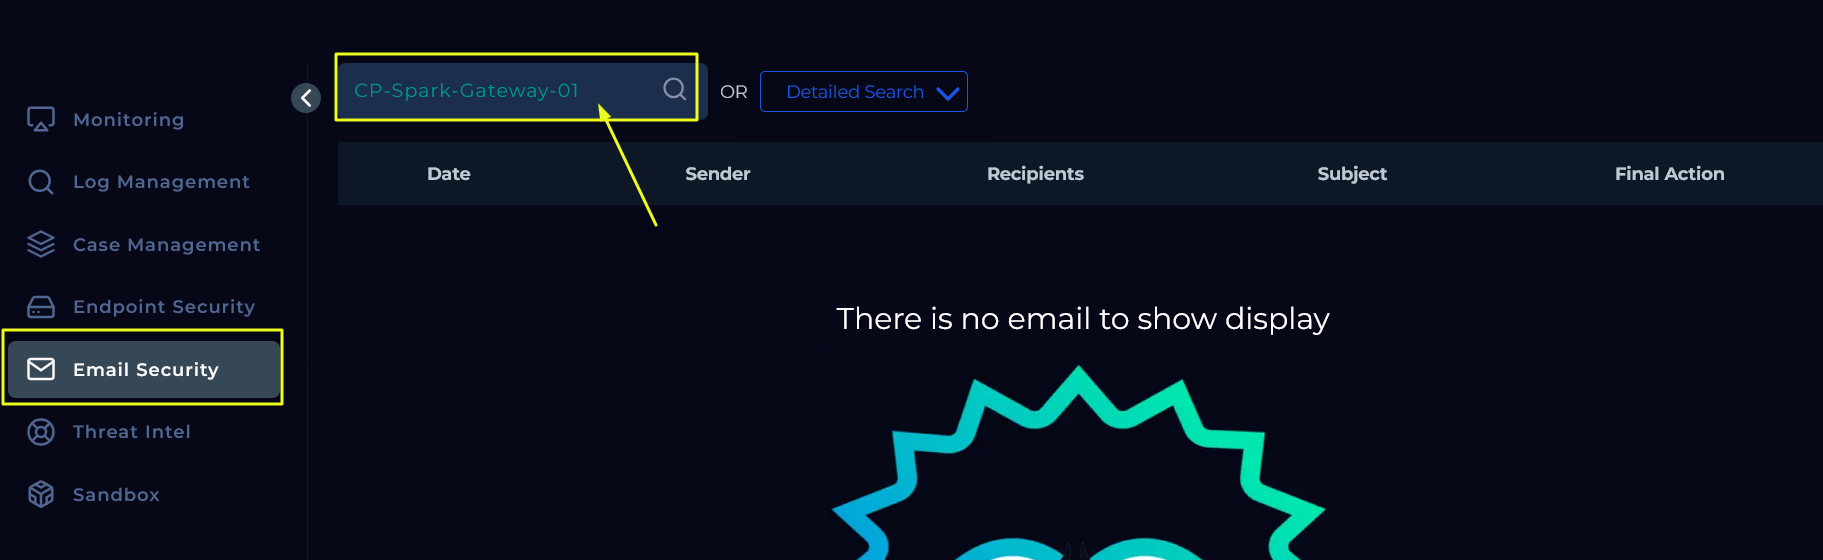
Я проверил страницу безопасности электронной почты и выполнил поиск по следующим ключевым словам:
172.16.20.146CP-Spark-Gateway-01CVE-2024-24919penetration test🔍 Никакие электронные письма или документация не указывали на то, что это был тест. Это, скорее всего, исключает симуляцию или операцию "красной команды".
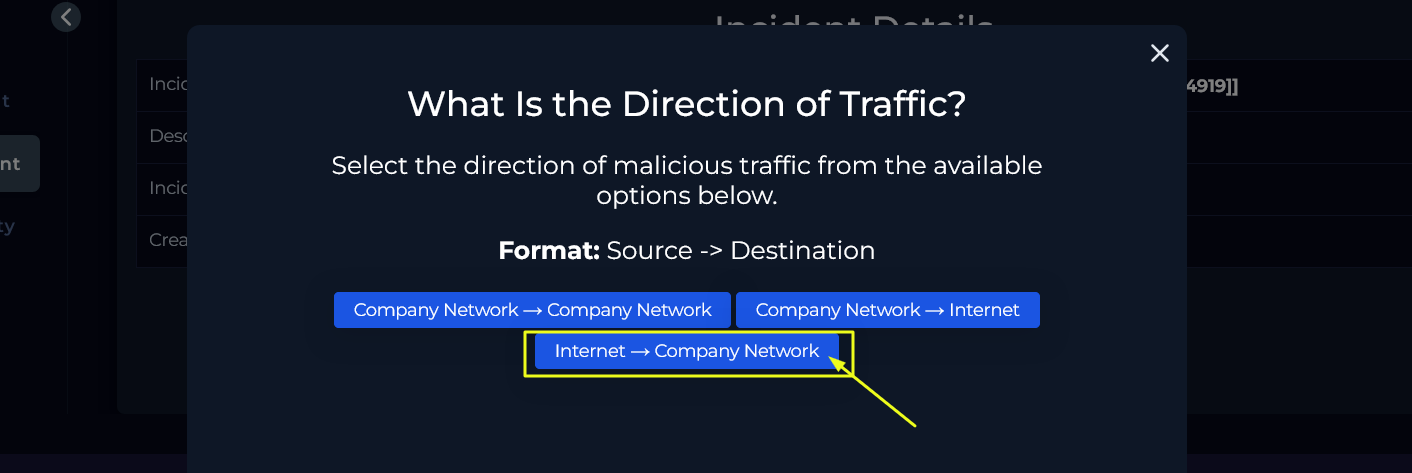
IP-адрес источника: 203.160.68.12 → Публичный IP-адрес
IP-адрес назначения: 172.16.20.146 → Частный IP-адрес (диапазон RFC 1918)
Это подтверждает, что трафик исходит от внешнего злоумышленника, нацеленного на внутреннюю инфраструктуру.
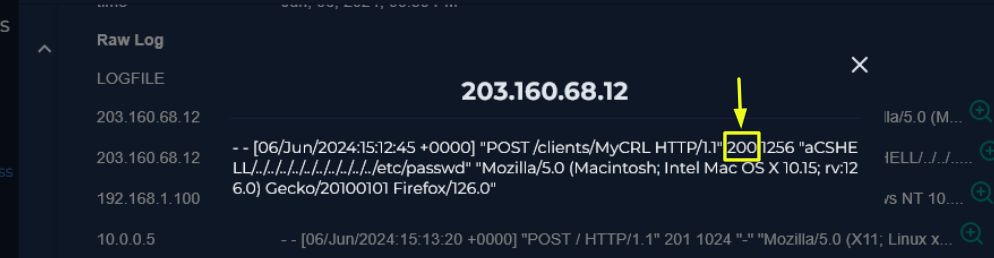
Журнал HTTP показывает:
"POST /clients/MyCRL HTTP/1.1" 200 1256
/etc/passwd, что подтверждает успешную эксплуатацию.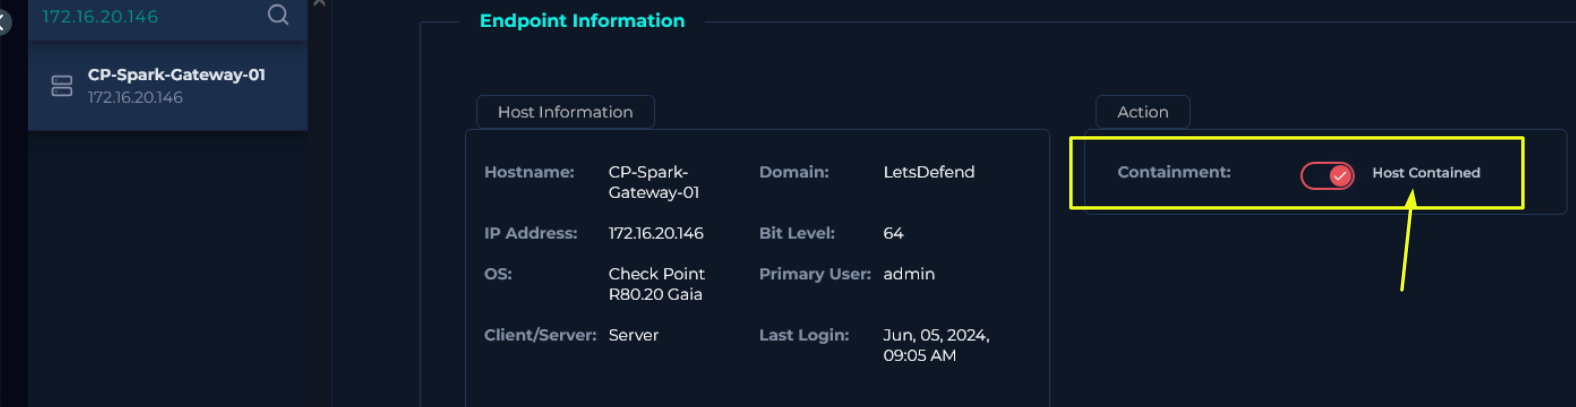
Я перешел на страницу конечных точек, отфильтровал по IP-адресу назначения 172.16.20.146 и выполнил действие по сдерживанию для изоляции хоста.
Почему?
Индикаторы компрометации (IOCs) имеют решающее значение для:
203.160.68.12, 203.160.68.13Mozilla/5.0 (Mac OS X; rv:126.0)/clients/MyCRL../../../../etc/passwd, ../../../../etc/shadow