
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
uDork — uDork — это скрипт, написанный на Bash, который использует продвинутые методы поиска Google для получения конфиденциальной информации в файлах или каталогах, поиска устройств IoT, обнаружения версий веб-приложений и так далее. | Kitploit
Инструменты/GitHubGitHub/m3n0sd0n4ld/udork
OSINT (Разведка открытых источников)РазведкаАнализ уязвимостейСбор информацииВеб-безопасность
GitHubm3n0sd0n4ld/udork

uDork

uDork — это скрипт, написанный на Bash, который использует продвинутые методы поиска Google для получения конфиденциальной информации в файлах или каталогах, поиска устройств IoT, обнаружения версий веб-приложений и так далее.

Репозиторий
854166654 лет назадПроверено Kitploit
Поделиться

uDork - Инструмент Google Hacking

Автор: M3n0sD0n4ld
Twitter: @David_Uton

Новости

11/06/2022

У меня есть плохие новости: на прошлой неделе Facebook отозвал сервис, через который инструмент выполнял запросы, и, к сожалению, инструмент больше не работает.

Извините, большое спасибо всем пользователям, которые использовали его, сообщали об ошибках и вносили новые идеи.

Примечание: Я работаю над другим инструментом, познакомьтесь с GooFuzz!

23/02/2022

  • Адаптация uDork к изменениям программирования от Facebook к Meta.
  • Удалена библиотека Perl "libany-uri-escape-perl".
  • Улучшена скорость, сокращено время между запросами на 2 секунды.

Описание:

uDork — это скрипт, написанный на Bash Scripting, который использует продвинутые методы поиска Google для получения конфиденциальной информации в файлах или каталогах, поиска IoT-устройств, определения версий веб-приложений и так далее.

uDork НЕ совершает атаки на какие-либо серверы, он использует только предопределённые dorks и/или официальные списки с exploit-db.com (Google Hacking Database: https://www.exploit-db.com/google-hacking-database).

Загрузка и установка:

$ git clone https://github.com/m3n0sd0n4ld/uDork
$ cd uDork
$ chmod +x uDork.sh
- Open the file "uDork.sh" and write inside this line:

Screenshot

$ ./uDork.sh -h

Шаги для получения cookie и настройки cookie

  1. Войдите в facebook.com
  2. Теперь перейдите на www.messenger.com (это приложение для сообщений Facebook) и нажмите кнопку "Continue as...". Screenshot
  3. После входа нам нужно получить два cookie, необходимых для работы uDork.

3.1 - С помощью Firefox:

-- Нажмите правой кнопкой мыши и выберите "Inspect".
Screenshot
-- Нажмите на вкладку "Network" и выберите любую строку в домене "www.messenger.com".
-- Теперь нажмите на вкладку "Cookies", скопируйте и вставьте cookie "c_user" и "xs" в файл "uDork.sh".
Screenshot
Таким образом: cookies="c_user=XXXXXX; xs=XXXXXX;"

Screenshot

3.2 - С помощью Google Chrome

-- Нажмите правой кнопкой мыши и выберите "Inspect".
Screenshot
-- Нажмите на вкладку "Application", в левой колонке найдите раздел "Cookies", скопируйте и вставьте cookie "c_user" и "xs" с их значениями в файл "uDork.sh".
Screenshot
Таким образом: cookies="c_user=XXXXXX; xs=XXXXXX;"
Screenshot

Версия Docker:

Благодарность

Twitter: @interh4ck GitHub:(https://github.com/interhack86)

$ git clone https://github.com/m3n0sd0n4ld/uDork
$ cd uDork
$ docker build -t udork .
$ docker run --rm -it -e c_user=XXXXXXXXX -e xs=XXXXXXXXX udork -h

Использование:

Меню

Screenshot

Пример поиска PDF-файлов

Screenshot

Пример поиска по списку стандартных расширений

Screenshot Screenshot

Пример поиска маршрутов со словом "password"

Screenshot

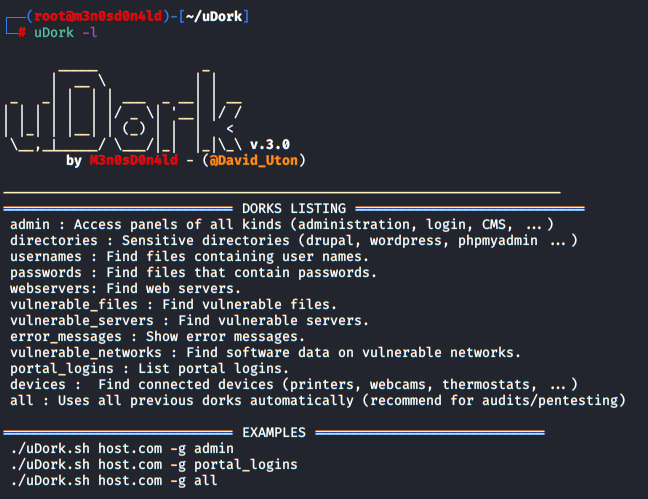
Список Dorks

Screenshot

Пример использования Dorks Massive

Screenshot

Пример использования All Dorks Massive (рекомендуется для пентеста/аудита)

Screenshot Screenshot

Отказ от ответственности

Для работы этого инструмента требуются сессионные cookie от учётной записи Facebook. Я НЕ несу ответственности за любые проблемы с вашей учётной записью и/или компьютером.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




