Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
GooFuzz — Инструмент фаззинга на Bash, использующий Google Dorking для скрытного перебора директорий, файлов, поддоменов и параметров без прямых запросов к серверу. | Kitploit
Инструменты/GitHubGitHub/m3n0sd0n4ld/goofuzz
OSINT (Разведка открытых источников)РазведкаПеречисление DNS и поддоменовСбор информацииФаззингПеречисление Поддоменов
GitHubm3n0sd0n4ld/goofuzz

GooFuzz

Инструмент фаззинга на Bash, использующий Google Dorking для скрытного перебора директорий, файлов, поддоменов и параметров без прямых запросов к серверу.

Репозиторий
1.6k1585211 месяцев назадПроверено Kitploit
Поделиться


GooFuzz – Мощь Google Dorks


Авторы

Автор: M3n0sD0n4ld
Twitter: @David_Uton

Описание:

GooFuzz — это скрипт, написанный на Bash Scripting, который использует продвинутые методы поиска Google для получения конфиденциальной информации в файлах или каталогах, не делая запросов к веб-серверу.

Что нового

Хотите узнать о новых функциях версии 2.0 и о том, как правильно использовать инструмент?

Ознакомьтесь с этой статьёй и получите максимум от инструмента.

Предварительные требования

  • Bash/Zsh: основной движок, на котором выполняется скрипт.
  • curl: используется для выполнения HTTP-запросов к поисковым системам.
  • jq: требуется для обработки и фильтрации ответов в формате JSON.
  • sed: стандартный инструмент обработки текста в Unix-системах.
  • Google API и создание программируемой поисковой системы: необходимо для добавления cxId и apikey в файл. Оба бесплатны.

Получите свой API-ключ

  1. Перейдите в Google Cloud Console.
  2. Создайте новый проект (дайте ему имя, например GooFuzz-Project).
  3. В строке поиска вверху введите "Custom Search API" и нажмите кнопку Enable.
  4. После включения перейдите на вкладку "Credentials" в левом меню.
  5. Нажмите "Create credentials" -> "API key".
  6. Сохраните его в безопасности! Это ваш API-ключ.

2. Получите свой CX ID (Programmable Search Engine)

  1. Перейдите на панель управления Programmable Search Engine.
  2. Нажмите "Add", чтобы создать новую поисковую систему.
  3. В разделе "What to search" выберите "Search the entire Web" (это важно, чтобы GooFuzz не ограничивался одним сайтом).
  4. Дайте ей имя (например, GooFuzz-Search) и нажмите Create.
  5. Теперь перейдите в настройки только что созданной поисковой системы и найдите "Search engine ID".
  6. Этот буквенно-цифровой код — ваш cxId.

Скачивание и установка:```console

git clone https://github.com/m3n0sd0n4ld/GooFuzz.git cd GooFuzz sudo apt install jq chmod +x GooFuzz ./GooFuzz -h

# Версия Docker:```console
git clone https://github.com/m3n0sd0n4ld/GooFuzz.git
cd GooFuzz
docker build -t goofuzz .
docker run --rm -it goofuzz -h

Использование:
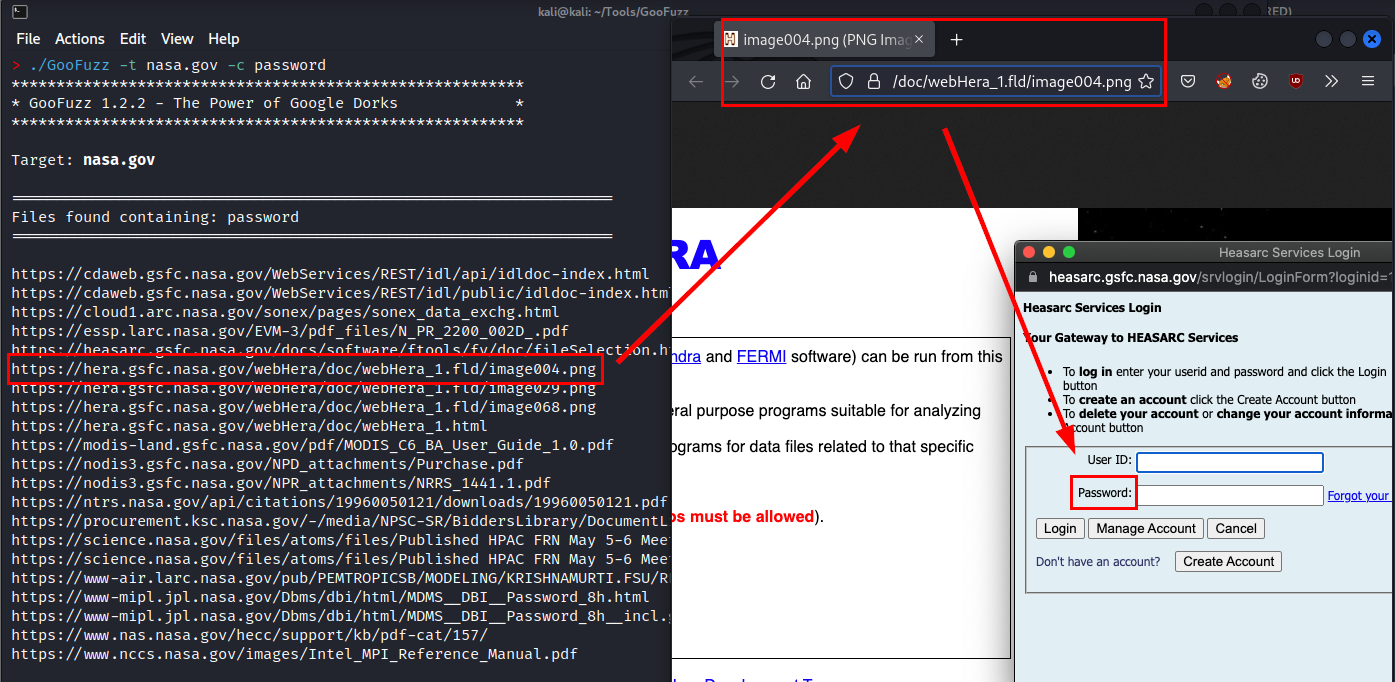
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








