
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
combine_harvester — Rust-дампер в памяти | Kitploit
Инструменты/GitHubGitHub/m3f157o/combine_harvester
Атаки на ПаролиПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubm3f157o/combine_harvester

combine_harvester

Rust-дампер в памяти

Репозиторий
10917353 лет назадПроверено Kitploit
Поделиться

combine

Проверьте безопасность учётных данных локального центра безопасности Windows с помощью этого замечательного инструмента.

Декодер дампов в комплекте: https://github.com/ruggi99/combine-decoder

Введение

Переработав Rust-библиотеку safetydump (огромное спасибо автору!!!), я смог ЛЕГКО обойти все контрмеры, внедрённые большинством EDR, за исключением Kaspersky EDR и TrendMicro (новое обнаружение, появившееся пару часов назад)

Ещё год назад dbghelp!MiniDumpWriteDump с пользовательским callback-вызовом можно было использовать для обхода большинства антивирусных/EDR-решений.

Теперь большинство из них ЛЕГКО распознают статически или поведенчески паттерн использования системных API в программах, написанных на таких языках, как C++, Delphi и C#. (впрочем, это всё ещё может быть возможно благодаря недокументированному NtOpenProcessEx, но это уже другая история)

Если у вас есть реализация на Go, пожалуйста, дайте мне обратную связь. Я работаю над ней, но у меня всё ещё есть некоторые баги, связанные с размером памяти

Я подозреваю, что до сих пор нет способа отслеживать callback в MiniDumpWriteDump, и вся защита от возможного дампа учётных данных через эту технику возложена на детектирование с помощью машинного обучения.
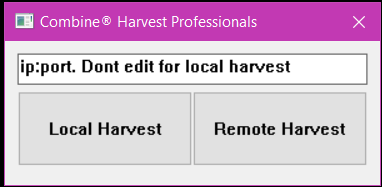
Использование

GUI

image

CMD

image

DECRYPT

image

Ссылки

Сделано благодаря

  • https://loong716.top/posts/lsass/
  • https://www.thehacker.recipes/ad/movement/credentials/dumping/lsass
  • https://danielsauder.com/2016/02/06/memdumps-volatility-mimikatz-vms-part-1-mimikatz-lsass-exe-dump/
  • https://www.whiteoaksecurity.com/blog/attacks-defenses-dumping-lsass-no-mimikatz/
  • https://www.ired.team/offensive-security/credential-access-and-credential-dumping/dumping-credentials-from-lsass.exe-process-memory

Множество фрагментов кода взято из

  • https://github.com/postrequest/safetydump (огромная помощь!!! спасибо!!!)
  • https://github.com/azazelm3dj3d/lsass-dump/blob/main/Dump/Dump.cpp
  • https://rastamouse.me/dumping-lsass-with-duplicated-handles/

Отказ от ответственности

Я не несу ответственности за любое неправомерное использование этого инструмента. Он предназначен для исследований и тестирования безопасности.

Примечания

Единственные эффективные меры смягчения (о которых я знаю) против этой суб-техники — RunAsPPL и CredentialGuard, но включить эти опции не всегда возможно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





