
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/liuyc26/submon
РазведкаСкриптинг и автоматизацияСбор информацииВеб-безопасностьПеречисление ПоддоменовАнализ DNS
GitHubliuyc26/submon

SubMon

Очередной монитор поддоменов.

Репозиторий
1418 месяцев назадЕщё не проверено
Поделиться

SubMon

Кто-то говорит, что баг-баунти — это не просто поиск ошибок, а умение находить их «первым». Я создаю этот инструмент, чтобы оповещать хантеров о появлении новых поддоменов.
Возможности

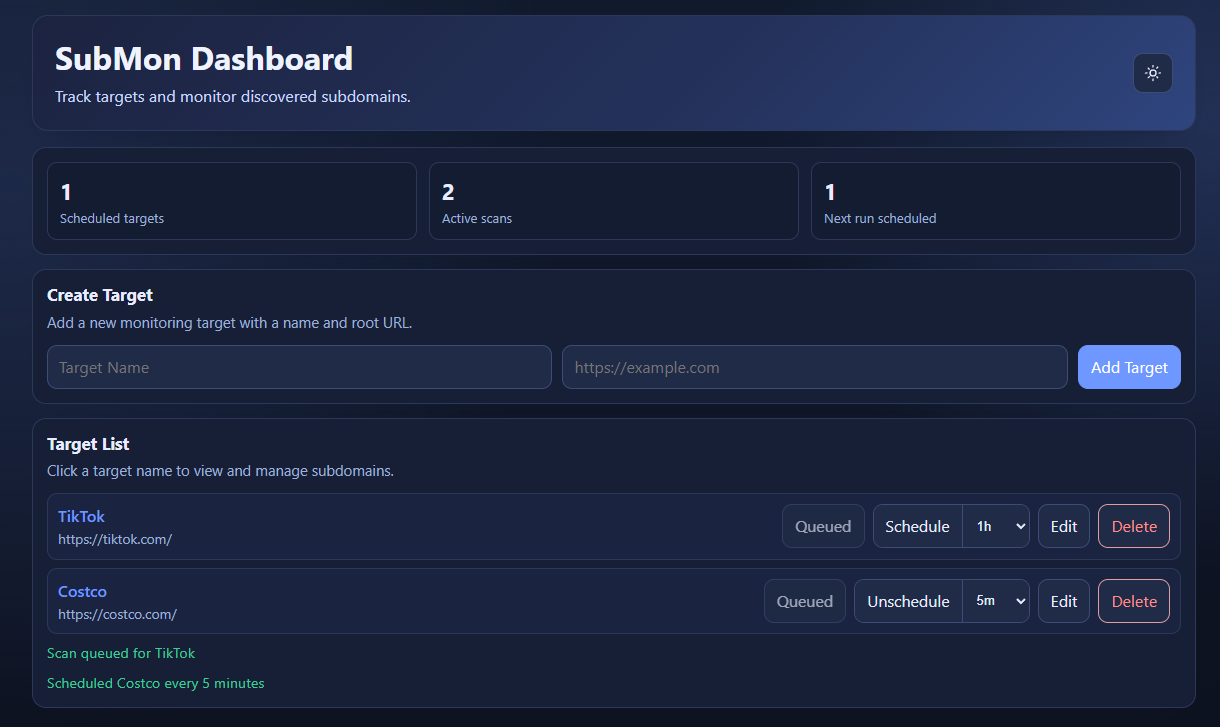
панель управления

  • Вы можете добавить свою любимую цель: имя + домен.
  • Затем вы можете либо нажать scan (сканировать), либо schedule (запланировать) сканирование.
  • Когда сканирование завершится, вы получите уведомление в Discord.
  • Если вы настроите планировщик, вы будете получать уведомление в Discord каждый раз, когда будут найдены новые поддомены.

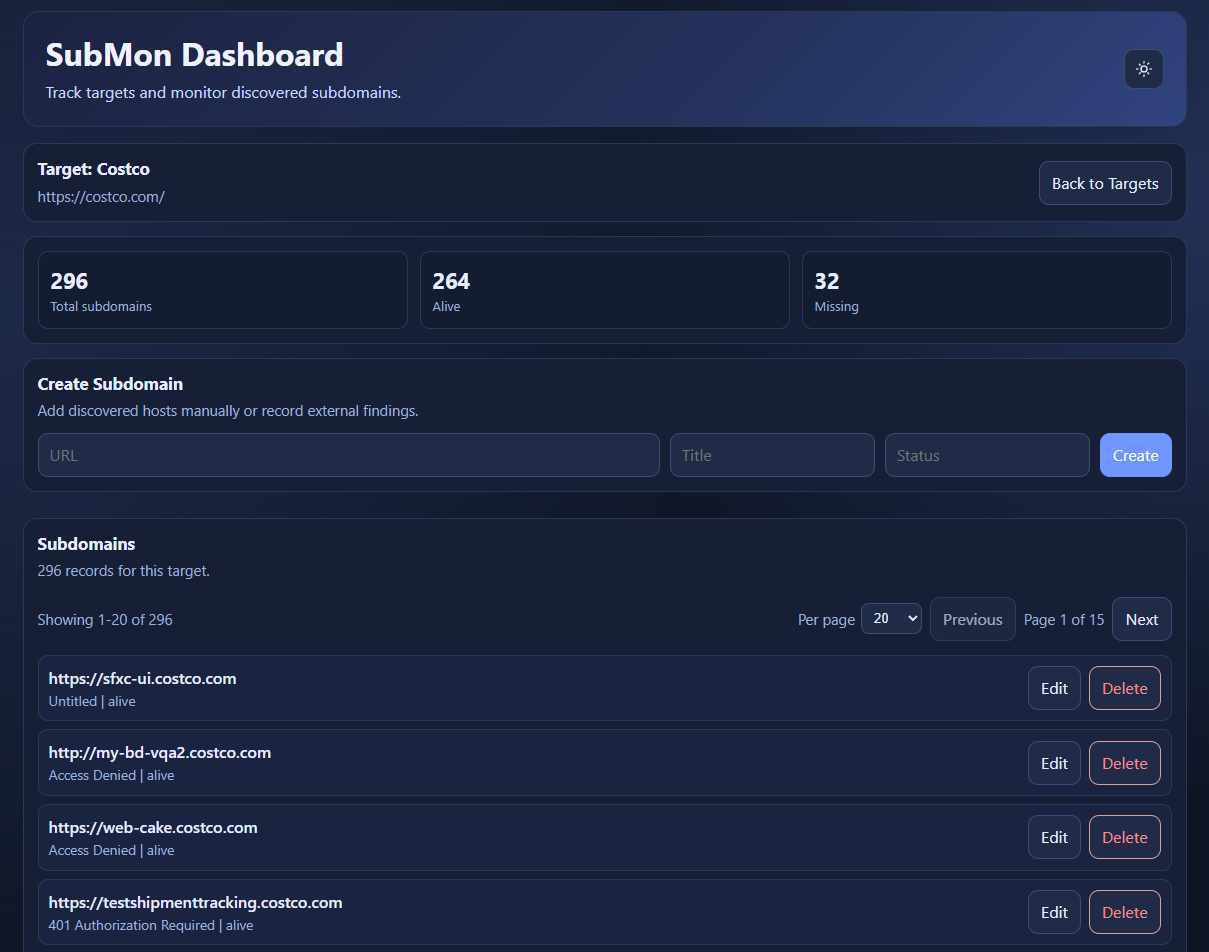
страница цели

  • Здесь вы видите результат последнего сканирования: какие поддомены новые, какие пропали.
  • Вы также увидите заголовок этого поддомена, но он может быть неточным.

Технический стек

Бэкенд: FastAPI

  • ORM: SQLModel
  • Валидация данных: Pydantic
  • База данных: SQLite

Фронтенд: React

  • ViteVibe coding

Инструменты сканирования

  • subfinder
  • dnsx
  • httpx

Попробуйте сами

  • Создание Discord Webhook

Ручная установка

cd backend

# install tools
go install -v github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
go install -v github.com/projectdiscovery/httpx/cmd/httpx@latest

# add GOPATH/bin to PATH
export PATH=$PATH:$(go env GOPATH)/bin
# save the above command to `~/.bashrc`
source ~/.bashrc  # or ~/.zshrc
# optional env vars for backend
export DB_NAME="database.db"
export DISCORD_WEBHOOK_URL="YOUR-DISCORD-WEBHOOK"
# create a virtual env
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

# run fastapi service
python -m app.main

# run worker in a new terminal
python -m app.services.worker

# check Swagger doc
http://localhost:8000/docs

# check ReDoc
http://localhost:8000/redoc

cd frontend

# run frontend
npm i
npm install node
npm run dev

Docker Compose (рекомендуется)

Из корня проекта:

# optional: create env file and set Discord webhook for alerts
cp .env.example .env
# then edit .env and set DISCORD_WEBHOOK_URL

# build and start frontend + backend + worker
docker compose up --build -d

Откройте:

  • Фронтенд: http://localhost:5173
  • Документация API: http://localhost:8000/docs
# stop services
docker compose down

Рабочий процесс

flowchart TD
    U[User / Frontend] -->|Scan Target| A[FastAPI Backend]
    U -->|Schedule Scan| A

    A -->|Create or update ScanRun = queued| DB[(SQLite)]
    W[Worker Loop] -->|Poll queued jobs + enqueue due schedules| DB
    W -->|Pick next queued ScanRun| S[Scanner Pipeline]

    S --> SF[subfinder]
    SF --> DX[dnsx]
    DX --> HX[httpx]
    HX --> D[Diff with existing subdomains]

    D -->|Insert new subdomain| DB
    D -->|Mark missing subdomain| DB
    D -->|Send new findings| DIS[Discord Webhook]

    S -->|success / failed| W
    W -->|Update ScanRun status| DB
  1. Фронтенд инициирует конечные точки сканирования или планирования.
  2. API сохраняет состояние в ScanRun (queued (в очереди), running (выполняется), success (успешно), failed (ошибка)).
  3. Worker перебирает задания в очереди и запланированные задания.
  4. Сканер выполняет subfinder -> dnsx -> httpx, сравнивает результаты, обновляет БД и отправляет уведомления в Discord о новых поддоменах.



  • Примечания к релизу
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




