
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-0708-scan — Пакетный сканер уязвимости CVE-2019-0708 (BlueKeep) в RDP с поддержкой Windows и Linux, использующий rdpscan и собственный Cscan для массового обнаружения по диапазонам IP-адресов. | Kitploit
Инструменты/GitHubGitHub/lisinan988/cve-2019-0708-scan
РазведкаСканеры уязвимостейЭксплуатацияСбор информацииСетевая безопасностьТестирование на Проникновение
GitHublisinan988/cve-2019-0708-scan

CVE-2019-0708-scan

Пакетный сканер уязвимости CVE-2019-0708 (BlueKeep) в RDP с поддержкой Windows и Linux, использующий rdpscan и собственный Cscan для массового обнаружения по диапазонам IP-адресов.

Поделиться
Репозиторий
264 лет назадЕщё не проверено

Инструмент массового обнаружения удалённой уязвимости Microsoft 3389 CVE-2019-0708

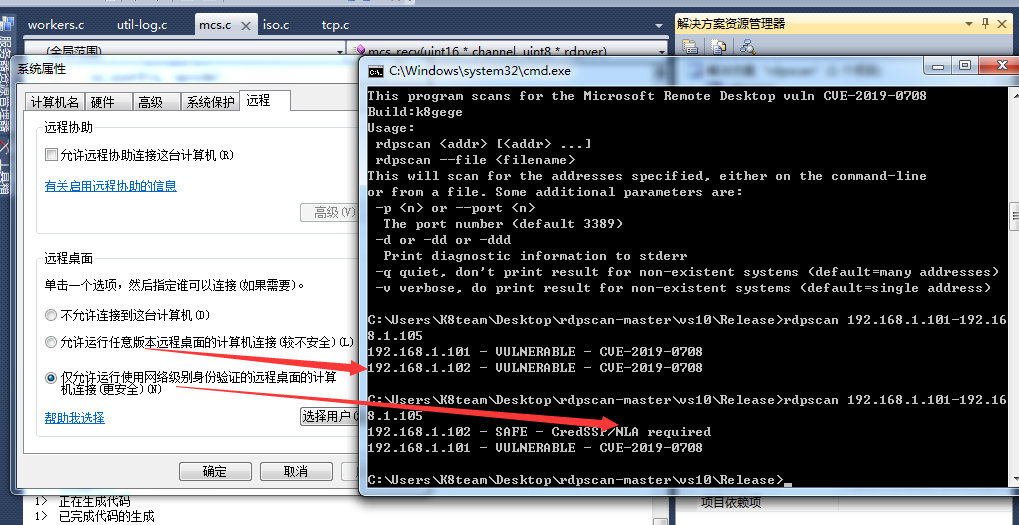
0x001 Проверка в Windows

https://github.com/robertdavidgraham/rdpscan

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release 的目录

2019/06/02 02:11 <DIR> . 2019/06/02 02:11 <DIR> .. 2019/06/02 01:55 2,582,016 libcrypto-1_1.dll 2019/06/02 01:57 619,520 libssl-1_1.dll 2019/06/02 02:04 172,032 rdpscan.exe 3 个文件 3,373,568 字节 2 个目录 2,462,433,280 可用字节

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.101 - VULNERABLE - CVE-2019-0708 192.168.1.102 - VULNERABLE - CVE-2019-0708

C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.102 - SAFE - CredSSP/NLA required 192.168.1.101 - VULNERABLE - CVE-2019-0708

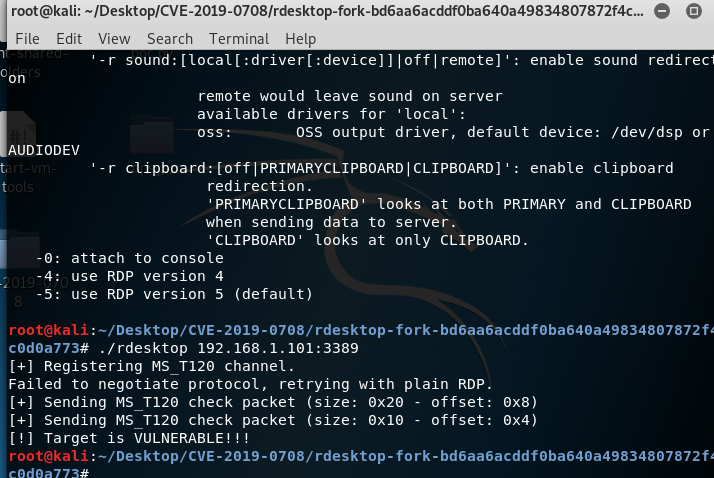
0x002 Проверка в Linux

https://github.com/SugiB3o/Check-vuln-CVE-2019-0708

root@kali:~/Desktop# ./rdesktop 192.168.1.101:3389 ERROR: Failed to open keymap en-us [+] Registering MS_T120 channel. Failed to negotiate protocol, retrying with plain RDP. [+] Sending MS_T120 check packet (size: 0x20 - offset: 0x8) [+] Sending MS_T120 check packet (size: 0x10 - offset: 0x4) [!] Target is VULNERABLE!!!
 

0x003 Массовая проверка Cscan

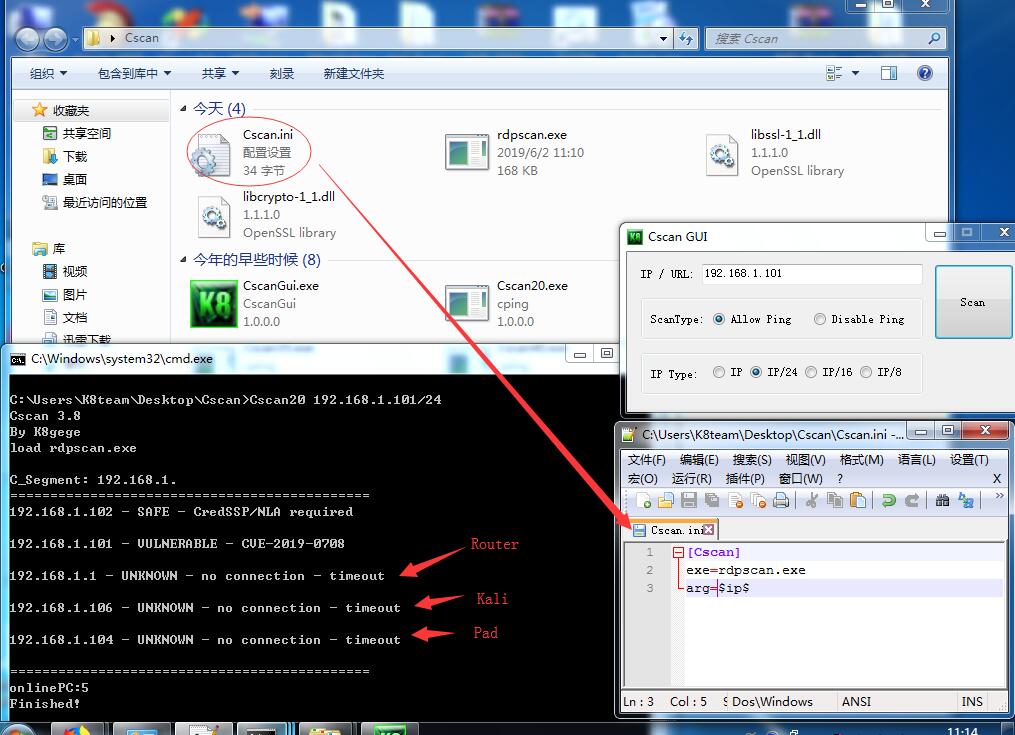
Скопируйте rdpscan.exe и DLL-файлы в каталог Cscan, создайте файл Cscan.ini со следующим содержимым:

[Cscan]
exe=rdpscan.exe
arg=$ip$

 Массовое сканирование

Cscan.exe 192.168.1.101/24  (для сканирования одной C-подсети; для нескольких C-подсетей или B-подсети обратитесь к документации Cscan)

Локально можно использовать GUI (только .NET 2.0; выбирайте версию Cscan в зависимости от версии .NET на вашем или целевом компьютере)
0x004 Загрузка Bin

Компиляция в Windows может быть довольно хлопотной, поэтому здесь предоставлены готовые скомпилированные сборки.

А именно exe для Win7 x86, который, разумеется, можно использовать и в 64-битных системах.

Исполняемый файл для Kali 2019 x64; остальные версии компилируйте самостоятельно.

POC:  https://github.com/k8gege/CVE-2019-0708

Cscan: https://www.cnblogs.com/k8gege/p/10519321.html

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





