Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-37755---Hardcoded-Admin-Credential-in-i-doit-Pro-25-and-below — Proof-of-concept для CVE-2023-37755: жестко прописанные учетные данные администратора (admin/admin) в i-doit Pro версии 25 и ниже, позволяющие неавторизованный вход в систему администратора через основной веб-интерфейс. | Kitploit
Инструменты/GitHubGitHub/leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
Атаки на ПаролиАнализ уязвимостейЭксплуатацияВеб-безопасностьАутентификацияНеправильная Конфигурация
GitHubleekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below

CVE-2023-37755---Hardcoded-Admin-Credential-in-i-doit-Pro-25-and-below

Поделиться

Proof-of-concept для CVE-2023-37755: жестко прописанные учетные данные администратора (admin/admin) в i-doit Pro версии 25 и ниже, позволяющие неавторизованный вход в систему администратора через основной веб-интерфейс.

Репозиторий
373 лет назадЕщё не проверено

CVE-2023-37755 - Жестко закодированные учетные данные администратора в i-doit Pro 25 и ниже

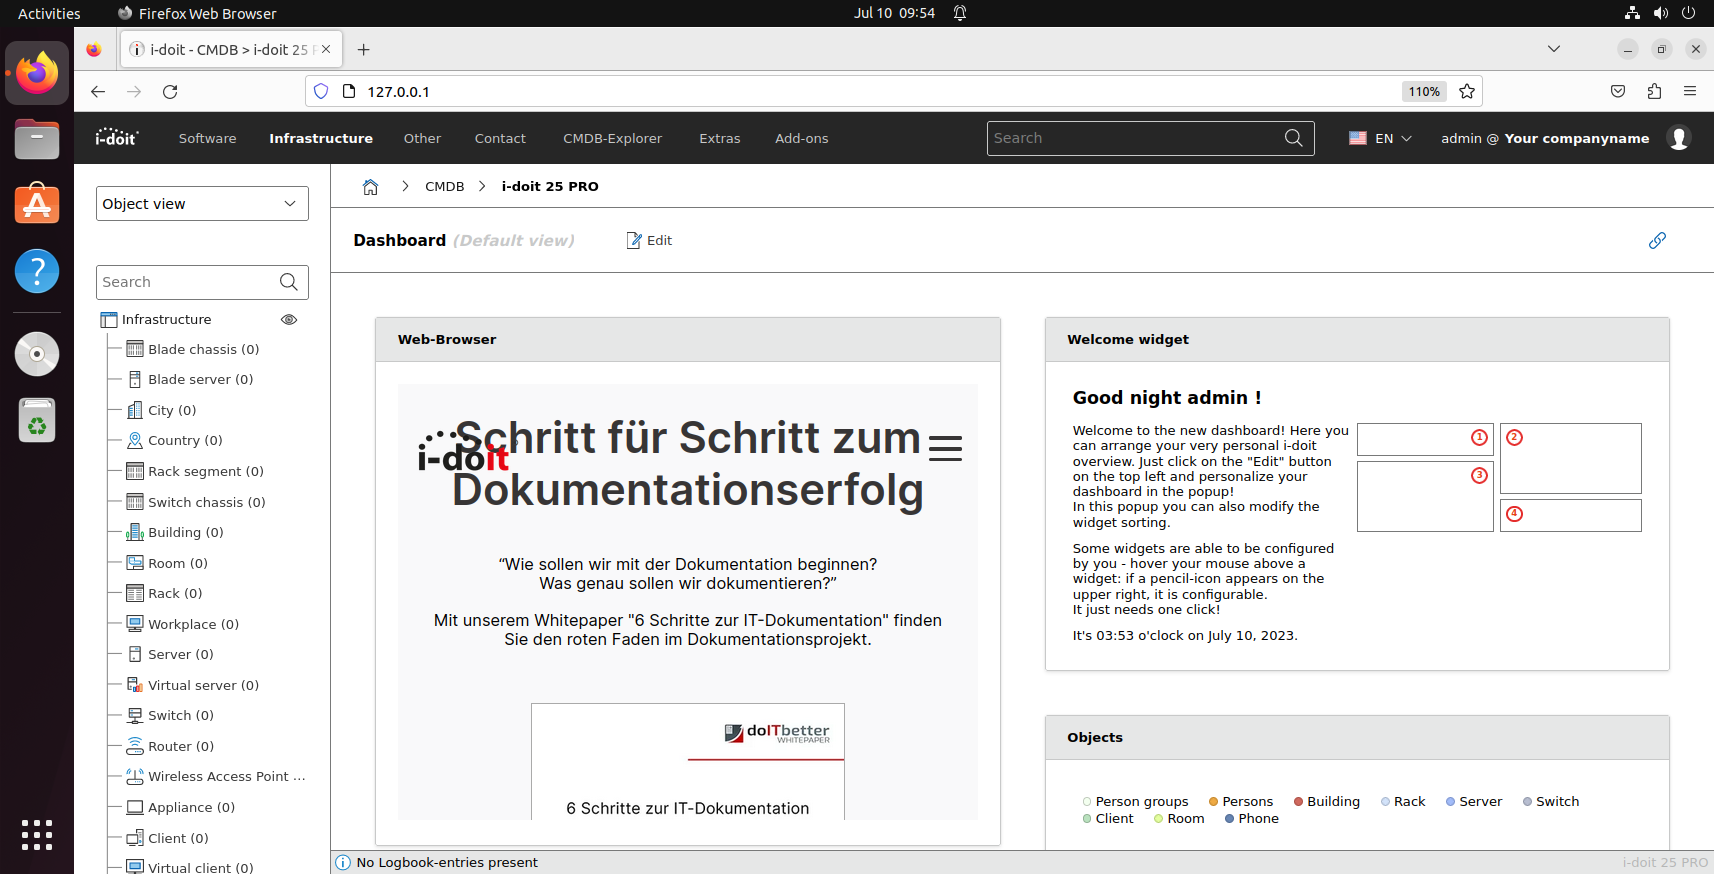
i-doit Pro 25 и ниже уязвимы к уязвимости жестко закодированных учетных данных администратора. Эти уязвимости позволяют любому войти как администратор, используя имя пользователя «admin» и пароль «admin».

Описание продукта: i-doit — это веб-ориентированная система с открытым исходным кодом для документирования ИТ и CMDB (база данных управления конфигурациями), разработанная synetics GmbH. i-doit Pro — это коммерческая версия программного обеспечения, требующая платной лицензии. Она включает дополнительные функции, профессиональную поддержку, регулярные обновления и улучшения. Пользователям необходимо приобрести лицензию для использования i-doit Pro, а стоимость варьируется в зависимости от количества пользователей и требуемых функций.

Описание уязвимости: Мы обнаружили, что в этом веб-приложении есть жестко закодированные учетные данные администратора, позволяющие любому войти как администратор, используя имя пользователя «admin» и пароль «admin».

Затронутая веб-страница: главная страница входа

Затронутый параметр и компонент: главная страница входа

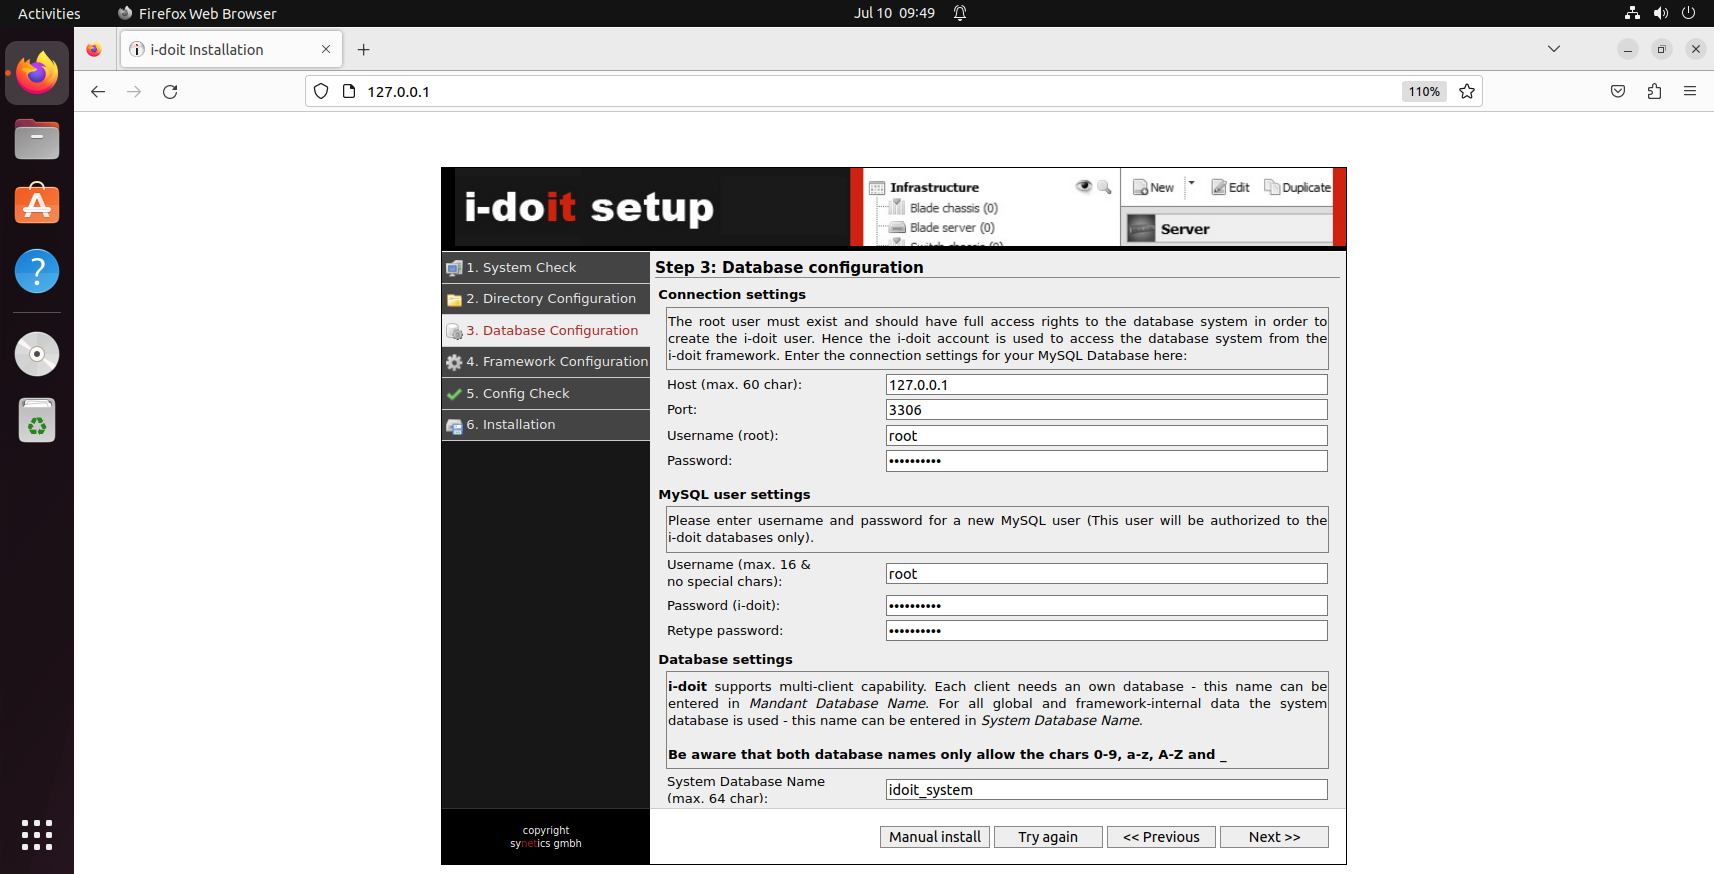
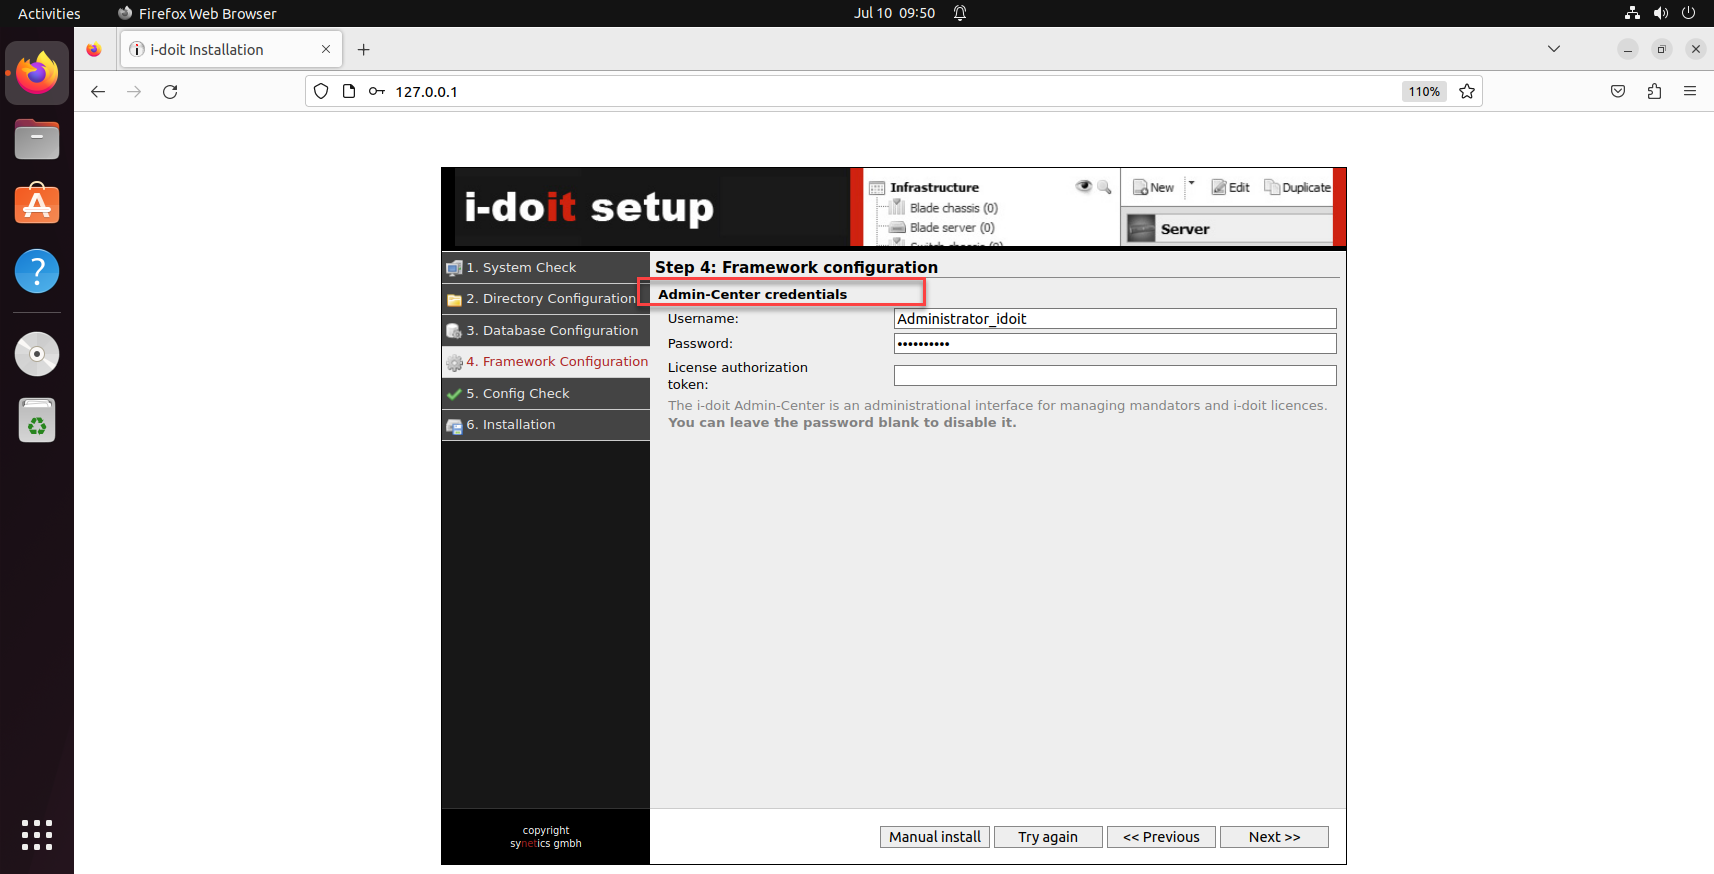
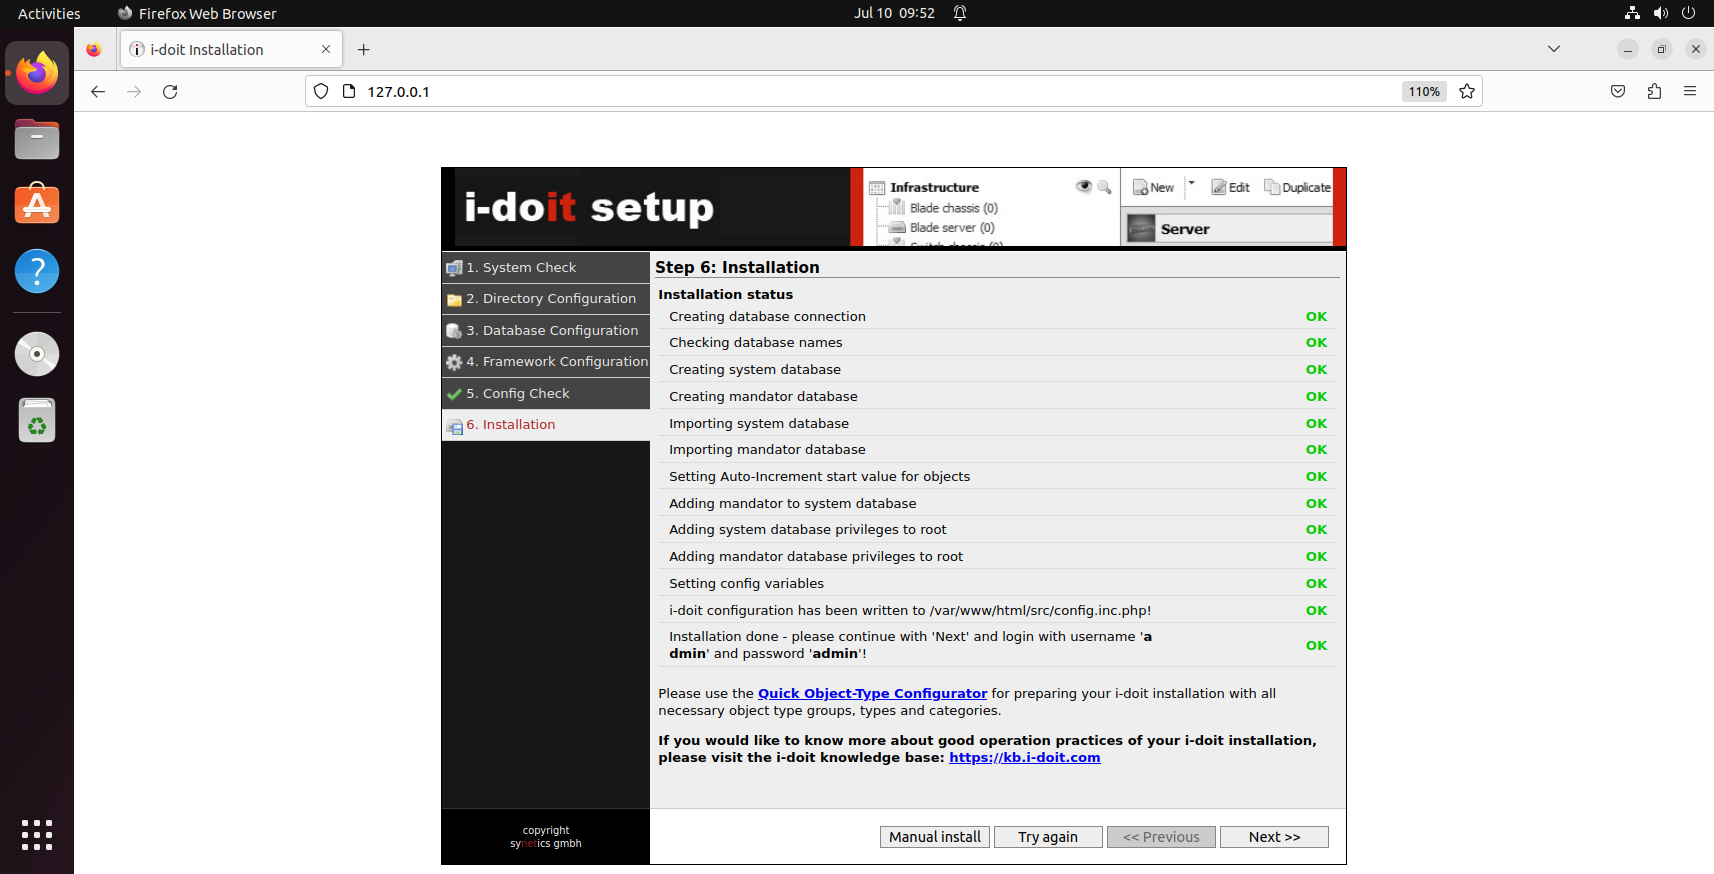
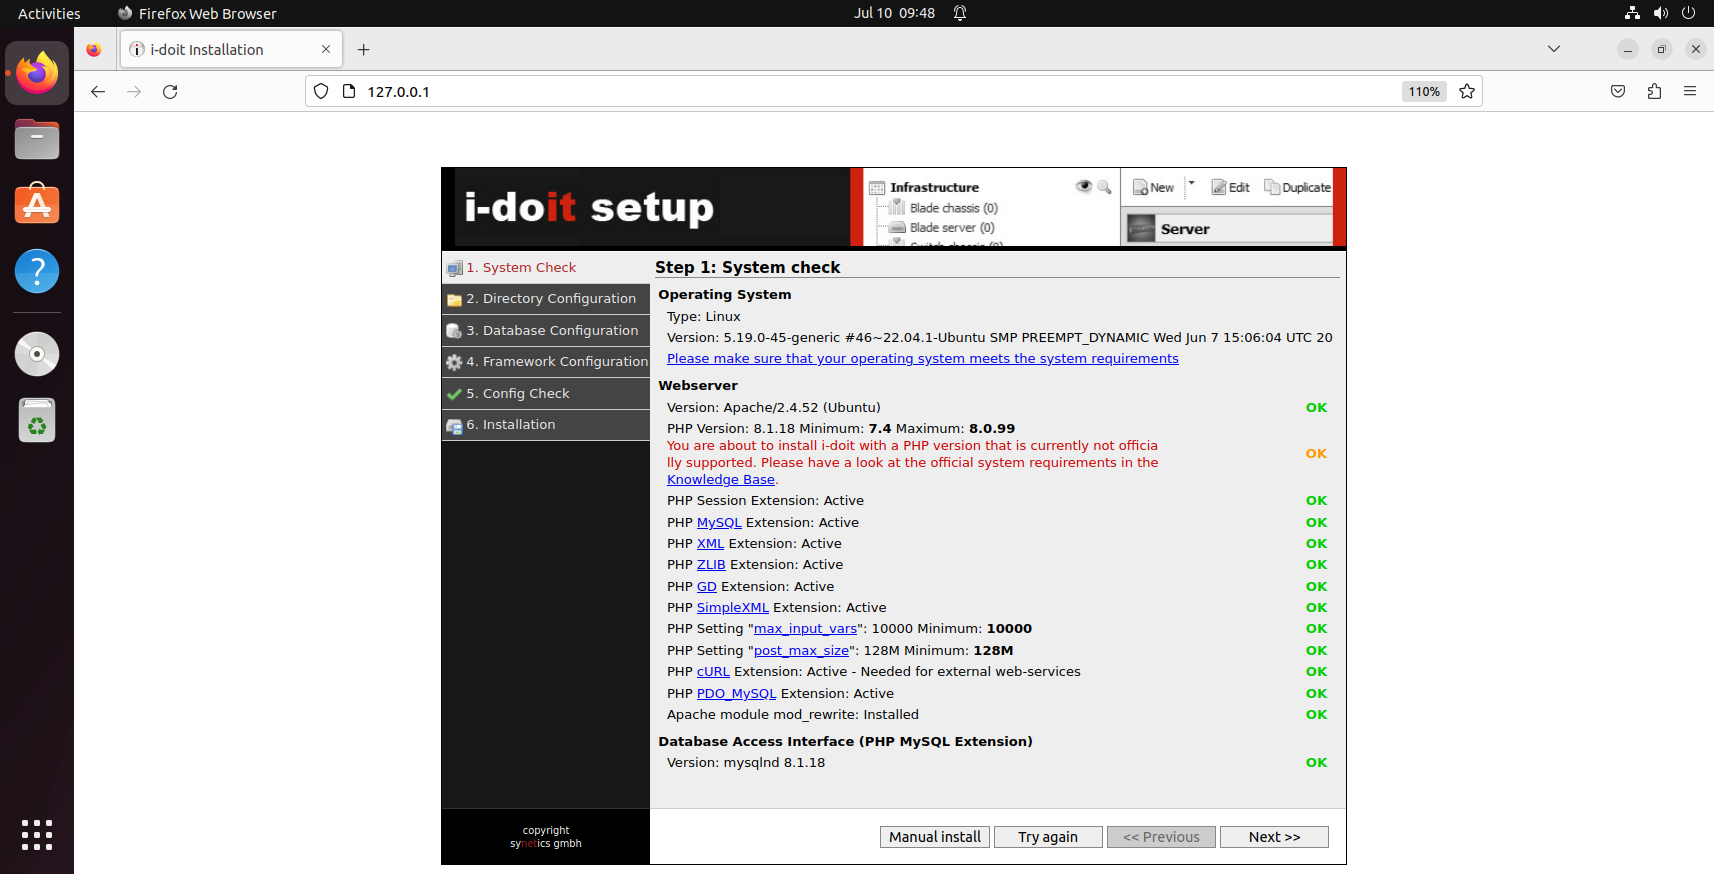
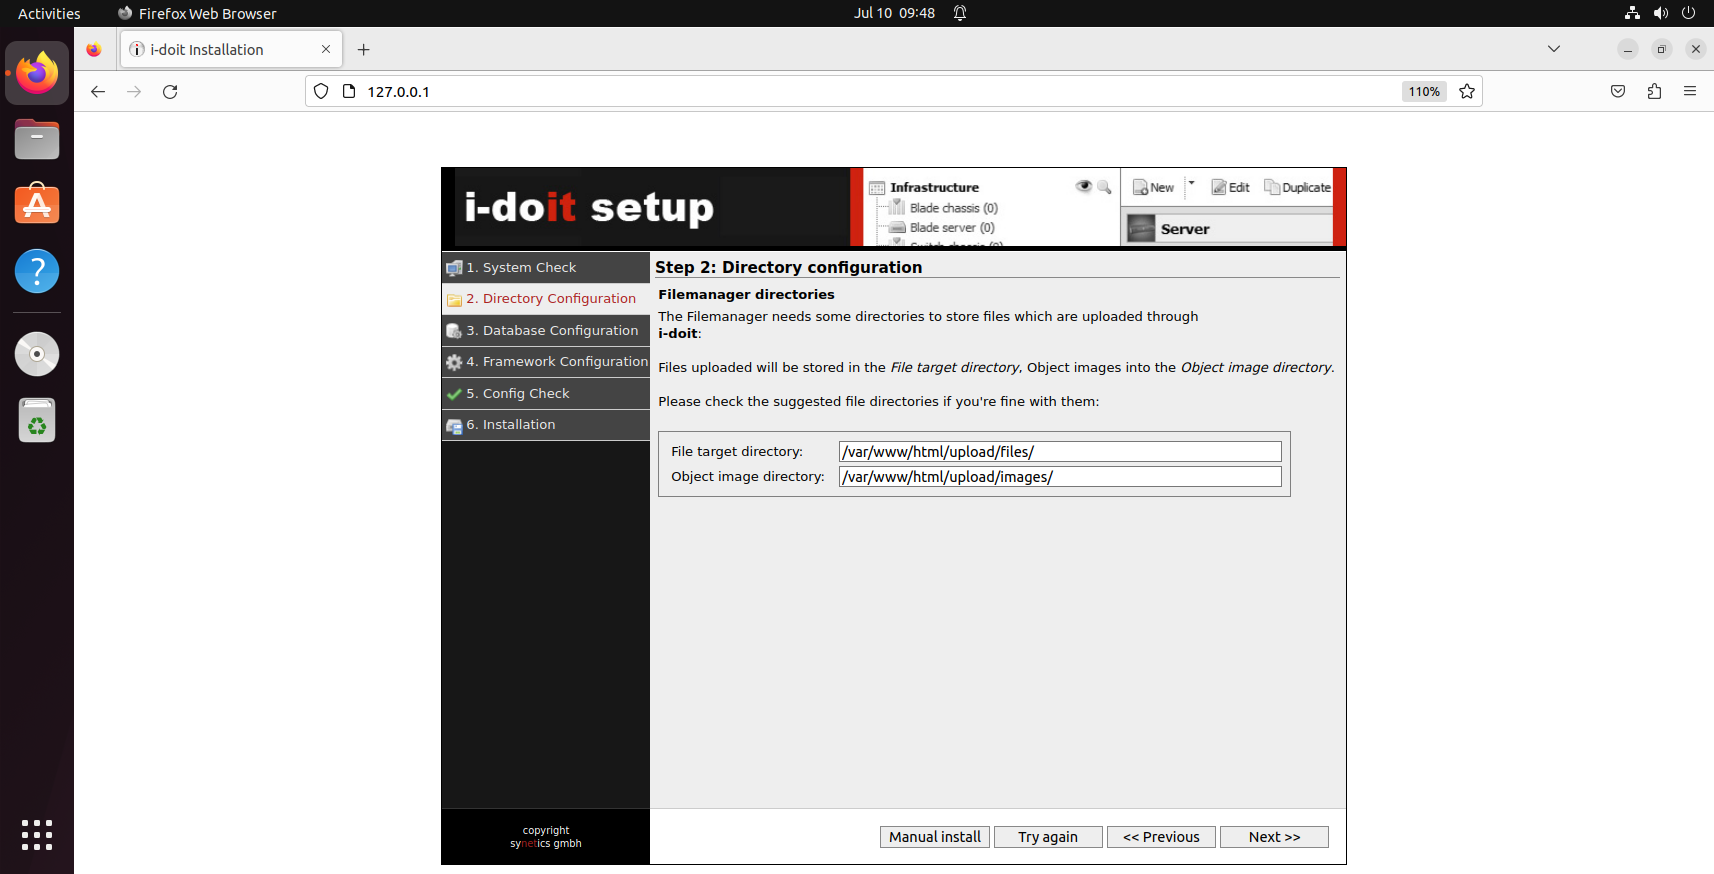
Шаг 1 : на странице начальной настройки у владельца приложения нет возможности настроить учетные данные администратора
step1

step2

step3

это создание учетной записи для admin-center, а не для основного входа.

step4_admin_center_setup

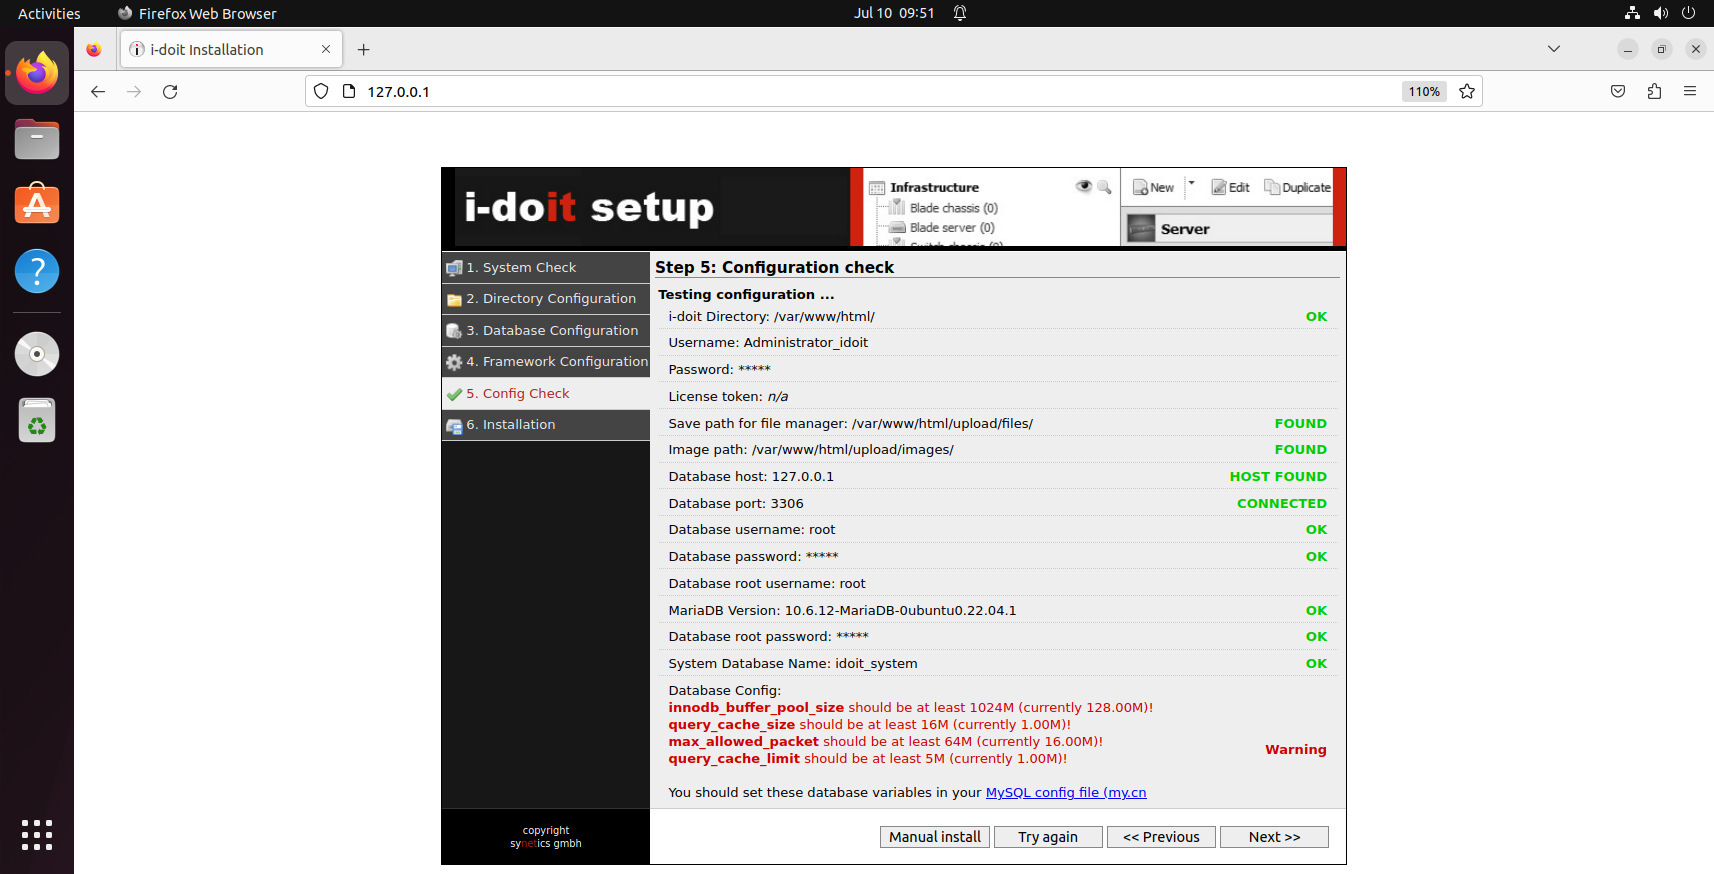
step5

step6

step7

#admin-center предназначен для владельца приложения для управления лицензией, загрузки плагинов, управления тенантами и т.д.
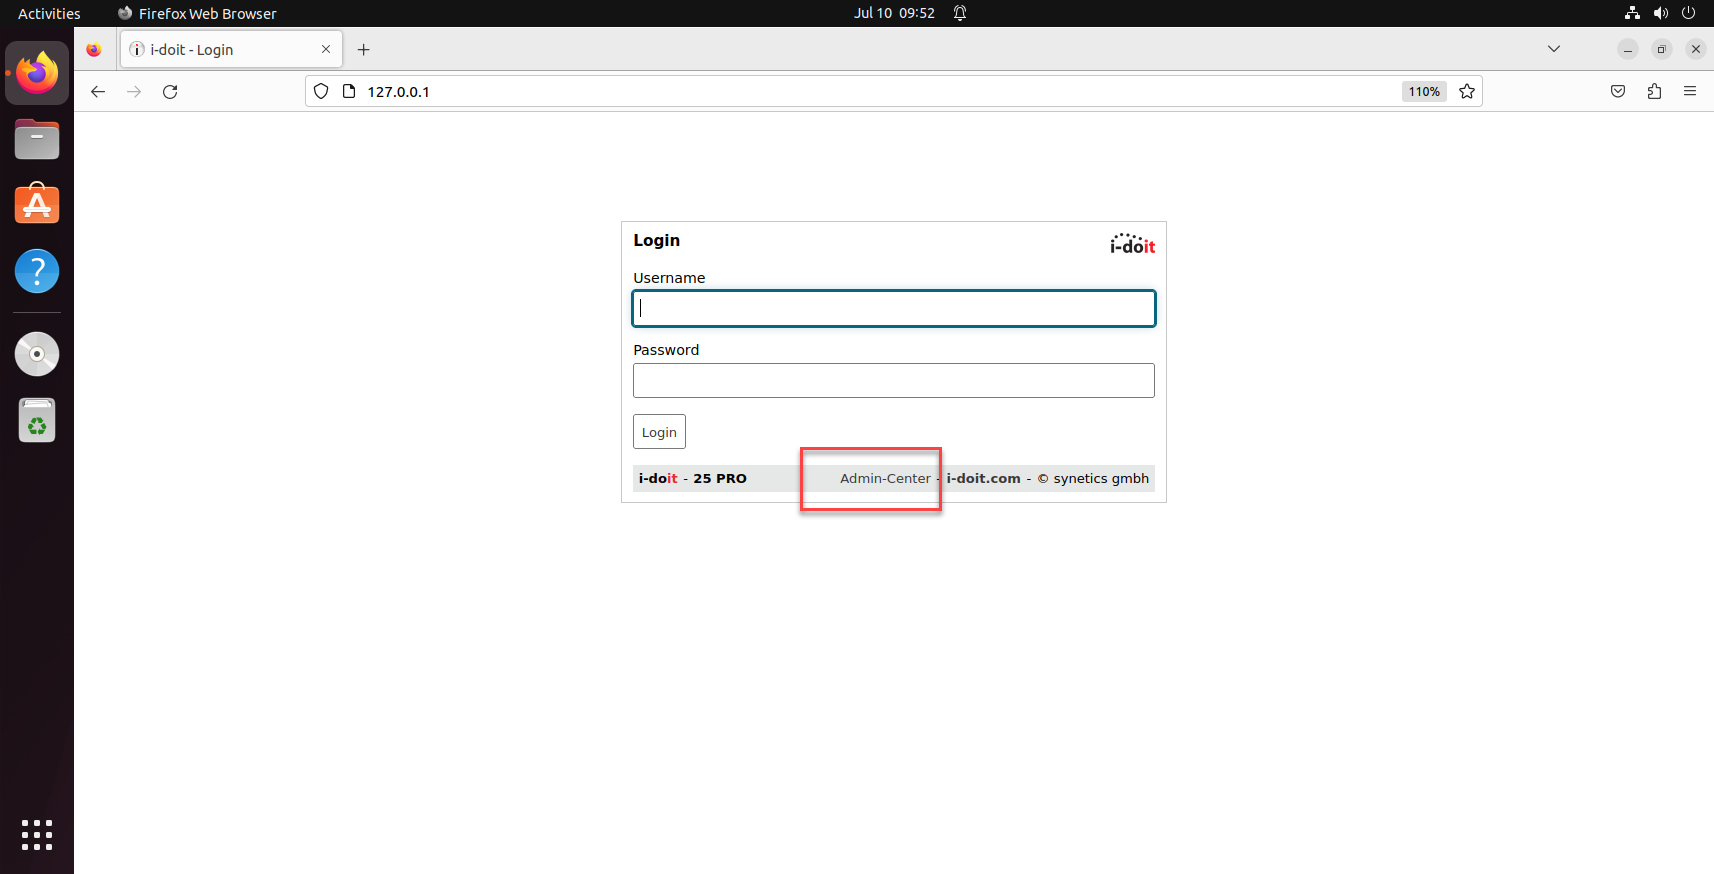
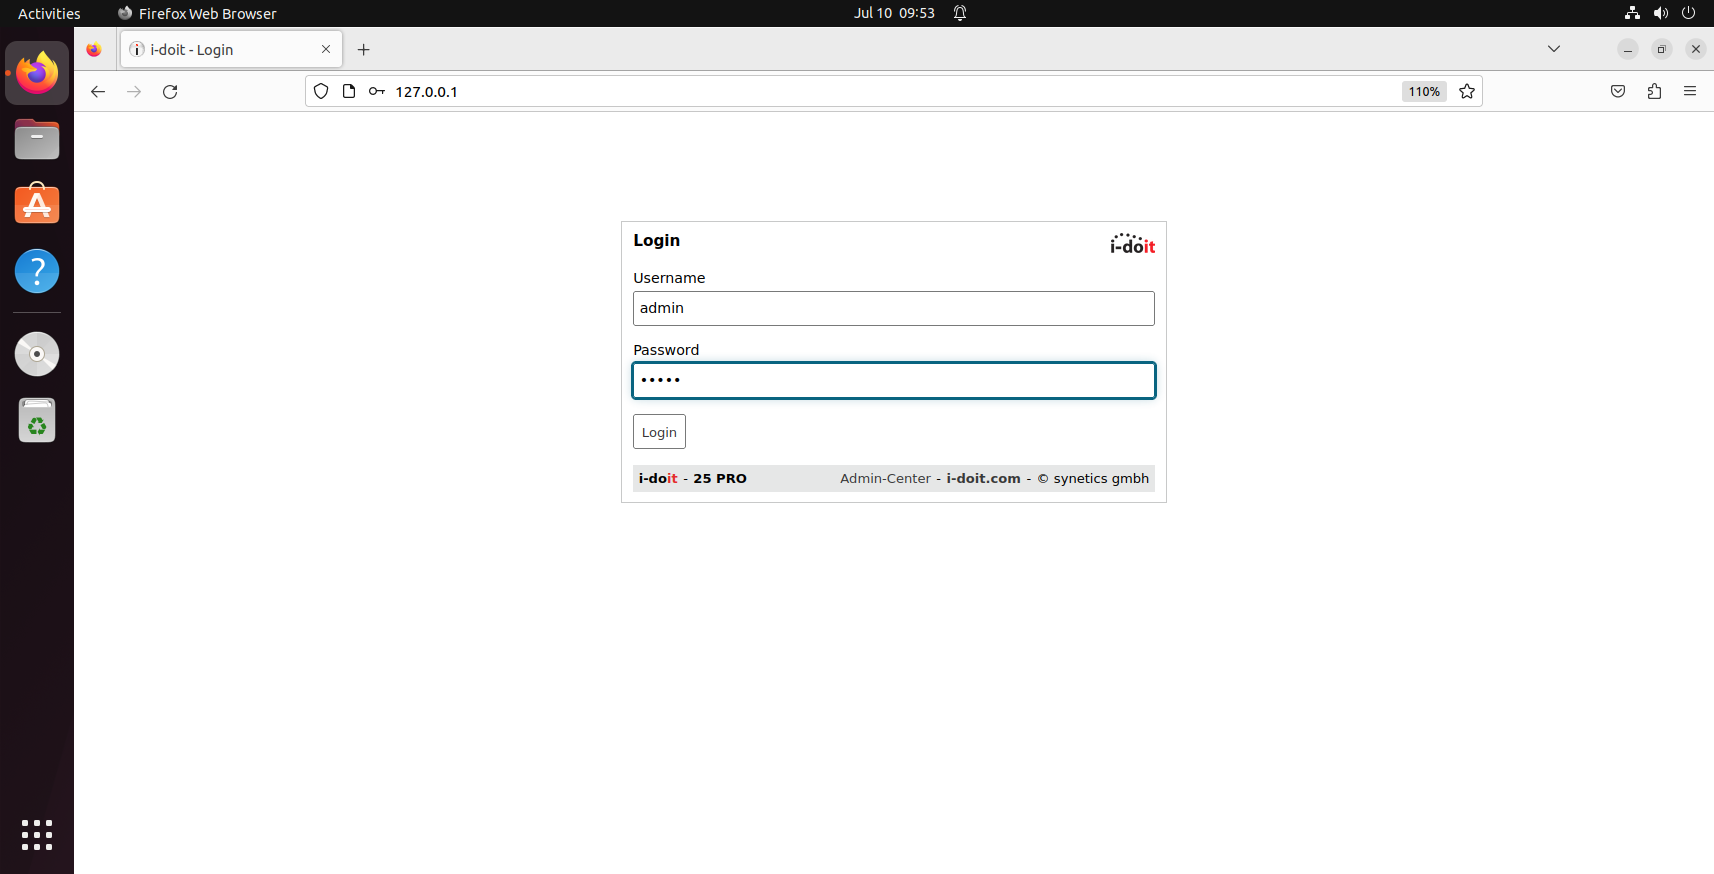
step8

step9

step10

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →