

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/leebaird/engagement-mgr
Оборонительные ИнструментыАнализ уязвимостейВеб-безопасностьТестирование на ПроникновениеУтилиты и фреймворкиОбучение и ОбразованиеRed TeamingРеагирование на Инциденты
GitHubleebaird/engagement-mgr

engagement-mgr

Engagement Manager — это веб-приложение для отслеживания проектов в области наступательной безопасности. Оно отличается современным интерфейсом, созданным с использованием Next.js, Prisma и PostgreSQL.

2531402 дней назадПроверено Kitploit
Поделиться
Репозиторий

Engagement Manager

Engagement Manager — это веб-приложение для отслеживания проектов в области наступательной безопасности. Оно отличается современным интерфейсом, построенным на Next.js, Prisma и PostgreSQL. Приложение включает календарь, проекты, клиентов, контакты, находки и операторов.

License: MIT

  • Twitter Follow Lee Baird @discoverscripts
  • Twitter Follow Jay "L1ghtn1ng" Townsend @jay_townsend1
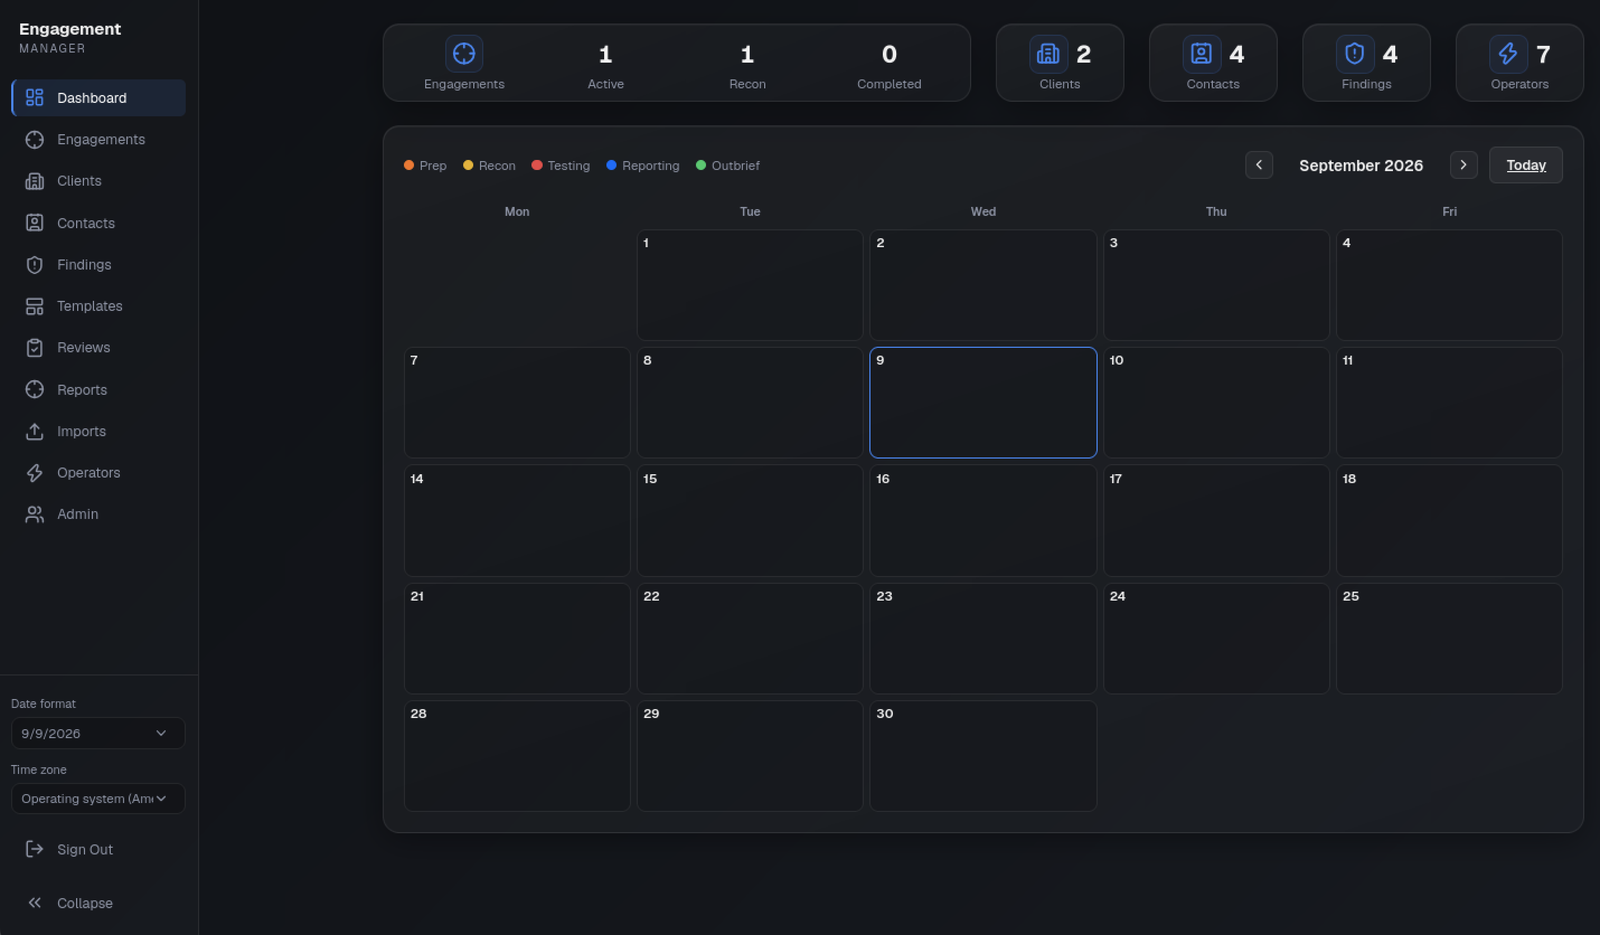
Скриншоты

Dashboard

Содержание

  • Скриншоты
  • Написание находок и создание PDF-отчётов
    • Безопасность отчётности и развёртывание
    • Проверка
  • Предварительные требования
  • Настройка окружения
  • Настройка базы данных
    • Разработка
    • Продакшн
  • Установка
    • Автоматическая установка (Ubuntu)
      • Примечания по обновлению для усиленной настройки и резервного копирования
    • Ручная установка
  • Запуск приложения
  • Развёртывание в продакшн
    • Требования
    • Шаги развёртывания
    • Контрольный список для продакшн
  • Учётные данные по умолчанию
  • Миграция сервера (Резервное копирование / Восстановление / Сброс)
  • План реализации и архитектура
    • Технологический стек
    • Схема базы данных
    • Добавление новых полей
    • Архитектура безопасности

Написание находок и создание PDF-отчётов

  • Рабочее пространство для написания: откройте ссылку Write & review у находки для редактирования в Markdown и безопасного предпросмотра. Приватные черновики сохраняются после 15 секунд бездействия или по запросу; они хранятся на сервере, а не в локальном хранилище браузера. Восстановить черновик можно явно после повторного открытия. При конфликтующих сохранениях текст редактора сохраняется и требует сравнения с текущей ревизией. Текстовые ревизии можно просматривать и восстанавливать; восстановление не восстанавливает удалённые доказательства.
  • Переиспользуемые шаблоны: ищите одобренные формулировки по названию, категории или критичности. Пользователи могут предлагать шаблоны; администраторы отбирают и одобряют их. Применение шаблона создаёт независимую находку проекта с пустыми наблюдениями, затронутыми хостами и доказательствами, что предотвращает случайное переиспользование доказательств другого проекта.
  • Доказательства: загрузите или вставьте до четырёх изображений PNG/JPEG одновременно, добавьте подписи и редактируйте подпись/порядок в рабочем пространстве для написания. Изображения декодируются, очищаются от метаданных, масштабируются до не более 2000 × 2000 пикселей и сохраняются в формате PNG. Храните оригинальные криминалистические доказательства отдельно, если требуются исходные байты или метаданные.
  • Ревью: отправляйте полные находки из Draft/Changes Requested в Ready. Назначенный ревьюер или администратор, отличный от текущего автора, может одобрить или запросить изменения. Администраторы назначают ревьюеров. Изменения текста, доказательств и восстановленных ревизий сбрасывают одобрение. Очередь ревью, комментарии, контрольный список готовности и история ревизий поддерживают передачу работы.
  • PDF-отчёты: выберите проект в разделе Reports, напишите его резюме для руководства, выберите/упорядочьте находки и сохраните настройки. Черновики PDF явно помечаются. Только администраторы могут выпустить финальный PDF, и каждая выбранная находка должна быть одобрена и пройти проверки готовности. Каждая выпущенная версия хранит свой PDF, явный снимок содержимого и дайджест SHA-256; последующие изменения не перегенерируют его. Удаление родительского проекта по-прежнему удаляет его отчёты через существующий жизненный цикл.
  • Импорт сканеров: просмотрите экспорт, выберите находки, затем подтвердите. Импорт никогда не запускает сканирование и не обращается к целям. Серверное фингерпринтирование пропускает совпадающие находки в одном проекте; все новые записи начинаются как Draft и должны быть проверены оператором.
Семейство сканера/экспортаПринимаемый экспорт
Burp SuiteIssues XML, включая инертный внутренний DTD схемы
Nessus / TenableNessus v2 XML (.nessus)
NmapXML; открытые порты и их вывод скриптов становятся информационными наблюдениями, а не выведенными уязвимостями
OpenVAS / GreenboneСобственный XML-отчёт или GMP get_reports_response
OWASP ZAPТрадиционный JSON-отчёт с сайтами и оповещениями
NucleiJSON Lines (-jsonl)
QualysXML результатов сканирования (структура SCAN/IP), а не отдельный формат API обнаружения хостов
Semgrep / CodeQL и другие производители SARIFSARIF JSON runs, rules и results

Экспорты ограничены 2 МБ и 500 находками на импорт, с ограничениями частоты предпросмотра и подтверждения на пользователя. Приложение принимает не более 10 000 находок всего и 500 на один проект с учётом ручного создания, шаблонов и импорта сканеров. Глобальный список Findings загружает 100 строк на страницу, а запросы находок проекта/отчёта ограничены тем же лимитом на проект. Неизвестные форматы завершаются с явной ошибкой, а не молча трактуются как успешный импорт. Критичности сканеров являются предложениями: проверяйте их контекст перед одобрением. Указанные URL, HTML и встроенные удалённые изображения не загружаются и не выполняются.

Отчёты допускают 1–100 находок, до 100 изображений-доказательств (по 5 МБ каждое, 20 МБ суммарного ввода), 500 страниц и 25 МБ вывода. Выпуск ограничен 50 версиями на проект и 1 ГБ выпущенных PDF во всём приложении. Предпросмотр и выпуск имеют ограничения частоты на пользователя, и одновременно в одном процессе приложения допускается только один рендер PDF. Находки хранят не более 1000 ревизий и 500 комментариев; достижение лимита завершается ошибкой без перезаписи истории. Шрифты DejaVu и их лицензия на распространение включены в assets/fonts; развёртывания должны сохранять эти ресурсы (трассировка вывода Next включает их).

Общие Server Actions в Next.js используют единый лимит размера тела 25mb (заданный в next.config.ts) для загрузки доказательств. Вход в систему использует выделенный same-origin маршрут с URL-кодированием и потоковым лимитом 4 КБ до аутентификации или работы с базой данных.

Безопасность отчётности и развёртывание

Это сохраняет существующее общее аутентифицированное рабочее пространство, а не новую модель изоляции для каждого клиента. Все новые страницы, действия и загрузки PDF проверяют текущую сессию, подтверждённую базой данных. Черновики ограничены их владельцем; разрешения на проверку, утверждение шаблонов и выпуск проверяются на стороне сервера. Ответы с конфиденциальными PDF являются private/no-store. Итоговые PDF содержат только явный список разрешённых полей отчёта, никогда не частные черновики, комментарии проверки или несвязанные проекты.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




