 ledlight33/copyfail-dfir
Интерактивный разбор DFIR уязвимости CVE-2026-31431 (Copy Fail) — от оповещения SIEM до подтверждённого вердикта. Реальные команды Volatility 3, проверенная методология.

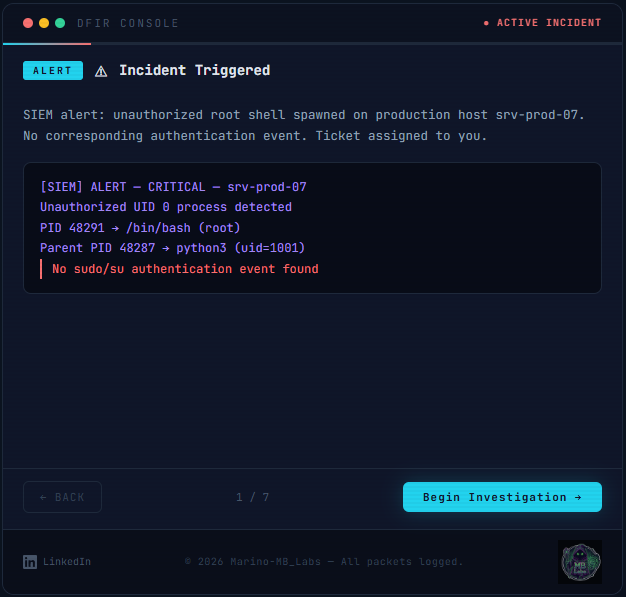
Интерактивное пошаговое руководство по судебно-техническому расследованию уязвимости ядра Linux Copy Fail (CVE-2026-31431).
Пройдите через сценарий реагирования на инцидент — от оповещения SIEM до подтверждённого вердикта — с командами, которые аналитик действительно выполнял бы, и понятными пояснениями на каждом шаге.
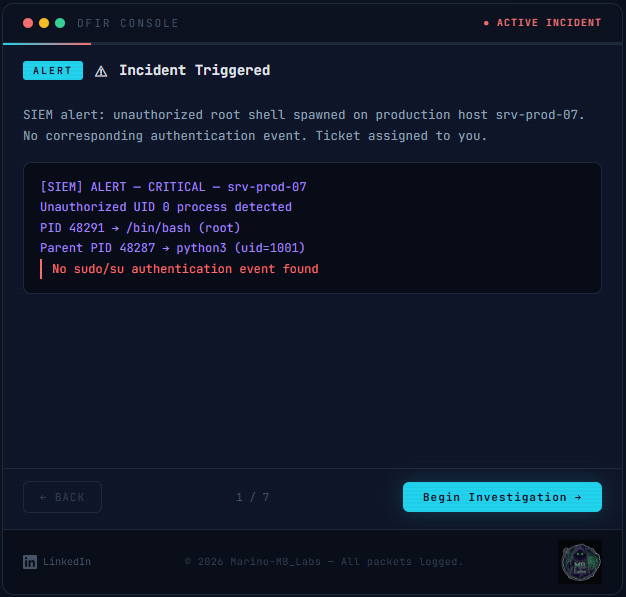
Используйте клавиши со стрелками влево и вправо для перехода между шагами. Каждый шаг можно связать напрямую, например #step-5 открывает анализ кэша страниц.
Руководство доступно на английском и греческом языках. Используйте кнопку EN | ΕΛ в строке заголовка или откройте греческую версию напрямую: ledlight33.github.io/copyfail-dfir/?lang=el. Выбор запоминается, а греческий браузер по умолчанию открывается на греческом.
Переведены только пояснения (инструкции, выводы, заметки, вопросы, контрольный список и вердикт). Команды, код и технические термины остаются на английском.
Ελληνική έκδοση: ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files, linux.pagecache.InodePages), применённые к образу памятиausearch и следов эксплойта, извлечённых с помощью stringsВсе публикуют информацию об уязвимостях. Очень немногие показывают, как их расследовать.
Copy Fail — это атака только на кэш страниц: файл на диске никогда не изменяется, поэтому образ диска выключенной машины выглядит чистым. Анализ в реальном времени и анализ памяти выявляют подмену. Это руководство показывает, что и в каком порядке искал бы DFIR-аналитик и почему.
У каждого шага есть необязательная панель заметок (включается в строке заголовка) с объяснением простыми словами, описанием важности шага, типичной ошибкой, кратким списком терминов, вопросом для самопроверки и ссылками на источники.
На последнем экране руководства есть контрольный список только для чтения, который можно выполнить на своей машине: версия ядра, загружен ли уязвимый модуль, сравнение кэша и диска для каждого setuid-файла, проверка su через менеджер пакетов и несколько трассировок журналов. Он объясняет, что означает обнаружение и что делать дальше. Открыть напрямую: ledlight33.github.io/copyfail-dfir/#step-8
Никогда не проверяйте, запуская публичный эксплойт на машине, которая вам дорога. Чистый результат — хороший знак, но не доказательство, поскольку отравленная страница может быть вытеснена или потеряна при перезагрузке.
Вывод консоли иллюстративен: PID, хэши, адреса и временные метки вымышлены, а длинные таблицы сокращены. Команды, номера системных вызовов, имена и параметры плагинов, а также механика атаки были сверены с первоисточниками (PoC от Theori и статья Xint, NVD, CISA, исходный код Volatility 3, рекомендации вендоров). Каждый шаг ссылается на свои источники, а экран вердикта перечисляет их все.
Стоит знать две вещи:
dd iflag=direct) следует методу двойного пути, описанному rfxn. Оно не было зафиксировано в лаборатории для этого руководства, а поддержка прямого ввода-вывода зависит от файловой системы, поэтому проверьте это на своей.Нашли ошибку? Пожалуйста, откройте issue.
Одностраничный HTML с React (через CDN). Без этапа сборки, без зависимостей: просто откройте index.html.
🧪 Периодическая таблица DFIR: 118 инструментов для цифровой криминалистики и реагирования на инциденты
Marino Bekios, MB Labs
MIT - © 2026 Marino Bekios, MB Labs
