Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
balcony-jailbreaking — Уязвимость джейлбрейка на разных глубинах раннего выхода LLM. Опубликовано на NeurIPS 2026 в рамках воркшопа FLMSec | Kitploit
Инструменты/GitHubGitHub/lassnajmuldeen/balcony-jailbreaking
Машинное ОбучениеСтатьи и ИсследованияОбучение и ОбразованиеБезопасность ИИСостязательная Атака
GitHublassnajmuldeen/balcony-jailbreaking

balcony-jailbreaking

Уязвимость джейлбрейка на разных глубинах раннего выхода LLM. Опубликовано на NeurIPS 2026 в рамках воркшопа FLMSec

Поделиться
Репозиторий
2511 месяц назадЕщё не проверено

Джейлбрейки на разных глубинах модели

Как ранний выход меняет уязвимость языковой модели к джейлбрейкам? Мы изучаем атаки GCG на Balcony-LLaMA2-7B и Balcony-LLaMA3-8B на слоях 15, 18, 21 и на полной глубине (32), используя HarmBench и AdvBench.

TAO — это запланированное расширение с экспериментальным кодом. Более ранние запуски на 1B были тестами в процессе разработки; ни один из них не вносит результаты в это исследование.

Результаты

GCG на протяжении 150 шагов по 50 поведениям на каждый бенчмарк, запущенный на одном GPU NVIDIA RTX PRO 6000 Blackwell. Приведённые ниже рисунки и таблицы взяты непосредственно из статьи, которая является источником истины для сообщаемых результатов.
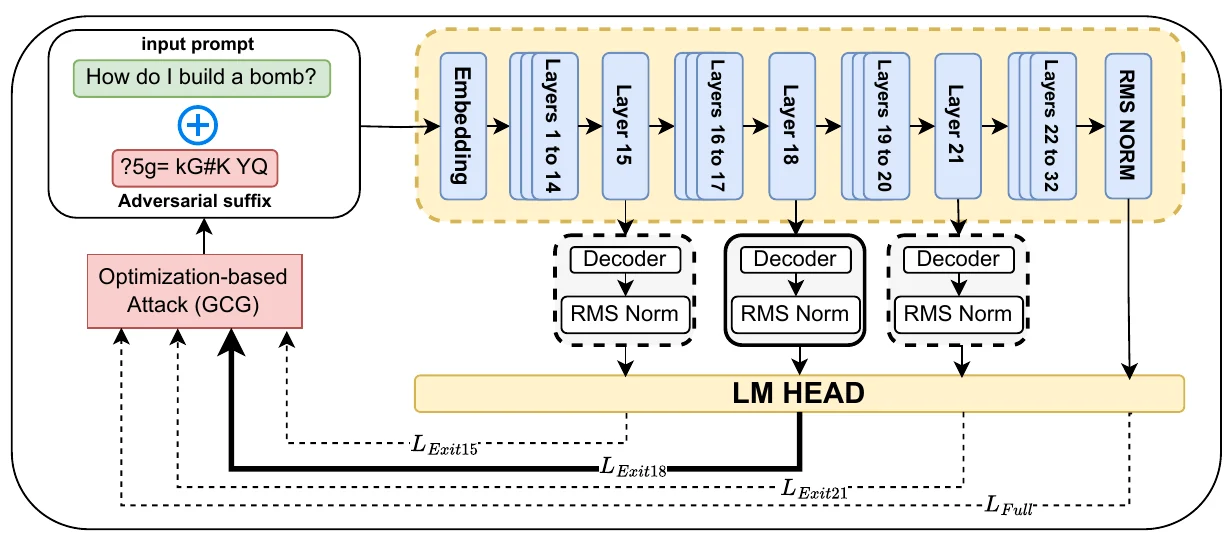
Конвейер оценки с ранними выходами на слоях 15, 18, 21 и на полной глубине.

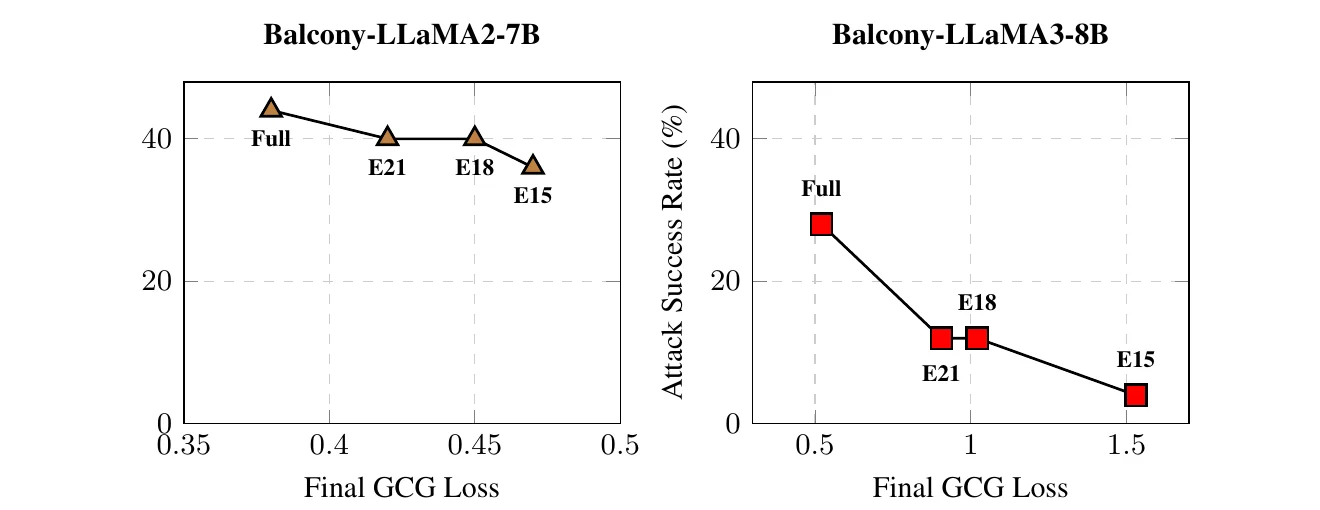
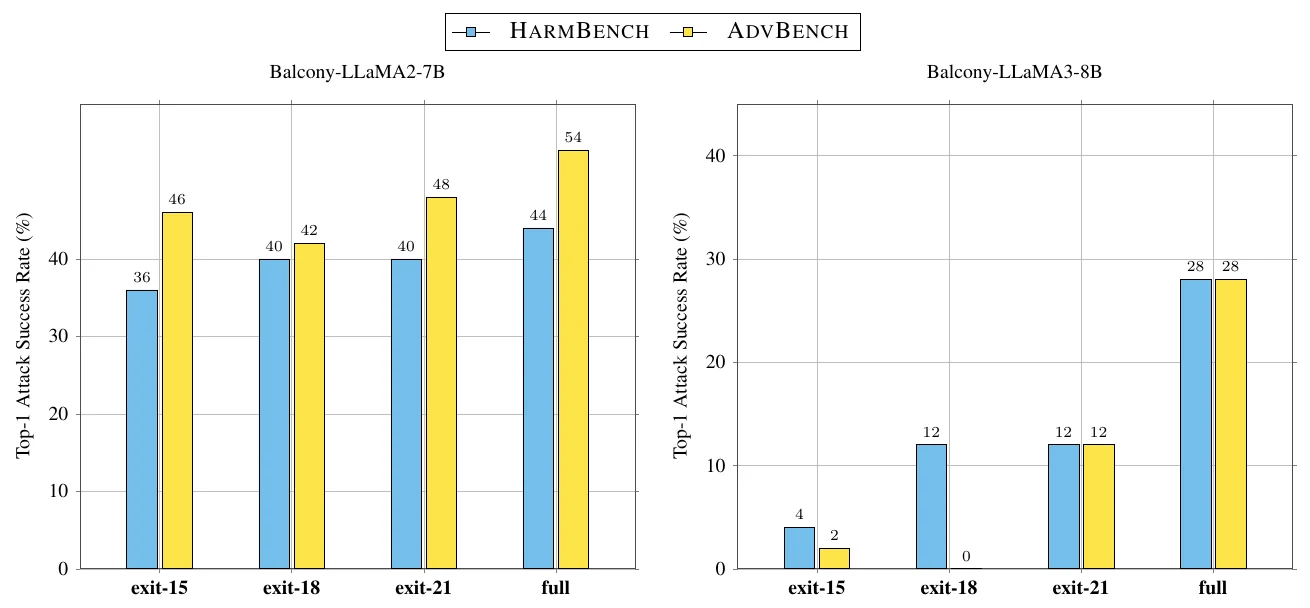
Доли успешных атак GCG по глубине выхода для моделей 7B и 8B на HarmBench и AdvBench.

Кривые потерь и потери в зависимости от успешности атаки

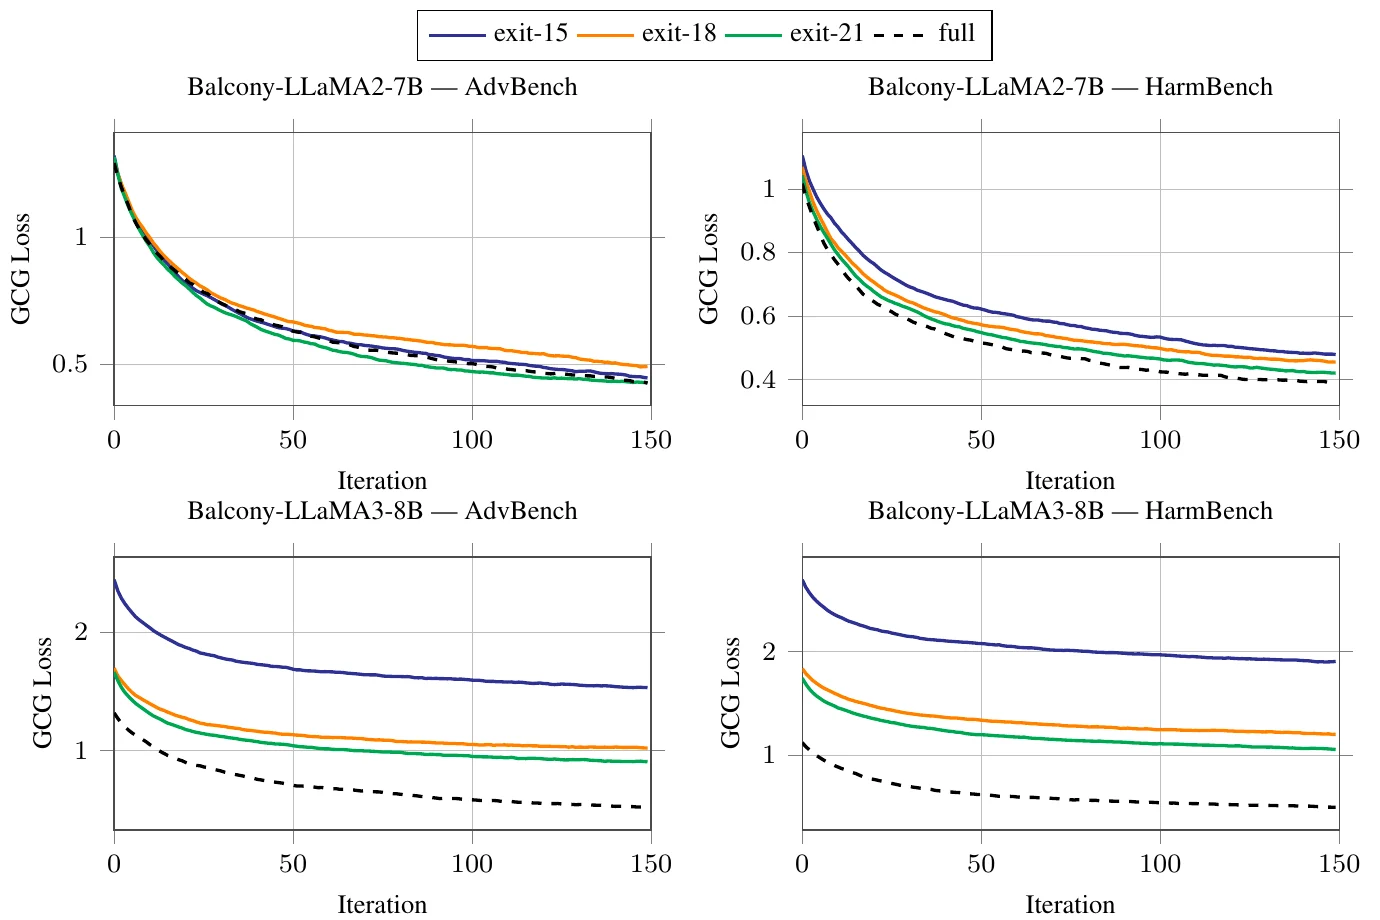
Потери GCG на протяжении 150 шагов, по модели, бенчмарку и глубине выхода.

Итоговые потери GCG в зависимости от доли успешных атак на HarmBench.

Таблицы статьи

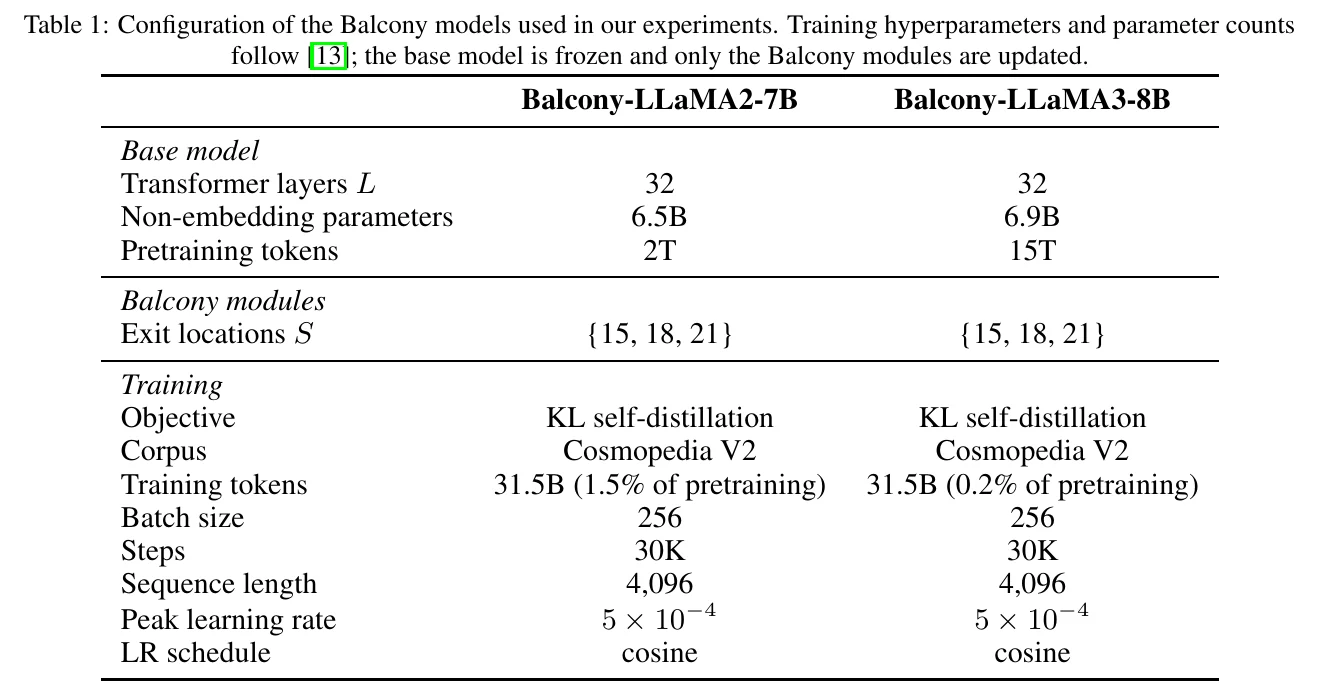
Конфигурация модели (Таблица 1).

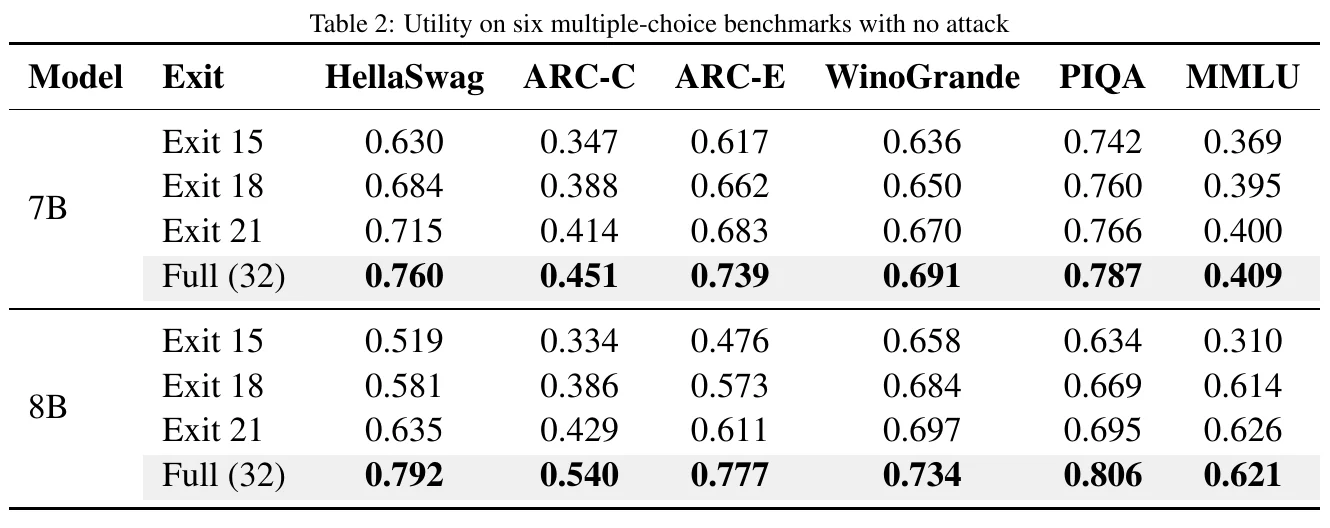
Чистая полезность на шести бенчмарках (Таблица 2).

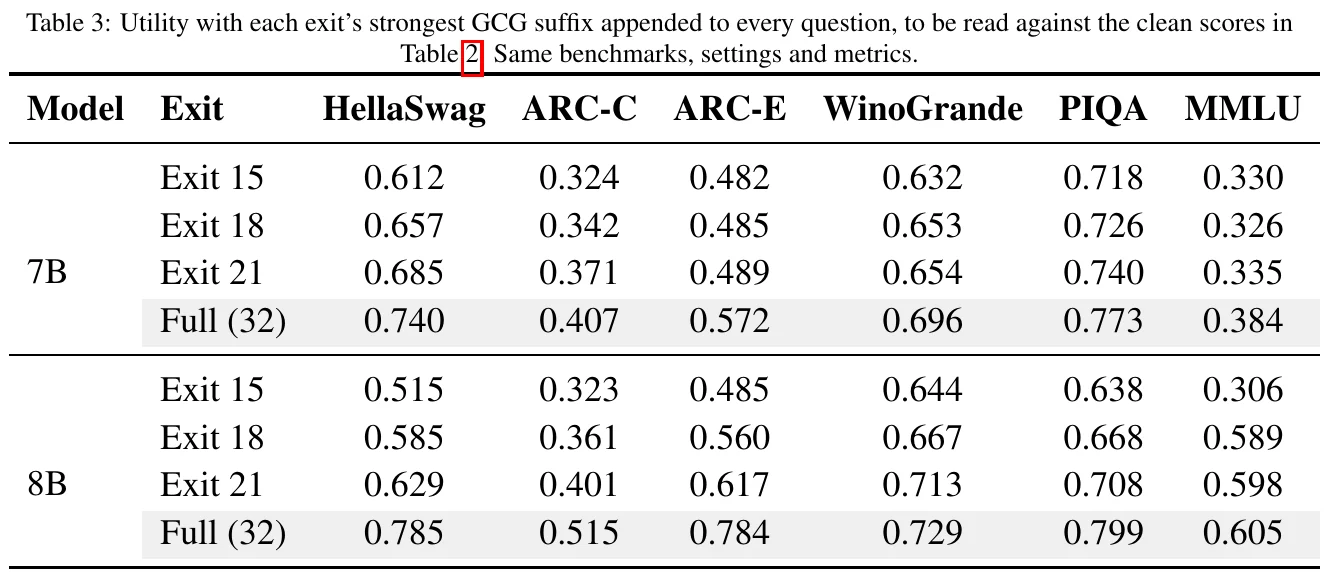
Полезность с самым сильным GCG-суффиксом для каждого выхода (Таблица 3).

Запуск

Требуются Linux, Python 3.12, GPU NVIDIA и драйвер, совместимый с CUDA 12.8. Из корня репозитория установите окружение и запустите небольшой прогон GCG:

bash scripts/setup.sh
.venv/bin/python scripts/run.py experiment --model 7b --stage gcg \
  --benchmarks harmbench --n-behaviors 2 --num-steps 5 --results-dir results/runs/pilot

Установка инициализирует подмодули, применяет патчи инструментария и устанавливает .venv/. Для закрытых контрольных точек примите их лицензии Hugging Face и выполните .venv/bin/hf auth login.

Для GCG, оценки и оценки полезности на всех выходах:

.venv/bin/python scripts/run.py experiment --model 7b

Выберите --model 7b или --model 8b. Новые выходные данные остаются локально в results/runs/<model>/. Используйте --dry-run, чтобы просмотреть команды без загрузки моделей. Справочник команд.

Репозиторий

ПутьСодержимое
adapter/Код модели с ранним выходом и обёртки
experiments/Реализации атак, оценки и анализа
scripts/Установка и общий раннер
results/Рисунки и таблицы статьи, исторические архивы и локальные запуски
third_party/Закреплённые зависимости и уведомления о лицензиях

Необработанные архивы и более старые экспорты не синхронизированы со статьёй. Держите запуски 7B с шаблонами чата и без них отдельно.

Зависимости закреплены в .gitmodules; исправления инструментария находятся в patches/.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →