
 laremontada12/cve-2026-39987-marimo-preauth-rce
Исследование безопасности и расследование в SOC для CVE-2026-39987 с использованием Docker, Nginx, мониторинга процессов Linux, Splunk SIEM и правил обнаружения SPL.

Исследование безопасности и экспериментальная проверка CVE-2026-39987 — уязвимости отсутствия аутентификации, затрагивающей конечную точку WebSocket терминала Marimo.
В этом проекте документируются первопричина уязвимости, результаты локального воспроизведения, официальный патч безопасности и регрессионное тестирование в контролируемых средах Docker.
| Поле | Детали |
|---|---|
| CVE | CVE-2026-39987 |
| Продукт | Marimo |
| Тип уязвимости | Отсутствие аутентификации / Pre-auth RCE |
| CWE | CWE-306 |
| Критичность | Критическая |
| Протестированная уязвимая версия | 0.20.4 |
| Протестированная исправленная версия | 0.23.0 |
| Затронутая конечная точка | /terminal/ws |
| Рекомендация по безопасности | GHSA-2679-6mx9-h9xc |
Уязвимость возникает из-за отсутствия проверки аутентификации в конечной точке WebSocket терминала Marimo.
В уязвимой реализации доступность терминала и режим приложения проверяются без надлежащей проверки подлинности подключающегося клиента.
При уязвимых конфигурациях это может открыть серверную функциональность терминала для неаутентифицированных клиентов.
Проект был сосредоточен на:
| Компонент | Конфигурация |
|---|---|
| Операционная система хоста | Windows 11 |
| Платформа контейнеров | Docker Desktop |
| Уязвимая среда | Marimo 0.20.4 |
| Исправленная среда | Marimo 0.23.0 |
| Python в контейнере | Python 3.12 |
| Регрессионное тестирование | Python 3.13, pytest |
| Сетевой периметр | Только localhost |
Обе версии Marimo были развёрнуты в отдельных средах Docker.
Исследование проводилось на локально контролируемых системах.
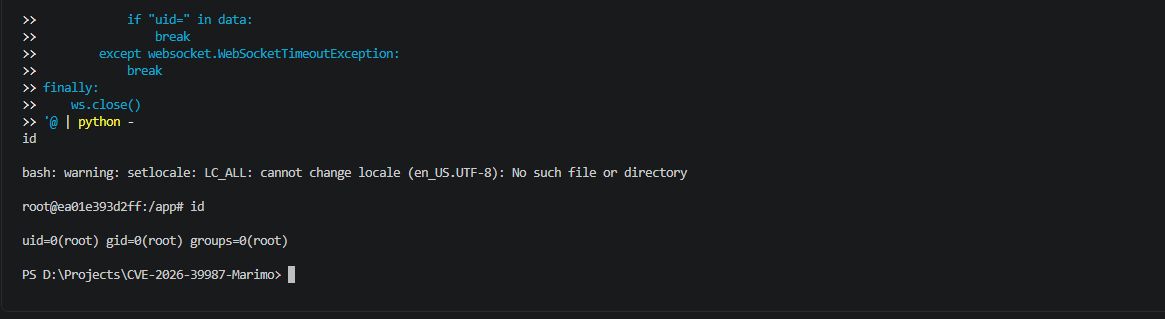
Был проведён локальный эксперимент против уязвимой конечной точки WebSocket терминала без предоставления учётных данных аутентификации.
Записанный эксперимент привёл к выводу команд на стороне сервера внутри уязвимого контейнера Docker.
Наблюдаемый контекст выполнения:
uid=0(root) gid=0(root) groups=0(root)
Дополнительные наблюдения позволили определить имя хоста контейнера и рабочий каталог.
Эти результаты согласуются с успешным воспроизведением заявленной уязвимости RCE до аутентификации в изолированной лабораторной среде.
Наблюдаемые привилегии root были ограничены средой выполнения контейнера. Они не демонстрируют повышение привилегий или компрометацию хоста Windows.
Экспериментальное подтверждение:
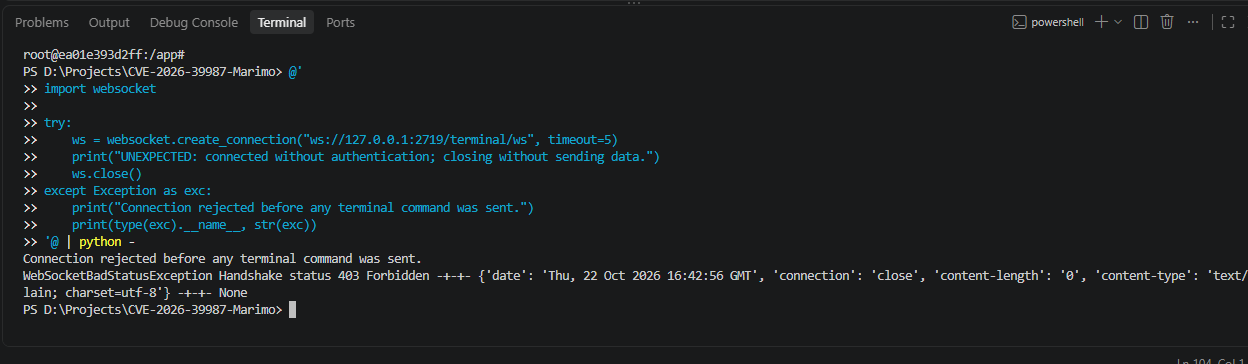
Была выполнена ручная попытка неаутентифицированного подключения к конечной точке WebSocket исправленного терминала.
Наблюдаемый результат:
WebSocketBadStatusException
Handshake status 403 Forbidden
Сервер отклонил соединение во время рукопожатия WebSocket.
Экспериментальное подтверждение:
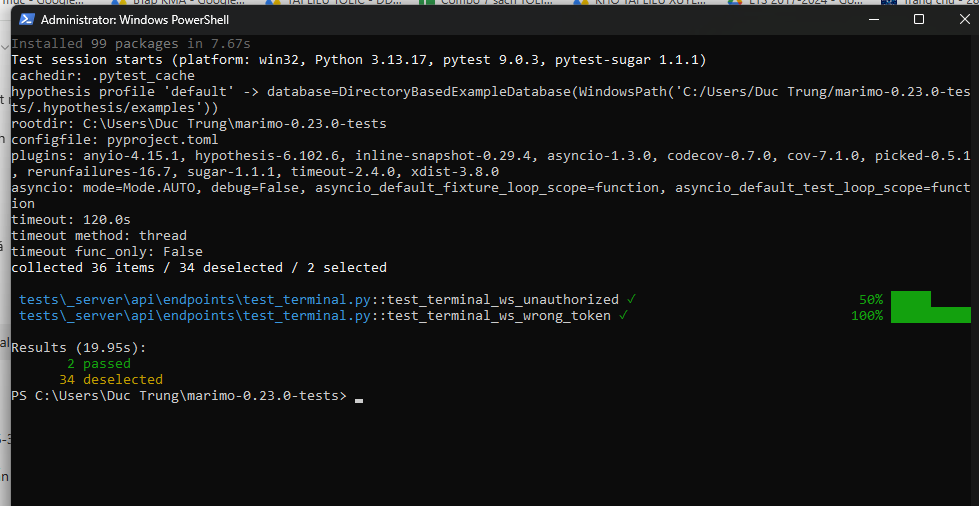
Два официальных регрессионных теста аутентификации Marimo были выполнены на исходном коде Marimo 0.23.0.
| Тест безопасности | Результат |
|---|---|
test_terminal_ws_unauthorized | PASSED |
test_terminal_ws_wrong_token | PASSED |
Сводка Pytest:
2 passed
34 deselected
Эти тесты проверяют ожидаемое поведение отказа в аутентификации в тестовой среде.
Автоматизированные тесты использовали TestClient из Starlette и выполнялись отдельно от ручной проверки на основе Docker.
Доказательства:
Затронутая конечная точка терминального WebSocket в Marimo 0.20.4 не имела проверки аутентификации, введённой официальным патчем безопасности.
Патч добавляет проверку аутентификации перед разрешением обработки терминального WebSocket, когда аутентификация включена.
В ходе исследования были рассмотрены:
terminal.py.test_terminal.py.Официальный патч: Marimo PR #9098
| Документ | Описание |
|---|---|
| Обзор Marimo | Предыстория приложения и уязвимости |
| Анализ первопричины | Отсутствие проверки аутентификации |
| Анализ потока WebSocket | Диаграммы потока соединения |
| Анализ диффа патча | Анализ официального патча безопасности |
| Проверка безопасности | Ручные эксперименты и регрессионное тестирование |
| Отчёт об исследовании безопасности | Сводные технические выводы |
| Меры противодействия и рекомендации | Устранение и защитные меры |
Рекомендуемое исправление — обновить затронутые установки Marimo до версии 0.23.0 или более новой поддерживаемой версии.
Дополнительные защитные рекомендации включают:
Подробности см. в mitigation.md.
Этот проект выполнялся в образовательных целях и в рамках авторизованного исследования безопасности.
Тестирование ограничивалось изолированными средами localhost.
Экспериментальные результаты для уязвимой версии были записаны локально и не были независимо воспроизведены другим исследователем.
Исследование не продемонстрировало компрометацию хост-операционной системы или повышение привилегий сверх существующих привилегий процесса контейнера.
Были выполнены только два выбранных официальных регрессионных теста. Полный набор тестов Marimo не запускался.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
