

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
vulnerability-remediation-cve-2013-3900 — Сквозное устранение уязвимости CVE-2013-3900 с помощью PowerShell и Tenable. Демонстрирует идентификацию уязвимости, усиление реестра и автоматическую проверку в среде Azure. | Kitploit
Инструменты/GitHubGitHub/ksgassama-lab/vulnerability-remediation-cve-2013-3900
Сканеры уязвимостейАнализ уязвимостейСкриптинг и автоматизацияАудит конфигурацииБезопасность облачных средОбучение и Образование
GitHubksgassama-lab/vulnerability-remediation-cve-2013-3900

vulnerability-remediation-cve-2013-3900

Сквозное устранение уязвимости CVE-2013-3900 с помощью PowerShell и Tenable. Демонстрирует идентификацию уязвимости, усиление реестра и автоматическую проверку в среде Azure.

Репозиторий
4210 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🛡️ Исправление уязвимости CVE-2013-3900: проверка подписи WinVerifyTrust

📝 Обзор проекта

Этот проект демонстрирует реальный процесс управления уязвимостями. Используя виртуальную машину Azure, я нашел критическую ошибку проверки подписи, вручную подтвердил её через PowerShell и применил исправление на уровне реестра, чтобы защитить систему от несанкционированного выполнения кода.


Проблема

Функция WinVerifyTrust в Windows содержала скрытую уязвимость (CVE-2013-3900). Злоумышленники могли «прикрепить» вредоносный код к подписанному файлу, не нарушая цифровую подпись. Это означает, что файл мог выглядеть «доверенным», даже если он содержал вредоносный код, позволяя обходить проверки безопасности.


🚨 Обнаружение

Я начал с запуска сканирования Tenable на моей виртуальной машине Azure (Host: Kaddy). Сканирование выявило уязвимость с уровнем «Высокий» (VPR 9.0), так как в системе отсутствовал определенный параметр безопасности EnableCertPaddingCheck.
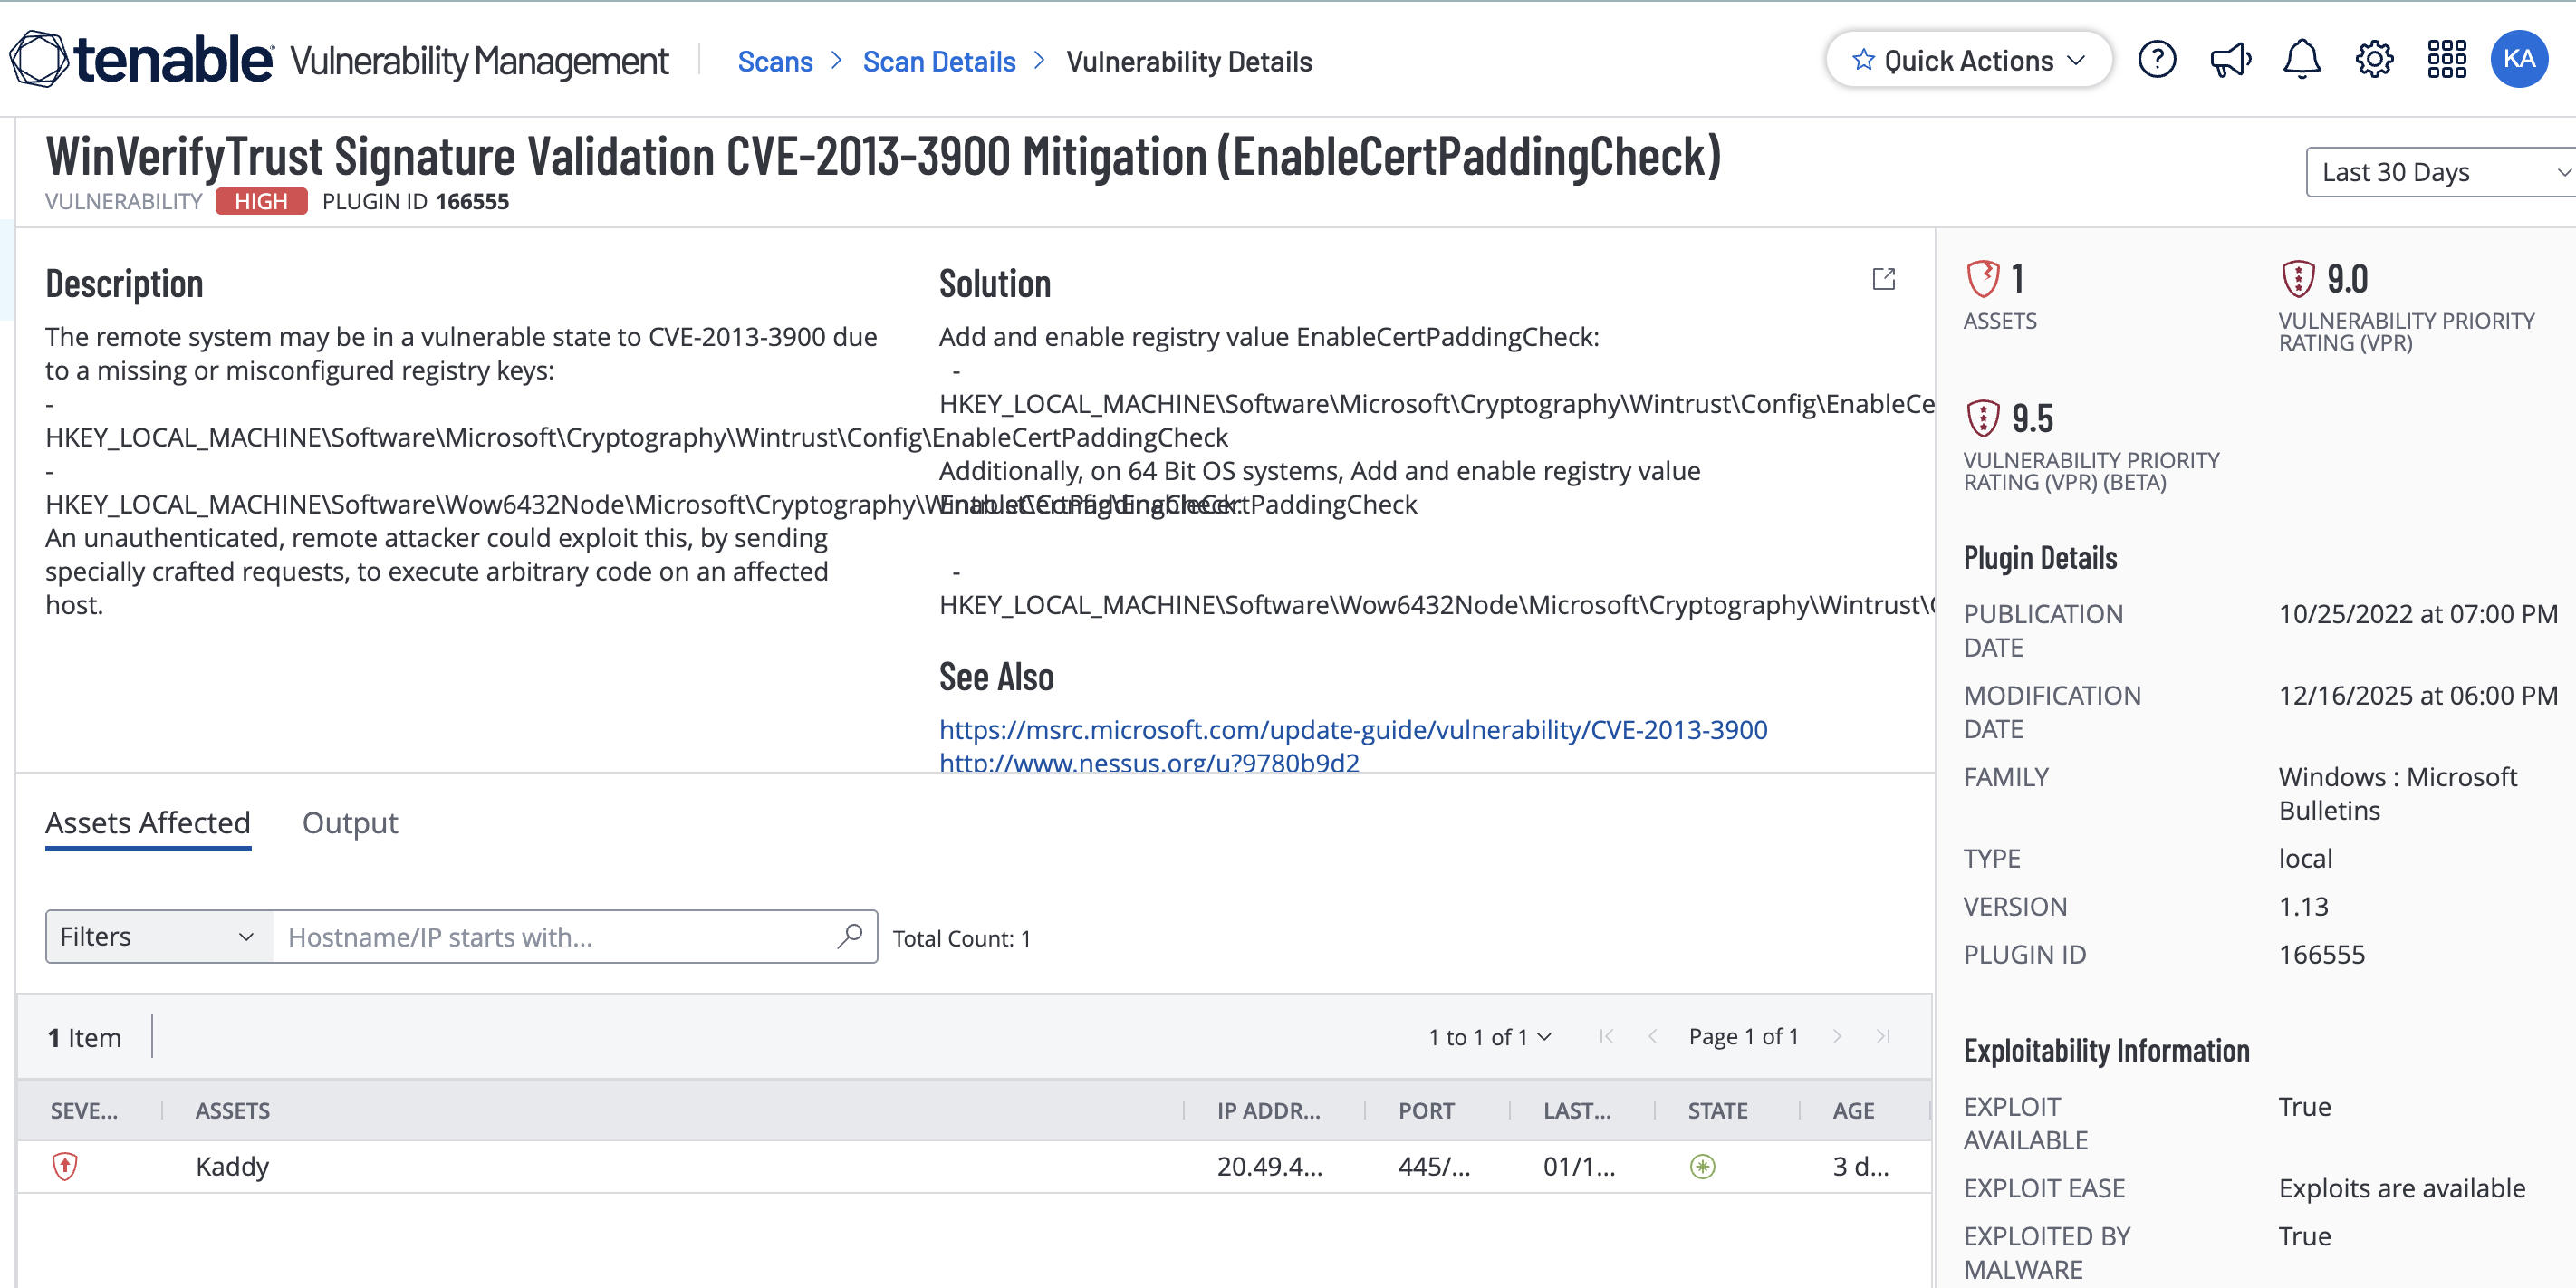
Результаты сканирования Tenable


🔍 Исследование

Я не просто поверил результатам сканера. Я использовал PowerShell, чтобы проверить, существует ли на самом деле ключ реестра.

powershell Get-ItemProperty -Path "HKLM:\Software\Microsoft\Cryptography\Wintrust\Config" -Name EnableCertPaddingCheck

Результат: Команда завершилась ошибкой «Path does not exist». Это подтвердило, что система была полностью уязвима для этой конкретной эксплуатации.
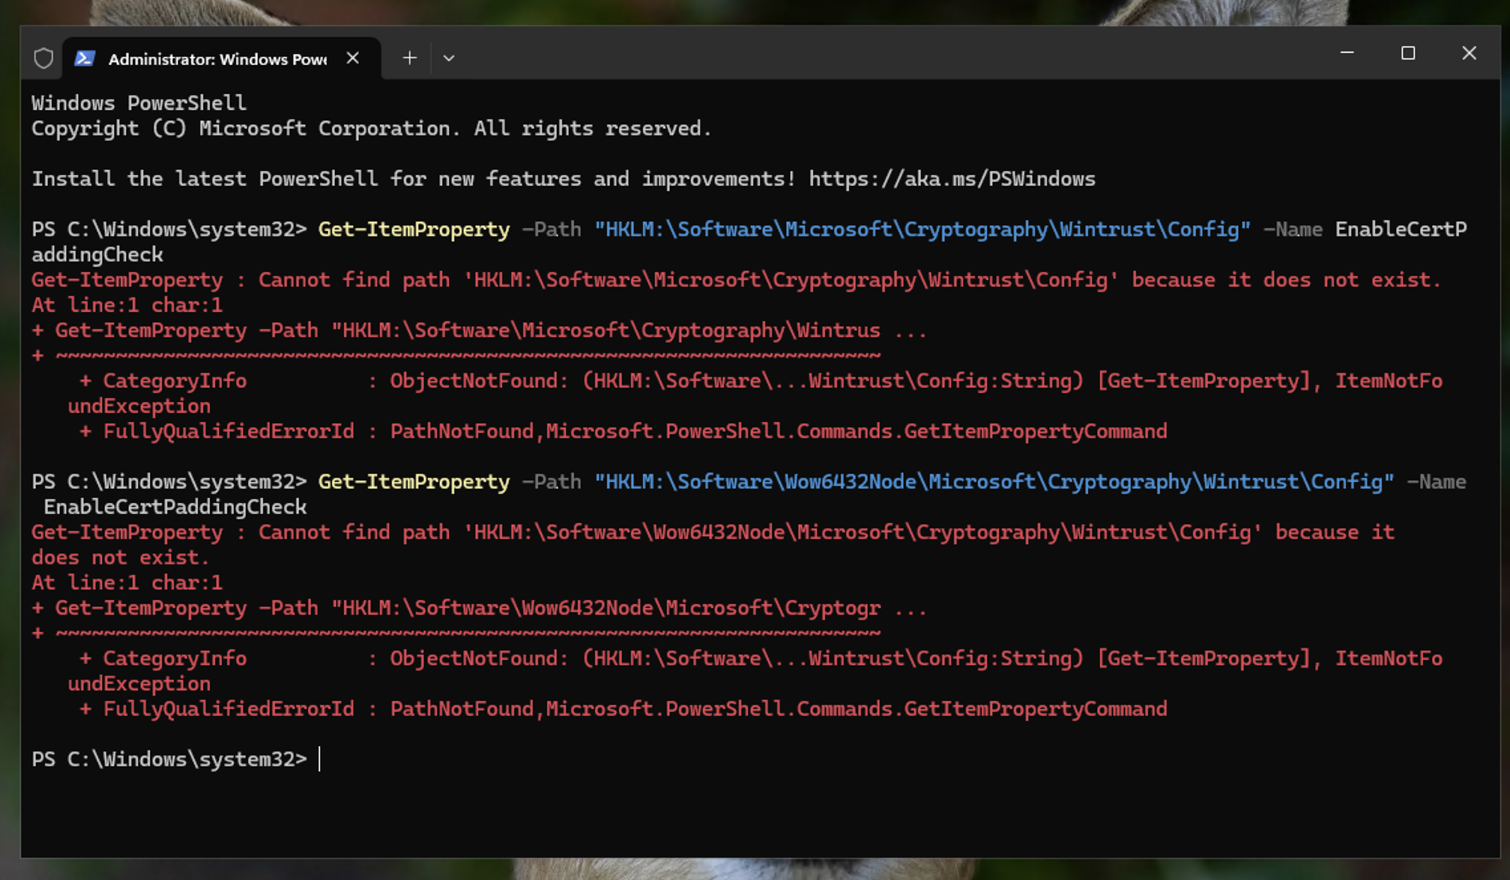
Alt text


🛠️ Исправление

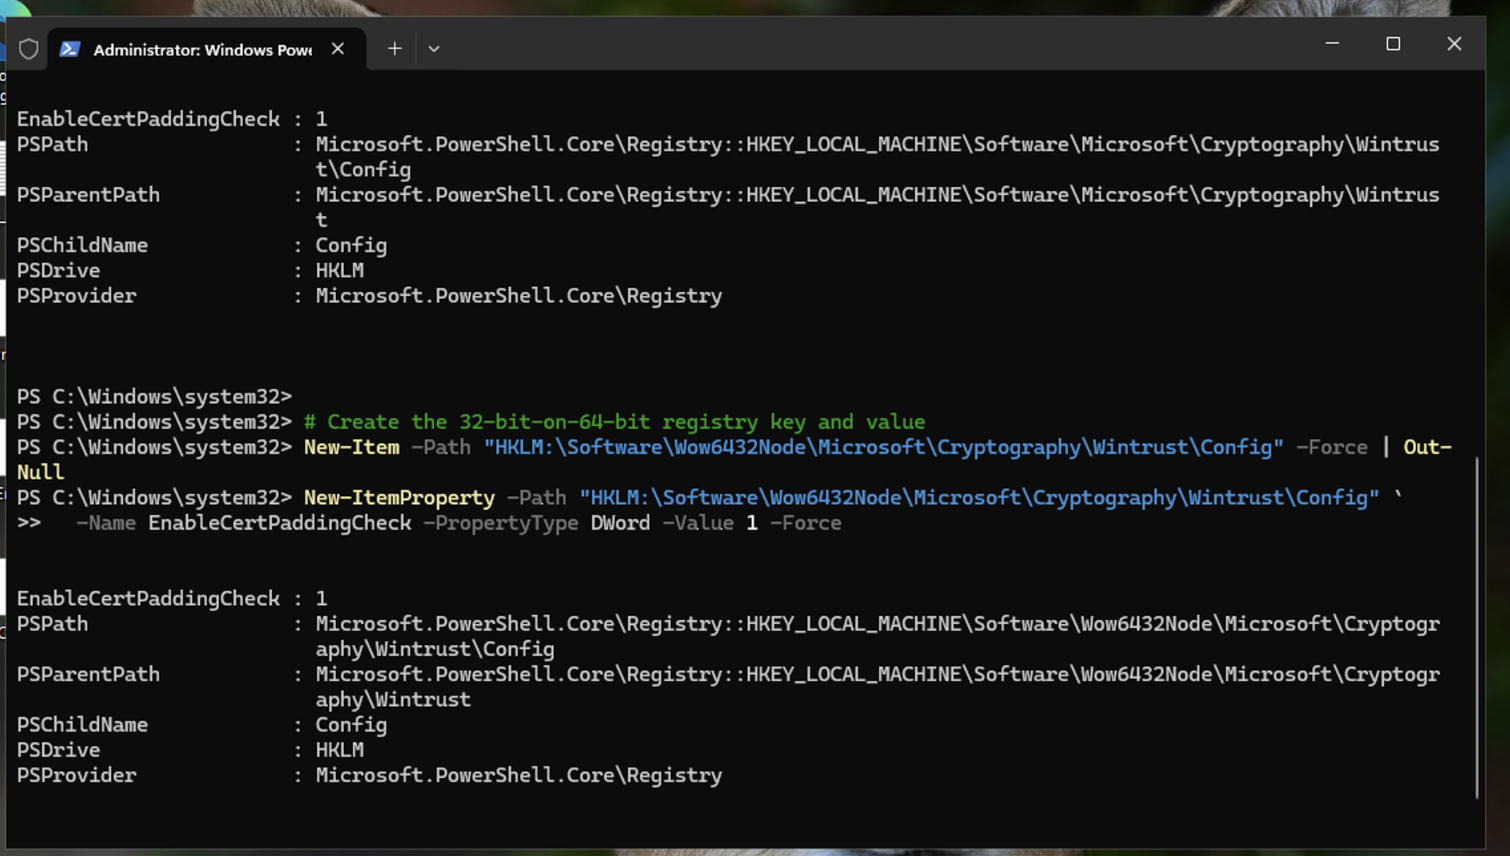
Вместо ручного редактирования реестра (RegEdit) я использовал сценарий PowerShell для применения исправления. Это быстрее, повторяемо и безопаснее, особенно для сотен машин.

Я применил исправление для обоих путей:

Стандартный путь реестра

Путь для 32-битных программ (WoW6432Node) Alt text
Аудит

После завершения сценария я снова запустил проверку. Как показано в итоговых журналах, значение EnableCertPaddingCheck теперь равно 1. Система теперь строго проверяет заполнение сертификата, эффективно закрывая брешь в безопасности.
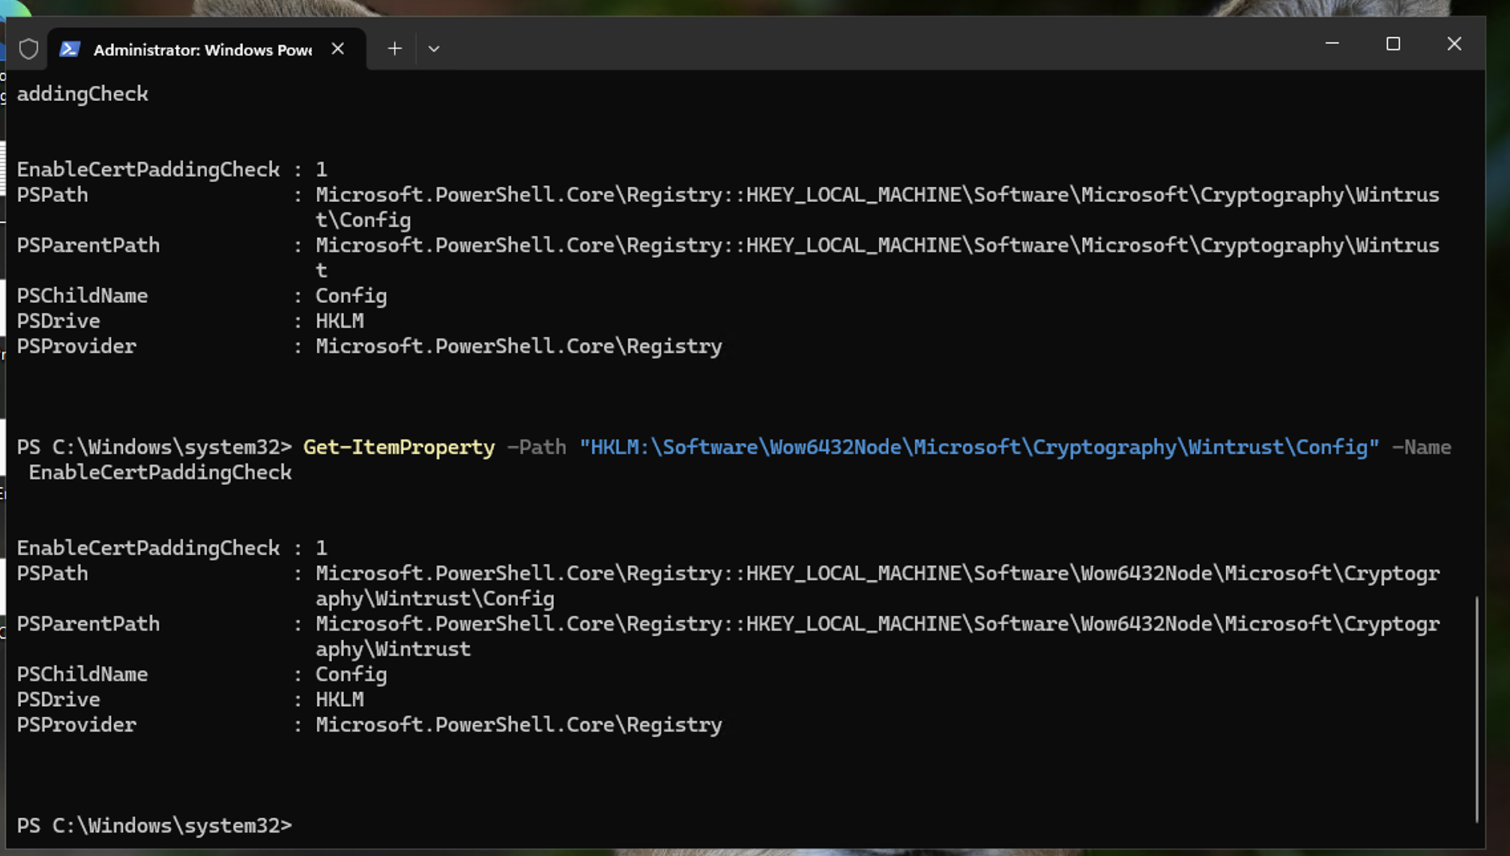
Alt text

💡 Ключевые выводы и извлеченные уроки

Помимо установки обновлений: я понял, что некоторые уязвимости не устраняются простым запуском «Центра обновления Windows». Иногда приходится «испачкать руки» в реестре, чтобы по-настоящему укрепить систему.

Укрепление реестра: Владение работой с HKLM через PowerShell необходимо для специалистов по безопасности, управляющих системами в масштабе.


Скачать инструмент




