
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PR-DNSd — Пассивно-рекурсивный DNS-демон, который записывает все DNS-запросы и ответы, обеспечивая видимость сети, обогащение логов EDR/IR и сбор пассивных DNS-данных для разведки угроз. | Kitploit
Инструменты/GitHubGitHub/korc/pr-dnsd
Сетевая безопасностьРазведка угрозАнализ DNS
GitHubkorc/pr-dnsd

PR-DNSd

Пассивно-рекурсивный DNS-демон, который записывает все DNS-запросы и ответы, обеспечивая видимость сети, обогащение логов EDR/IR и сбор пассивных DNS-данных для разведки угроз.

Репозиторий
261362 лет назадПроверено Kitploit
Поделиться

PR-DNSd

Пассивно-рекурсивный DNS-демон.

Что это делает

Это

Быстрый старт

go get github.com/korc/PR-DNSd
sudo setcap cap_net_bind_service,cap_sys_chroot=ep go/bin/PR-DNSd
go/bin/PR-DNSd -upstream 9.9.9.9:53 -listen 127.0.0.1:53
echo nameserver 127.0.0.1 | sudo tee /etc/resolv.conf
dig google.com
dig -x $(dig +short google.com)

Если вы не можете использовать setcap, вам нужно использовать опции -chroot "" и -listen :<high_port>, или запускать от root.

Варианты использования

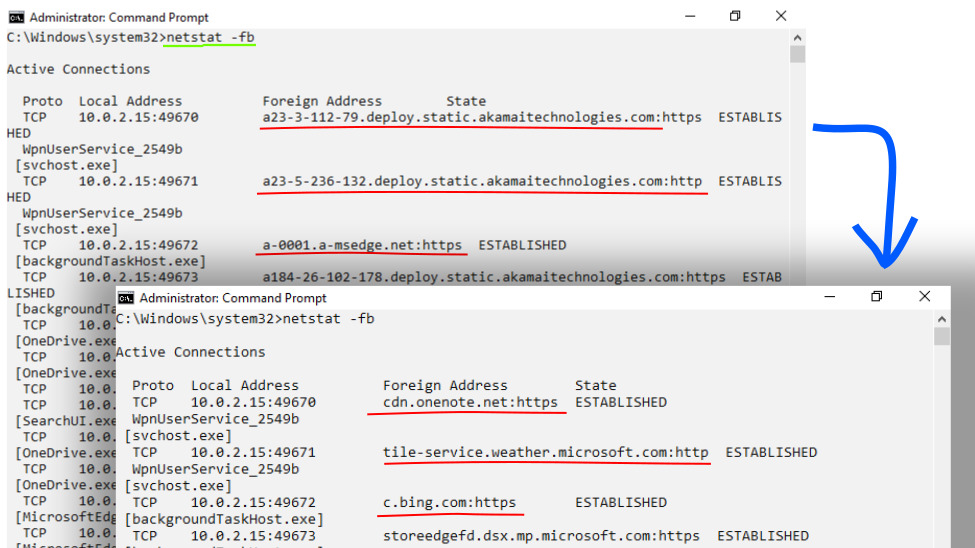
  • запуск в качестве локального DNS-сервера для исправления вывода netstat/tcpview/lsof и т.д.
  • в качестве внутреннего DNS-сервера предприятия для возможности проведения осмысленного анализа EDR/IR и журналов
  • в качестве облачного сервиса для сбора пассивных DNS-данных с устройств вне предприятия (домашних, BYOD и т.д.)
    • подсказка: вероятно, вы захотите настроить параметры защиты от DDoS
  • в облаке в качестве DNS-over-TLS сервера для дополнительного предоставления приватного DNS поддерживающим устройствам (например, настройка Private DNS в Android 9)
    • пример: конфигурация брандмауэра/прокси на основе шаблонов доменов для мобильных устройств

Запуск в качестве собственного приватного сервера для настроек Private DNS в Android 9

После соответствующего setcap выполните:

PR-DNSd -tlslisten :853 -cert YOUR_SERVER_CRT_KEY_PEM -upstream 1.1.1.1:53 -store pr-dnsd

Параметры

-cert string
    Сертификат TCP-TLS слушателя (обязателен для tls listener)
-chroot string
    Каталог для chroot после запуска (по умолчанию "/var/tmp")
-count int
    Количество ответов до применения задержки дебаунса (по умолчанию 100)
-ctmout string
    Тайм-аут клиента для вышестоящих запросов
-debounce string
    Требуемая длительность между UDP-ответами на один IP для предотвращения DoS (по умолчанию "200ms")
-key string
    Ключ сертификата TCP-TLS (по умолчанию такой же, как значение -cert)
-listen string
    Адрес прослушивания (по умолчанию ":53")
-silent
    Не сообщать обычные данные
-store string
    Сохранять PTR-данные в указанный файл
-tlslisten string
    Адрес TCP-TLS слушателя (по умолчанию ":853")
-upstream string
    Вышестоящий DNS-сервер (префикс tcp-tls:// для DoT) (по умолчанию "1.1.1.1:53")
    (при использовании tls и chroot убедитесь, что ca-certificates и resolv.conf в chroot настроены правильно)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





