
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-16898-EXP-POC — Эксплойт proof-of-concept для CVE-2020-16898, уязвимости удалённого выполнения кода в Windows TCP/IP. Включает скрипты эксплойта на Python, нацеленные на IPv6-адреса, для тестирования на проникновение. | Kitploit
Инструменты/GitHubGitHub/komomon/cve-2020-16898-exp-poc
Анализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubkomomon/cve-2020-16898-exp-poc

CVE-2020-16898-EXP-POC

Эксплойт proof-of-concept для CVE-2020-16898, уязвимости удалённого выполнения кода в Windows TCP/IP. Включает скрипты эксплойта на Python, нацеленные на IPv6-адреса, для тестирования на проникновение.

Репозиторий
51286 лет назадЕщё не проверено
Поделиться

CVE-2020-16898

CVE-2020-16898 Уязвимость удаленного выполнения кода в Windows TCP/IP EXP&POC

Воспроизведение

forforever:https://www.cnblogs.com/forforever/p/13846077.html

PoC

CVE-2020-16898_Checker-poc

Команда:

Запустите PowerShell/CMD от имени администратора

Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1

Эксплойт

cve-2020-16898-exp2

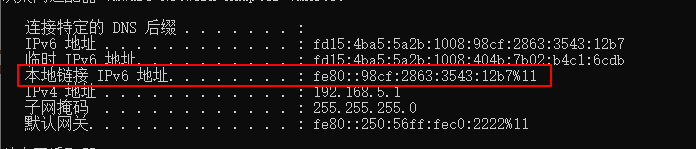
Условия: возможность связи с целью, знание локального IPv6-адреса цели (link-local)

Использование

修改代码中的dst参数为目标的本地链接IPv6地址
然后攻击机执行
python3 CVE-2020-16898.py即可
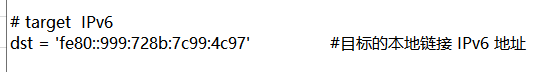
image-20201020130144332

img

CVE-2020-16898-exp1.py

Требуется IPv6-адрес цели или временный IPv6-адрес, а также ваш собственный локальный IPv6-адрес

v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	#修改为目标机的ipv6地址 或者 临时ipv6地址
v6_src = "fe80::501a:49b7:b7d:5362%12"				      #攻击者的本地ipv6地址

Однако во время тестирования было обнаружено, что можно также указать локальный IPv6-адрес цели; неизвестно, связано ли это с локальным тестированием или можно подделать исходный IPv6-адрес.

После внесения изменений просто выполните

python3 CVE-2020-16898-exp1.py

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →