Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ClientInspectorV2 — Инструмент инвентаризации клиентов и обнаружения отклонений на базе Azure, который собирает данные конфигурации Windows (антивирус, установка обновлений, BitLocker) в LogAnalytics для создания панелей мониторинга на основе KQL и оповещений Sentinel. | Kitploit
Инструменты/GitHubGitHub/knudsenmorten/clientinspectorv2
Оборонительные ИнструментыАудит конфигурацииБезопасность облачных средРеагирование на ИнцидентыАнализ Журналов
GitHubknudsenmorten/clientinspectorv2

ClientInspectorV2

Инструмент инвентаризации клиентов и обнаружения отклонений на базе Azure, который собирает данные конфигурации Windows (антивирус, установка обновлений, BitLocker) в LogAnalytics для создания панелей мониторинга на основе KQL и оповещений Sentinel.

Поделиться
Репозиторий
275793 лет назадПроверено Kitploit

Introduction to ClientInspector (v2)

ClientInspector

Вы контролируете ситуацию? — или некоторые из ваших основных процессов инфраструктуры, такие как патчинг, антивирус, включение BitLocker, отклоняются? Или вы хотите проводить расширенную инвентаризацию, где можете проверить гарантийный статус по гарантии Lenovo или Dell? Тогда читайте дальше.

Ознакомьтесь с ClientInspector, который поможет вам получить отличное представление о вашей полной клиентской среде.

ClientInspector бесплатен для сообщества — создан как крутая демонстрация того, как можно получать данные от клиентов, используя Azure Log Ingestion Pipeline, Azure Data Collection Rules, Azure LogAnalytics; просматривать их с помощью Azure Monitor и Azure Dashboards — и получать «оповещения об отклонениях» с помощью Microsoft Sentinel.

Video 3m 01s - Dashboards

Архитектура и поток ClientInspector

ClientInspector (v2) загружает собранные данные в пользовательские журналы в рабочей области Azure LogAnalytics — используя Log Ingestion API, Azure Data Collection Rules (DCR) и Azure Data Collection Endpoints (DCE).
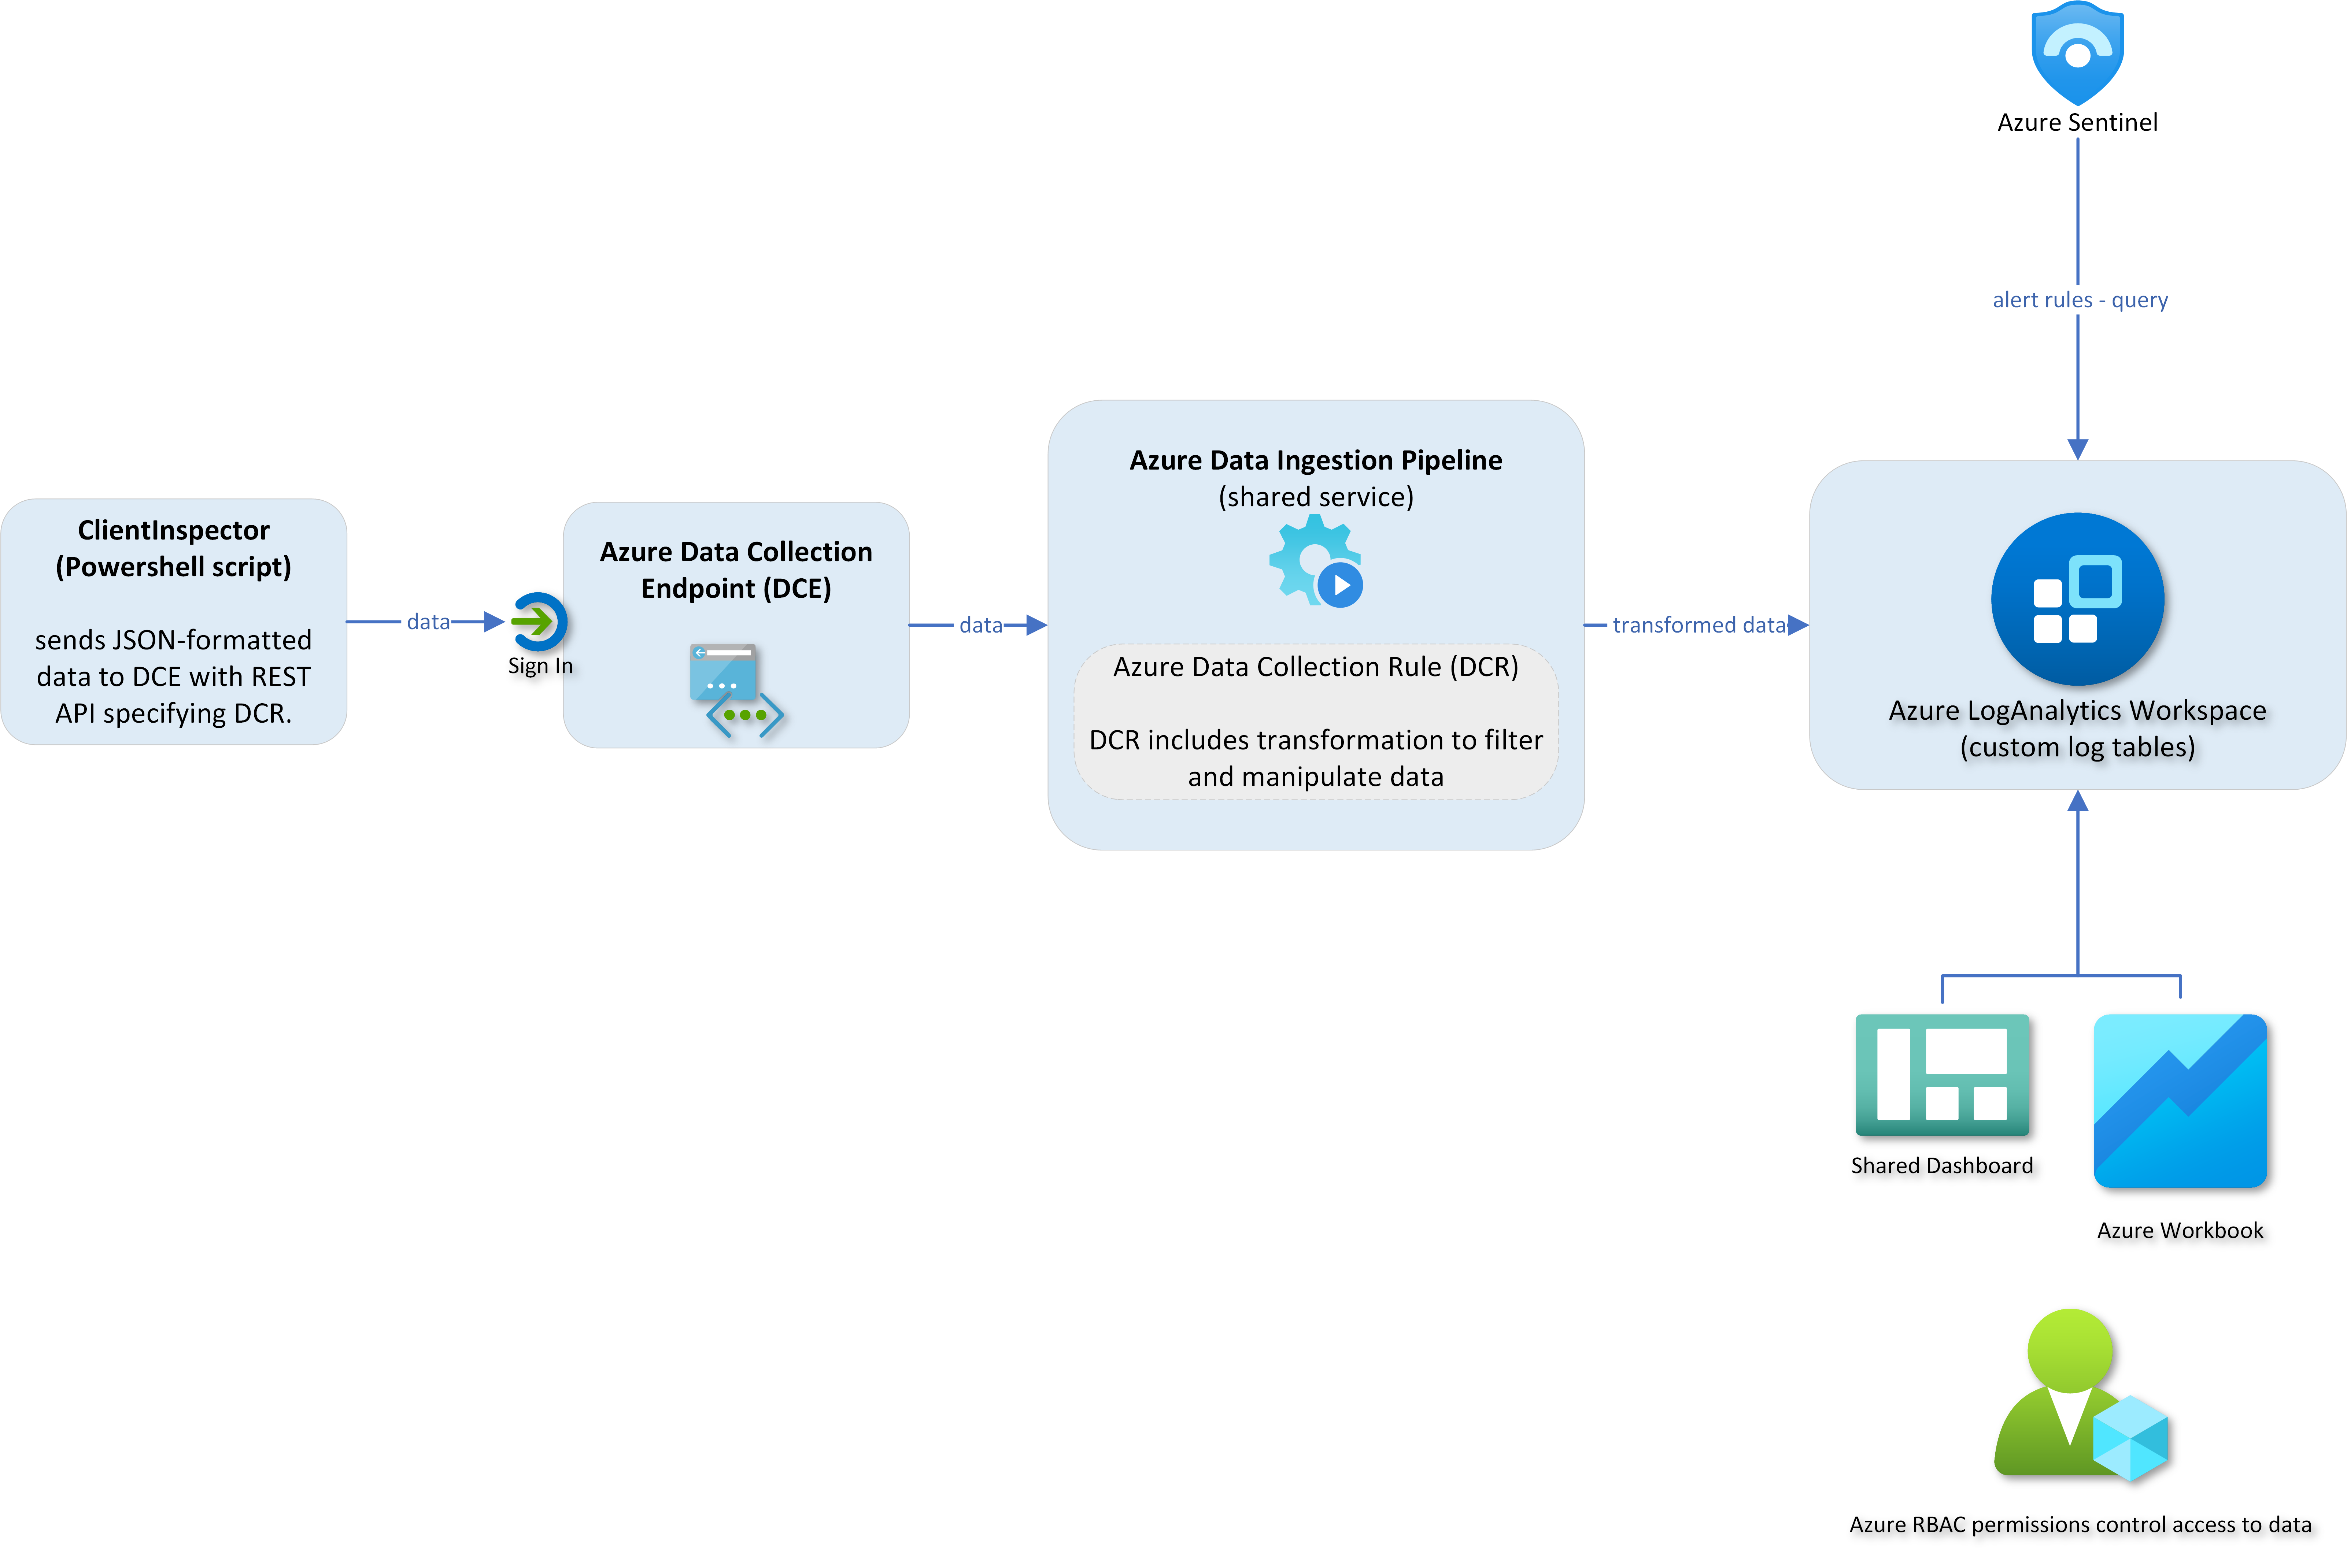
Archicture

Примеры панелей мониторинга

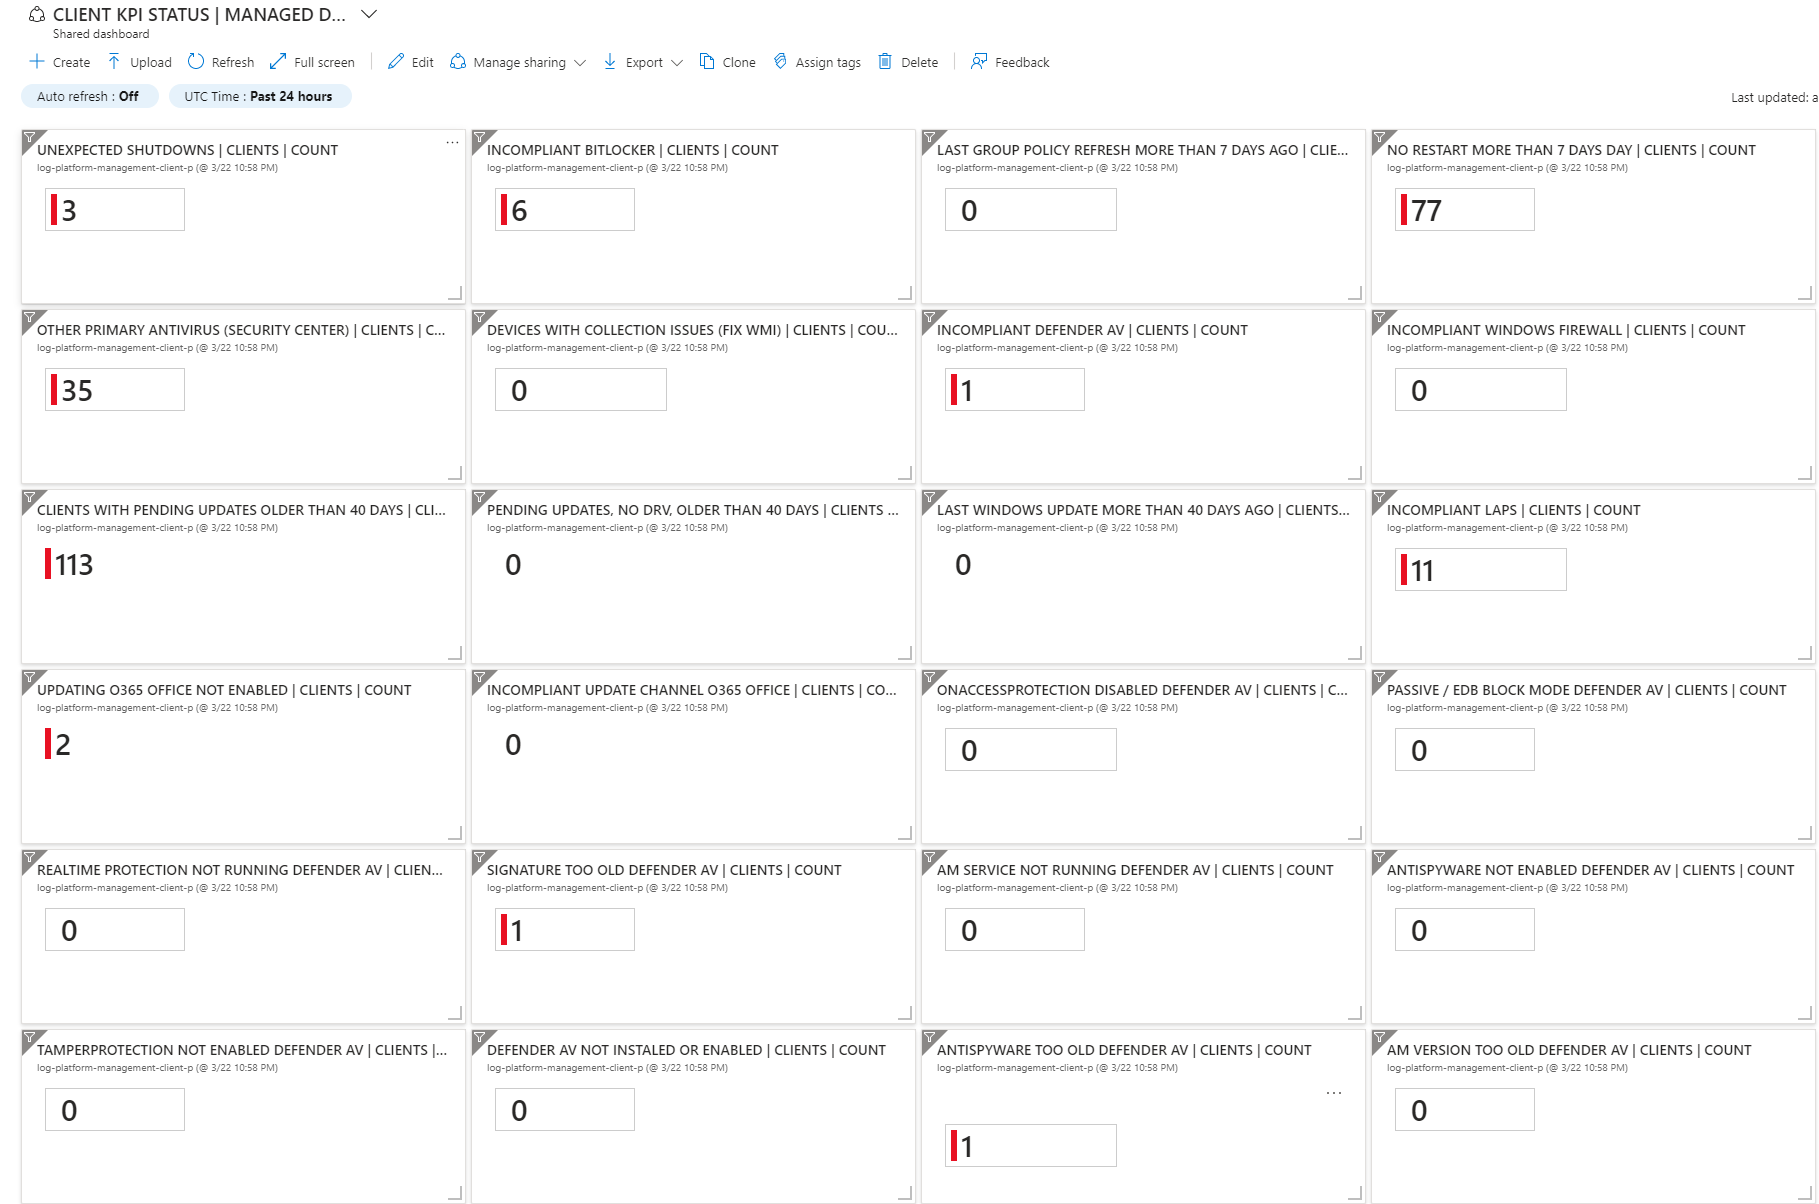
KPI

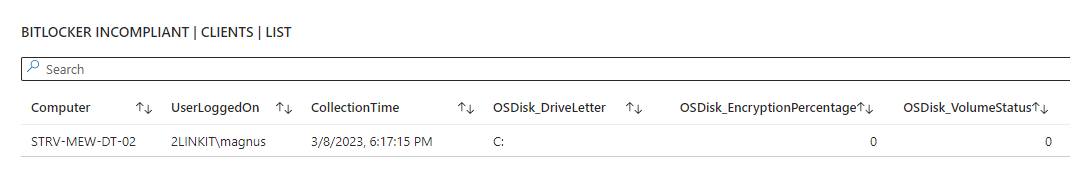
Антивирус

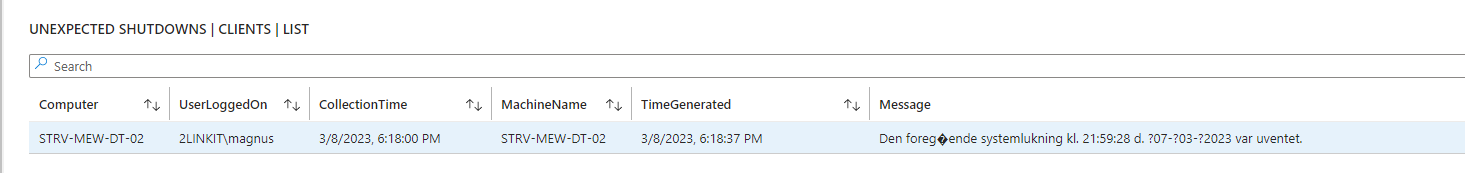
Синие экраны

Отказ от ответственности

Для меня важно заявить, что я не пытаюсь создать отдельный инструмент управления, который будет конкурировать с набором средств безопасности и управления Microsoft.

Ничто не превзойдет стек управления и безопасности Microsoft Azure/M365. Это решения уровня рок-звёзд.

Но я действительно увлечен возможностями журналирования и силой возвращать данные от клиентов, серверов, облачных и сторонних систем — и получать крутую ценную информацию из этих данных.

У меня есть аналогичное решение для серверов — ServerInspector. К сожалению, оно не является общедоступным.

Большое спасибо замечательным людям из продуктовых команд Microsoft — вы рок-звезды 😄

Удачной охоты 😄


Быстрые ссылки

Какие данные собираются?
Панели мониторинга желаемого состояния — как получить представление о моей среде из данных?
Как запрашивать данные? — Kusto (KQL) — это ответ
Архитектура, схема и сеть
Реализация
Зависимости
Запуск ClientInspector.ps1 — 3 режима
Пример вывода ClientInspector
Безопасность
Структура набора данных ClientInspector
Подробный режим и дополнительная справка
Стоимость — сколько стоит хранение этих данных? Обнаружение ошибок, сообщите мне
Контакты

Видео решения

Видео 3м 19с - Запуск ClientInspector с помощью командной строки (обычный режим)
Видео 1м 40с - Автоматическое создание 2 таблиц и DCR (подробный режим)
Видео 1м 37с - Автоматическое создание 2 таблиц и DCR (обычный режим)
Видео 1м 34с - Просмотр схемы DCR и таблицы)
Видео 2м 19с - Манипуляции с данными
Видео 1м 58с - Запросы Kusto к данным
Видео 3м 01с - Панели мониторинга
Видео 0м 48с - Пример использования данных — поиск по базе гарантий Lenovo
Видео 7м 25с - Развертывание с помощью ClientInspector DeploymentKit


Какие данные собираются?

ClientInspector можно использовать для сбора множества полезной информации с клиентов Windows — и отправки данных в пользовательские таблицы Azure LogAnalytics.

Скрипт собирает следующую информацию (настройки, данные, конфигурацию, состояние):

  1. Пользователь, вошедший в систему на клиенте
  2. Информация о компьютере — BIOS, процессор, данные об оборудовании, информация об ОС Windows, сведения об ОС, последняя перезагрузка
  3. Установленные приложения — как через WMI, так и через реестр
  4. Центр безопасности антивируса Windows — антивирус по умолчанию, состояние, конфигурация
  5. Microsoft Defender Antivirus — все настройки, включая ASR, исключения, защиту в реальном времени и т.д.
  6. Office — версия, конфигурация канала обновлений, SKU
  7. VPN-клиент — версия, продукт
  8. LAPS — версия
  9. Admin By Request (стороннее ПО) — версия
  10. Центр обновления Windows — последний результат (когда), информация об источнике обновлений (откуда), ожидающие обновления, последние установки (что)
  11. BitLocker — конфигурация
  12. Журнал событий — поиск определенных событий, включая события входа, синие экраны и т.д.
  13. Сетевые адаптеры — конфигурация, установленные адаптеры
  14. IP-информация для всех адаптеров
  15. Членство в группе локальных администраторов
  16. Брандмауэр Windows — настройки для всех 3 режимов
  17. Групповая политика — последнее обновление
  18. Информация о TPM — актуально для обнаружения машин с TPM и без него

Не стесняйтесь добавлять другие полезные сборы данных для своих нужд. Если вы хотите принять участие в сообществе, отправьте мне письмо с вашими сборами данных, если считаете, что они могут быть полезны всему сообществу.


Исходные данные — какие данные можно использовать?

Вы можете использовать любые исходные данные, которые можно получить в PowerShell (WMI, CIM, внешние данные, REST API, XML-формат, JSON-формат, CSV-формат и т.д.)

Очень важно понимать, что данные обычно нужно обрабатывать перед отправкой — чтобы убедиться, что они корректны, и удалить все лишние данные.

ClientInspector использует все 24 функции модуля PowerShell AzLogDcIngestPS для обработки исходных данных: удаления «шума» в данных, переименования запрещенных столбцов в таблицах/DCR — и обеспечения прозрачности с дополнительной информацией, такой как UserLoggedOn, CollectionTime, Computer:

Примеры использования функций Convert-CimArrayToObjectFixStructure, Add-CollectionTimeToAllEntriesInArray, Add-ColumnDataToAllEntriesInArray, ValidateFix-AzLogAnalyticsTableSchemaColumnNames, Build-DataArrayToAlignWithSchema, Filter-ObjectExcludeProperty```js #------------------------------------------------------------------------------------------- # Collecting data (in) #-------------------------------------------------------------------------------------------


Write-Output "" Write-Output "Collecting Bios information ... Please Wait !"

$DataVariable = Get-CimInstance -ClassName Win32_BIOS

#-------------------------------------------------------------------------------------------

Preparing data structure

#-------------------------------------------------------------------------------------------

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →