
 kiralab/text4shell-scan
Полностью автоматизированный, точный и обширный сканер для поиска text4shell RCE CVE-2022-42889

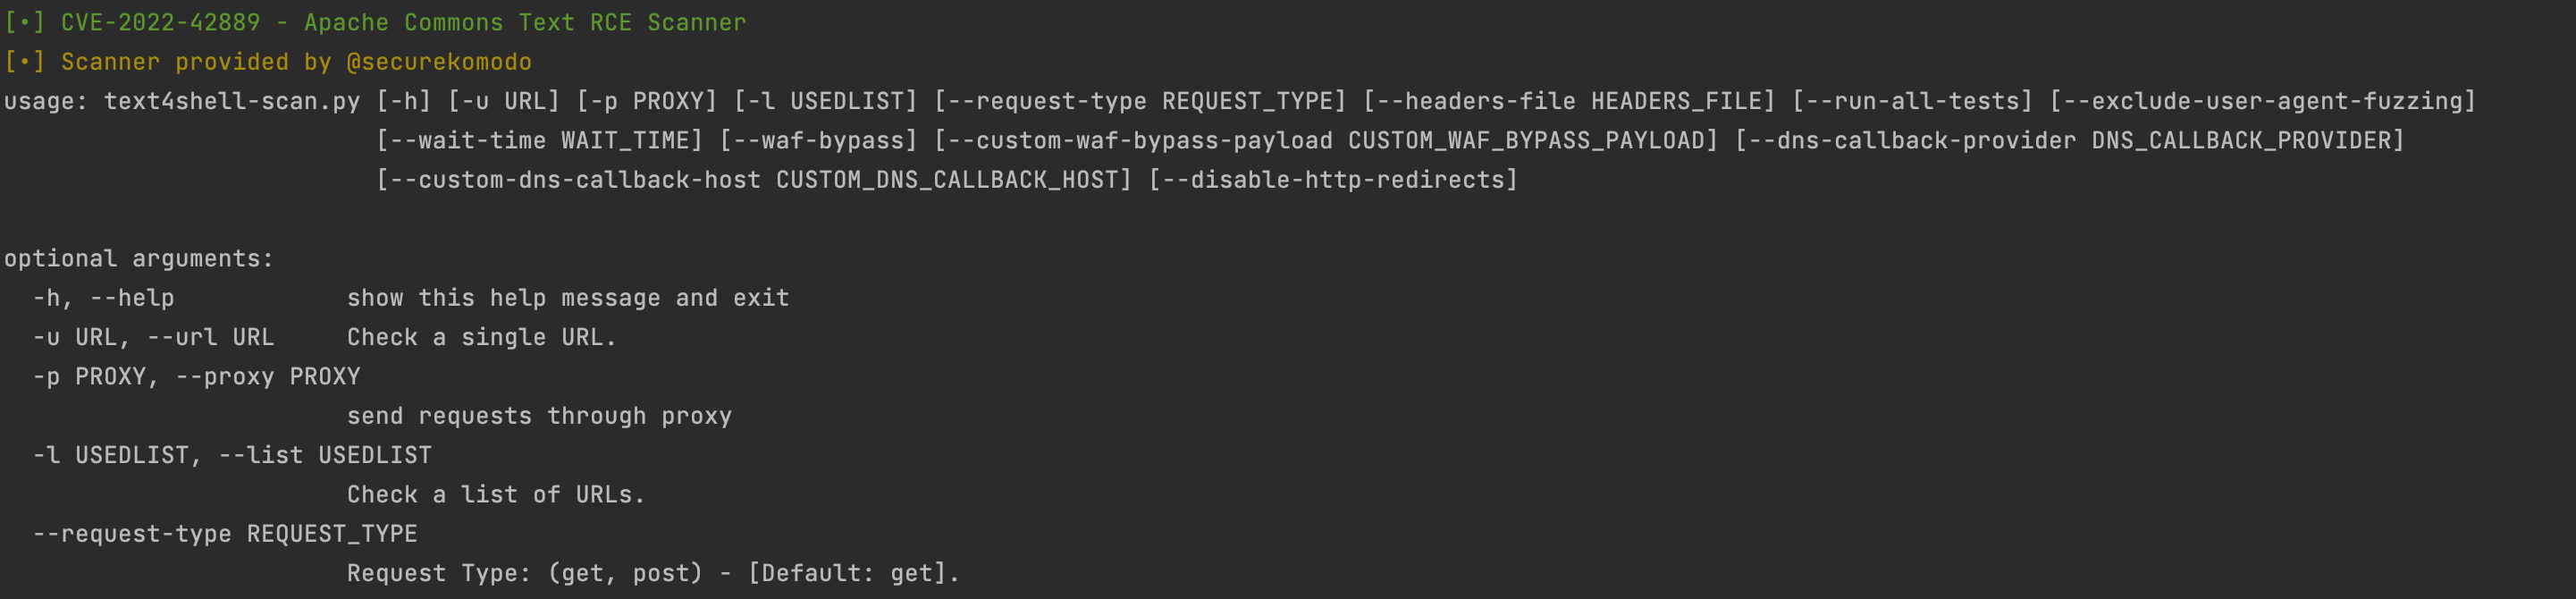
Основанный на старом сканере Log4j от Fullhunt 2021 года (ОГРОМНАЯ БЛАГОДАРНОСТЬ ИМ), этот инструмент теперь используется для обнаружения и фаззинга Text4Shell RCE CVE-2022-42889. Он должен использоваться командами безопасности для сканирования своей инфраструктуры на наличие Text4Shell RCE, а также для тестирования обходов WAF, которые могут привести к выполнению кода в среде организации.
Он поддерживает DNS OOB коллбэки «из коробки», нет необходимости настраивать сервер DNS-коллбэков. Примечание: interact.sh работает медленно, поэтому его не рекомендуется использовать в настоящее время.
https://nvd.nist.gov/vuln/detail/CVE-2022-42889
$ python3 text4shell-scan.py -h
[•] CVE-2022-42889 - Apache Commons Text RCE Scanner
[•] Scanner provided by @securekomodo

usage: text4shell-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD]
                     [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST] [--disable-http-redirects]

optional arguments:
  -h, --help            показать это справочное сообщение и выйти
  -u URL, --url URL     Проверить один URL.
  -p PROXY, --proxy PROXY
                        отправлять запросы через прокси
  -l USEDLIST, --list USEDLIST
                        Проверить список URL.
  --request-type REQUEST_TYPE
                        Тип запроса: (get, post) - [По умолчанию: get].
  --headers-file HEADERS_FILE
                        Список заголовков для фаззинга - [по умолчанию: headers.txt].
  --run-all-tests       Запустить все доступные тесты для каждого URL.
  --exclude-user-agent-fuzzing
                        Исключить заголовок User-Agent из фаззинга - полезно для обхода слабых проверок User-Agents.
  --wait-time WAIT_TIME
                        Время ожидания после обработки всех URL (в секундах) - [По умолчанию: 5].
  --waf-bypass          Расширить сканирование полезными нагрузками для обхода WAF.
  --custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD
                        Тестировать с пользовательской полезной нагрузкой для обхода WAF.
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        Провайдер DNS-коллбэка (Варианты: dnslog.cn, interact.sh) - [По умолчанию: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Пользовательский хост DNS-коллбэка.
  --disable-http-redirects
                        Отключить HTTP-перенаправления. Примечание: HTTP-перенаправления полезны, так как позволяют полезным нагрузкам с большей вероятностью достичь уязвимых систем.
$ python3 text4shell-scan.py -u https://<enter URL here>
$ python3 text4shell-scan.py -u https://<enter URL here> --run-all-tests
$ python3 text4shell-scan.py -u https://<enter URL here> --waf-bypass
$ python3 text4shell-scan.py -u https://<enter URL here> --custom-dns-callback-host <copy collaborator host here>
$ python3 text4shell-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone [https://github.com/securekomodo/text4shell-scan.git](https://github.com/securekomodo/text4shell-scan.git)
cd text4shell-scan
sudo docker build -t text4shell-scan .
sudo docker run -it --rm text4shell-scan

# With URL list "urls.txt" in current directory
docker run -it --rm -v $PWD:/data text4shell-Scan -l /data/urls.txt
Этот проект создан только для образовательных и этических целей тестирования. Использование text4shell-scan для атак на цели без предварительного взаимного согласия незаконно. Ответственность за соблюдение всех применимых местных, государственных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности и не отвечают за любое неправомерное использование или ущерб, причиненный этой программой.
Проект лицензирован по лицензии MIT.
Bryan Smith






