Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/keysau/get-log4j-windows-local
РазведкаСканеры уязвимостейСканирование портовАнализ уязвимостейЭксплуатацияСбор информации
GitHubkeysau/get-log4j-windows-local

Get-log4j-Windows-local

Выявление всех компонентов log4j на локальных серверах Windows. CVE-2021-44228

Репозиторий
51384 лет назадЕщё не проверено
Поделиться

Get-log4j-Windows-local.ps1

Определяет все компоненты log4j на одном локальном Windows-сервере. CVE-2021-44228. Однократное использование — см. https://github.com/KeysAU/Get-log4j-Windows.ps1 для нескольких компьютеров.

Apache log4j

CVE-2021-44228

Запуск скрипта:

image

Экспорт:

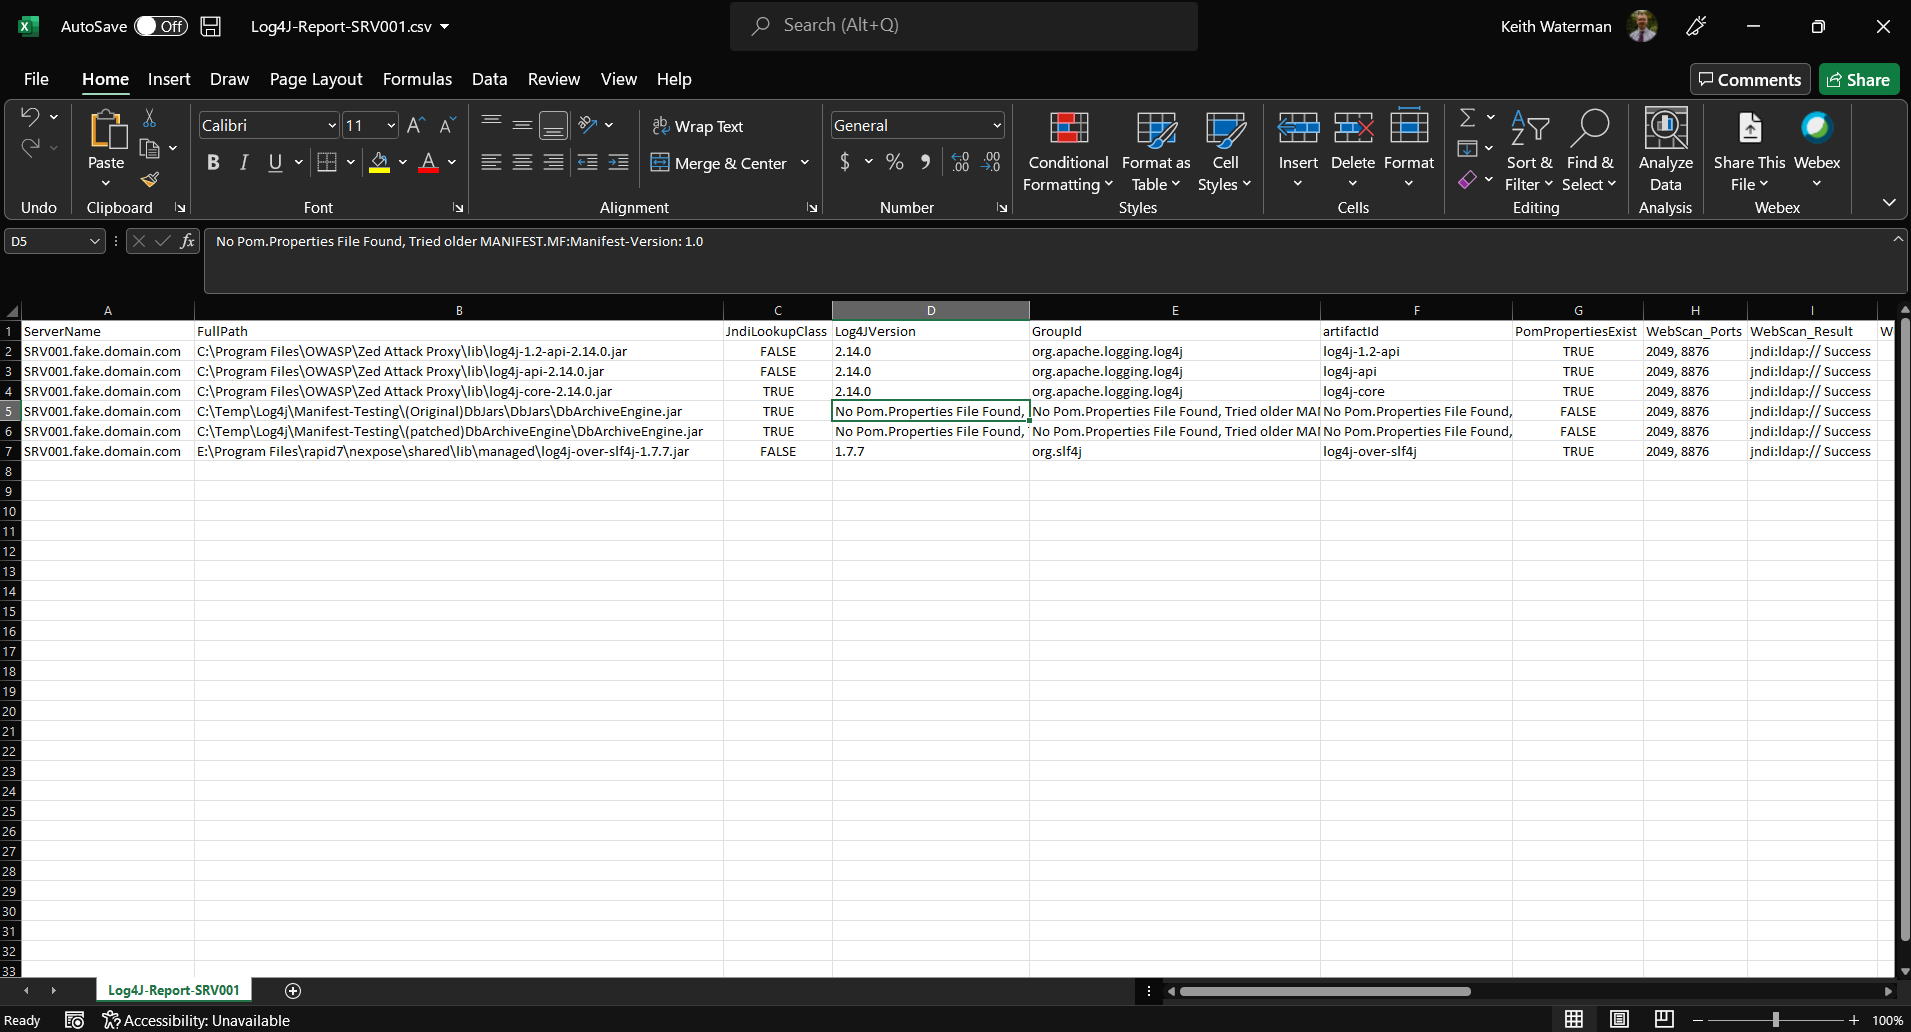
Столбцы A - I: image

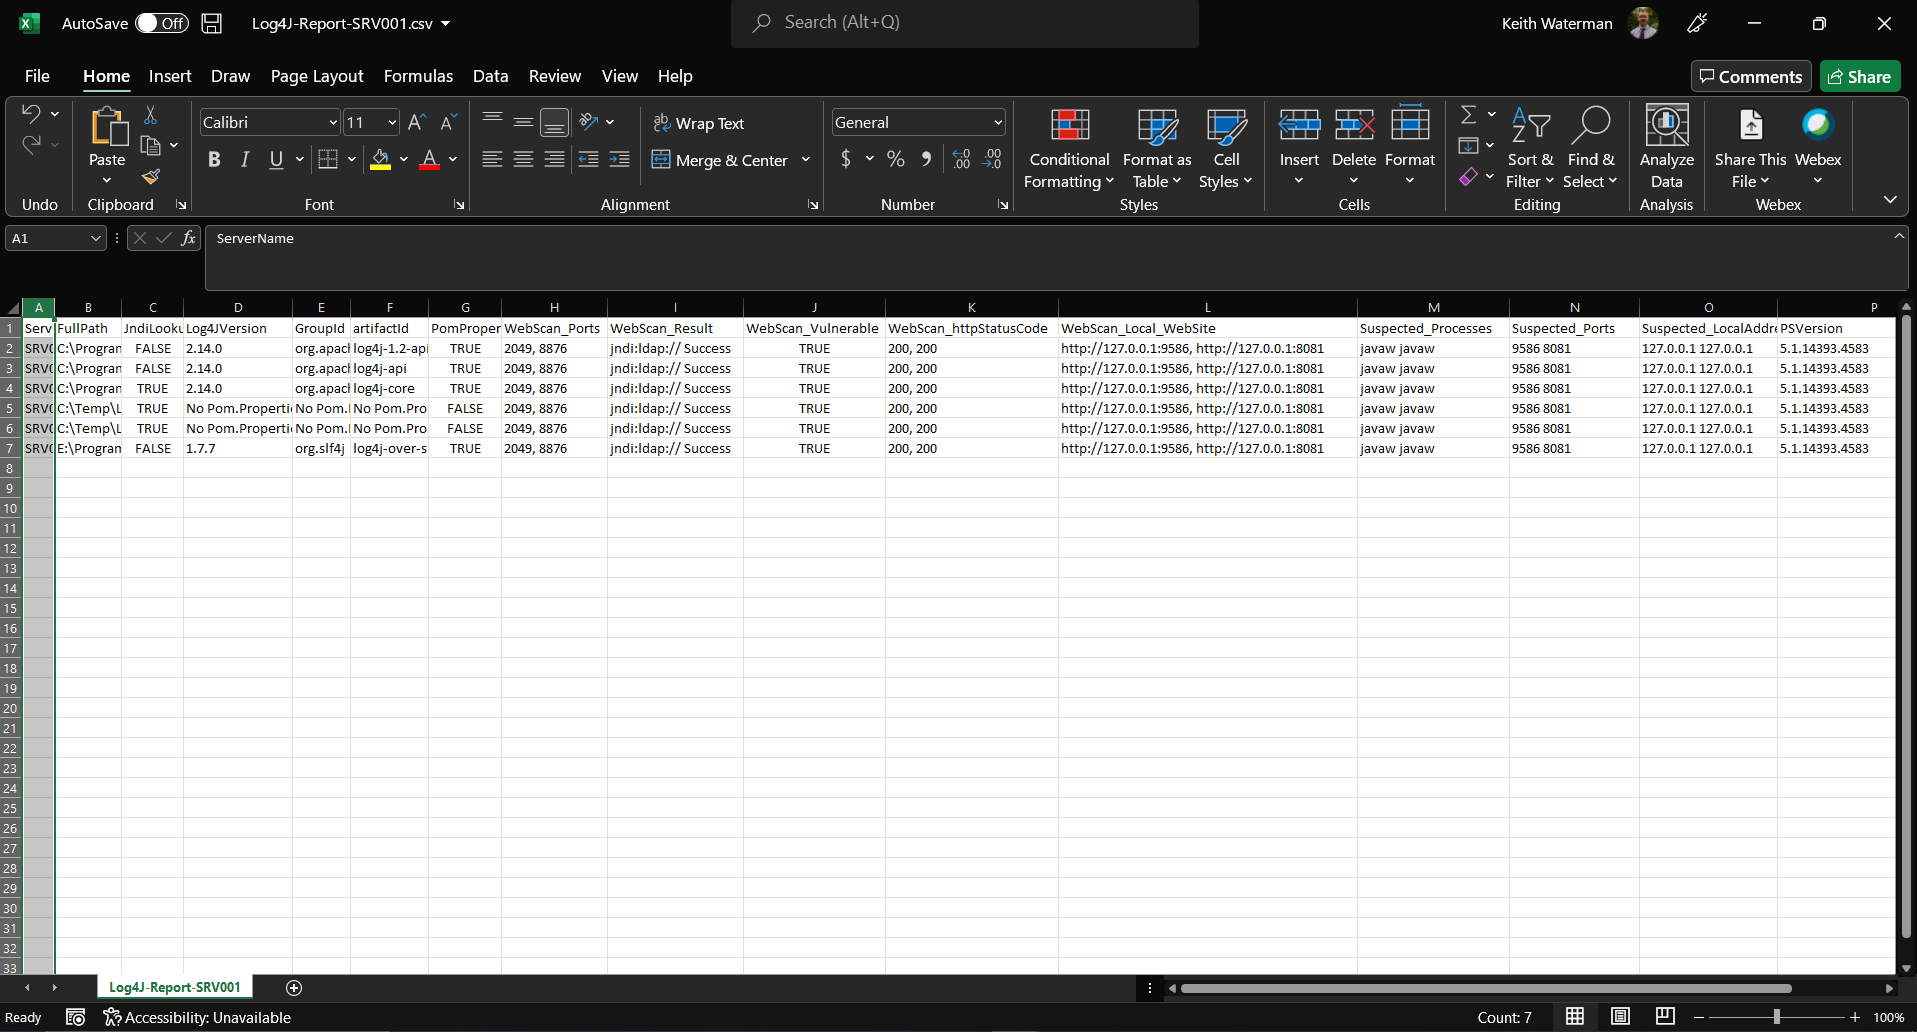
Продолжение: image

Описание:

          Локальная версия для одного сервера.            
          Создаёт рабочий каталог C:\Temp\log4j на локальном сервере.
          Рекурсивно сканирует все диски на наличие .jar-контейнеров.
          Извлекает все .jar с помощью 7-zip.exe в C:\temp\log4j\Extracted           
          Получает номер версии log4j.
          Проверяет, существует ли файл log4j jindiLookup.class указанной версии.
          Сканирует все локальные прослушивающие IP-порты и пытается выполнить эксплуатацию с помощью HTTP-заголовка.
          Перехватывает неудачные задания PowerShell и завершает зависшие задачи.
          Динамически создаёт CSV-файл с указанием места расположения встроенного модуля log4j, 
              возможности веб-эксплуатации и наличия файла jindilookup.class.
			

Создано для:

          Определения всех компонентов log4j на локальном Windows-сервере. CVE-2021-44228

Зависимости:

          Необходимо установить 7-zip.exe в C:\support\tools\7-zip на локальном сервере (рекомендуется 32-битная версия)
          PowerShell 5.0+
          Запуск от имени локального администратора или с эквивалентными правами для сканирования всех дисков

Журнал изменений:

    15-дек-2021  — примечания к изменениям: исходная локальная копия.
    19-дек-2021  — примечания к изменениям: добавлено сканирование jindiLookup.class
    19-дек-2021  — примечания к изменениям: добавлено сканирование локальных портов и попытка эксплуатации

Примечания:

    Без изменений — работает "из коробки". Требуется 7zip.

Лицензия:

Программное обеспечение с открытым исходным кодом, распространяемое по лицензии MIT.

Автор:

     Keith Waterman

Дата:

    19-дек-2021
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →