

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2024-4577-lab — Лабораторная среда на основе Docker для изучения CVE-2024-4577, уязвимости внедрения аргументов PHP-CGI, с Apache и PHP 8.1.2 в режиме CGI. | Kitploit
Инструменты/GitHubGitHub/kanak-cypherx/cve-2024-4577-lab
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubkanak-cypherx/cve-2024-4577-lab

cve-2024-4577-lab

Лабораторная среда на основе Docker для изучения CVE-2024-4577, уязвимости внедрения аргументов PHP-CGI, с Apache и PHP 8.1.2 в режиме CGI.

Репозиторий
254 месяцев назадЕщё не проверено
Поделиться

Схема окружения

Контейнер операционной системы: ubuntu:22.04 (работает под Windows WSL2).

Слой веб-сервера: Apache2 с mod_actions, mod_cgi и mod_cgid, принудительно включенными глобально в основной apache2.conf.

Интерпретатор языка: PHP 8.1.2, работающий строго в режиме CGI/FastCGI (Server API).

Архитектура файлов: Функциональный каталог app/, содержащий исполняемый код (index.php) и симулированный ресурс задания.

Основные изучаемые механизмы уязвимости

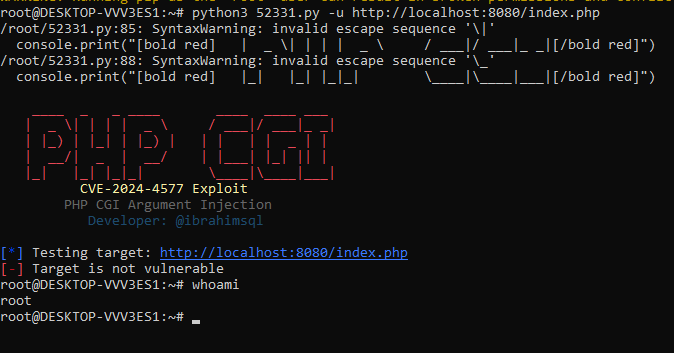
Целевая уязвимость (CVE-2024-4577): Проблема внедрения аргументов, нацеленная на системы, где неаутентифицированные параметры передаются напрямую в исполняемый движок php-cgi.

Ограничение кодировки ОС: лаборатория успешно демонстрирует устаревший путь обработки CGI, подчеркивая различие платформ. Эксплойт в реальном мире зависит от Windows Best-Fit Mapping (где кодовые страницы, такие как CP936 или CP950, интерпретируют мягкие дефисы как стандартные дефисы после проверок веб-приложения). Поскольку контейнер работает на базе Ubuntu/UTF-8, он нативно устойчив к этой конкретной технике преобразования символов.
image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






