 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Реверс-инжиниринг-разбор Python-шеллкода, который через APC-инъекцию внедряется в AnyDesk, эксфильтрует данные на C2 по HTTPS с AES/RSA и закрепляется через ключи реестра GUID.

Этот вид x64dbg показывает, что Python-шеллкод использует файловые операции (CreateFileW, DeleteFileA/W) и JMP-трамплины для динамического вызова Windows API.
CreateFileW – создаёт или открывает файл (сброс полезной нагрузки).DeleteFileA / DeleteFileW – удаляет файлы (очистка следов).DefineDosDeviceW – определяет DOS-устройство (манипуляция дисками).jmp qword ptr ds:[<API>] – динамически разрешают адреса API.INT3 (0xCC) – антиотладочные ловушки.C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe.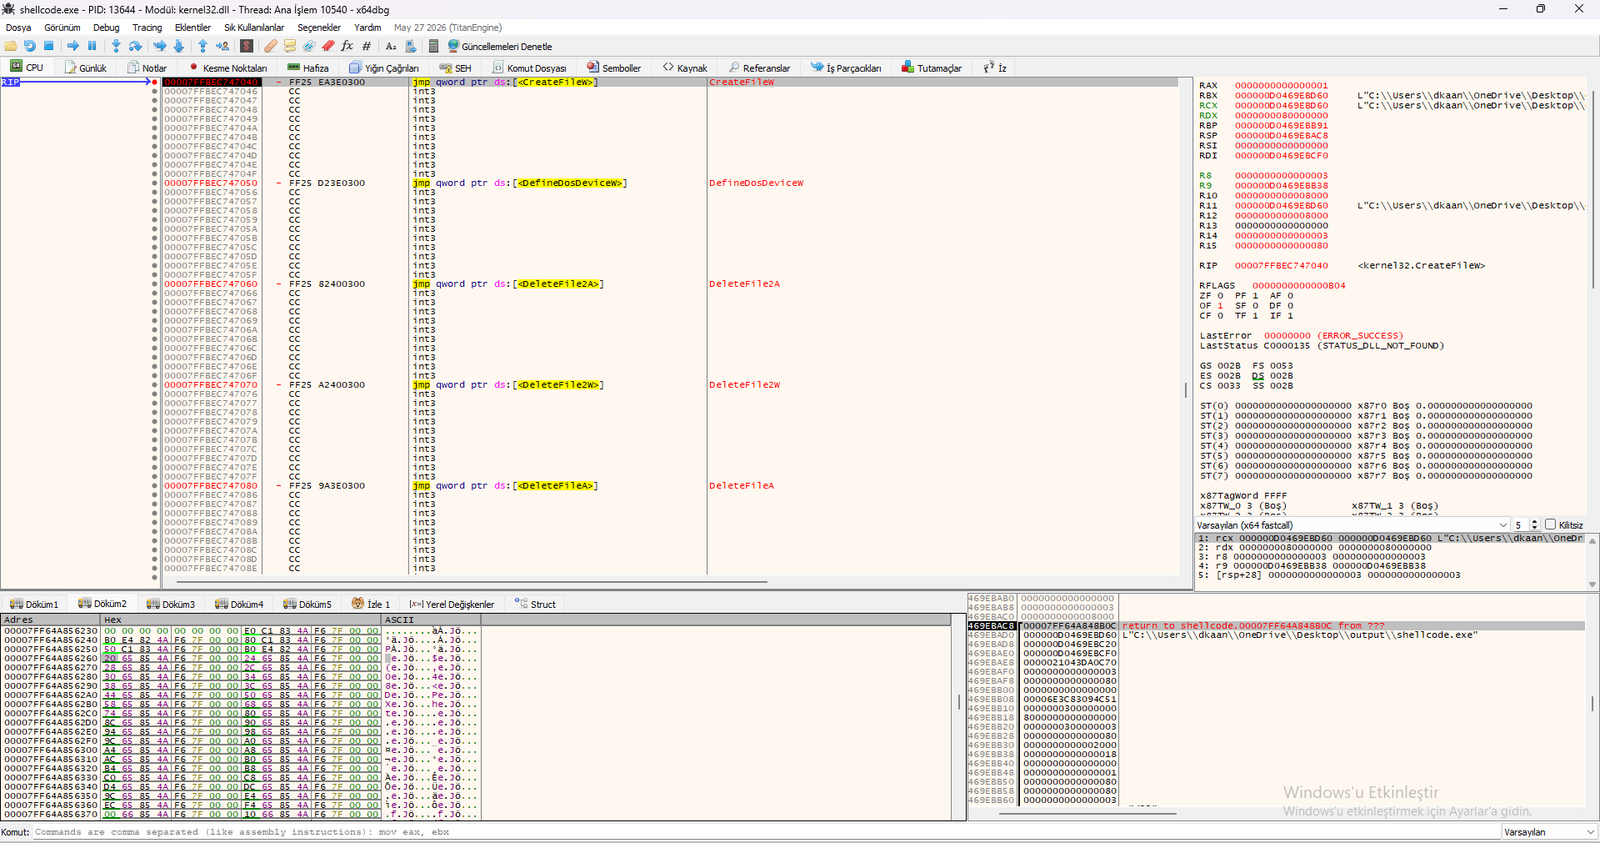 Вид x64dbg, показывающий
CreateFileW, DeleteFileA/W и JMP-трамплины.
Этот вид x64dbg показывает, что Python-шеллкод вызывает GetCommandLineW для чтения аргументов командной строки, используя при этом ловушки INT3 для антиотладки.
jmp qword ptr ds:[<GetCommandLineW>] – JMP-трамплин к GetCommandLineW.&"Sun" – строка аргумента командной строки.mov [rsp+8], rbx, sub rsp, 0x20, xor ebx, ebx.test rdx, rdx, je kernel32.7FFBEC730A9.mov rdx, rsi, mov r8, rdi.GetCommandLineW во время выполнения.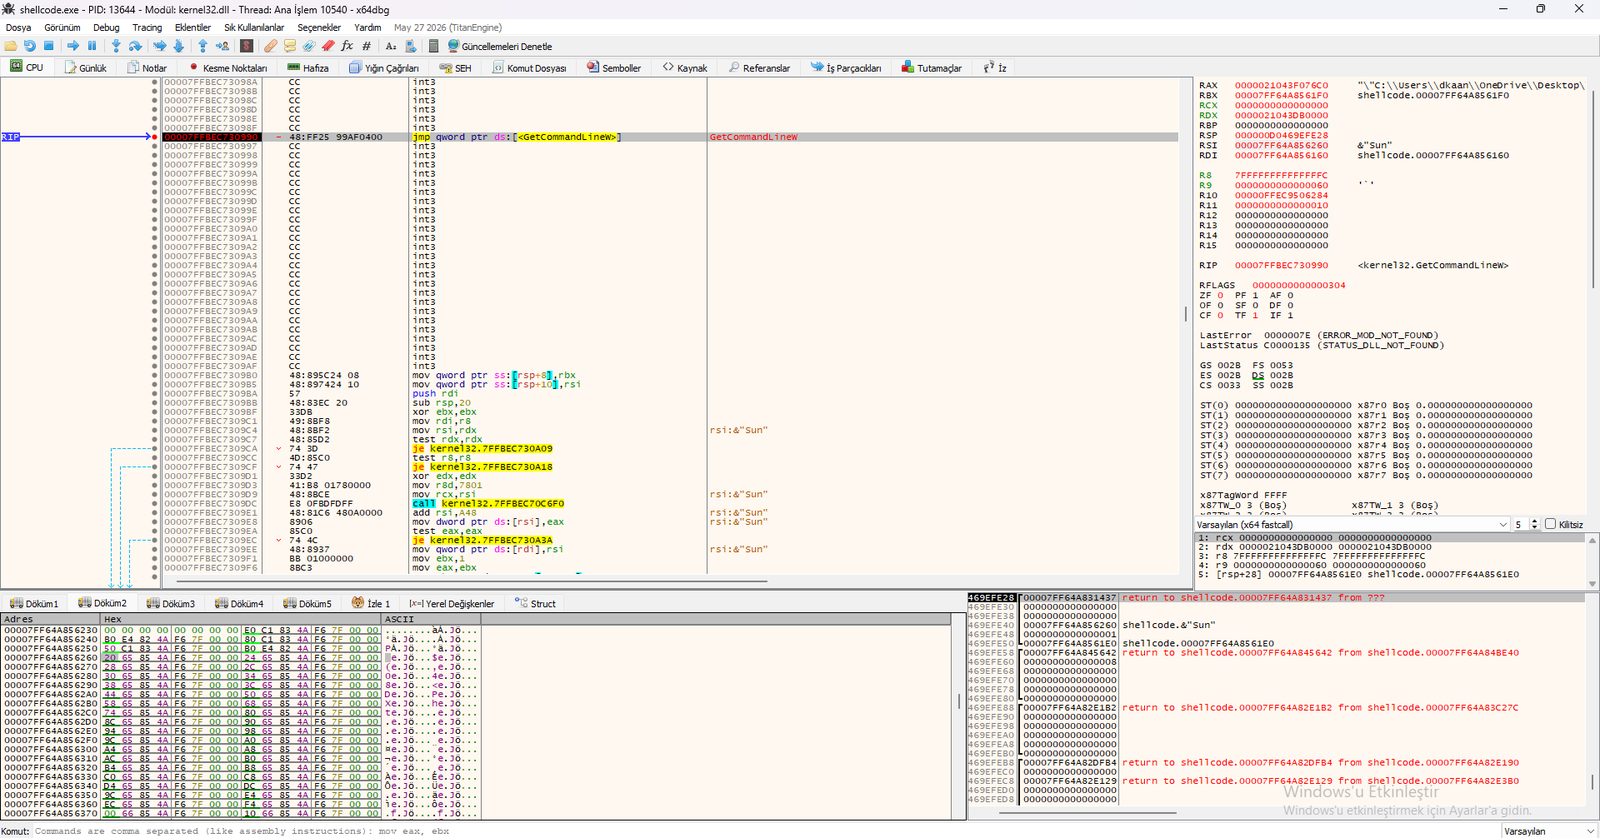 Вид x64dbg, показывающий
GetCommandLineW, разбор командной строки и ловушки INT3.
Анализ памяти в Process Hacker показывает, что Python-шеллкод выполняет APC-инъекцию в AnyDesk.exe и использует продвинутые криптографические алгоритмы для эксфильтрации данных.
AnyDesk.exe (PID 8064) – легитимный инструмент удалённого рабочего стола.AES for x86 / AES for Intel AES-NI – симметричное шифрование.RSA for x86 – асимметричное шифрование.SHA256 block transform – хеширование.RC4 for x86 – потоковый шифр.Vector Permutation AES – AES с ускорением SIMD.GHASH for x86 – аутентификация GCM.Montgomery Multiplication – ускорение RSA.ECP_NISTZ256 for x86 – криптография на эллиптических кривых.CreateRemoteThread – новый поток не создаётся.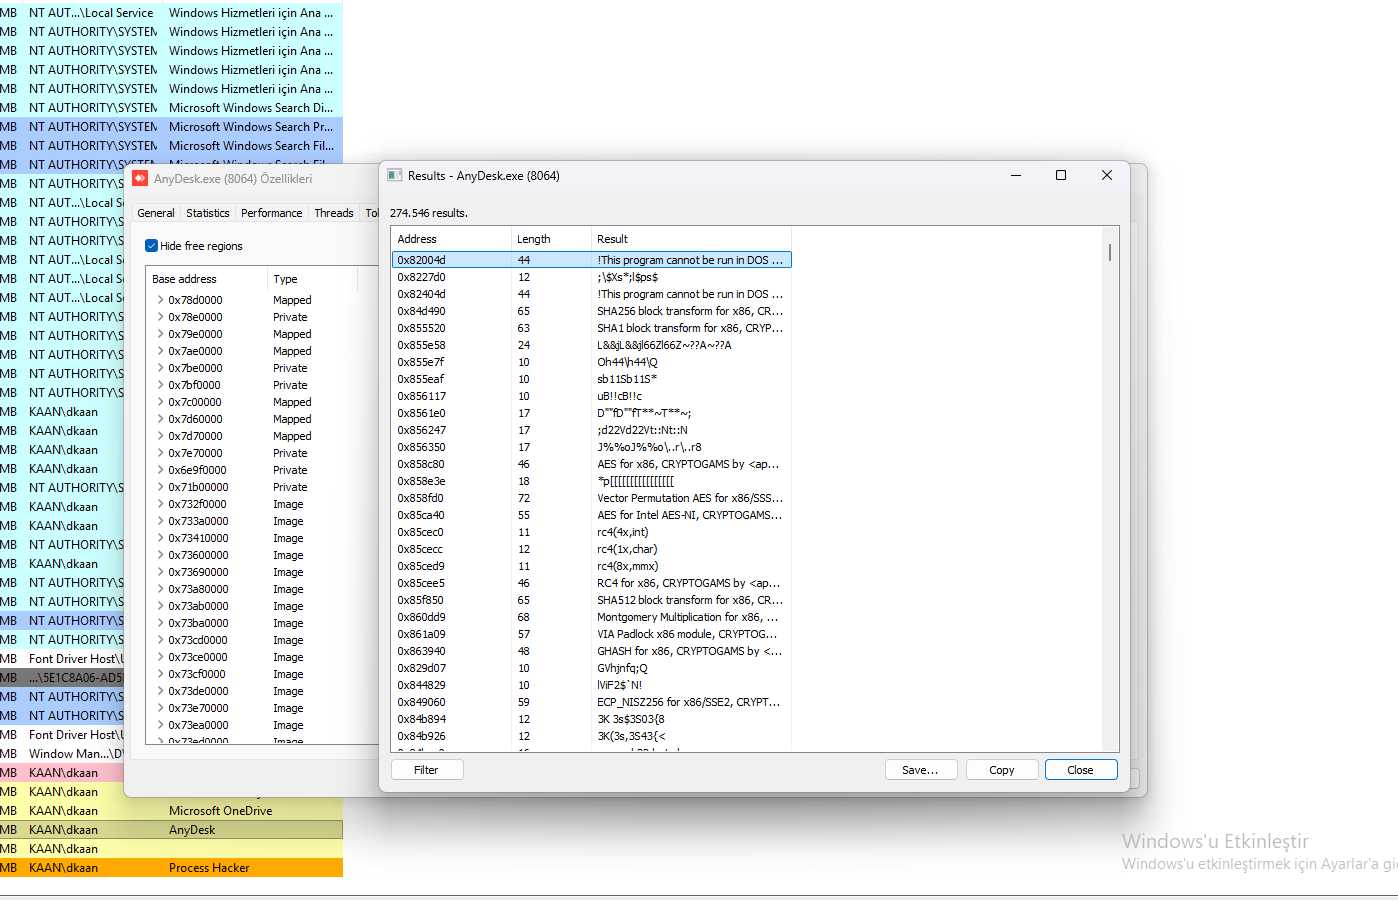 Вид Process Hacker, показывающий инъекцию в AnyDesk и криптографические алгоритмы (AES, RSA, SHA256, RC4).
Анализ TCPView показывает, что Python-шеллкод использует AnyDesk.exe для эксфильтрации данных на 141.227.178.79 через порт 443 (HTTPS).
AnyDesk.exe (PID 5068) – легитимный инструмент удалённого рабочего стола.141.227.178.79443 (HTTPS – сливается с легитимным трафиком).Established (активное соединение).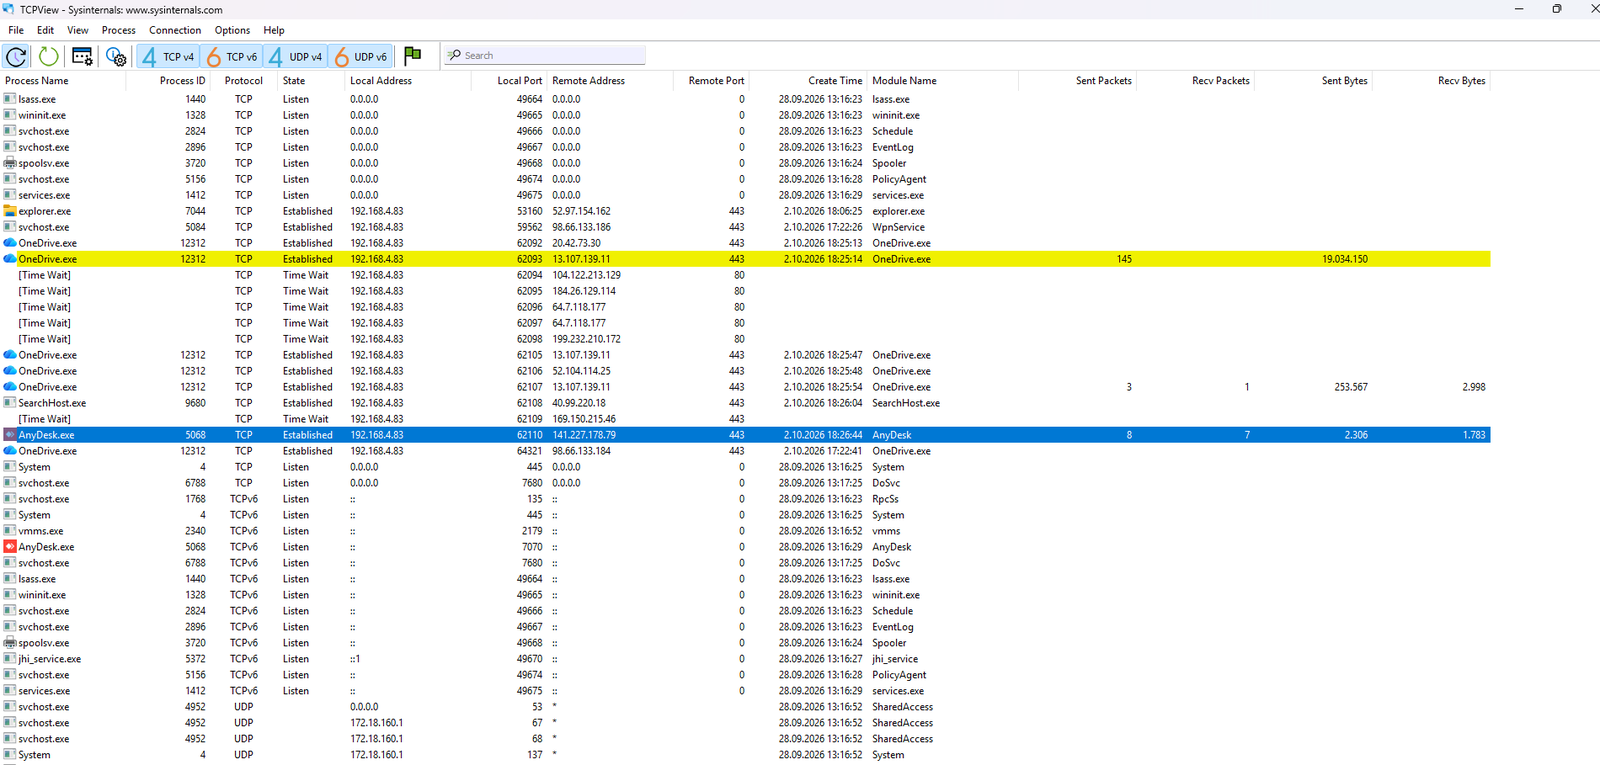 Вид TCPView, показывающий подключение AnyDesk.exe к 141.227.178.79 через порт 443.
Анализ Simplewall показывает, что хотя Python-шеллкод пытается эксфильтровать данные на 141.227.178.79 через порт 443 (HTTPS) с помощью AnyDesk.exe, при блокировке он пытается установить соединение с другим легитимным адресом (92.38.180.106).
AnyDesk.exe (PID 5068) – легитимный инструмент удалённого рабочего стола.92.38.180.106443 (HTTPS – сливается с легитимным трафиком).Blocked (заблокированное соединение).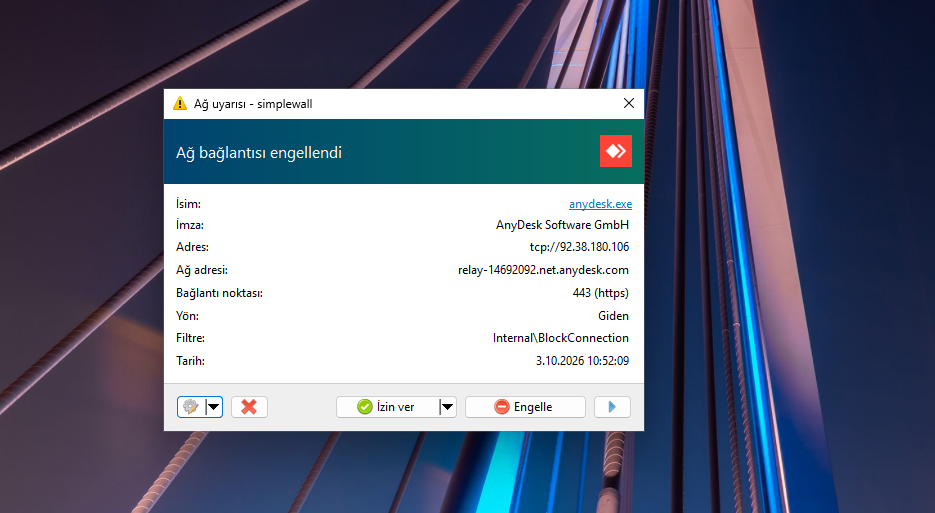 Вид Simplewall, показывающий блокировку Anydesk.exe к 92.38.180.106 через порт 443.
Анализ реестра показывает, что Python-шеллкод создаёт ключи на основе GUID в HKLM\SYSTEM\CurrentControlSet\Control\ для персистентности.
{bf1a281b-ad7b-4476-ac95-f47682990ce7} – случайно сгенерированные GUID.GLOBALROOT\Device\HarddiskVolumeShadowCopy5\WINDOWS\system32\config\components.09 00 00 00 – идентификатор архитектуры.30 00 2e 00 30 00 2e 00 2e 00 36 00 – "0.0.0.6" в Unicode.
