Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
MalwareForge---Advanced-Static-Malware-Analyzer — Расширенный статический анализатор вредоносных программ, который выявляет 8 техник инъекций, критичные вызовы API, скрытые строки, экспортирует PE-секции (.text, .rdata) как .bin, поддерживает PE/ELF/Mach-O/скрипты и интегрирует 60+ антивирусных движков через VirusTotal. | Kitploit
Инструменты/GitHubGitHub/kaandemir993/malwareforge---advanced-static-malware-analyzer
Статический анализАнализ хэшейАнализ вредоносных программАнализ Бинарных ФайловРазведка угроз
GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

MalwareForge---Advanced-Static-Malware-Analyzer

Расширенный статический анализатор вредоносных программ, который выявляет 8 техник инъекций, критичные вызовы API, скрытые строки, экспортирует PE-секции (.text, .rdata) как .bin, поддерживает PE/ELF/Mach-O/скрипты и интегрирует 60+ антивирусных движков через VirusTotal.

Репозиторий
51542 месяцев назадЕщё не проверено
Поделиться

🛡️ MalwareForge - Расширенный статический анализатор вредоносного ПО

MalwareForge — мощный инструмент статического анализа вредоносных программ, который обнаруживает вредоносное поведение без выполнения файла.
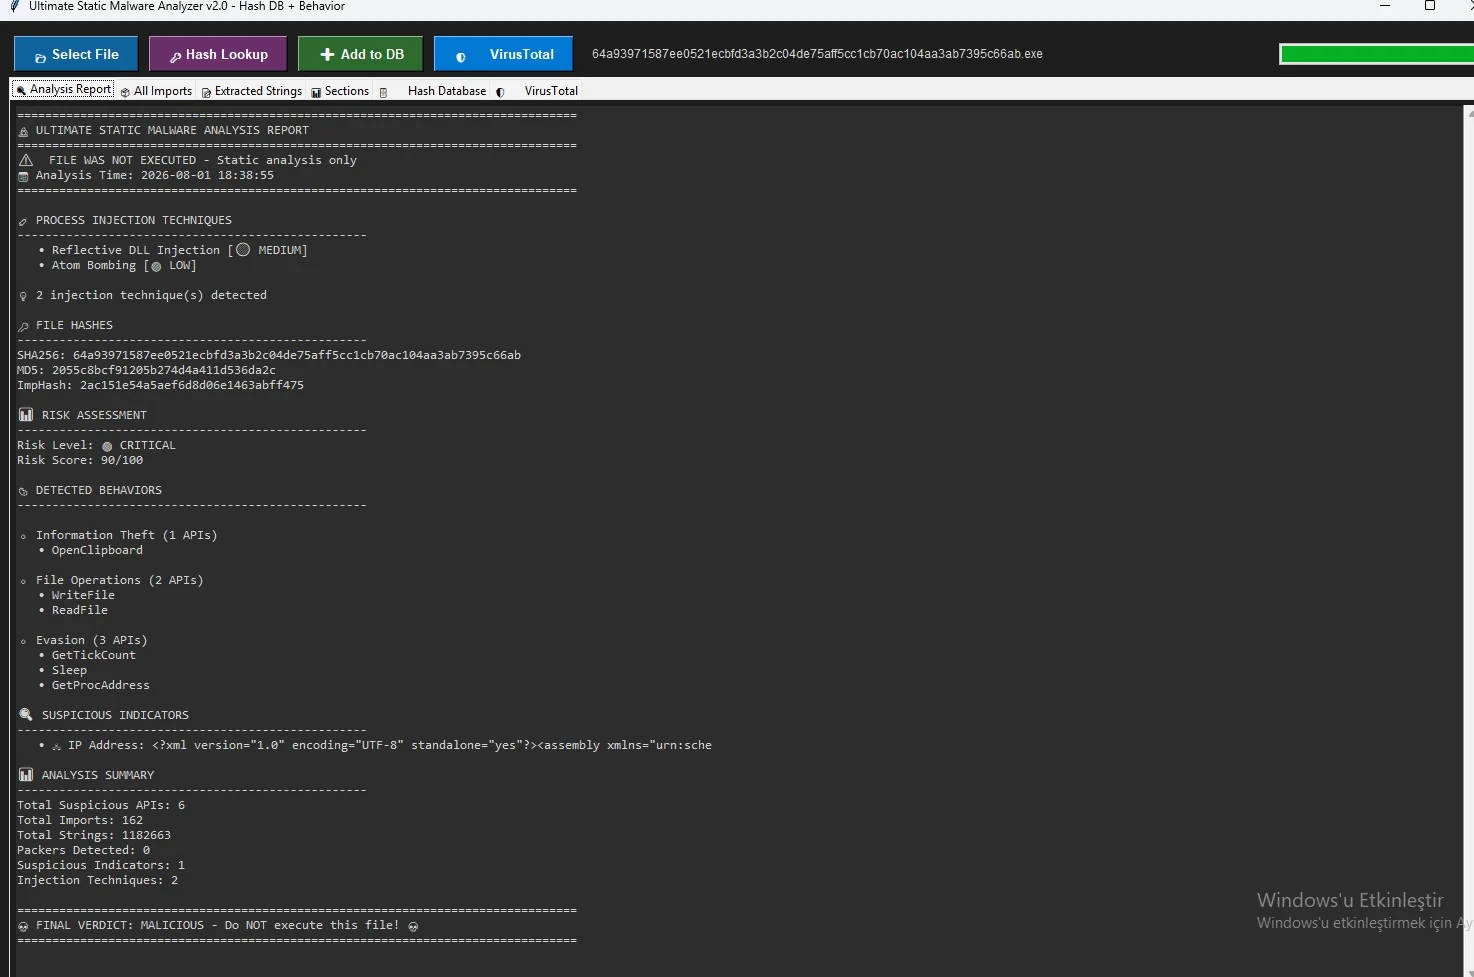
✨ Возможности

  • 🦠 Анализ поведения: внедрение в процессы, закрепление в системе, сеть, стилеры, обход защиты
  • 💉 8 техник внедрения: Process Hollowing, APC Injection, Reflective DLL и др.
  • 📦 Обнаружение упаковщиков: UPX, Themida, VMProtect, ASPack, MPRESS
  • 🔑 База хешей: обнаружение известных семейств вредоносных программ
  • 🛡️ Интеграция с VirusTotal: результаты более 60 антивирусных движков
  • 📝 Анализ строк: извлечение URL, IP-адресов, записей реестра, команд
  • 📊 Анализ энтропии: обнаружение упакованных/зашифрованных секций
  • 💾 Экспорт секций: извлечение PE-секций в файлы .bin
  • 🌍 Поддержка множества форматов: PE, ELF, Mach-O, PowerShell, VBS, JS, MSI, макросы Office, PDF, JAR

📸 Скриншоты

Отчёт об анализе

Отчёт об анализе

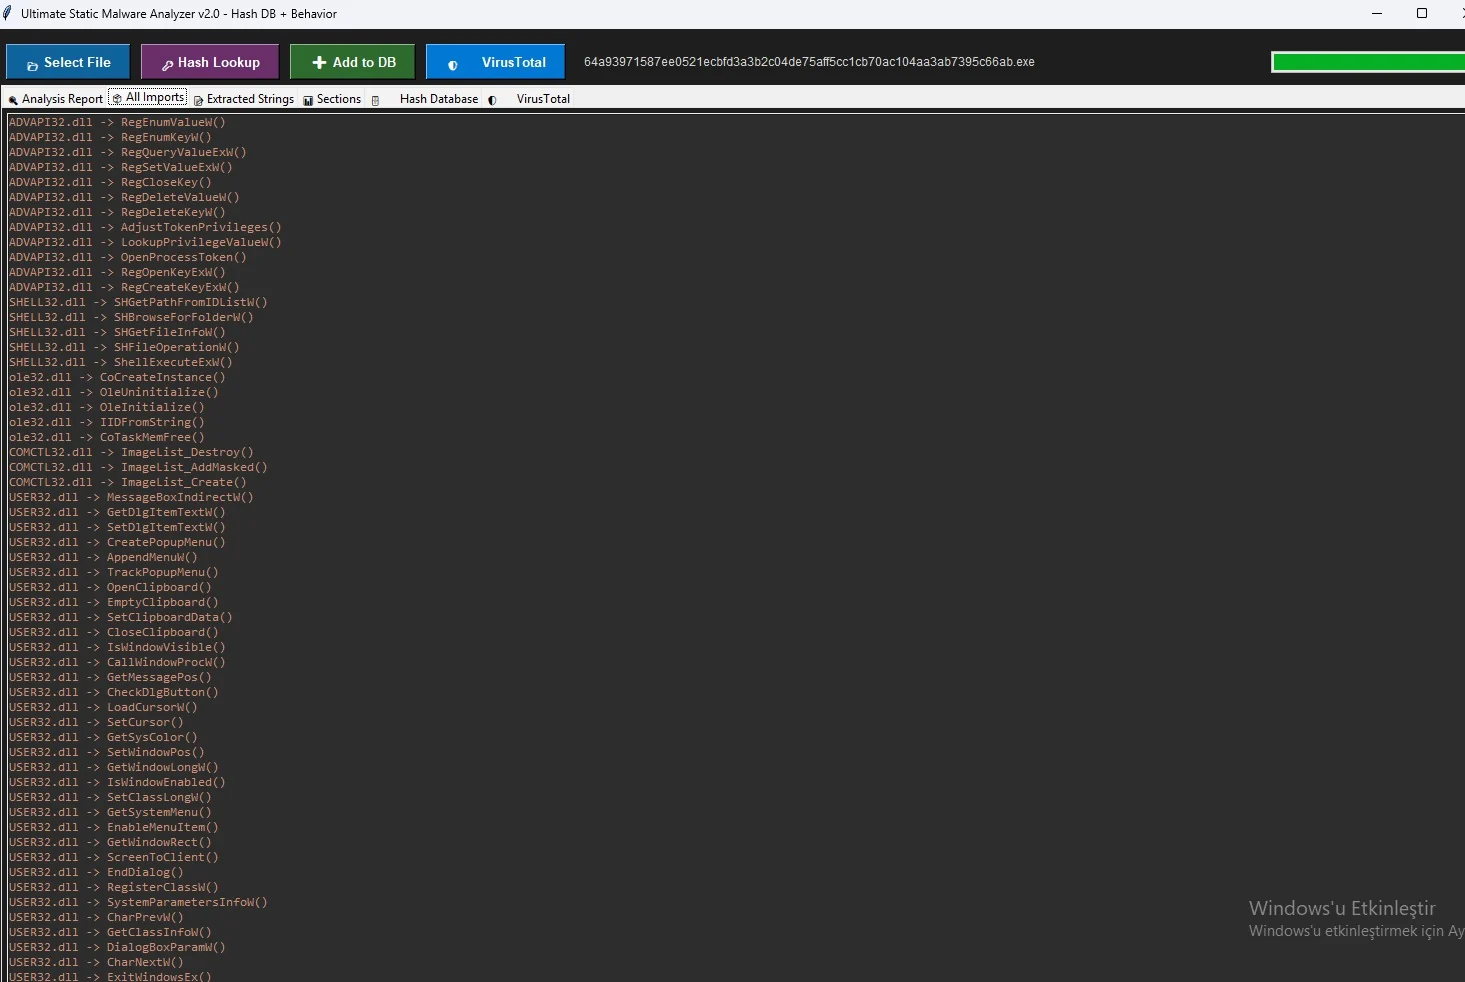
Вкладка «Импорты»

Вкладка «Импорты»

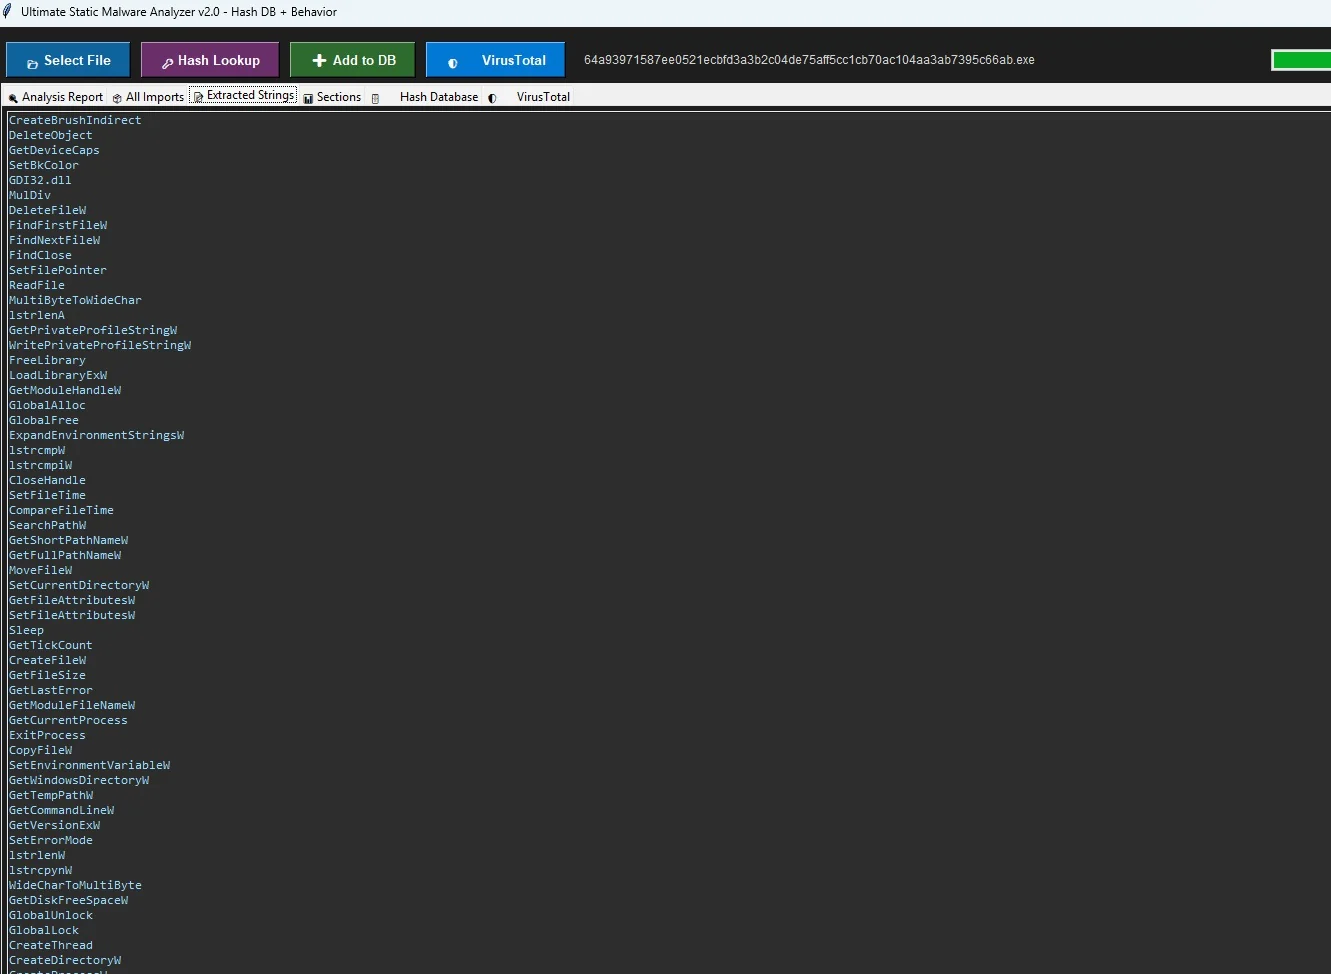
Вкладка «Строки»

Вкладка «Строки»

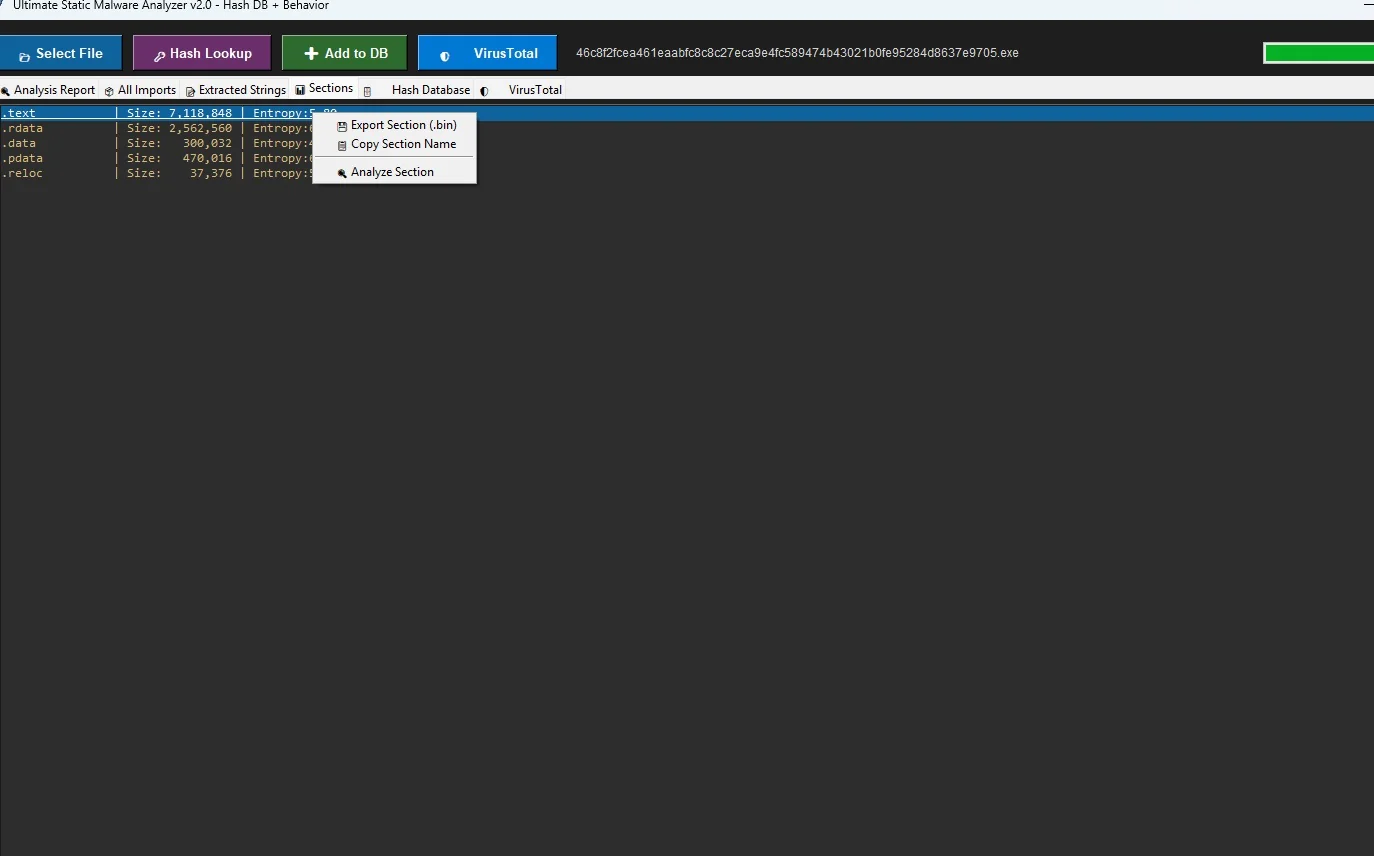
Вкладка «Секции»

Вкладка «Секции»

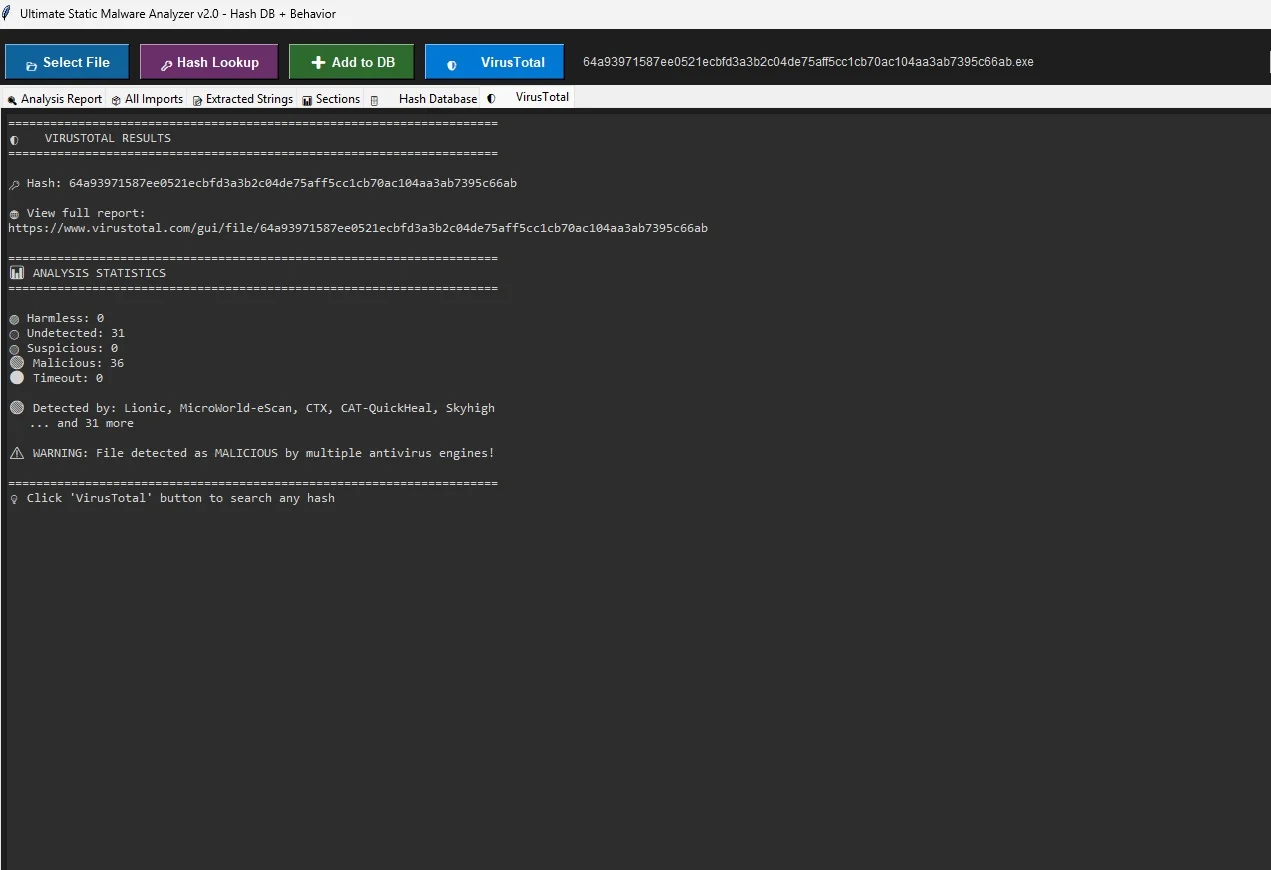
Интеграция с VirusTotal

VirusTotal

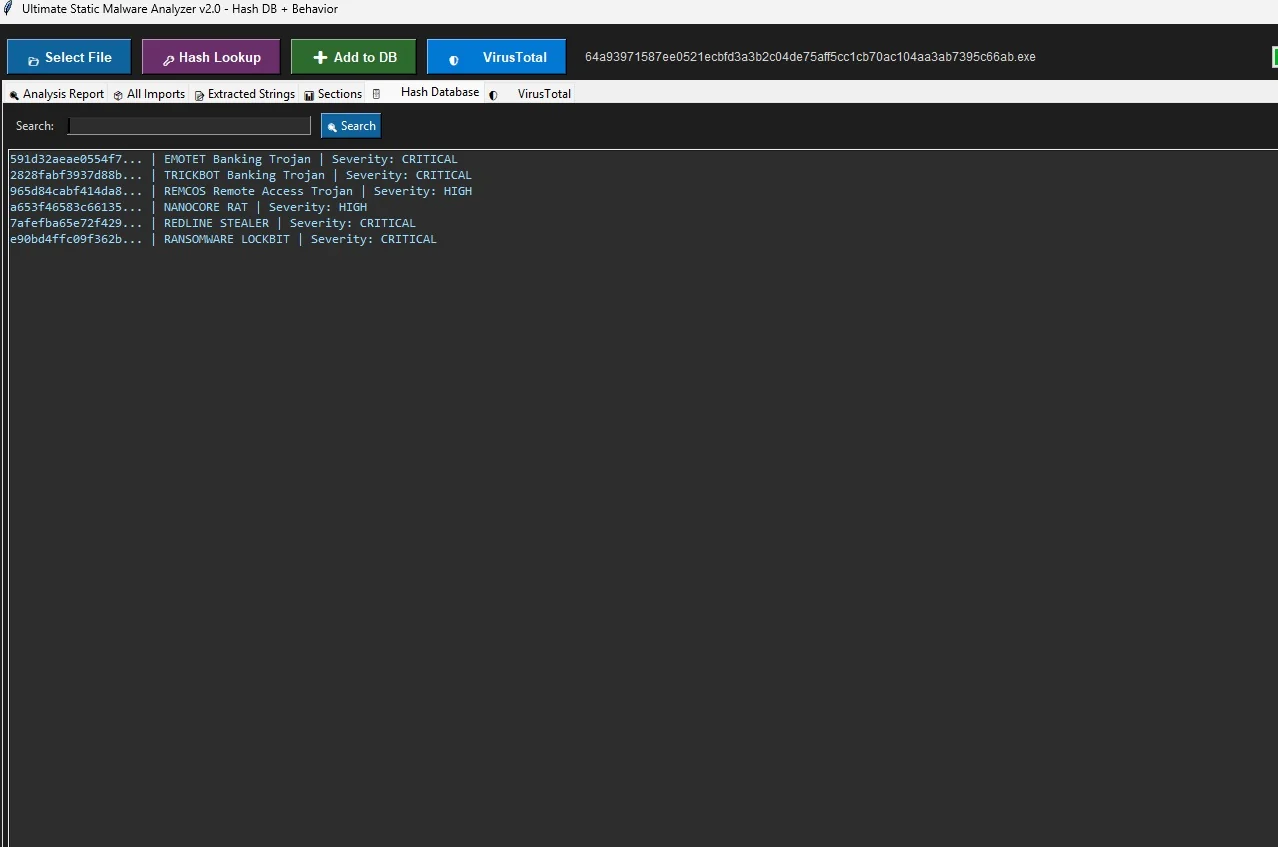
База хешей

База хешей

⚠️ Отказ от ответственности / Правовое уведомление

Этот инструмент предназначен ИСКЛЮЧИТЕЛЬНО для ОБРАЗОВАТЕЛЬНЫХ и ЛЕГИТИМНЫХ целей анализа безопасности.** - ✅ Вы можете использовать этот инструмент для анализа собственных файлов или файлов, на анализ которых у вас есть явное разрешение. - ❌ Вы НЕ можете использовать этот инструмент в вредоносных, незаконных или несанкционированных целях. - ❌ Вы НЕ можете использовать этот инструмент, чтобы навредить другим, украсть данные или обойти средства защиты.

🔴 Я НЕ НЕСУ НИКАКОЙ ОТВЕТСТВЕННОСТИ за любое неправомерное использование, ущерб или юридические последствия, возникшие в результате использования данного программного обеспечения. Используйте его на свой страх и риск.

Загружая или используя данное программное обеспечение, вы соглашаетесь с этими условиями.

🚀 Быстрый старт

1. Установка зависимостей

pip install pefile requests
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →