Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
epagneul — Визуализация графов для журналов событий Windows | Kitploit

Инструменты/GitHubGitHub/jurelou/epagneul
ФорензикаАнализ Журналов
GitHubjurelou/epagneul

epagneul

Визуализация графов для журналов событий Windows
Репозиторий
25133401 год назадПроверено Kitploit
Поделиться

Vue logo

epagneul

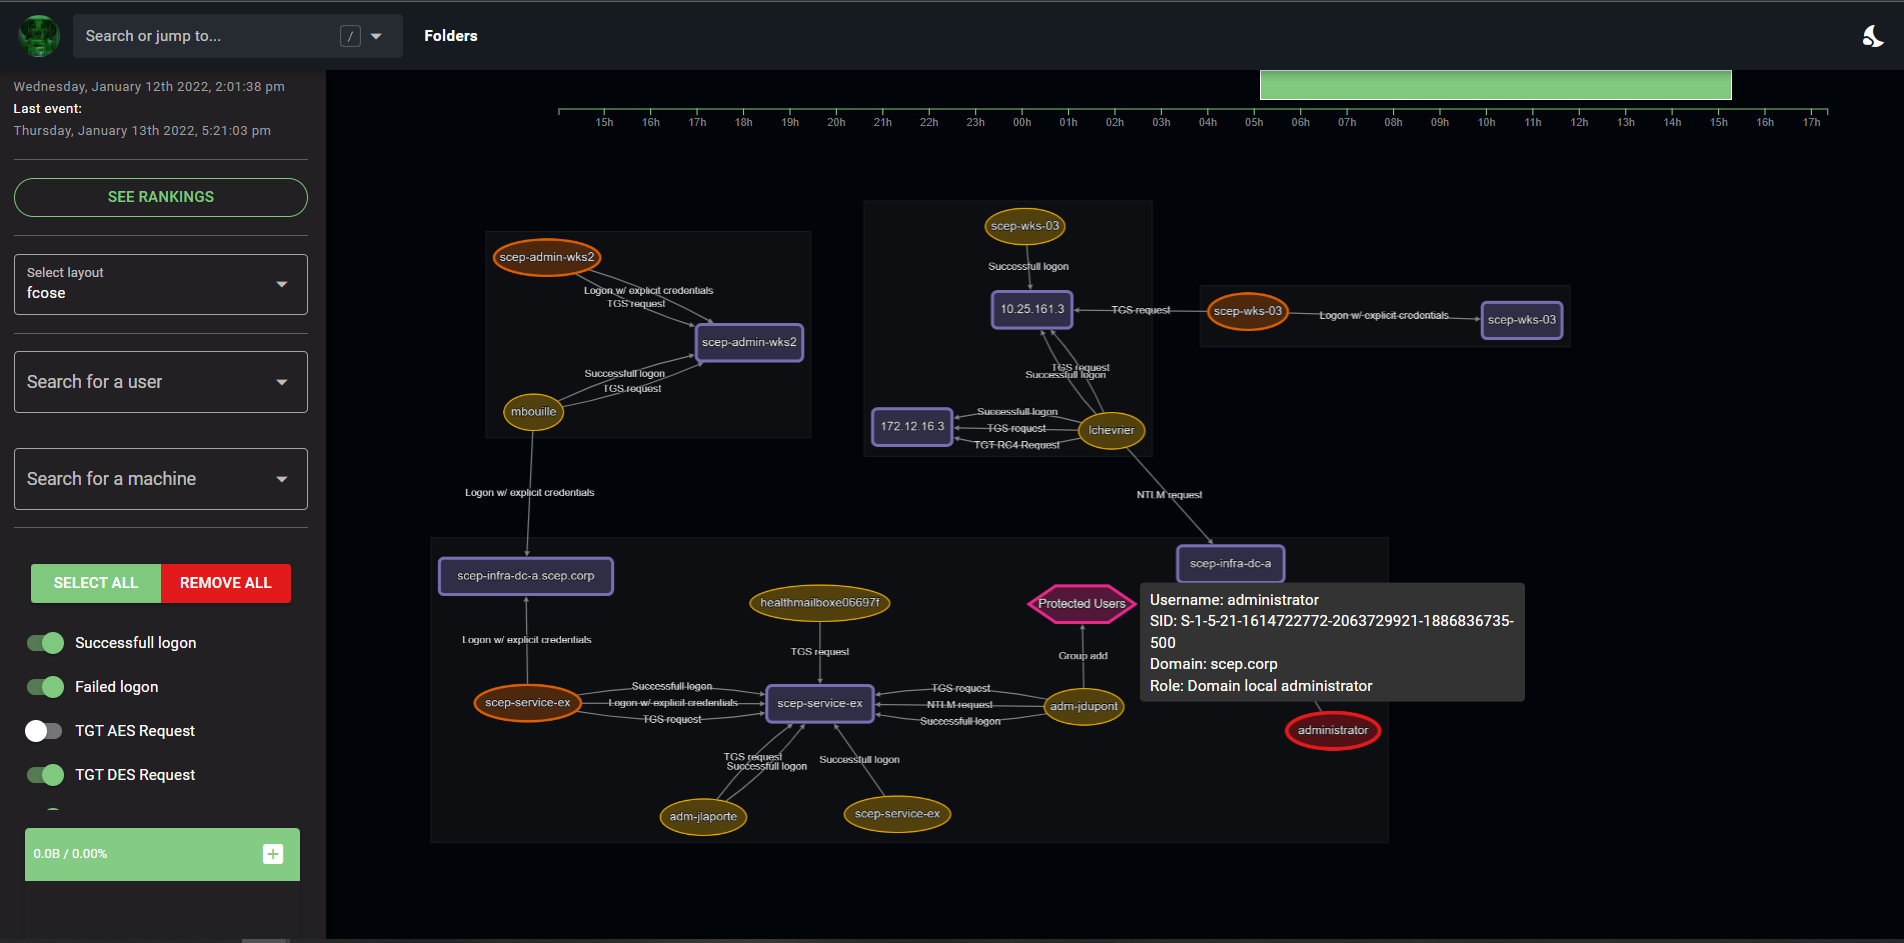
Epagneul — это инструмент для визуализации и исследования журналов событий Windows.

макет

Развертывание

Требуется установка Docker и docker-compose.

Установка

make

Автономное развертывание

На машине, подключенной к интернету, создайте автономный релиз:

make release

Это создаст папку release, содержащую готовые к использованию образы Docker. Скопируйте проект на изолированную от сети машину, затем выполните:

make load
make

Будут установлены:

  • веб-интерфейс Epagneul (порт 8080)
  • бэкенд Epagneul (порт 8000)
  • Neo4j (порт 7474)

Утилита: Загрузка файлов или папок в Epagneul

Проект включает в себя утилиту на Python для загрузки файлов EVTX или JSONL в Epagneul для анализа.

Возможности

  • Автоматически создает папки в бэкенде Epagneul.
  • Проверяет и загружает файлы EVTX или JSONL.
  • Поддерживает загрузку отдельных файлов или папок.

Использование

Выполните следующую команду для использования утилиты:

python upload.py --input-path <path_to_file_or_folder> --folder-name <folder_name> --console-url <console_url> [--console-port <port>]

Аргументы

  • --input-path: Путь к файлу или папке, содержащей файлы EVTX или JSONL.
  • --folder-name: Имя папки, которую нужно создать в Epagneul.
  • --console-url: Базовый URL бэкенда Epagneul (например, http://127.0.0.1).
  • --console-port: Порт бэкенда Epagneul (по умолчанию: 6327).

задачи

  • Улучшенные корреляции SID
  • Добавить подсказки на ребрах
  • Алгоритм распространения меток
  • PageRank
  • Добавить недостающие идентификаторы событий (Sysmon)
  • Корректное преобразование известных SID/субъектов безопасности, ...
  • Скрытые цепи Маркова
  • Отображать временную шкалу входов в систему / хотя бы сводный график
  • проверить: https://github.com/ahmedkhlief/APT-Hunter
  • Импорт данных из ELK/Splunk
  • Обнаружение сообществ с помощью алгоритма Лувена
  • Документировать метод фильтрации EVTX с помощью фильтра 3,4648,4624,4625,4672,4768,4769,4771,4776,4728,4732,4756

Известные ошибки

  • Значение count на ребрах не обновляется в зависимости от выбранной временной шкалы


Ссылки:

  • https://adsecurity.org/wp-content/uploads/2017/04/2017-BSidesCharm-DetectingtheElusive-ActiveDirectoryThreatHunting-Final.pdf
  • https://github.com/JPCERTCC/LogonTracer

Использованные технологии

  • Vue.js — используемый веб-фреймворк
  • Cytoscape.js — библиотека для визуализации и анализа графов
  • d3 — используется для отображения временной шкалы
  • Neo4j — серверная база данных
  • evtx — парсер для формата XML журналов событий Windows

Авторы

  • jurelou - Первоначальная работа - jurelou
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →